
 #1

 fluidattacks/makes
إطار عمل لسلسلة توريد البرمجيات مدعوم بـ Nix.
 shopify/kubeaudit
يساعدك kubeaudit في تدقيق مجموعات Kubernetes الخاصة بك مقابل ضوابط الأمان الشائعة.
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 openclarity/kubeclarity
KubeClarity هي أداة لكشف وإدارة قائمة مكونات البرمجيات (SBOM) والثغرات الأمنية في صور الحاويات وأنظمة الملفات.
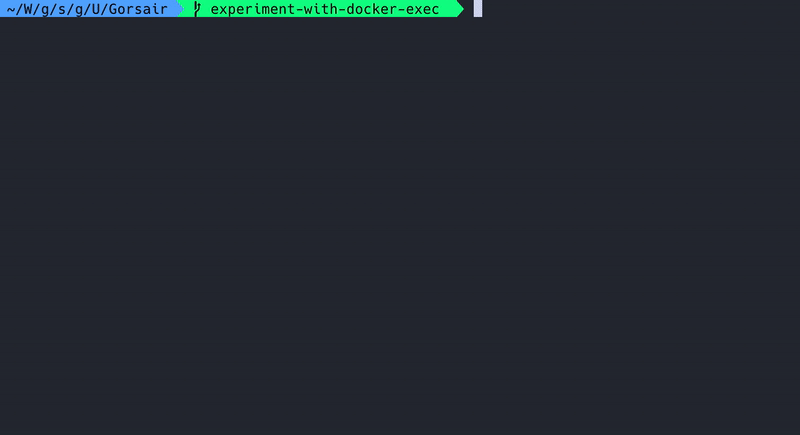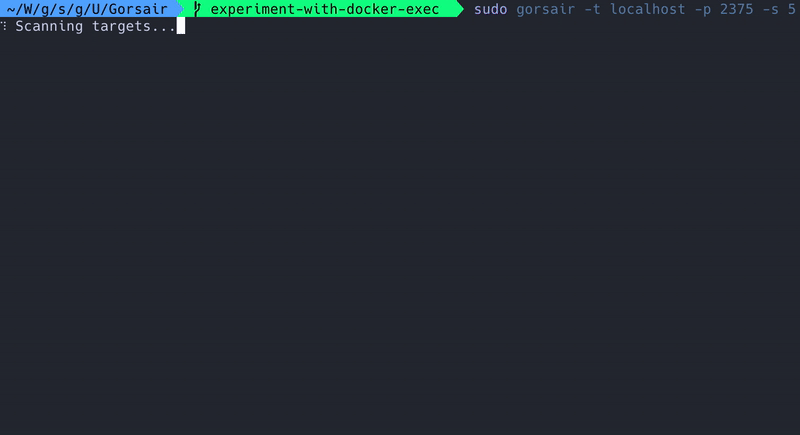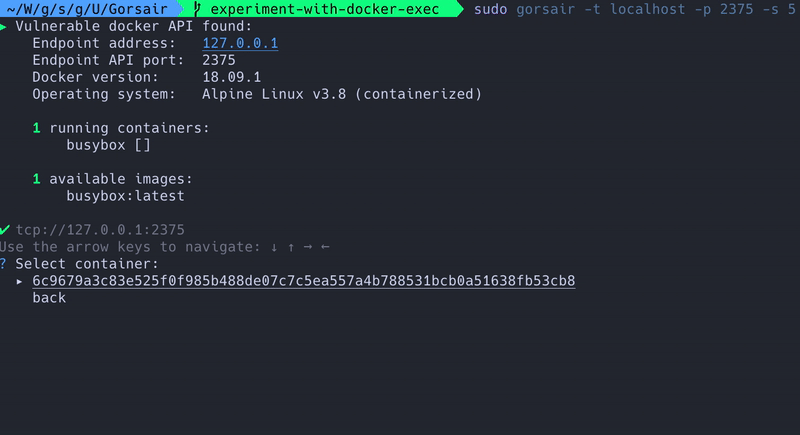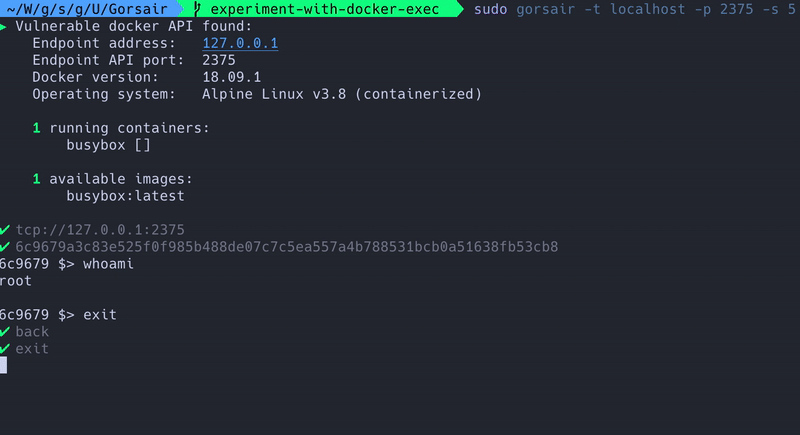 ullaakut/gorsair
يمنح Gorsair وصولاً بصلاحيات الجذر على حاويات docker البعيدة التي تكشف عن واجهاتها البرمجية (API).
 anchore/anchore-engine
خدمة تقوم بتحليل صور دوكر وفحص الثغرات الأمنية
 octarinesec/kube-scan
kube-scan: أداة تقييم مخاطر عناقيد k8s من Octarine
 ebwi11/agentsmith-hids
بواسطة تقنية Kprobe نظام كشف التسلل المستند إلى المضيف مفتوح المصدر (HIDS)، من E_Bwill.
 sandialabs/dr_robot
يمكن استخدام هذه الأداة لتعداد النطاقات الفرعية المرتبطة بشركة ما من خلال تجميع نتائج أدوات OSINT (استخبارات المصادر المفتوحة) المتعددة.
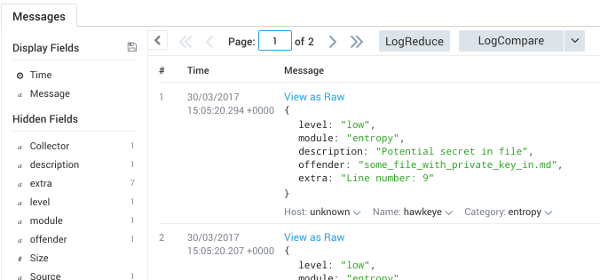 hawkeyesec/scanner-cli
أداة فحص أمن/ثغرات/مخاطر المشروع
 maliceio/malice
VirusTotal المقلد - الآن مع 100% أكثر من الهيبستر
 vulnerscom/vulners-scanner
ماسح الثغرات الأمنية المعتمد على واجهة برمجة تطبيقات التدقيق من vulners.com
 purpleteam-labs/purpleteam-s2-containers
حاويات المرحلة الثانية









