

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Cortex-XDR-Config-Extractor — يحلل ملفات قفل قاعدة بيانات وكيل Cortex XDR لاستخراج إعدادات الوكيل، و hash/salt كلمة مرور إلغاء التثبيت، والاستثناءات الأمنية لتقييمات red team وتدقيق التكوين. | Kitploit
أدوات/GitHubGitHub/laokoon-security/cortex-xdr-config-extractor
كسر كلمات المرورتدقيق التكويناختبار الاختراقالفريق الأحمر
GitHublaokoon-security/cortex-xdr-config-extractor

Cortex-XDR-Config-Extractor

يحلل ملفات قفل قاعدة بيانات وكيل Cortex XDR لاستخراج إعدادات الوكيل، و hash/salt كلمة مرور إلغاء التثبيت، والاستثناءات الأمنية لتقييمات red team وتدقيق التكوين.

عرض المستودع
مشاركة
1412435منذ 3 سنواتتمت المراجعة من قبل Kitploit

Cortex XDR Config Extractor

⚠️ لمزيد من المعلومات، يرجى زيارة https://laokoon-security.com/cortex-xdr-config-exctractor/ (بالألمانية فقط حالياً)

هذه الأداة مخصصة للاستخدام أثناء تقييمات الفريق الأحمر وتدقيق إعدادات XDR.

باستخدام هذه الأداة، يمكن تحليل ملفات قفل قاعدة البيانات الخاصة بـ وكيل Cortex XDR من Palo Alto Networks واستخراج إعدادات الوكيل، وهاش والملح الخاص بـ كلمة مرور إلغاء التثبيت، بالإضافة إلى الاستثناءات المحتملة.
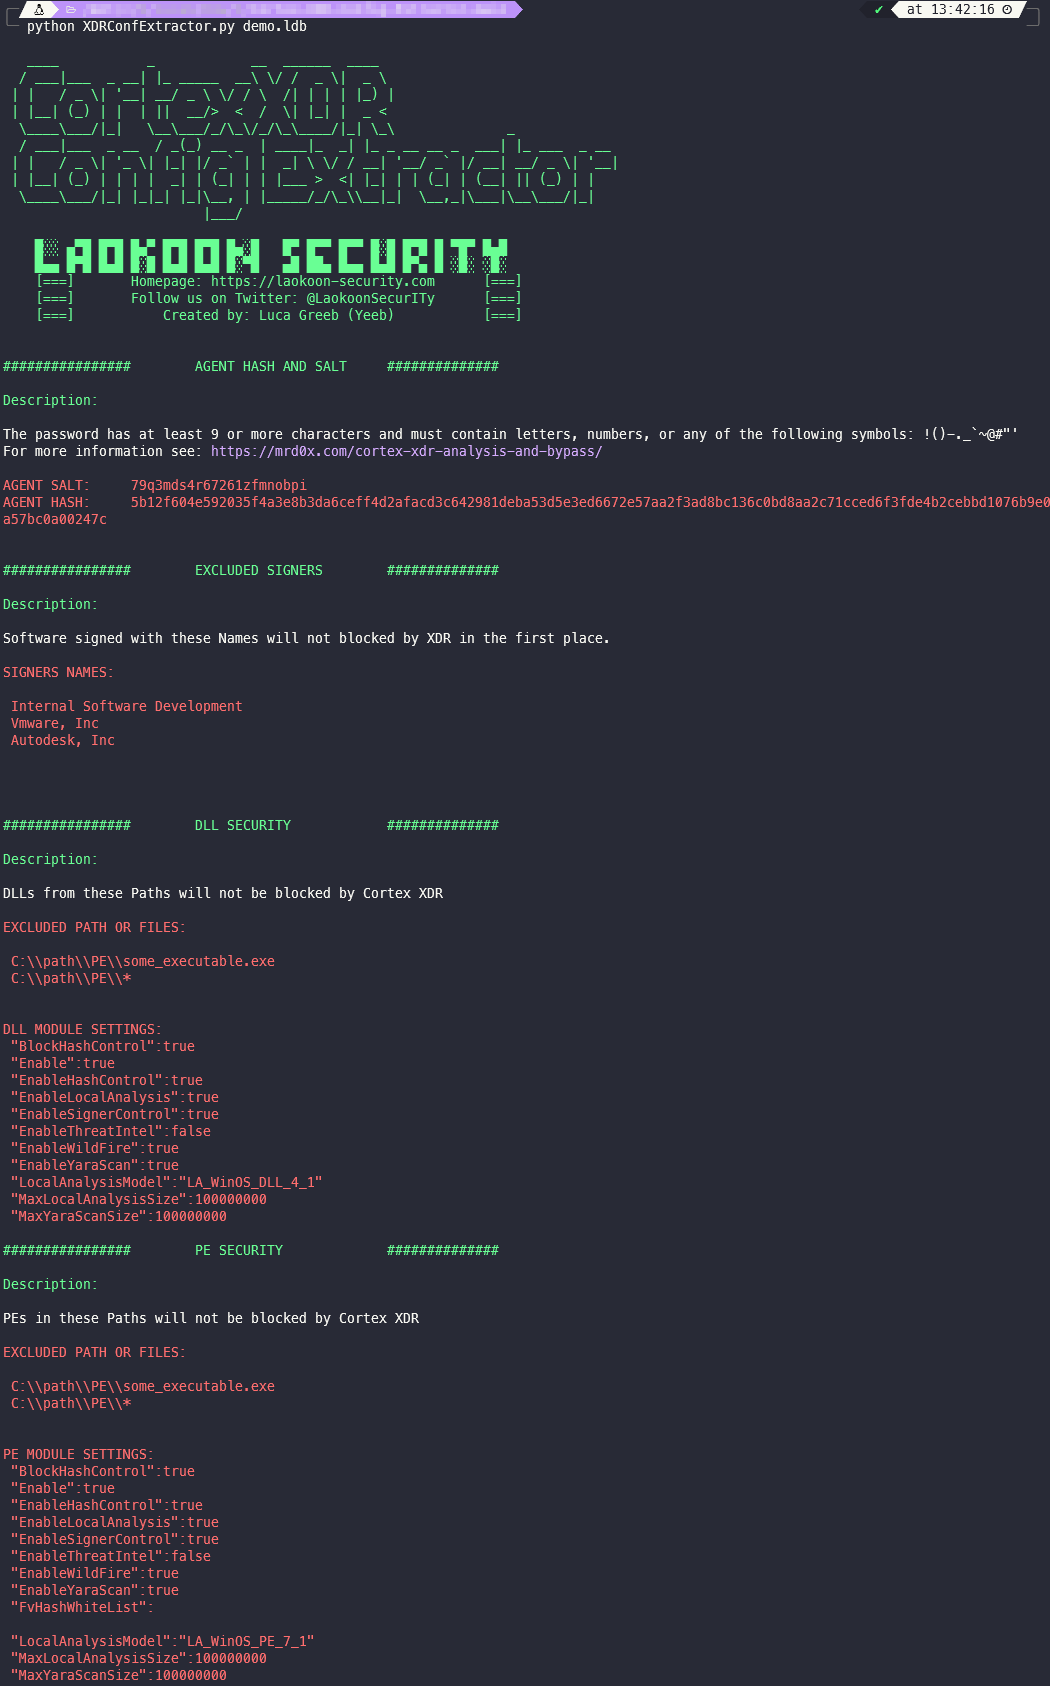
الاستخراجات المدعومة

  • هاش وملح كلمة مرور إلغاء التثبيت
  • أسماء الموقعين المستثناة
  • استثناءات وإعدادات أمان DLL
  • استثناءات وإعدادات أمان PE
  • استثناءات وإعدادات أمان ملفات Office
  • استثناءات وحدة جمع بيانات الاعتماد
  • استثناءات وحدة حماية Webshell
  • استثناءات سلسلة تنفيذ العمليات الفرعية
  • استثناءات وحدة التهديدات السلوكية
  • استثناءات وحدة فحص البرامج الضارة المحلية
  • حالة وحدة حماية الذاكرة
  • استثناءات الهاش العالمية
  • وضع وإعدادات وحدة حماية الفدية

الاستخدام

Usage = ./XDRConfExtractor.py [Filename].ldb
Help  = ./XDRConfExtractor.py -h

الحصول على ملفات قفل قاعدة البيانات

إصدار الوكيل <7.8

مع إصدارات الوكيل قبل 7.8، يمكن لأي مستخدم مصادق عليه إنشاء ملف دعم على ويندوز عبر وحدة تحكم Cortex XDR في علبة النظام. يمكن العثور على ملفات قفل قاعدة البيانات داخل الملف المضغوط:

logs_[ID].zip\Persistence\agent_settings.db\
إصدار الوكيل ≥7.8

ملفات الدعم من الوكيل الذي يعمل بالإصدار 7.8 أو أعلى تكون مشفرة، ولكن إذا كان لديك صلاحيات مرتفعة على جهاز ويندوز، يمكن نسخ الملفات مباشرة من الدليل التالي دون تشفير.

الطريقة الأولى

C:\ProgramData\Cyvera\LocalSystem\Persistence\agent_settings.db\

الطريقة الثانية

ملفات الدعم التي تم إنشاؤها لا يتم حذفها بانتظام، لذا قد يكون من الممكن العثور على ملفات دعم قديمة غير مشفرة في المجلد التالي:

C:\Users\[Username]\AppData\Roaming\PaloAltoNetworks\Traps\support\

إصدار الوكيل >8.1

من المفترض أنه منذ إصدار الوكيل 8.1، لم يعد من الممكن سحب البيانات من ملفات القفل. لم يتم اختبار ذلك بعد.

الاعتمادات

تعتمد هذه الأداة على تقنية نشرها أصلاً mr.d0x في أبريل 2022 https://mrd0x.com/cortex-xdr-analysis-and-bypass/

إخلاء مسؤولية قانوني

استخدام Cortex-XDR-Config-Extractor لمهاجمة أهداف دون موافقة متبادلة مسبقة غير قانوني. يتحمل المستخدم النهائي مسؤولية الامتثال لجميع القوانين المحلية والولائية والفيدرالية المعمول بها. لا يتحمل المطورون أي مسؤولية ولا يتحملون مسؤولية أي سوء استخدام أو ضرر ناتج عن هذا البرنامج. استخدم فقط للأغراض التعليمية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




