
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 netwrix/pingcastlecloud
تدقيق برنامج لـ AzureAD
 sevenstones/auditpolcis
اختبار معيار CIS لتكوين SIEM في Windows
 anteater/anteater
Anteater - إطار فحص بوابات CI/CD
 cloudgraphdev/cli
أداة GraphQL API وCSPM العالمية لـ AWS، Azure، GCP، K8s، وtencent.
 antisecc/cve-2022-24716
استغلال لـ CVE-2022-24716 في Icinga Web 2، يسمح بكشف الملفات دون مصادقة لملفات التكوين التي تحتوي على بيانات اعتماد قاعدة البيانات.
 bryanster/ioc-cve-2022-42475
اختبار للمؤشر (IOC) الموصوف لـ FG-IR-22-398
 penteraio/cve-2022-22948
ماسح ضوئي لثغرة CVE-2022-22948، وهي ثغرة كشف معلومات في VMWare vCenter
 gojek/cureiam
تنظيف الحسابات بناءً على الصلاحيات في البنية التحتية لـ GCP على نطاق واسع
 sighupio/permission-manager
Permission Manager هو مشروع يجلب النظام إلى إدارة RBAC والمستخدمين في Kubernetes، وواجهة المستخدم الرسومية هي الأفضل.
 dev-sec/nginx-baseline
الخط الأساسي لـ DevSec Nginx - ملف تعريف InSpec
 knudsenmorten/clientinspectorv2
أداة جرد العملاء والكشف عن الانجراف المستندة إلى Azure والتي تجمع بيانات تكوين Windows (مكافحة الفيروسات، التصحيح، Bitlocker) في LogAnalytics للوحات…
 crowdstrike/crt
يدقق تكوينات Azure AD وExchange Online للبحث عن الأذونات التي يصعب العثور عليها، وعلاقات الثقة في الاتحاد، وقواعد إعادة توجيه البريد، والوصول المفوض…
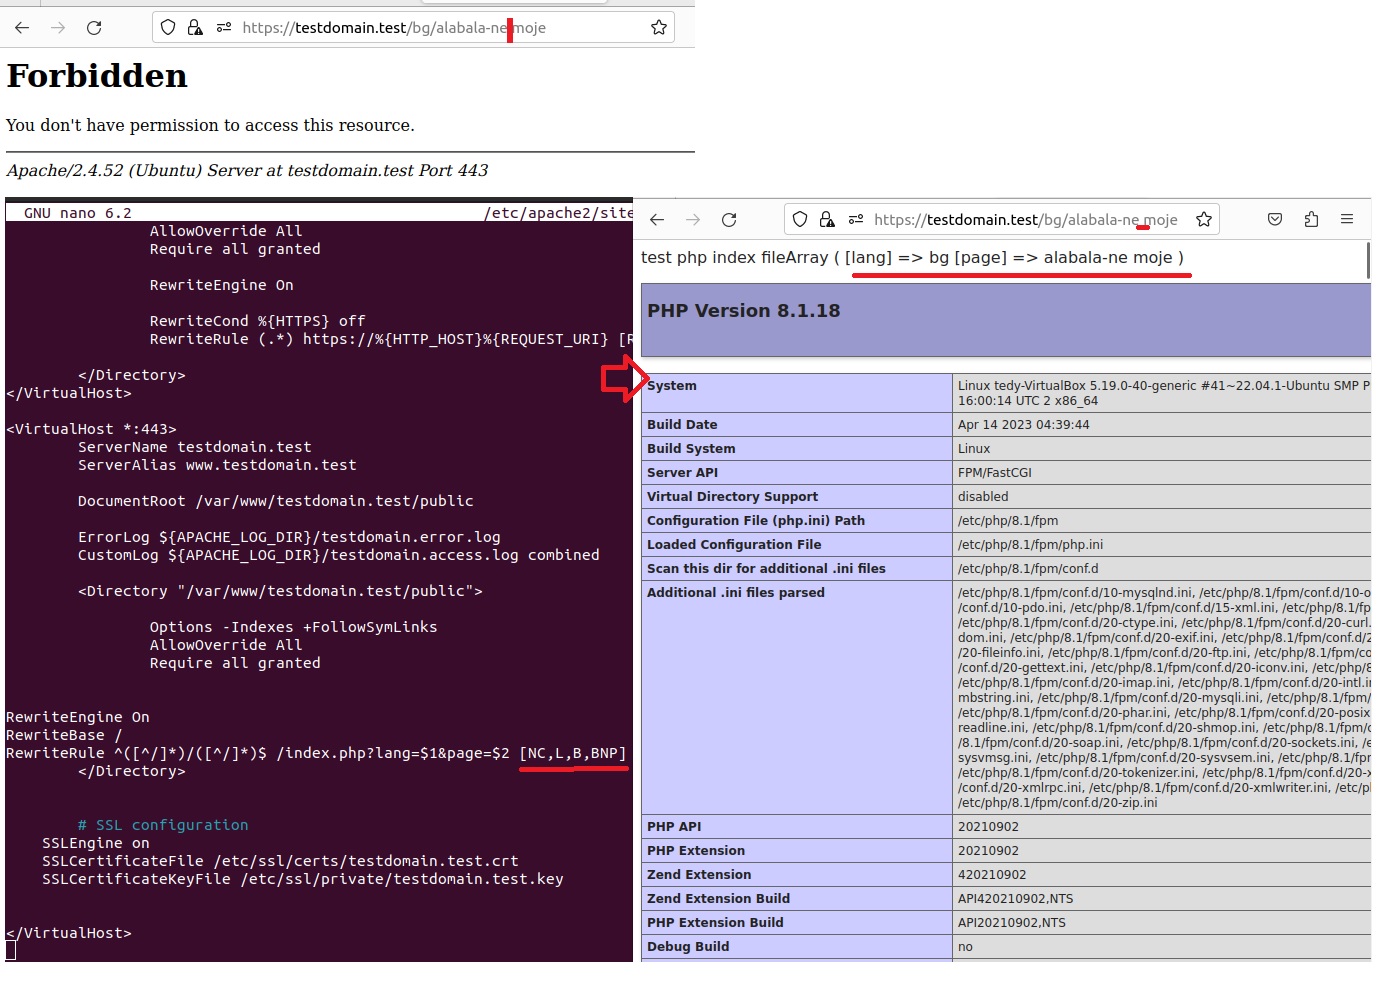 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
إصلاح عنوان URL الذي يحتوي على مسافات بعد ترقية Apache CVE-2023-25690
 ayushpriya10/imdshift
يقوم بأتمتة ترحيل أعباء عمل AWS من IMDSv1 إلى IMDSv2 للتخفيف من هجمات SSRF. يكتشف استخدام IMDSv1 عبر EC2 وECS وEKS وLightsail والمزيد، مع تحديثات حد…
 o0matte0o/cve-2022-41099-fix
تحديث ملف WINRE.WIM لإصلاح CVE-2022-41099
 ustayready/cloudgpt
ماسح الثغرات الأمنية لسياسات AWS المدارة من قبل العميل باستخدام ChatGPT
 fit2cloud/riskscanner
RiskScanner هي منصة مفتوحة المصدر لفحص الامتثال الأمني عبر السحابات المتعددة، تعتمد على محركي Cloud Custodian وNuclei لتنفيذ فحص الامتثال الأمني وفحص…
 optiopay/klar
دمج Clair و Docker Registry








