
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 fer1035_terraform/modules/terraform-aws-security-group
وحدة Terraform لإدارة مجموعات الأمان (Security Groups) في AWS. حالياً، تدعم قواعد الدخول والخروج (ingress and egress) مدخلات IPv4 و IPv6 ومعرّف…
 salihuahmad105-creator/vulnerability-scanner
تصميم وتنفيذ ماسح ثغرات لـ CVE-2026-45498 في MICROSOFT DEFENDER
 fer1035_aws/cloudformation/cloudformation-waf-acl
قالب AWS CloudFormation يُستخدم لتوفير وإدارة موارد AWS WAFv2، بما في ذلك Web ACL، ومجموعات القواعد المُدارة، ومجموعة أنماط regex مخصصة، ومجموعة IP.
 t0tooro/cve-2025-24054-lab
مختبر الفريق الأزرق: كشف وتخفيف CVE-2025-24054 (إفشاء تجزئة NTLM في Windows) باستخدام Sysmon وWazuh SIEM وسياسات المجموعة
 derekpreston81/cve_adc_ioc_2026
مدقق الشروط المسبقة لثغرات Citrix NetScaler وفقًا لـ CTX696604 ثغرات مدعومة : CVE-2026-8451, CVE-2026-8452, CVE-2026-8655, CVE-2026-10816,…
 bogdanticu88/threatmap
نموذج تهديدات للبنية التحتية كرمز (IaC) باستخدام أطر STRIDE و MITRE ATT&CK و PASTA. يدعم REST API و GraphQL و Docker لتطبيقات Terraform و…
 slowql/slowql
محلل SQL ثابت من الجيل التالي مكتوب بلغة Rust. 282+ قاعدة. صفر نتائج إيجابية خاطئة. الأمان، الأداء، الموثوقية، التكلفة، الامتثال، الجودة. 14 لهجة…
 netspi/microburst
مجموعة من السكربتات لتقييم أمن Microsoft Azure
 owasp/iot-security-verification-standard-isvs
معيار OWASP للتحقق من أمان إنترنت الأشياء (ISVS)
 hackwarts12/escepcion
مدقِّق AD CS سلبي يكتشف ثغرات ESC1–ESC16 وهجمات Shadow Credentials عبر فحوصات قراءة فقط على LDAP/ACL/السجل، مع توجيهات معالجة مُرتَّبة حسب الأولوية…
 dylandavis1/dscourier
أداة إثبات المفهوم تستخدم WinGet Configuration COM API لتطبيق تكوينات DSC عبر ملفات ثنائية موقعة من مايكروسوفت، مما يتيح تجاوز EDR لعمليات الفريق…
 anatol/booster
مولّد initramfs سريع وآمن
 pantheon-security/medusa
ماسح أمني يعتمد على الذكاء الاصطناعي أولاً. جديد في v2026.7: كشف اختراق Claude Code — فحص خطافات وأذونات ومهارات .claude/ قبل الاستنساخ — بالإضافة…
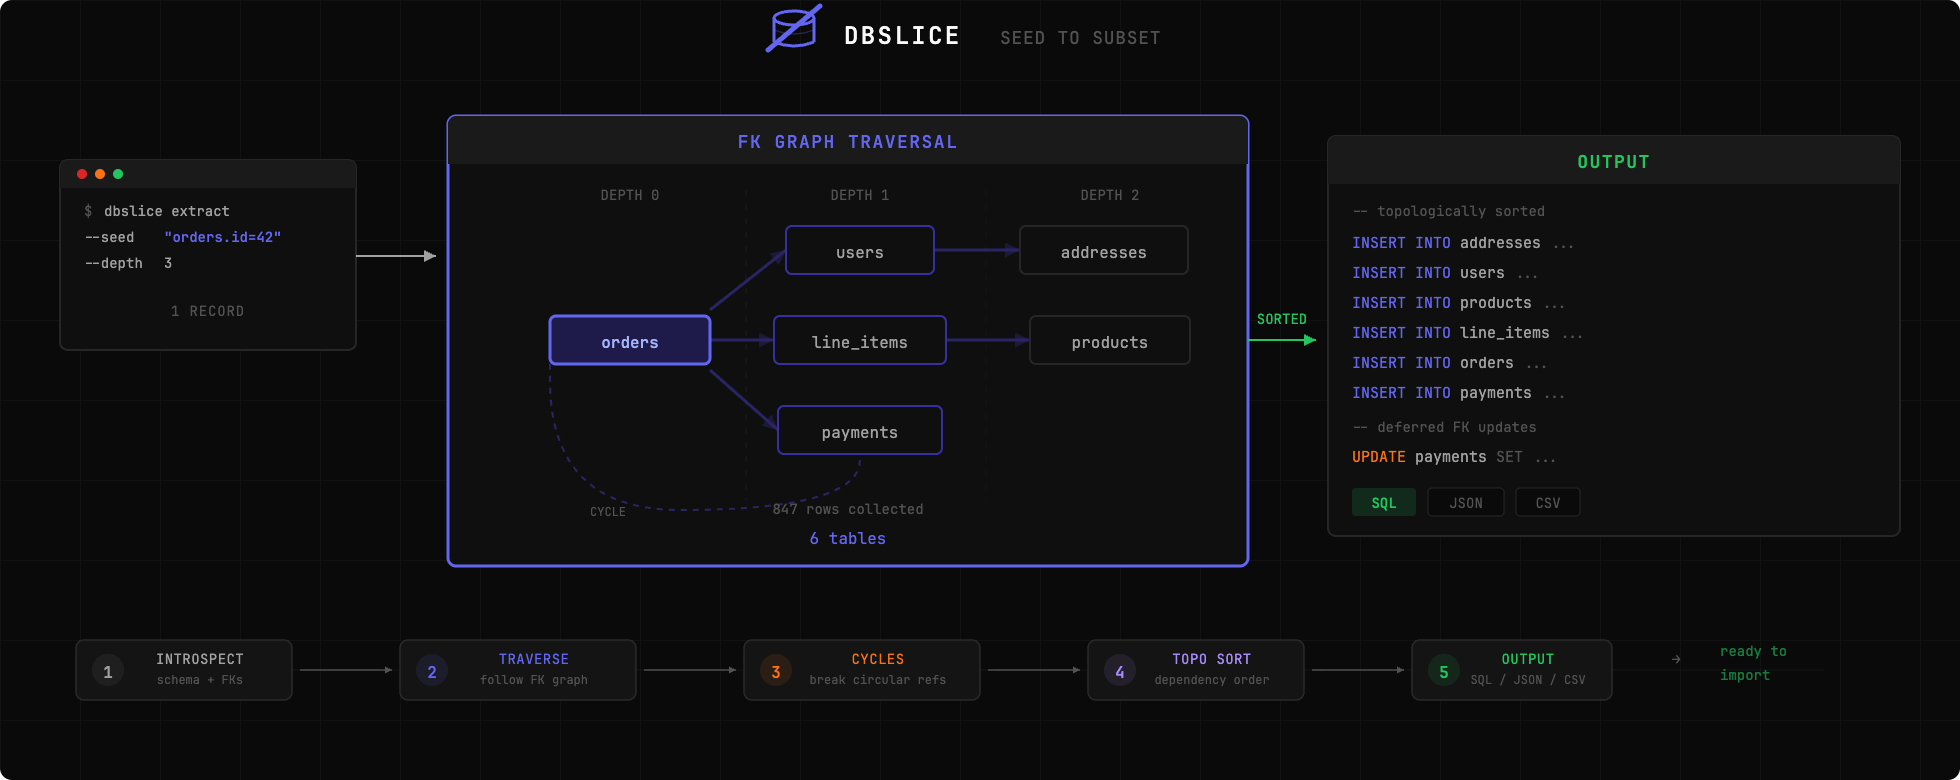 nabroleonx/dbslice
استخرج شريحة من قاعدة بيانات الإنتاج الخاصة بك لإعادة إنتاج الأخطاء محليًا. وجّه dbslice إلى سجل معين، حيث يتبع المفاتيح الخارجية ويعطيك مجموعة فرعية…
 m8seven/cve-2026-11837-ansible-posix-authorized-key
CVE-2026-11837: تصعيد صلاحيات محليًا في وحدة ansible.posix authorized_key عبر chown الذي يتبع الروابط الرمزية. توثيق تقني؛ وهي شقيقة CVE-2024-9902.
 nicolonsky/conditionalaccessdocumentation
توثيق الوصول المشروط في Microsoft Entra باستخدام PowerShell
 limo57640-crypto/nginx-rift-detector
كاشف مجاني لـ NGINX Rift CVE-2026-42945 للإصدار، وإعداد إعادة الكتابة، وASLR، وسجلات الانهيار، ومؤشرات الاستغلال.
 thesisgroup3/secassessment_gapdetect
أداة CLI قائمة على القواعد تُقيّم الدفاعات المؤسسية ضد إطاري MITRE ATT&CK و D3FEND، تكتشف الثغرات الأمنية، وتقترح إجراءات التخفيف. تدعم إدخالات…








