

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cloudformation-waf-acl — قالب AWS CloudFormation يُستخدم لتوفير وإدارة موارد AWS WAFv2، بما في ذلك Web ACL، ومجموعات القواعد المُدارة، ومجموعة أنماط regex مخصصة، ومجموعة IP. | Kitploit
أدوات/GitLabGitLab/fer1035_aws/cloudformation/cloudformation-waf-acl
ماسحات الثغرات الأمنيةتدقيق التكوينأمن الويبأمن السحابةسوء التكوين
GitLabfer1035_aws/cloudformation/cloudformation-waf-acl

cloudformation-waf-acl

قالب AWS CloudFormation يُستخدم لتوفير وإدارة موارد AWS WAFv2، بما في ذلك Web ACL، ومجموعات القواعد المُدارة، ومجموعة أنماط regex مخصصة، ومجموعة IP.

عرض المستودع
31منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

cloudformation-waf-acl

قالب AWS CloudFormation يُستخدم لتوفير وإدارة موارد AWS WAFv2، بما في ذلك قائمة التحكم في الوصول على الويب (Web ACL) ومجموعات القواعد المُدارة ومجموعة أنماط التعبير العادي المخصصة ومجموعة عناوين IP.
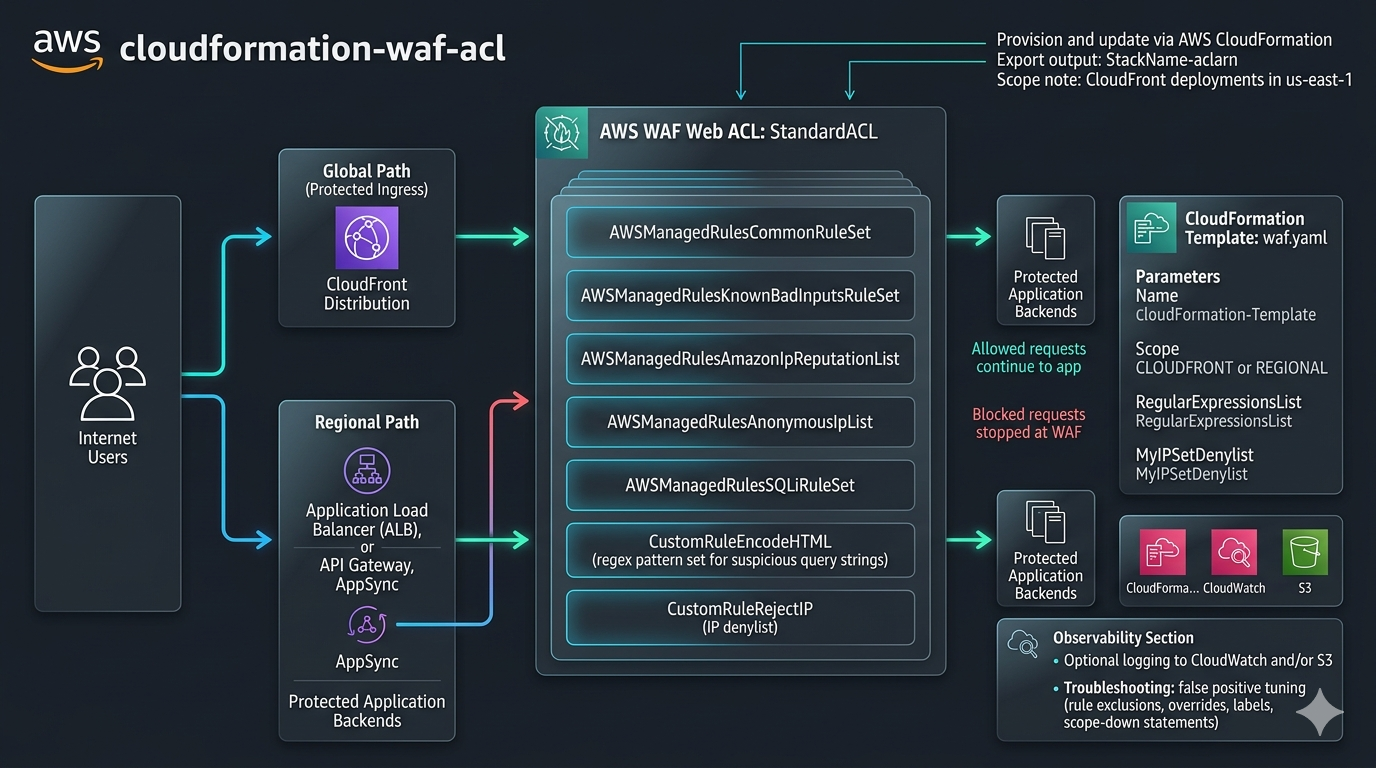
"مخطط الحل"

المكونات

يوفر القالب:

  1. مورد AWS::WAFv2::WebACL.
  2. مجموعات قواعد الحماية المُدارة من AWS:
    • AWSManagedRulesCommonRuleSet
    • AWSManagedRulesKnownBadInputsRuleSet
    • AWSManagedRulesAmazonIpReputationList
    • AWSManagedRulesAnonymousIpList
    • AWSManagedRulesSQLiRuleSet
  3. مجموعة أنماط تعبير عادي مخصصة (CustomRuleEncodeHTML) يمكن تفعيلها لحظر المدخلات المشفرة/المشبوهة في سلسلة الاستعلام.
  4. مجموعة عناوين IP مخصصة (CustomRuleRejectIP) يمكن تفعيلها لحظر عناوين IP محددة.
  5. مجموعة سجلات CloudWatch (CloudWatchLogGroup) لتخزين سجلات Web ACL.

يقوم المكدس بتصدير ARN الخاص بـ Web ACL كـ ${StackName}-aclarn.

المعلمات

يقبل القالب المعلمات التالية:

  1. Name
    • اسم قائمة ACL المراد إنشاؤها.
  2. Scope
    • القيم المسموح بها: CLOUDFRONT أو REGIONAL.
    • يتحكم في المكان الذي يمكن ربط Web ACL به.
  3. RegularExpressionsList
    • أنماط تعبير عادي مفصولة بفاصلة (على سبيل المثال، ^(.*<.*)+$,^(.*>.*)+$,^(.*".*)+$,^(.*'.*)+$).
  4. MyIPSetDenylist
    • قائمة بعناوين IPv4 CIDR مفصولة بفاصلة (على سبيل المثال، 203.0.113.10/32,198.51.100.0/24).

بالنسبة لـ Scope=CLOUDFRONT، قم بتشغيل عمليات النشر في us-east-1.

النشر

استخدم CloudFormation deploy لإنشاء المكدس أو تحديثه.

  • تسجيل الدخول إلى حساب AWS الخاص بك وانقر على الرابط السريع للنشر في CloudFormation (موصى به)، أو

  • قم بتنزيل القالب وانشره يدويًا في وحدة التحكم الخاصة بـ CloudFormation، خاصةً إذا كنت ترغب في تخصيصه.

مثال: Web ACL إقليمي (لـ ALB وAPI Gateway وAppSync وغيرها)

aws cloudformation deploy \
  --template-file waf.yaml \
  --stack-name waf-standard-regional \
  --capabilities CAPABILITY_NAMED_IAM \
  --parameter-overrides \
  Name=StandardACL \
  Scope=REGIONAL \
  RegularExpressionsList="^(.*<.*)+$,^(.*>.*)+$,^(.*\".*)+$,^(.*'.*)+$" \
  MyIPSetDenylist="203.0.113.10/32,198.51.100.0/24"

مثال: Web ACL لـ CloudFront

aws cloudformation deploy \
  --region us-east-1 \
  --template-file waf.yaml \
  --stack-name waf-standard-cloudfront \
  --capabilities CAPABILITY_NAMED_IAM \
  --parameter-overrides \
  Name=StandardACL \
  Scope=CLOUDFRONT \
  RegularExpressionsList="^(.*<.*)+$,^(.*>.*)+$,^(.*\".*)+$,^(.*'.*)+$" \
  MyIPSetDenylist="203.0.113.10/32,198.51.100.0/24"

ربط Web ACL

بعد النشر، قم بربط مخرجات ARN الخاصة بـ Web ACL مع المورد الخاص بك:

  1. توزيعة CloudFront (لـ Scope=CLOUDFRONT).
  2. موازن تحميل التطبيقات أو API Gateway أو موارد إقليمية أخرى (لـ Scope=REGIONAL).

يمكنك استرداد مخرجات المكدس باستخدام:

aws cloudformation describe-stacks \
  --stack-name waf-standard-regional \
  --query 'Stacks[0].Outputs'

استكشاف الأخطاء وإصلاحها

إذا تم حظر حركة المرور الصالحة بواسطة القواعد المُدارة من AWS، فاستخدم واحدًا أو أكثر من الأساليب التالية:

  1. أضف قواعد استثناء/سماح مخصصة ذات أولوية أعلى.
  2. تجاوز أو استبعاد قواعد فرعية مُدارة محددة.
  3. قم بتثبيت أو تغيير إصدارات مجموعات القواعد المُدارة.
  4. استخدم التسميات وبيانات تقليص النطاق لتضييق نطاق الفحص.

خيارات حماية إضافية لـ CloudFront

  1. قم بتمكين التسجيل في CloudWatch أو S3 أو كليهما للرؤية التشغيلية.
  2. أضف استجابات خطأ مخصصة.

يمكن إجراء هذه العمليات يدويًا، أو باستخدام البرنامج النصي المساعد.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





