
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 0warn/defender
هذا نص برمجي bash يركز على تحصين لينكس. هذا يشبه فكرة ويندوز ديفندر المخصصة ولكن على عكس مشكلة الخصوصية لديهم. يمكن للمستخدم أن يشعر بالحرية هنا.

 perufitlife/dotclaude-security
امسح إعدادات `.claude/` للمستودع (settings.json، hooks، خوادم MCP، env، allowed-tools) بحثًا عن ثغرات RCE وتسريب مفاتيح API (CVE-2025-59536,…
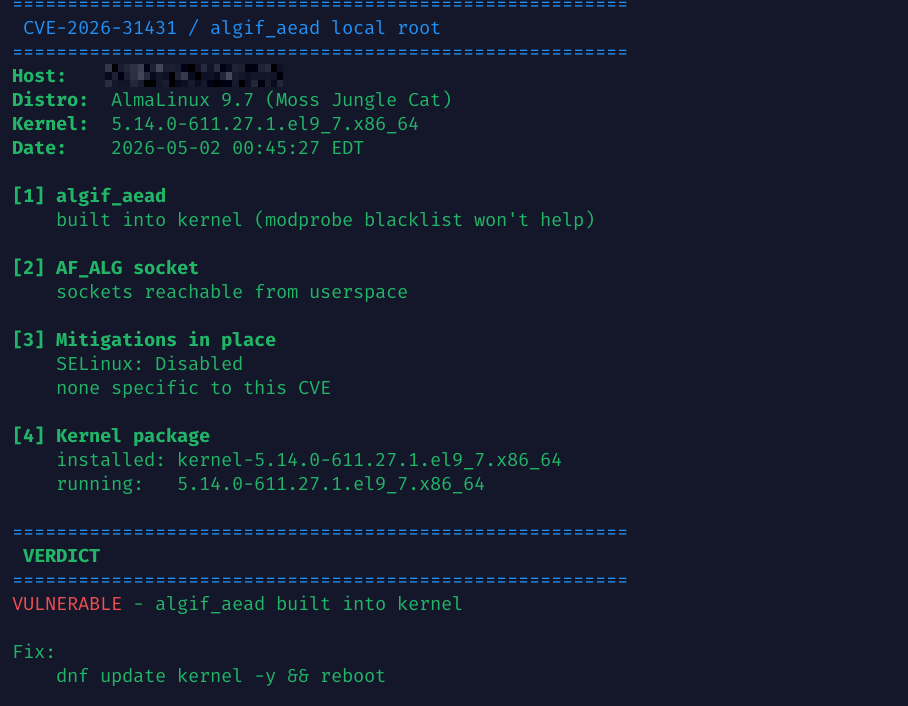 haydenjames/cve-2026-31431-check
مدقق للقراءة فقط لـ CVE-2026-31431 (ثغرة algif_aead المحلية الجذرية). يبلغ عن حالة النواة/الوحدة ويقترح إجراءات التخفيف.
 kingsrule50/nessus-vulnerability-scanning-lab
إدارة ثغرات المؤسسات على Azure — ماسح Nessus المنشور عبر Terraform، فحص باستخدام بيانات الاعتماد، معالجة CVE-2013-3900 مع إعادة فحص مُتحقَّق منها
 real4xor/cve-2019-6693
فك تشفير ملفات تكوين FortiGate والسلاسل المشفرة لاكتشاف مفاتيح التشفير الافتراضية، مما يتيح تقييمًا سريعًا لثغرة CVE-2019-6693.
 sfitpro/cve-2017-8529
ملفات CVE-2017-8529 الخاصة بي
 woltage/cve-2014-6271
دفتر تشغيل Ansible لاختبار الخوادم البعيدة من أجل ثغرة bash CVE-2014-6271 (Shellshock)، مما يتيح المسح الآلي والتحقق عبر مضيفين متعددين.
 mikesplain/cve-2014-3566-poodle-cookbook
كتاب طبخ Chef يكتشف ويُفشل عمليات التشغيل على الخوادم المعرّضة لثغرة CVE-2014-3566 (POODLE) عبر فحص منافذ SSL المحددة، ويعمل كأداة تدقيق أمني وإثبات…
 otissymbos/cve-2013-3900-wintrustverify
نص باورشيل يتحقق من وجود حشو الشهادة في سجل ويندوز ويضيفه إذا لم يكن موجودًا. يُقصد به حل ثغرة WinTrustVerify.
 davidbr27/cve-2013-3900-remediation-script
# سكربت PowerShell لمعالجة CVE-2013-3900 عبر تمكين فحص حشو الشهادات من خلال تحصين السجل على أنظمة ويندوز.
 piranhap/cve-2013-3900_remediation_powershell
سكربت لإجراء تغييرات على السجل (Registry) لإصلاح CVE-2013-3900. يأتي مع خيار للتراجع في حال تسبب في كسر شيء ما في بيئتك.
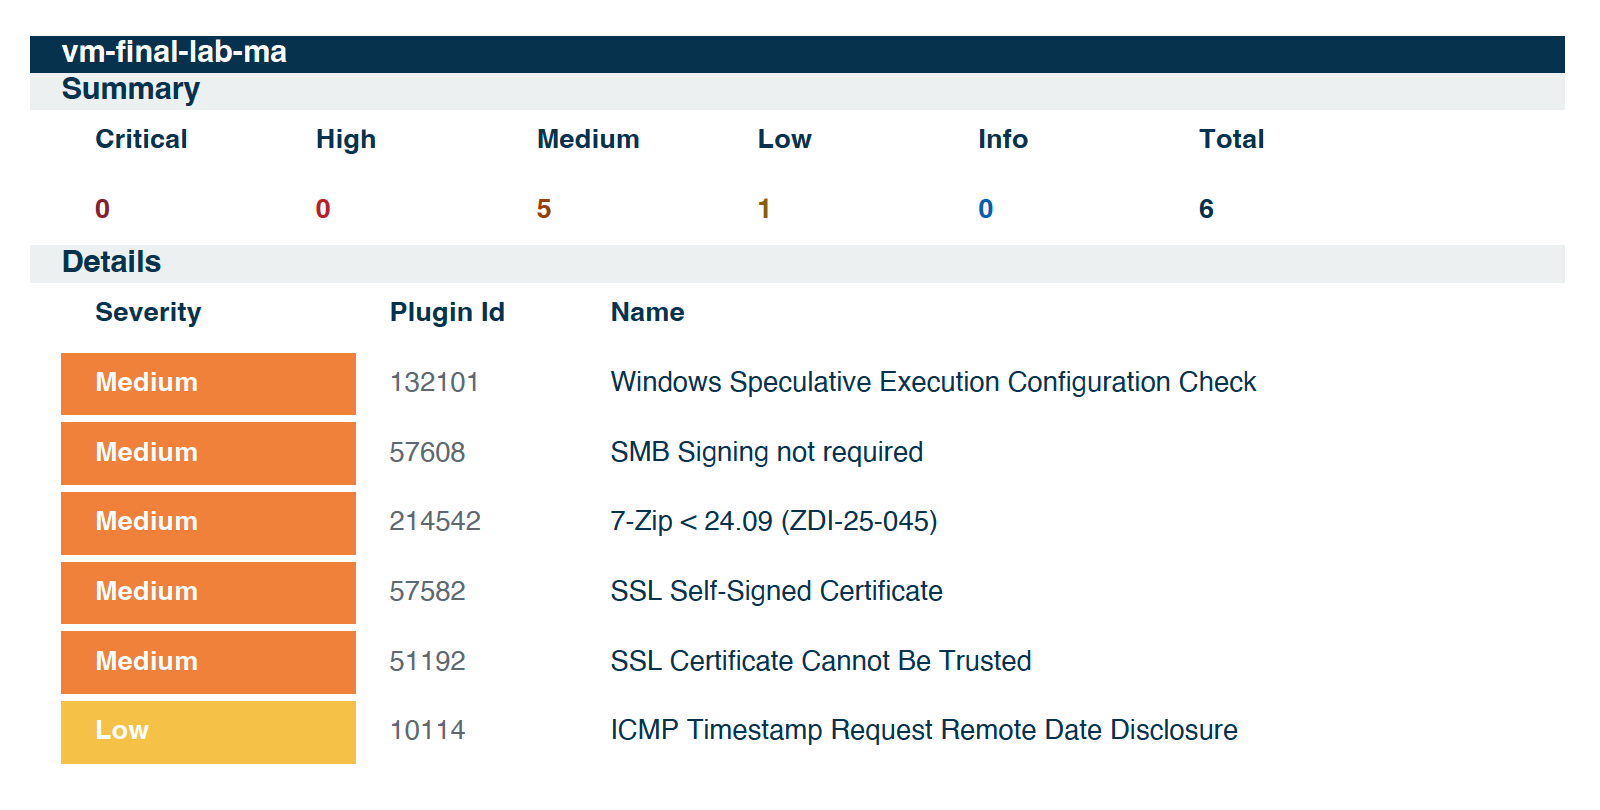 malaya-m/cve-2013-3900-remediation-report
دليل الإصلاح خطوة بخطوة لثغرة CVE-2013-3900 WinVerifyTrust على Windows Server 2019، بما في ذلك إصلاح السجل، وإعادة التشغيل، والتحقق من الفحص المعتمد…
 tinkerlev/commvault-cve2025-34028-check
ماسح نقاط نهاية Commvault CVE-2025-34028 باستخدام Nmap NSE. للاختبار الأخلاقي والتحقق من صحة التكوين.
 aquasecurity/trivy
اكتشف الثغرات الأمنية وسوء التكوين والأسرار وقائمة مكونات البرمجيات (SBOM) في الحاويات وKubernetes ومستودعات الأكواد والسحابات والمزيد
 greenbone/openvas-scanner
يحتوي هذا المستودع على مكوّن الماسح الضوئي لإصدار Greenbone Community Edition.
 melonsmasher/chef_tissues
تثبيت التصحيح لـ CVE-2017-0145 المعروف أيضًا باسم WannaCry.
 nickanderson/cfengine-cve-2016-2118
مثال لسياسة الكشف والإصلاح.
 pauljrowland/bootholefix
سيقوم هذا البرنامج النصي بمعالجة خطأ BootHole المحدد في CVE-2020-25632 و/أو CVE-2021-20233.







