
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2013-3900-remediation-report — دليل الإصلاح خطوة بخطوة لثغرة CVE-2013-3900 WinVerifyTrust على Windows Server 2019، بما في ذلك إصلاح السجل، وإعادة التشغيل، والتحقق من الفحص المعتمد بواسطة Nessus. | Kitploit
أدوات/GitHubGitHub/malaya-m/cve-2013-3900-remediation-report
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةتدقيق التكوينالتعلم والتعليمالاستجابة للحوادث
GitHubmalaya-m/cve-2013-3900-remediation-report

cve-2013-3900-remediation-report

دليل الإصلاح خطوة بخطوة لثغرة CVE-2013-3900 WinVerifyTrust على Windows Server 2019، بما في ذلك إصلاح السجل، وإعادة التشغيل، والتحقق من الفحص المعتمد بواسطة Nessus.

عرض المستودع
34منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

تقرير المعالجة: CVE-2013-3900 – ثغرة WinVerifyTrust على Windows Server 2019 (جهاز Azure افتراضي)


نظرة عامة

خلال تقييم حديث للثغرات باستخدام بيانات اعتماد صالحة عبر أداة Tenable Nessus، تم اكتشاف CVE-2013-3900 على جهاز افتراضي يعمل بنظام Windows Server 2019 مستضاف في Microsoft Azure. استفاد هذا المسح من بيانات اعتماد المسؤول، مما سمح بفحص عميق لتكوين النظام وإعدادات السجل.

تنشأ المشكلة من خلل في كيفية تعامل Windows مع التحقق من التوقيع عبر دالة WinVerifyTrust. يمكن لمهاجم استغلال هذه الثغرة لتجاوز فحوصات النزاهة عن طريق إلحاق بيانات بملفات قابلة للتنفيذ موقعة – مما قد يؤدي إلى تنفيذ تعليمات برمجية غير موثوقة تحت غطاء توقيع صالح. (المصدر: Microsoft)

تفاصيل الثغرة

  • CVE: CVE-2013-3900
  • الخطورة: عالية
  • المكون المتأثر: التحقق من توقيع WinVerifyTrust
  • الخطر: تجاوز التوقيع الرقمي من خلال التعامل غير السليم مع حشو الشهادة
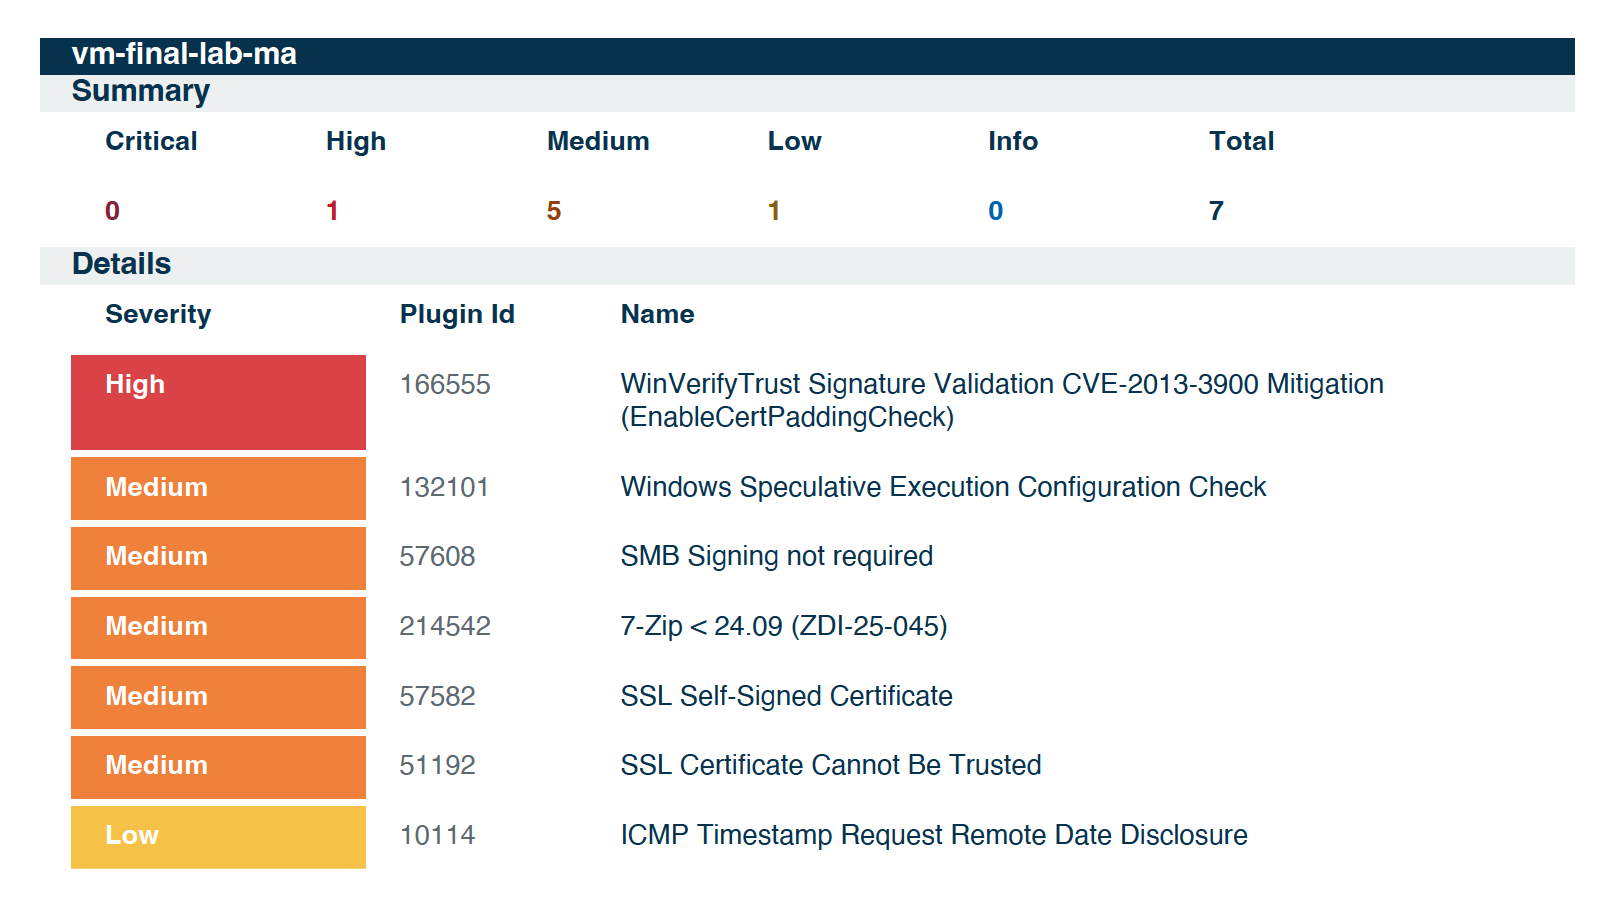
نتائج المسح الأولي تظهر CVE-2013-3900

خطة المعالجة

لمعالجة هذه المشكلة، توصي Microsoft بتمكين إعداد السجل EnableCertPaddingCheck. وهذا يفرض تحققًا أكثر صرامة ويمنع قبول ملفات PE المحشوة بشكل غير صحيح.


إجراء التخفيف

الخطوة 1: تشغيل موجه الأوامر بصلاحيات مرتفعة

  • افتح قائمة ابدأ
  • ابحث عن cmd، وانقر بزر الماوس الأيمن، واختر تشغيل كمسؤول

الخطوة 2: تنفيذ إصلاح السجل

استخدم الأوامر التالية لتعديل قيم السجل لكل من النظامين الفرعيين 64 بت و32 بت:

reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f

الخطوة 3: إعادة تشغيل الجهاز الافتراضي

بمجرد إضافة مفاتيح السجل بنجاح، تم تنفيذ إعادة تشغيل النظام لضمان أن تغييرات التكوين تسري بالكامل عبر جميع الخدمات والعمليات النشطة.


التحقق بعد المعالجة

تم إجراء مسح Nessus معتمد بعد إعادة التشغيل. لم تظهر الثغرة CVE-2013-3900 في نتائج المسح، مما يؤكد أن خطوات التخفيف كانت ناجحة وأن النظام لم يعد عرضة لاستغلال تجاوز التوقيع هذا.
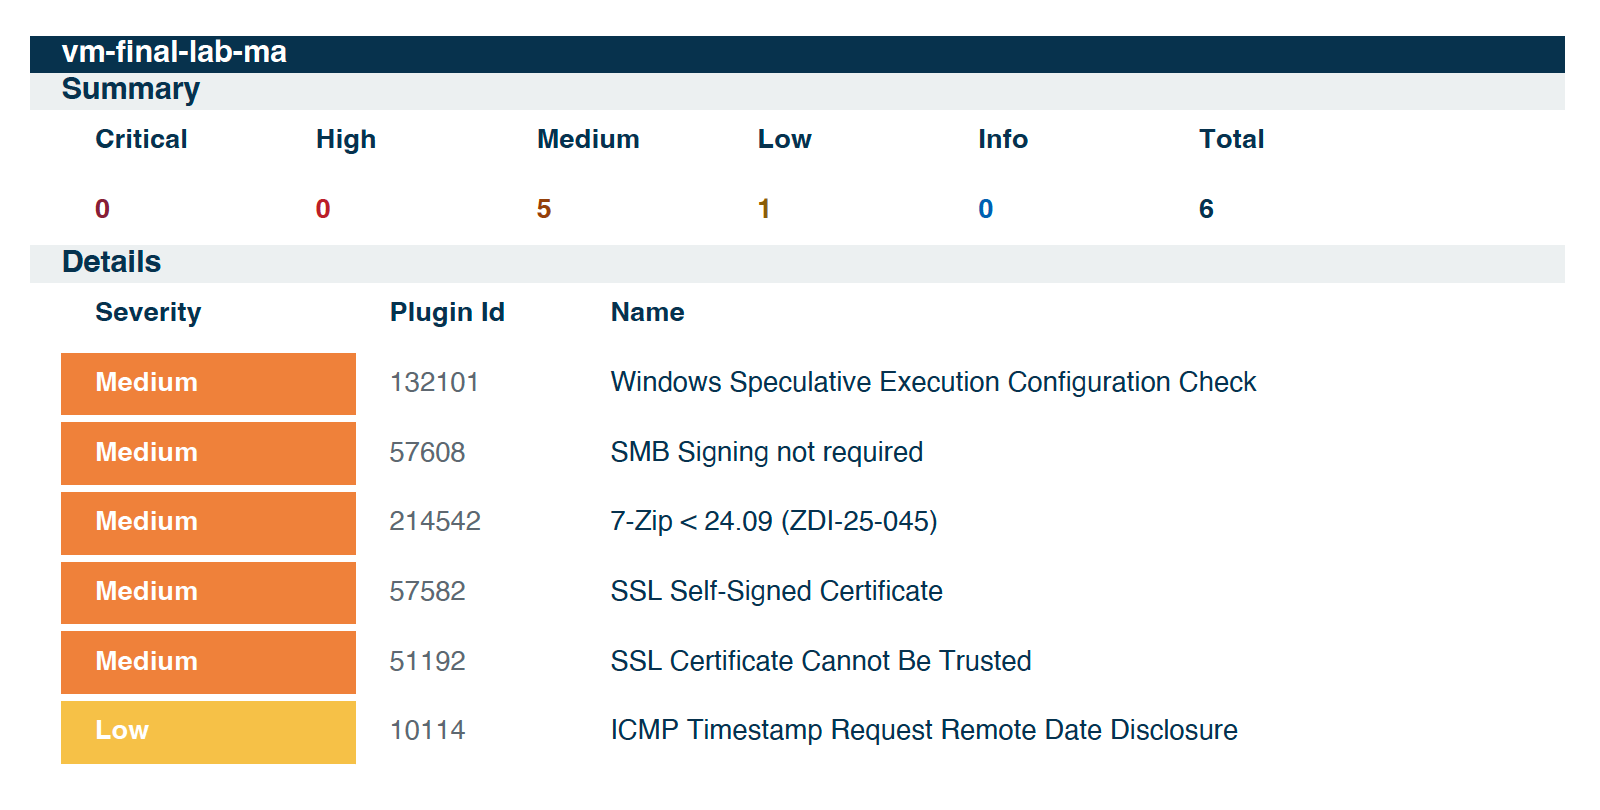
التحقق من المسح بعد المعالجة

لماذا هذا مهم: مخاطر عدم معالجة CVE-2013-3900

قد يؤدي ترك هذه الثغرة دون معالجة إلى عدة مخاطر أمنية وامتثالية كبيرة:

  • تجاوز التحقق من التوقيع الرقمي
    يمكن للمهاجمين تضمين تعليمات برمجية ضارة في ملفات قابلة للتنفيذ موقعة دون إبطال التوقيع.

  • تجنب أدوات الأمن
    يمكن للبرامج الضارة التهرب من مضادات الفيروسات، وكشف endpoint والاستجابة (EDR)، وآليات القائمة البيضاء للتطبيقات.

  • رفع الامتيازات وتنفيذ تعليمات برمجية عن بُعد
    قد يؤدي الاستغلال إلى اختراق النظام أو تسريب البيانات أو الحركة الجانبية داخل الشبكة.

  • هجمات سلسلة توريد البرمجيات
    قد يقوم المستخدمون غير المتوقعين بتثبيت برمجيات معدلة تظهر على أنها موقعة وموثوقة.

  • التعرض القانوني والتنظيمي
    قد يؤدي عدم المعالجة إلى انتهاك المتطلبات الأمنية بموجب HIPAA و NIST و PCI-DSS و CMMC وأطر أخرى.


الخاتمة

تشكل CVE-2013-3900 تهديدًا خطيرًا من خلال تقويض الثقة في البرمجيات الموقعة. من خلال الاكتشاف السريع، ومعالجة على مستوى السجل، والتحقق عبر مسح معتمد، تم تخفيف هذه الثغرة بنجاح على نظام Windows Server 2019 المتأثر.

وتؤكد هذه العملية على أهمية:

  • إجراء فحوصات دورية للثغرات باستخدام بيانات اعتماد موثقة
  • التطبيق الفوري للتكوينات الموصى بها من قبل البائع
  • المراقبة المستمرة والتحقق من جهود التخفيف
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





