
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/haydenjames/cve-2026-31431-check
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةتدقيق التكوينالاستجابة للحوادث
GitHubhaydenjames/cve-2026-31431-check

CVE-2026-31431-check

مدقق للقراءة فقط لـ CVE-2026-31431 (ثغرة algif_aead المحلية الجذرية). يبلغ عن حالة النواة/الوحدة ويقترح إجراءات التخفيف.

عرض المستودع
339منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

فحص CVE-2026-31431

أداة تحقق للقراءة فقط من الثغرة المحلية algif_aead التي تمنح صلاحية الجذر (CVE-2026-31431). تفحص إعدادات النواة، حالة الوحدة، إمكانية الوصول إلى مقبس AF_ALG، وأي تخفيفات قمت بتطبيقها، ثم تطبع حكمًا. لا تقوم بتشغيل كود استغلال.

أداة مرافقة لـ dirty-frag-check (CVE-2026-43284 / CVE-2026-43500).
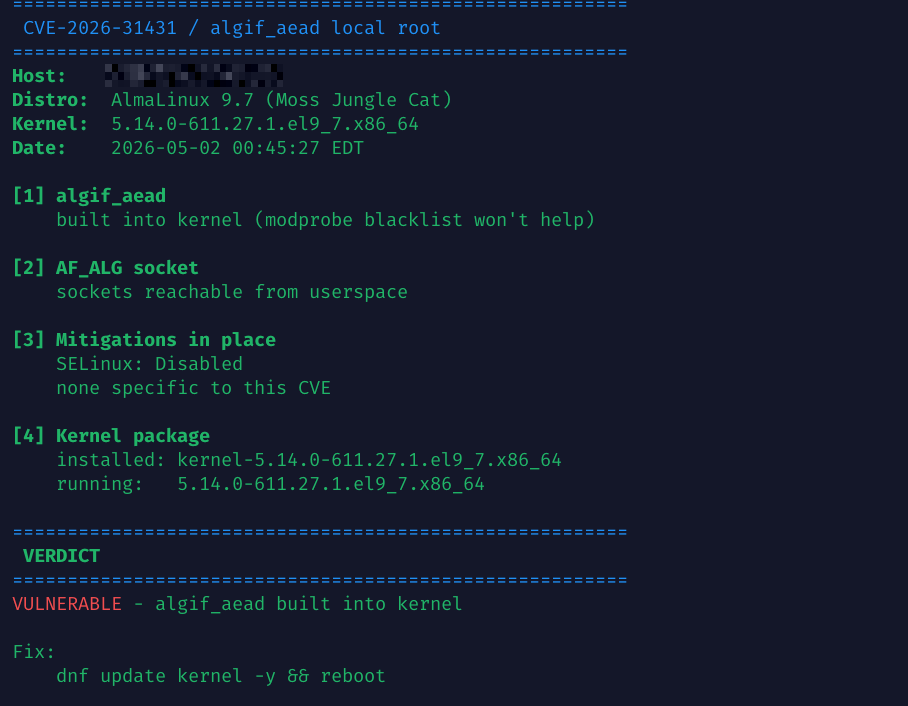
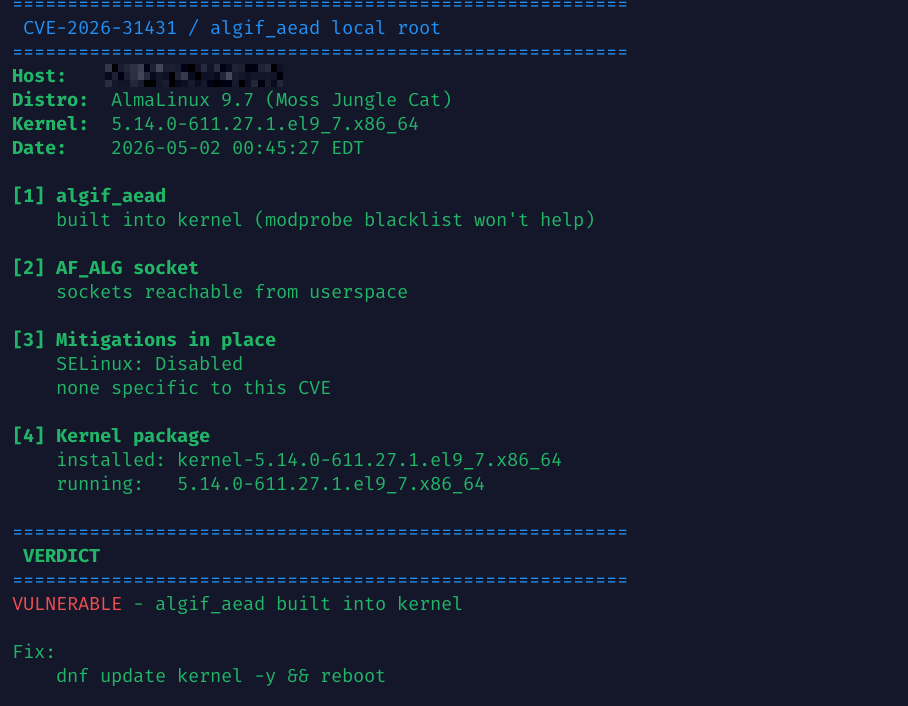
Example output on AlmaLinux 9.7

تنبيه: هذا إرشادي. الحكم الأخضر ليس ضمانًا. قم بالرجوع إلى نشرة توزيعتك قبل اعتبار المضيف آمنًا. MIT، بدون ضمان.

تشغيل سريع

curl -fsSL https://github.com/haydenjames/CVE-2026-31431-check/releases/latest/download/cve-2026-31431.sh | bash

اقرأه أولاً إذا كنت لا تثق في التوجيه إلى bash:

curl -fsSLO https://github.com/haydenjames/CVE-2026-31431-check/releases/latest/download/cve-2026-31431.sh
less cve-2026-31431.sh
chmod +x cve-2026-31431.sh && ./cve-2026-31431.sh

ثبّت على علامة إصدار للتحكم في التغييرات: https://raw.githubusercontent.com/haydenjames/CVE-2026-31431-check/v1.0.3/cve-2026-31431.sh.

-q لإخراج سطر واحد لكل أسطول. -h للمساعدة. الخروج 0 آمن، 1 ثغرة، 2 غير معروف.

استخدام الأسطول

-q يطبع سطرًا واحدًا لكل مضيف، لذا يمكنك توجيهه عبر أي أداة تشغيل عن بُعد تستخدمها بالفعل:

# parallel-ssh
parallel-ssh -h hosts.txt -i 'bash -s -- -q' < cve-2026-31431.sh

# ansible
ansible all -m script -a "cve-2026-31431.sh -q"

أكواد الخروج (0 آمن، 1 ثغرة، 2 غير معروف) تعمل أيضًا إذا كانت أدواتك تجمع حسب الحالة.

المتطلبات

bash 4+، بالإضافة إلى awk/grep/sed/lsmod/modprobe المعتادة. إذا كان python3 موجودًا، فسيختبر أيضًا إمكانية الوصول إلى مقبس AF_ALG؛ وإلا، يتم تخطي هذا الفحص. الفحص نفسه لا يحتاج صلاحية الجذر. تطبيق التخفيف يحتاج ذلك.

ما يفحصه

  1. حالة algif_aead. مدمج، وحدة قابلة للتحميل، محملة، أو غائبة. يقرأ /boot/config-* أو /proc/config.gz، ويعود إلى lsmod. 1ب. حالة authencesn. وفقًا للنشرة الرسمية، هذه هي الوحدة التي تحتوي فعليًا على الثغرة — algif_aead هو مسار وصول واحد، وIPsec آخر. يتم كشفها عبر lsmod/modinfo والإعدادات.
  2. مقبس AF_ALG. ما إذا كان يمكن لمساحة المستخدم فتحه فعليًا. يكتشف حظر seccomp وLSM (يستخدم Python إذا كان متاحًا).
  3. التخفيفات. يبحث عن ملفات القائمة السوداء لـ modprobe (لأي من الوحدات) ويتحقق من أن القائمة السوداء تفوز فعليًا عبر modprobe -n -v. كما يشير إلى الحيلة المعطلة DefaultRestrictAddressFamilies في systemd [Manager] التي انتشرت — هذا التوجيه يعمل فقط على الوحدات، وليس في system.conf.d. يبلغ عن حالة SELinux وAppArmor.
  4. حزمة النواة مقابل الجاري. يكتشف الحالة التي قمت فيها بتثبيت نواة مصححة ولكنك لم تقم بإعادة التشغيل إليها.

الأحكام

  • آمن — AF_ALG غير قابل للوصول، أو الوحدة غير موجودة، أو القائمة السوداء تعمل.
  • إعادة تشغيل مطلوبة — تم تثبيت نواة مصححة، ولكنك لا تزال على القديمة.
  • ثغرة — الوحدة محملة بدون تثبيت نواة مصححة، أو إنها مدمجة في النواة وهناك حزمة مصححة متاحة.
  • مصحح على الأرجح — الوحدة محملة ولكن النواة الجارية محدثة. لا يستطيع السكربت فحص وحدة محملة لتمييز الإصدار المصحح من الثغرة، لذا يحيل هذا الحكم إلى مدير الحزم الخاص بك. قم بالتأكيد وفقًا لمتعقب CVE لتوزيعتك.
  • في خطر — الوحدة قابلة للتحميل ولا شيء يمنع ذلك.
  • في انتظار تصحيح البائع — النواة محدثة ولكن algif_aead مدمجة. حكم بأقصى جهد؛ يعتمد على أكواد خروج dnf check-update، والتي قد تكون غير صفرية لأسباب غير مرتبطة (شبكة، بيانات تعريف قديمة). لا تفترض أنك عالق في الانتظار دون التحقق من متعقب توزيعتك.

تخفيف مؤقت

وفقًا لـ النشرة الرسمية، الثغرة موجودة فعليًا في وحدة authencesn المشفرة — algif_aead هو مجرد أحد مسارات الوصول. قم بإدراجهما في القائمة السوداء للأمان:

sudo tee /etc/modprobe.d/disable-cve-2026-31431.conf <<'EOF'
install algif_aead /bin/false
install authencesn /bin/false
EOF
sudo rmmod authencesn algif_aead 2>/dev/null || true

إذا قال rmmod "الوحدة قيد الاستخدام"، فهناك شيء على الجهاز يستخدم AF_ALG أو IPsec بنشاط (بعض VPNs، تشفير القرص، أدوات تشفير في مساحة المستخدم). لا تقم بفك تحميلها بالقوة. قم بالتصحيح وإعادة التشغيل.

إذا تم تجميع الكود الضعيف في نواتك، فلن تساعد القائمة السوداء. فقط تحديث النواة يصلحها.

تم اختباره على

AlmaLinux 8, AlmaLinux 9.7, CentOS 7 (TuxCare ELS), Ubuntu 22.04, Ubuntu 24.04.

مناقشة

  • النشرة الرسمية: قائمة oss-security البريدية — المصدر الأساسي.
  • موضوع المنتدى: CVE-2026-31431 — خطر (linuxcommunity.io)
  • المشكلات: GitHub

الشكر والتقدير

تقارير الأخطاء التي شكلت الإصدار v1.0.1:

  • u/throwaway234f32423df — أشار إلى أن تحديث القائمة السوداء لـ kmod في Ubuntu لم يتم كشفه، مما تسبب في أحكام خاطئة بـ VULNERABLE على مضيفات Ubuntu المصححة.
  • u/aliendude5300 — أشار إلى أن وحدة محملة تم تصحيحها في مكانها ستظل تبلغ VULNERABLE.

الترخيص

MIT — انظر LICENSE.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






