#1
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 معرّض لهجمات اجتياز المسار (Path Traversal) وتنفيذ الكود عن بُعد (Remote Code Execution)
 ap0dexme0/cve-2024-23897
نفذ باستخدام Jenkins Reading-2-RCE بشكل ضخم
 pulentoski/cve-2023-46604
يستغل السكريبت ثغرة إلغاء التسلسل غير الآمن في Apache ActiveMQ (CVE-2023-46604)
 saku0512/cve-2026-40176-poc
إثبات المفهوم لـ CVE-2026-40176، حقن أوامر نظام التشغيل في برنامج تشغيل Perforce في Composer يسمح بتنفيذ الأوامر عن بُعد عبر composer.json مصمم.
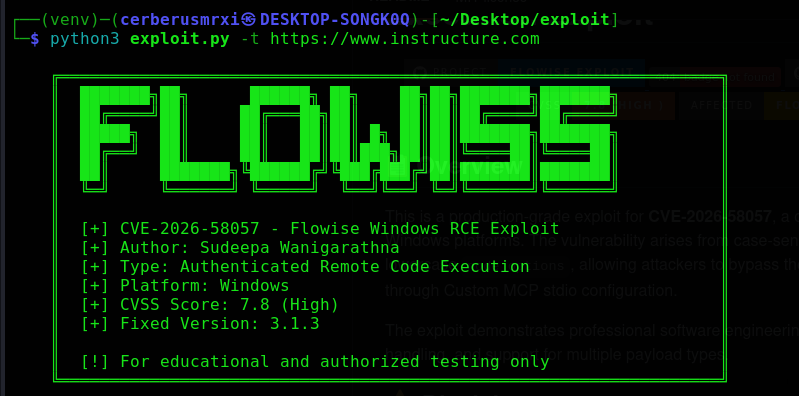 cerberusmrxi/flowise-cve-2026-58057-exploit
Flowise Windows RCE exploit for CVE-2026-58057. Bypasses environment variable validation via case-sensitive flaw. Uses node_options to inject…
 syrins/cve-2025-55182-react2shell-rce
تطبيق واجهة رسومية حديث وسهل الاستخدام لاكتشاف واستغلال الثغرة CVE-2025-55182 في مكونات خادم React. مبني باستخدام Python و Tkinter، ويتميز بواجهة…
 thelostworldfree/cve-2019-17558_solr_vul_tool
CVE-2019-17558 Solr أداة كشف رسومية بنقرة واحدة لثغرة حقن القالب. أداة إثبات المفهوم لثغرة قالب Velocity في Solr CVE-2019-17558.
 ningxin2002/totolink_poc
TOTOLINK A6000R ثغرة تنفيذ الأوامر(CVE-2024-41319)
 squ1shification/pngboomer-cve-2026-77622
# استغلال PNG bomb لرفض الخدمة (DoS) عبر HTTP(S) C2 في Sliver — GHSA-663m-7x7m-g4fw (CVE-2026-77622)
 aerchy/cve-2024-29973
إثبات مفهوم لاستغلال CVE-2024-29973، وهي ثغرة حقن أوامر عن بُعد في أجهزة Zyxel NAS، تُظهر تنفيذ أوامر عشوائية عبر طلبات HTTP مُصمَّمة بعناية.
 gu-007/struts2-tool
أداة كشف واستغلال ثغرات Struts2 S2-045/S2-046 CVE-2017-5638
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - استغلال تنفيذ الأوامر عن بُعد غير المصادق عليه في Langflow
 dharan10/cve-2019-0232
مرحبًا، هذا كود منقّح ومحسّن لـ CVE-2019-0232
 zildanz/cve-2026-64638
استغلال Node.js لثغرة CVE-2026-64638 يشغّل نفق ngrok إلى نقطة نهاية ضارة، مما يتيح الوصول عن بُعد والتحكم بعد الاستغلال.
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
إثبات مفهوم لاستغلال CVE-2026-76060، وهو حقن أوامر نظام التشغيل في تصدير الأحداث في ZoneMinder، مما يوضح تنفيذ الأوامر عن بُعد (RCE) عبر أسماء مراقبة…
 0xblackash/cve-2026-4480
CVE-2026-4480
 rainmak3r/rainstorm
أداة CVE-2014-6271 RCE