
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 synacktiv/cve-2025-47227_cve-2025-47228
نص برمجي لاستغلال ثغرة تنفيذ الأوامر عن بُعد قبل المصادقة في ScriptCase (CVE-2025-47227, CVE-2025-47228).
 johanneslks/cve-2025-14558
FreeBSD rtsold DNSSL حقن أوامر (RCE)
 gh-ost00/cve-2024-7120
إثبات مفهوم لاستغلال ثغرة حقن الأوامر CVE-2024-7120 في أجهزة بوابة RAISECOM. يوفر تفاصيل الاستغلال والطرازات المتأثرة وأمثلة هجوم قائمة على curl…
 cybersecurityworks553/log4j-shell-csw
استغلال إثبات المفهوم لثغرة CVE-2021-44228.
 richard-tang/sscms-pluginshell
CVE-2022-28118
 mattimustang/firepwner
استغلال لثغرة CVE-2015-6357 في التحقق من الشهادات في Cisco FireSIGHT Management Center
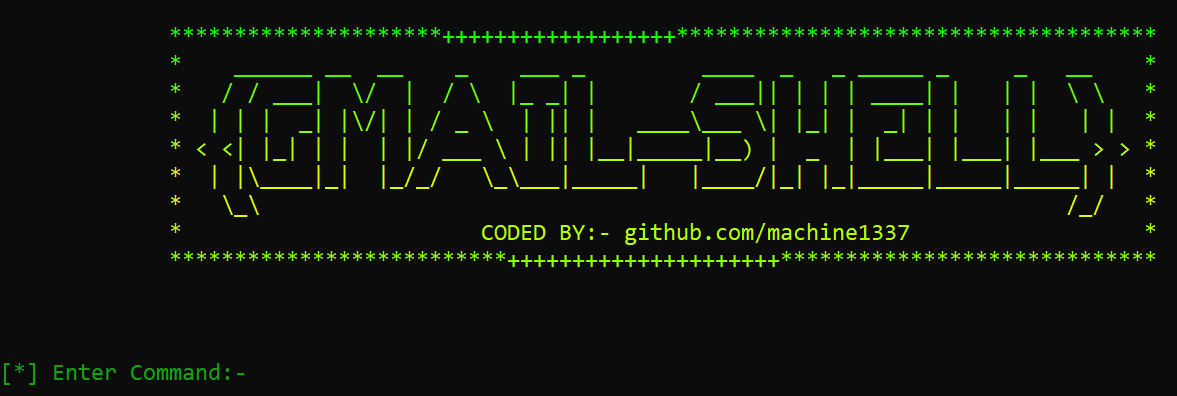 machine1337/smtpshell
شل عكسية بسيطة يمكنها التواصل عبر Gmail SMTP أو أي SMTP آخر لتجاوز قيود الشبكة
 dntaskmehow/neo-defender
تمت **إعادة تسليح** هذا الإطار ويستغل CVE-2026-33825، وهي ثغرة تصعيد امتيازات محلية (LPE) في Microsoft Defender ناتجة عن عدم كفاية دقة التحكم في…
 p0dalirius/cve-2020-8813-cacti-rce-in-graph_realtime
CVE-2020-8813 - RCE عبر graph_realtime.php في Cacti 1.2.8
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
 avento/cve-2023-0669
GoAnywhere MFT CVE-2023-0669 LicenseResponseServlet ثغرات إلغاء التسلسل Python RCE PoC(إثبات المفهوم)
 rmhowe425/poc-cve-2026-93674
استغلال إثبات مفهوم بلغة Python للثغرة CVE-2026-93674، وهي حقن أوامر أعمى يتطلب مصادقة في Langflow، مما يتيح تنفيذ أوامر shell عن بُعد عبر طلبات…
 teycir/skillsguard
ماسح أمان ثابت لحزم مهارات وكلاء الذكاء الاصطناعي. يكتشف ملفات SKILL.md الخبيثة والنصوص البرمجية المرفقة قبل تشغيلها.
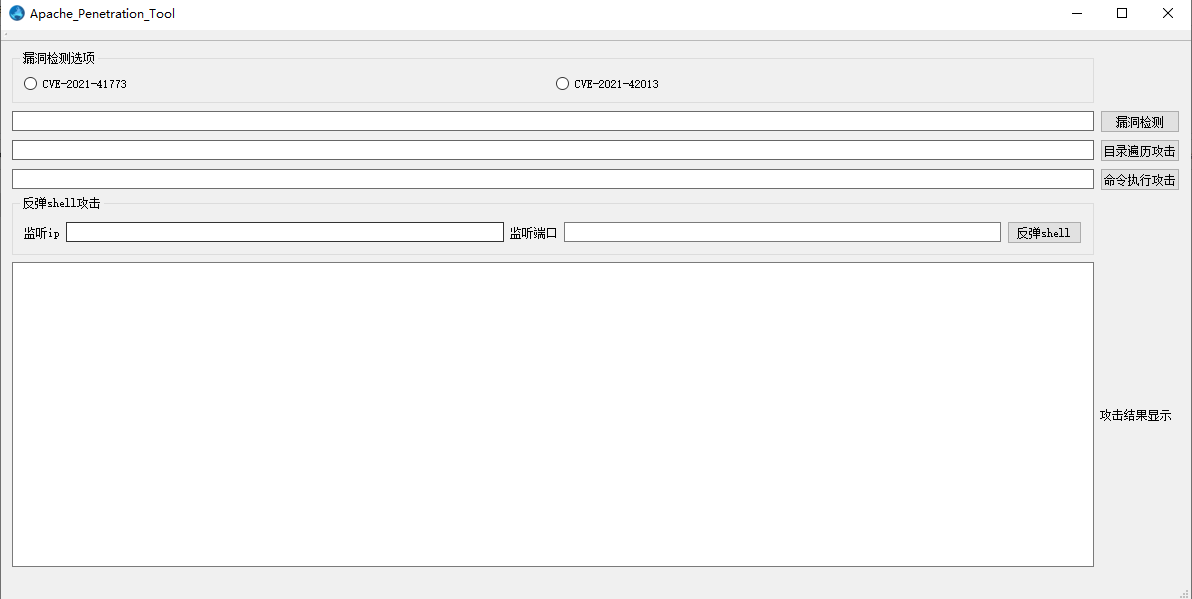 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 أداة رسومية لاكتشاف واستغلال الثغرات
 seep1959/njutils
برنامج عميل ودردشة لـ njrat 0.6.4 و 0.7d و 0.7d golden edition.
 kagura-maru/cve-2021-40444-poc
محاولة لإعادة إنتاج ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) في Microsoft MSHTML باستخدام إطار Metasploit.
 exploit-install/cve-2017-0199
أداة Exploit toolkit CVE-2017-0199 - v2.0 هي سكربت بايثون مفيد يوفر طريقة سريعة وفعالة لاستغلال ثغرة Microsoft RTF RCE. يمكنها توليد ملف RTF خبيث…
 killswitch-gui/flask_heroku_redirector
قالب إعادة توجيه C2 باستخدام Flask وHeroku








