
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 themehackers/cve-2024-10914
CVE-2024-10914 هي ثغرة حقن أوامر حرجة تؤثر على عدة أجهزة تخزين متصلة بالشبكة (NAS) قديمة من D-Link.
 sv3nbeast/cve-2020-5902_rce
استغلال لـ CVE-2020-5902 يوفر قراءة الملفات عن بُعد وتنفيذ الأكواد عن بُعد على أجهزة F5 BIG-IP عبر اجتياز الدلائل في واجهة TMUI.
 w4fz5uck5/cve-2019-19781-citrixrce
مُهاجم تنفيذ التعليمات البرمجية عن بُعد غير المصرح به في Citrix - CVE-2019-19781
 redhuntlabs/confluentpwn
ماسح لاستغلال حقن ONGL دون مصادقة في Atlassian Confluence لتنفيذ التعليمات البرمجية عن بُعد (CVE-2022-26134).
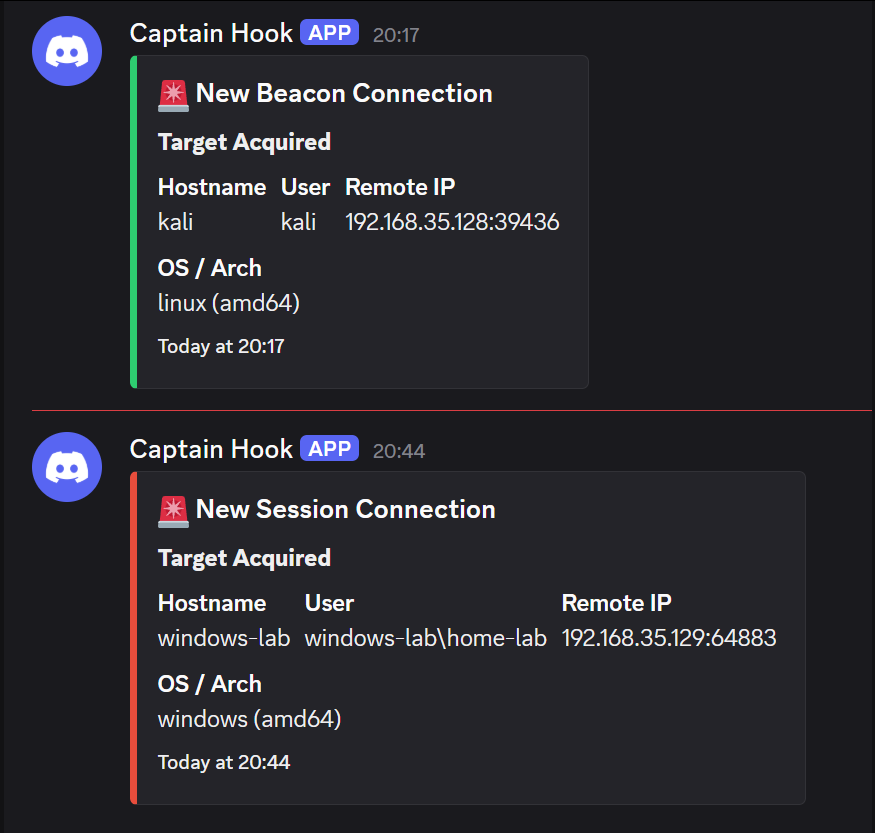 0x0trace/sliver-n8n-notifications
نظام إعلام فوري لاستدعاءات عميل Sliver C2، يدمج سير عمل n8n لتقديم تنبيهات ملونة إلى Discord وSlack مع معلومات مفصلة عن الهدف.
 zeropwn/pgadmin4-9.10-cve-2025-13780
CVE-2025-13780的概念验证
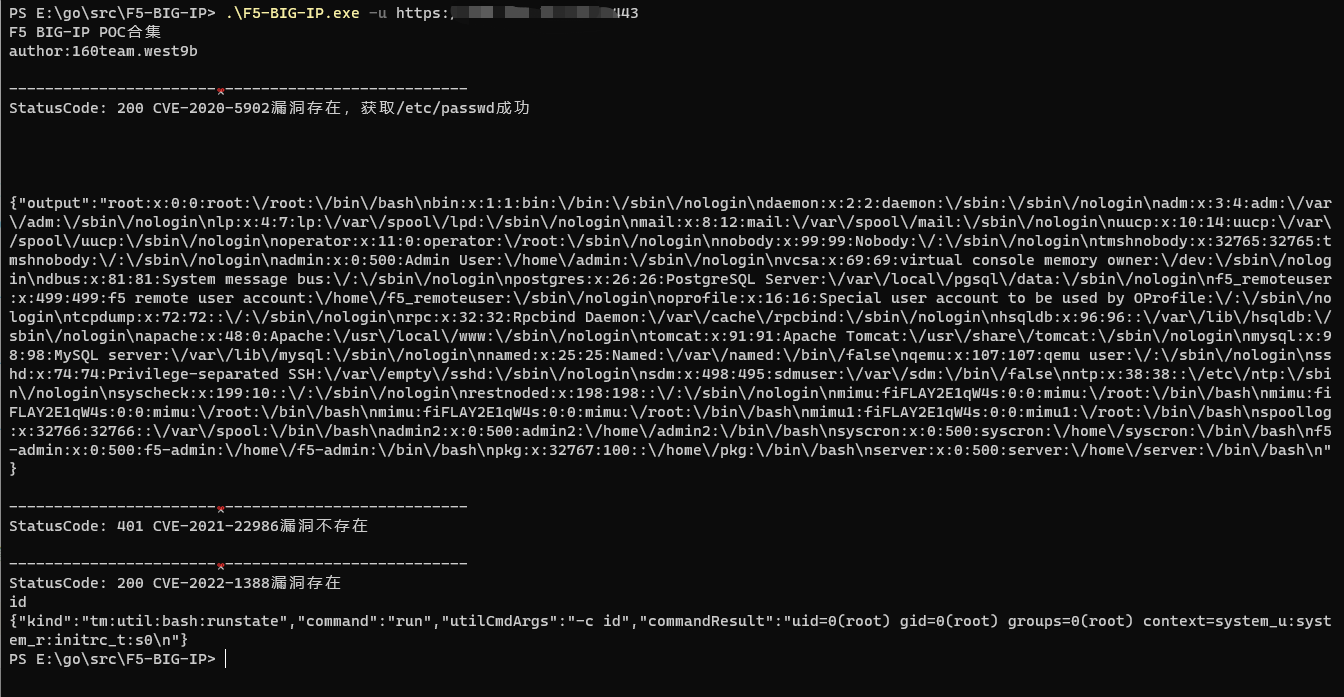 west9b/f5-big-ip-poc
CVE-2020-5902 CVE-2021-22986 CVE-2022-1388 مجموعة POC
 epsilonpointori/ikev2-poc
IKEv2، ikeext.dll، CVE-2026-33824، تحرير مزدوج، تهيئة الكومة، ROP، تجزئة SKF، استغلال ثغرات Windows، مكافحة التنقيح، التعتيم، خطاف API، شيل كود، قشرة…
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP صدى
 jacobsoo/malconfig
هذا جزء من وحدة للإطار الذي أطوره باستمرار. حاليًا، يتم الكشف هنا فقط عن معلومات C2.
 attackercan/wp2shell-poc2
CVE-2026-63030
 p3ta00/react2shell-poc
CVE-2025-55182 React2Shell PoC - ثغرة RCE حرجة في React Server Components / Next.js. درجة CVSS 10.0. استخراج بيانات قائم على الأخطاء، شل عكسي، وضع…
 hluwa/cobaltstrike_swing_xss2rce
استغلال لثغرة CVE-2022-39197، وهي ثغرة برمجة نصية عبر المواقع (XSS) في واجهة Swing الرسومية الخاصة بـ Cobalt Strike، والتي تتيح تنفيذ كود عن بُعد على…
 petrusviet/cve-2023-38743
ManageEngine ADManager حقن الأوامر
 zephrfish/exch-cve-2021-26855_priv
تم ترقيعها لتعمل
 diemoeve/cve-2024-41570
استغلال الصدفة العكسية الآلي عبر WebSocket | Havoc-C2-SSRF مع RCE
 jorgeorchilles/presentations
شرائح ومواد العروض التقديمية للمؤتمرات
 qurtidev/wsus-cve-2025-59287-rce
سكريبت استغلال مكتوب بلغة C# للمساعدة في الحصول على شل عكسي على الأهداف التي تستخدم خدمة تحديث Windows Server (WSUS) CVE-2025-59287.








