
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) هو برنامج حصان طروادة للوصول عن بُعد (RAT) مفتوح المصدر ومتعدد المنصات مكتوب بلغة C#. تم إصداره تحت ترخيص MIT. تم تطوير واختبار…
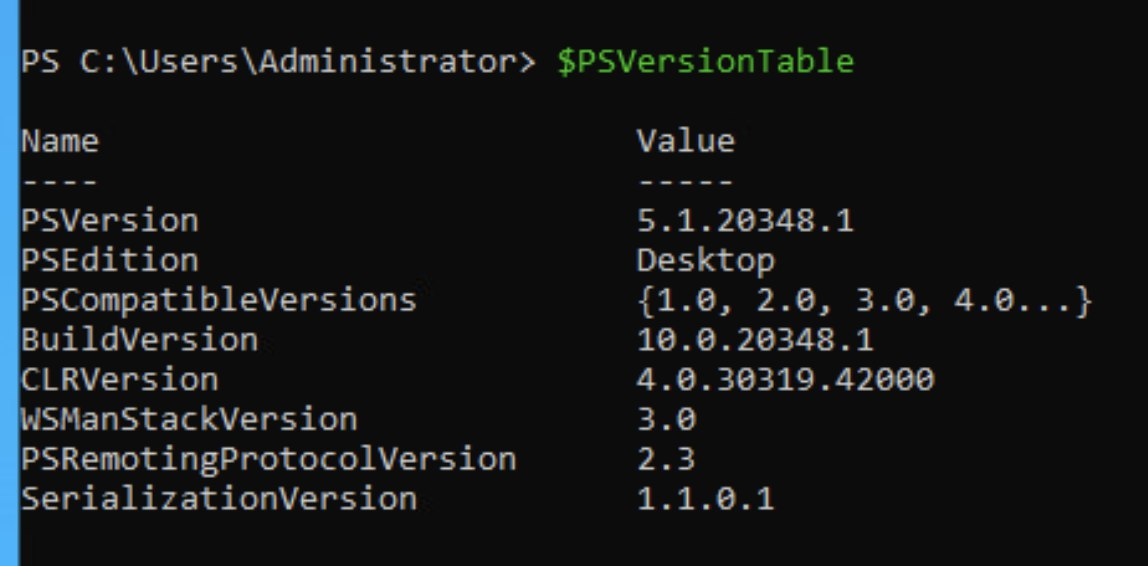 osman1337-security/cve-2025-54100
إثبات المفهوم لـ CVE-2025-54100: ثغرة XSS في PowerShell's Invoke-WebRequest عبر mshtml.HTMLDocumentClass، مما يتيح تنفيذ التعليمات البرمجية عن بُعد…
 thottysploity/cve-2024-53375
حقن أوامر بعد المصادقة في TP-Link Archer AXE75
 gigaryte/cve-2022-31898
استغلال إثبات المفهوم لثغرة CVE-2022-31898، وهي ثغرة حقن أوامر في أجهزة توجيه GL-iNet (البرنامج الثابت < 3.215). يوفر قشرة عكسية عبر HTTP/HTTPS مع…
 azurit/modsecurity-backdoor
هذا إثبات مفهوم لبرمجيات خبيثة تعمل داخل جدار حماية تطبيقات الويب ModSecurity WAF.
 magicming200/cve-2019-7238_nexus_rce_tool
أداة كشف رسومية بنقرة واحدة لثغرة CVE-2019-7238 في Nexus RCE. CVE-2019-7238 Nexus RCE Vul POC Tool.
 qmadev/crabloader
مُحمّل انعكاسي معرف من قبل المستخدم مبني على Rust لحمولات Cobalt Strike. يتجنب صفحات الذاكرة RWX لأمان OPSEC. يتضمن أداة استخراج لاستخراج قسم…
 dereeqw/blackberryc2
إطار عمل بحثي للتحكم والأوامر المشفرة (C2) لتعليم الأمن السيبراني، ومختبرات الفريق الأحمر، وتجارب الاتصال الآمن بين العميل والخادم.
 refr4g/cve-2024-51378
استغلال لثغرة RCE قبل المصادقة في CyberPanel عبر حقن الأوامر
 bao7uo/bmc_bladelogic
استغلالات BMC Bladelogic RSCD بما في ذلك تنفيذ التعليمات البرمجية عن بُعد - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 cj1324/cgishell
استغلال CGI لثغرة Shellshock CVE-2014-6271، يُستخدم مثل Openssh عبر CGI
 bttea/cve-2024-4577-rce-poc
CVE-2024-4577 RCE PoC
 a0yami/cve-2025-50505
استغلال لـ CVE-2025-50505 في Clash Verge Rev، يوضح تصعيد الامتيازات المحلية وتنفيذ التعليمات البرمجية عن بُعد عبر API غير مصادق عليه، بما في ذلك…
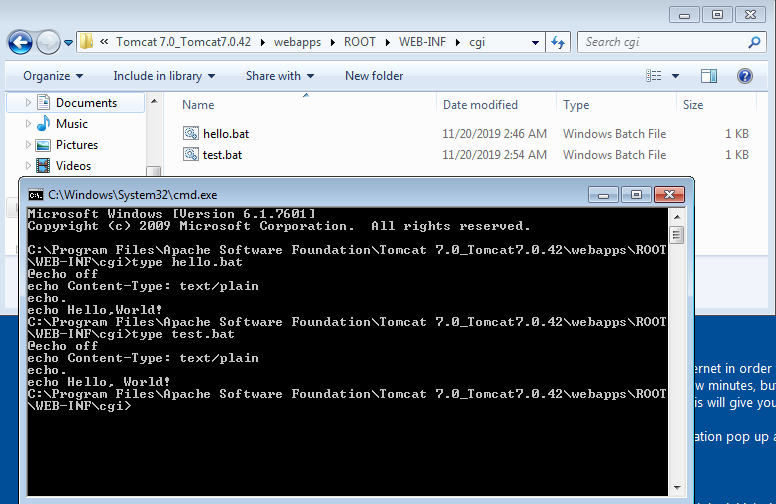 setrus/cve-2019-0232
CVE-2019-0232-تنفيذ التعليمات البرمجية عن بُعد على Apache Tomcat 7.0.42
 obsida-uk/apollo
أداة وصول عن بُعد بسيطة وخفيفة الوزن مكتوبة بلغة Python
 lukebob-zz/c2-pwn
يستخدم واجهة برمجة تطبيقات Shodan لجلب خوادم C2 لتنفيذ استغلالات معروفة عليها.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
تحليل كامل ثابت وفي الذاكرة لـ Overlord RAT: بنية وكيل Go، وC2 عبر HTTP/2 + WebSocket، وحقن DLL انعكاسي، وتسجيل ضغطات مفاتيح المتصفح، ومؤشرات…
 buter-chkalova/rvbbit-arsenal
أبحاث أمن نواة لينكس الهجومية والدفاعية المركّزة على سلوك الروتكيت، والآثار القابلة للملاحظة، واكتشافها.








