
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
wikipedia-c2 — إثبات المفهوم (POC) لاستخدام واجهة برمجة تطبيقات ويكيبيديا لأغراض القيادة والتحكم | Kitploit

أدوات/GitHubGitHub/daniel-infosec/wikipedia-c2
الاستغلالما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالفريق الأحمرأمن واجهات برمجة التطبيقات
GitHubdaniel-infosec/wikipedia-c2

wikipedia-c2

إثبات المفهوم (POC) لاستخدام واجهة برمجة تطبيقات ويكيبيديا لأغراض القيادة والتحكم

عرض المستودع
29927منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Wikipedia-C2

مقال مدونة ويكيبيديا C2

هذا مشروع تجريبي لتوضيح القيادة والتحكم (Command and Control) باستخدام ويكيبيديا. بعد عرض Josh Abraham للقيادة والتحكم باستخدام Slack وICMP، فكرت في استكشاف أي خيارات أخرى من المواقع الأعلى في الإنترنت يمكن استخدامها للقيادة والتحكم. بعد مراجعة واجهة برمجة تطبيقات ويكيبيديا، رأيت أن هناك خيارًا للمستخدم باسم user-jsarbitraryKeyName يمكن أن يكون "قيمة عشوائية". اكتشفت لاحقًا أن الحد الأقصى للطول هو 65535 حرفًا، وهو أكثر من كافٍ للقيادة والتحكم.

البدء

يتطلب هذا المشروع Python 3. يعمل على كل من Windows وmacOS وLinux (على الرغم من أنني اختبرته على أول اثنين فقط). ستحتاج إلى مكتبة requests.

المتطلبات

pip install -r requirements.txt

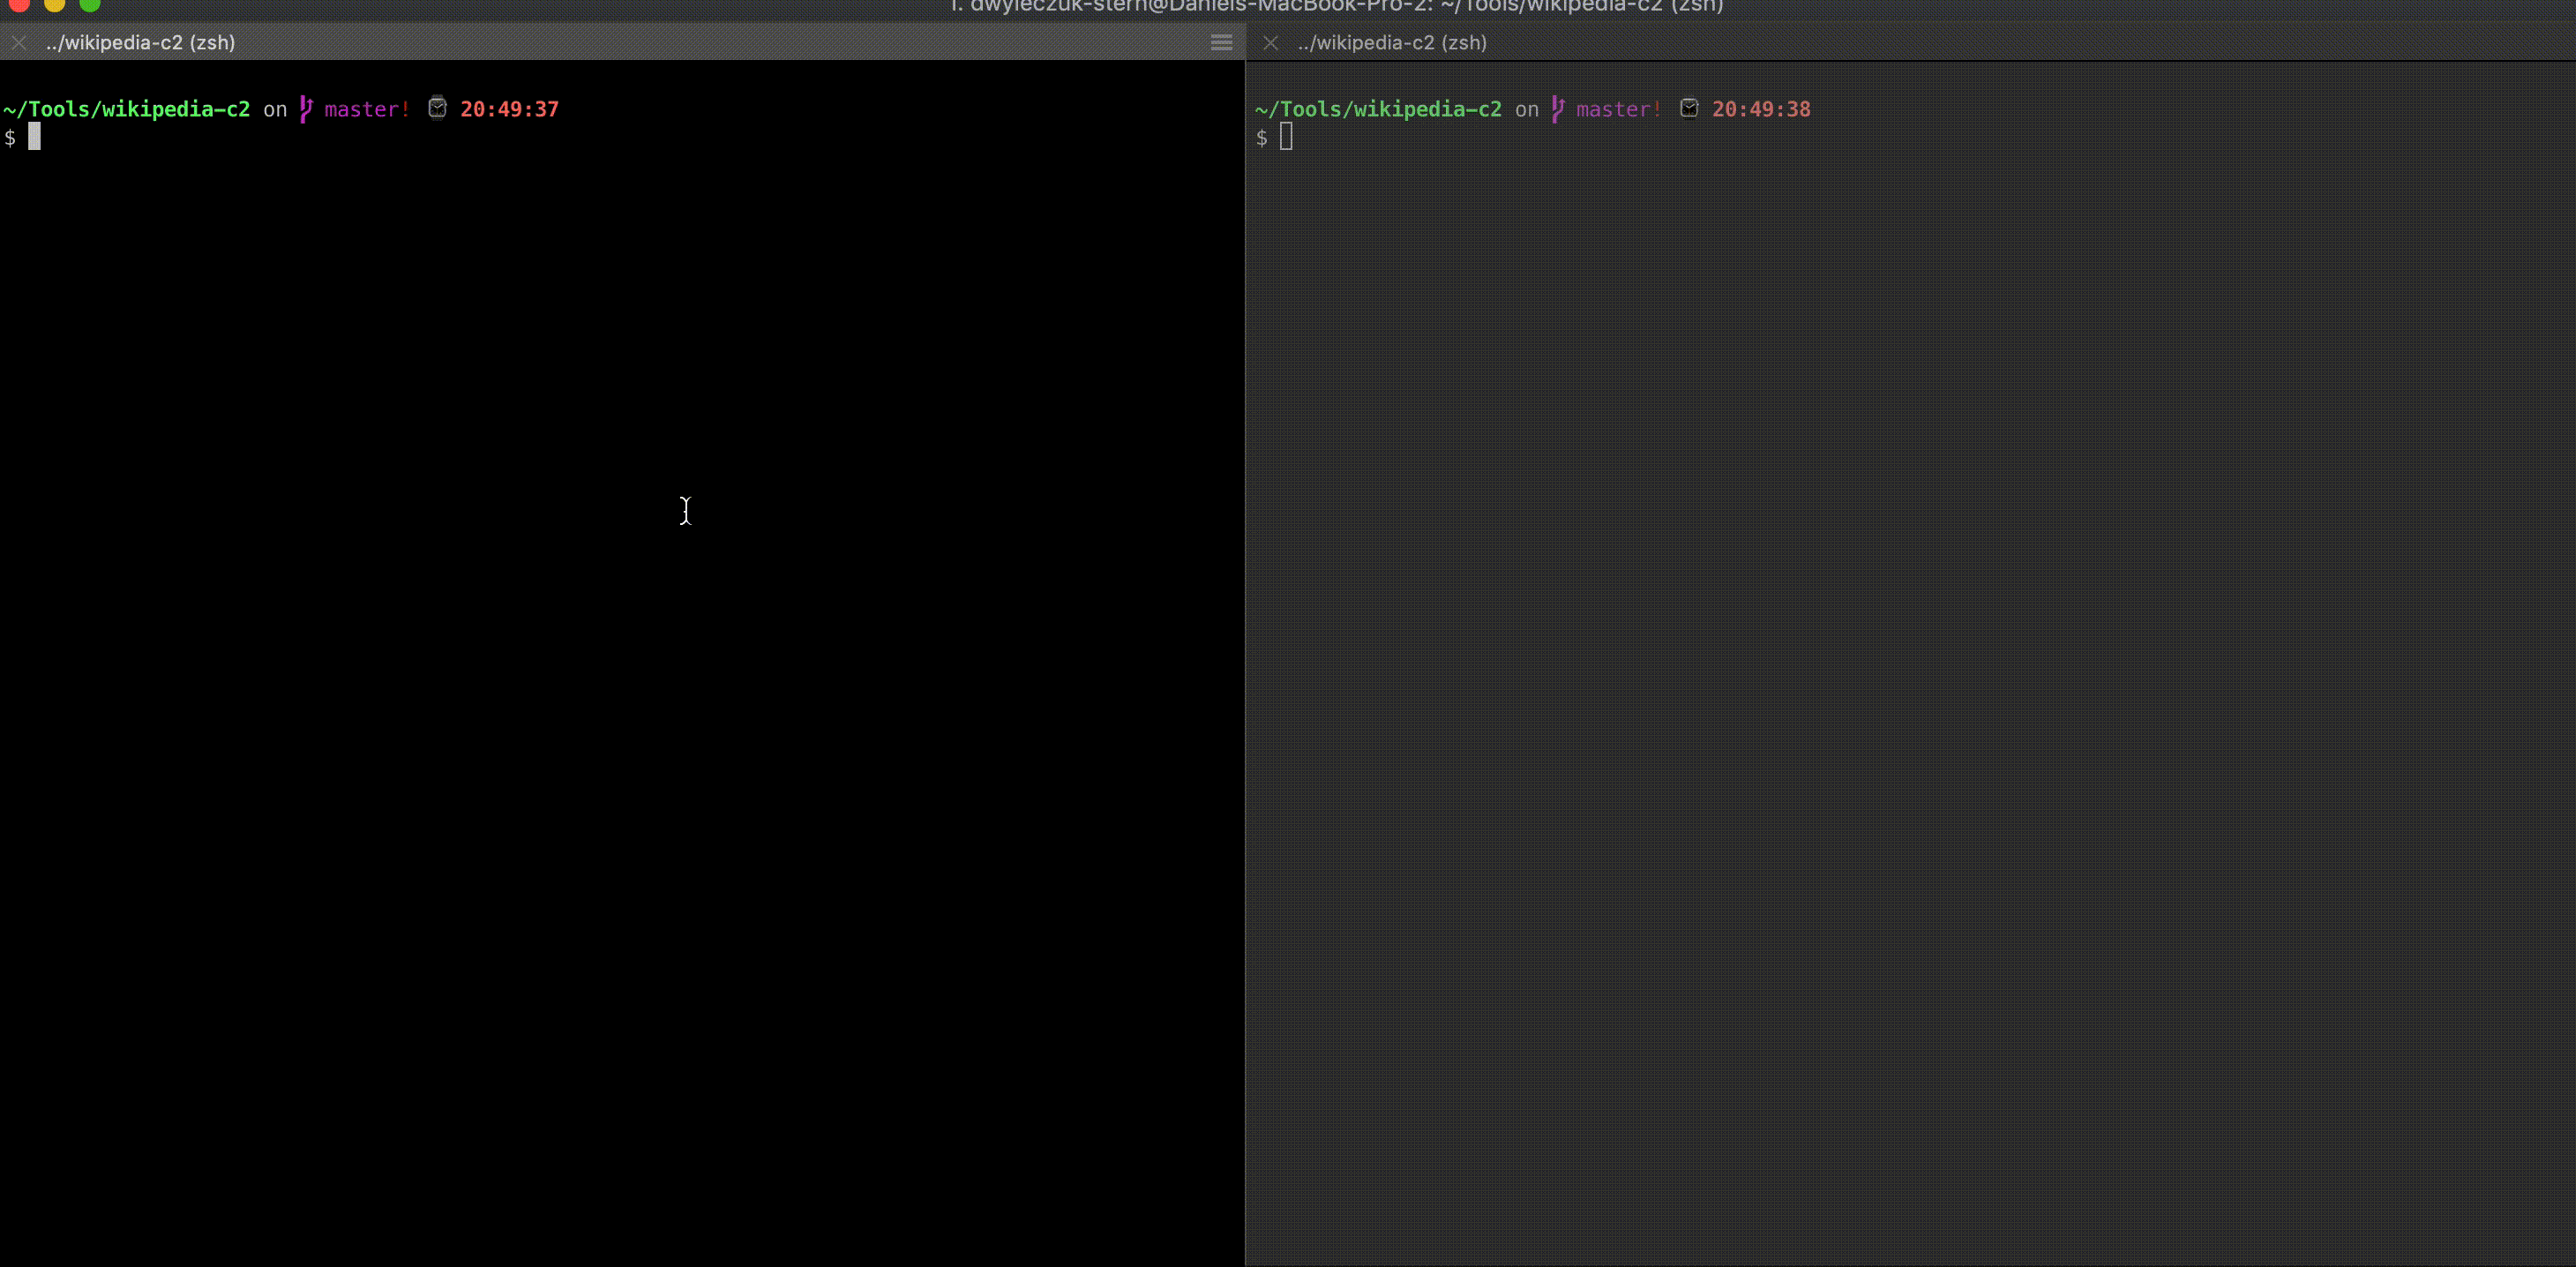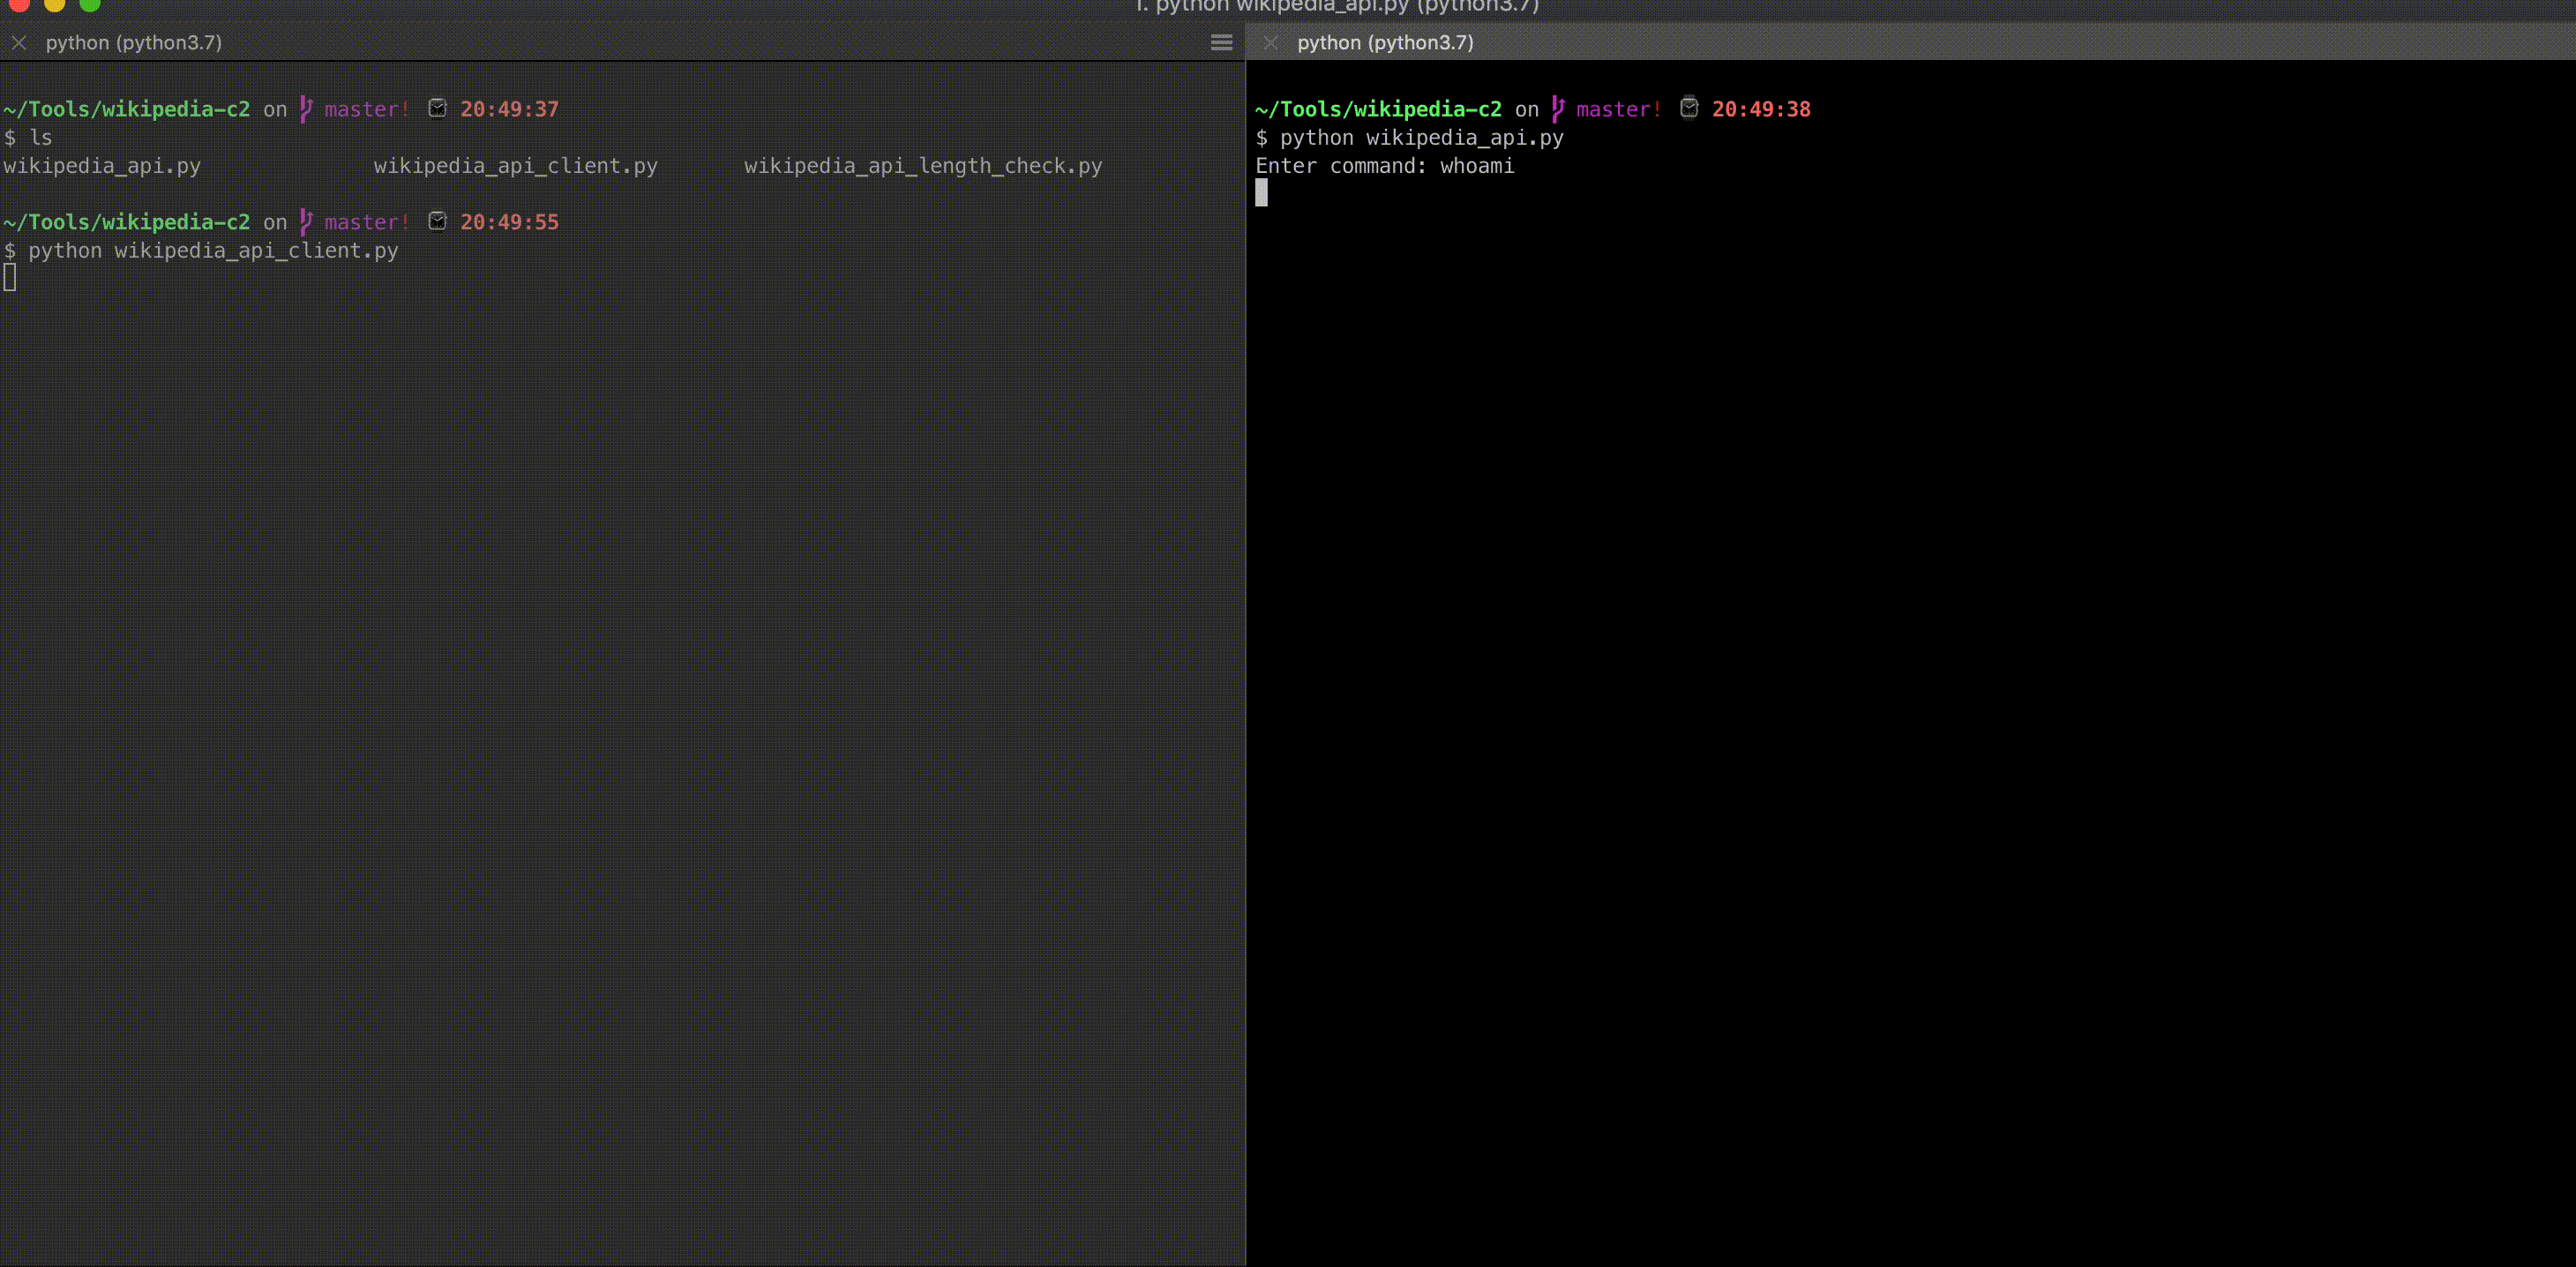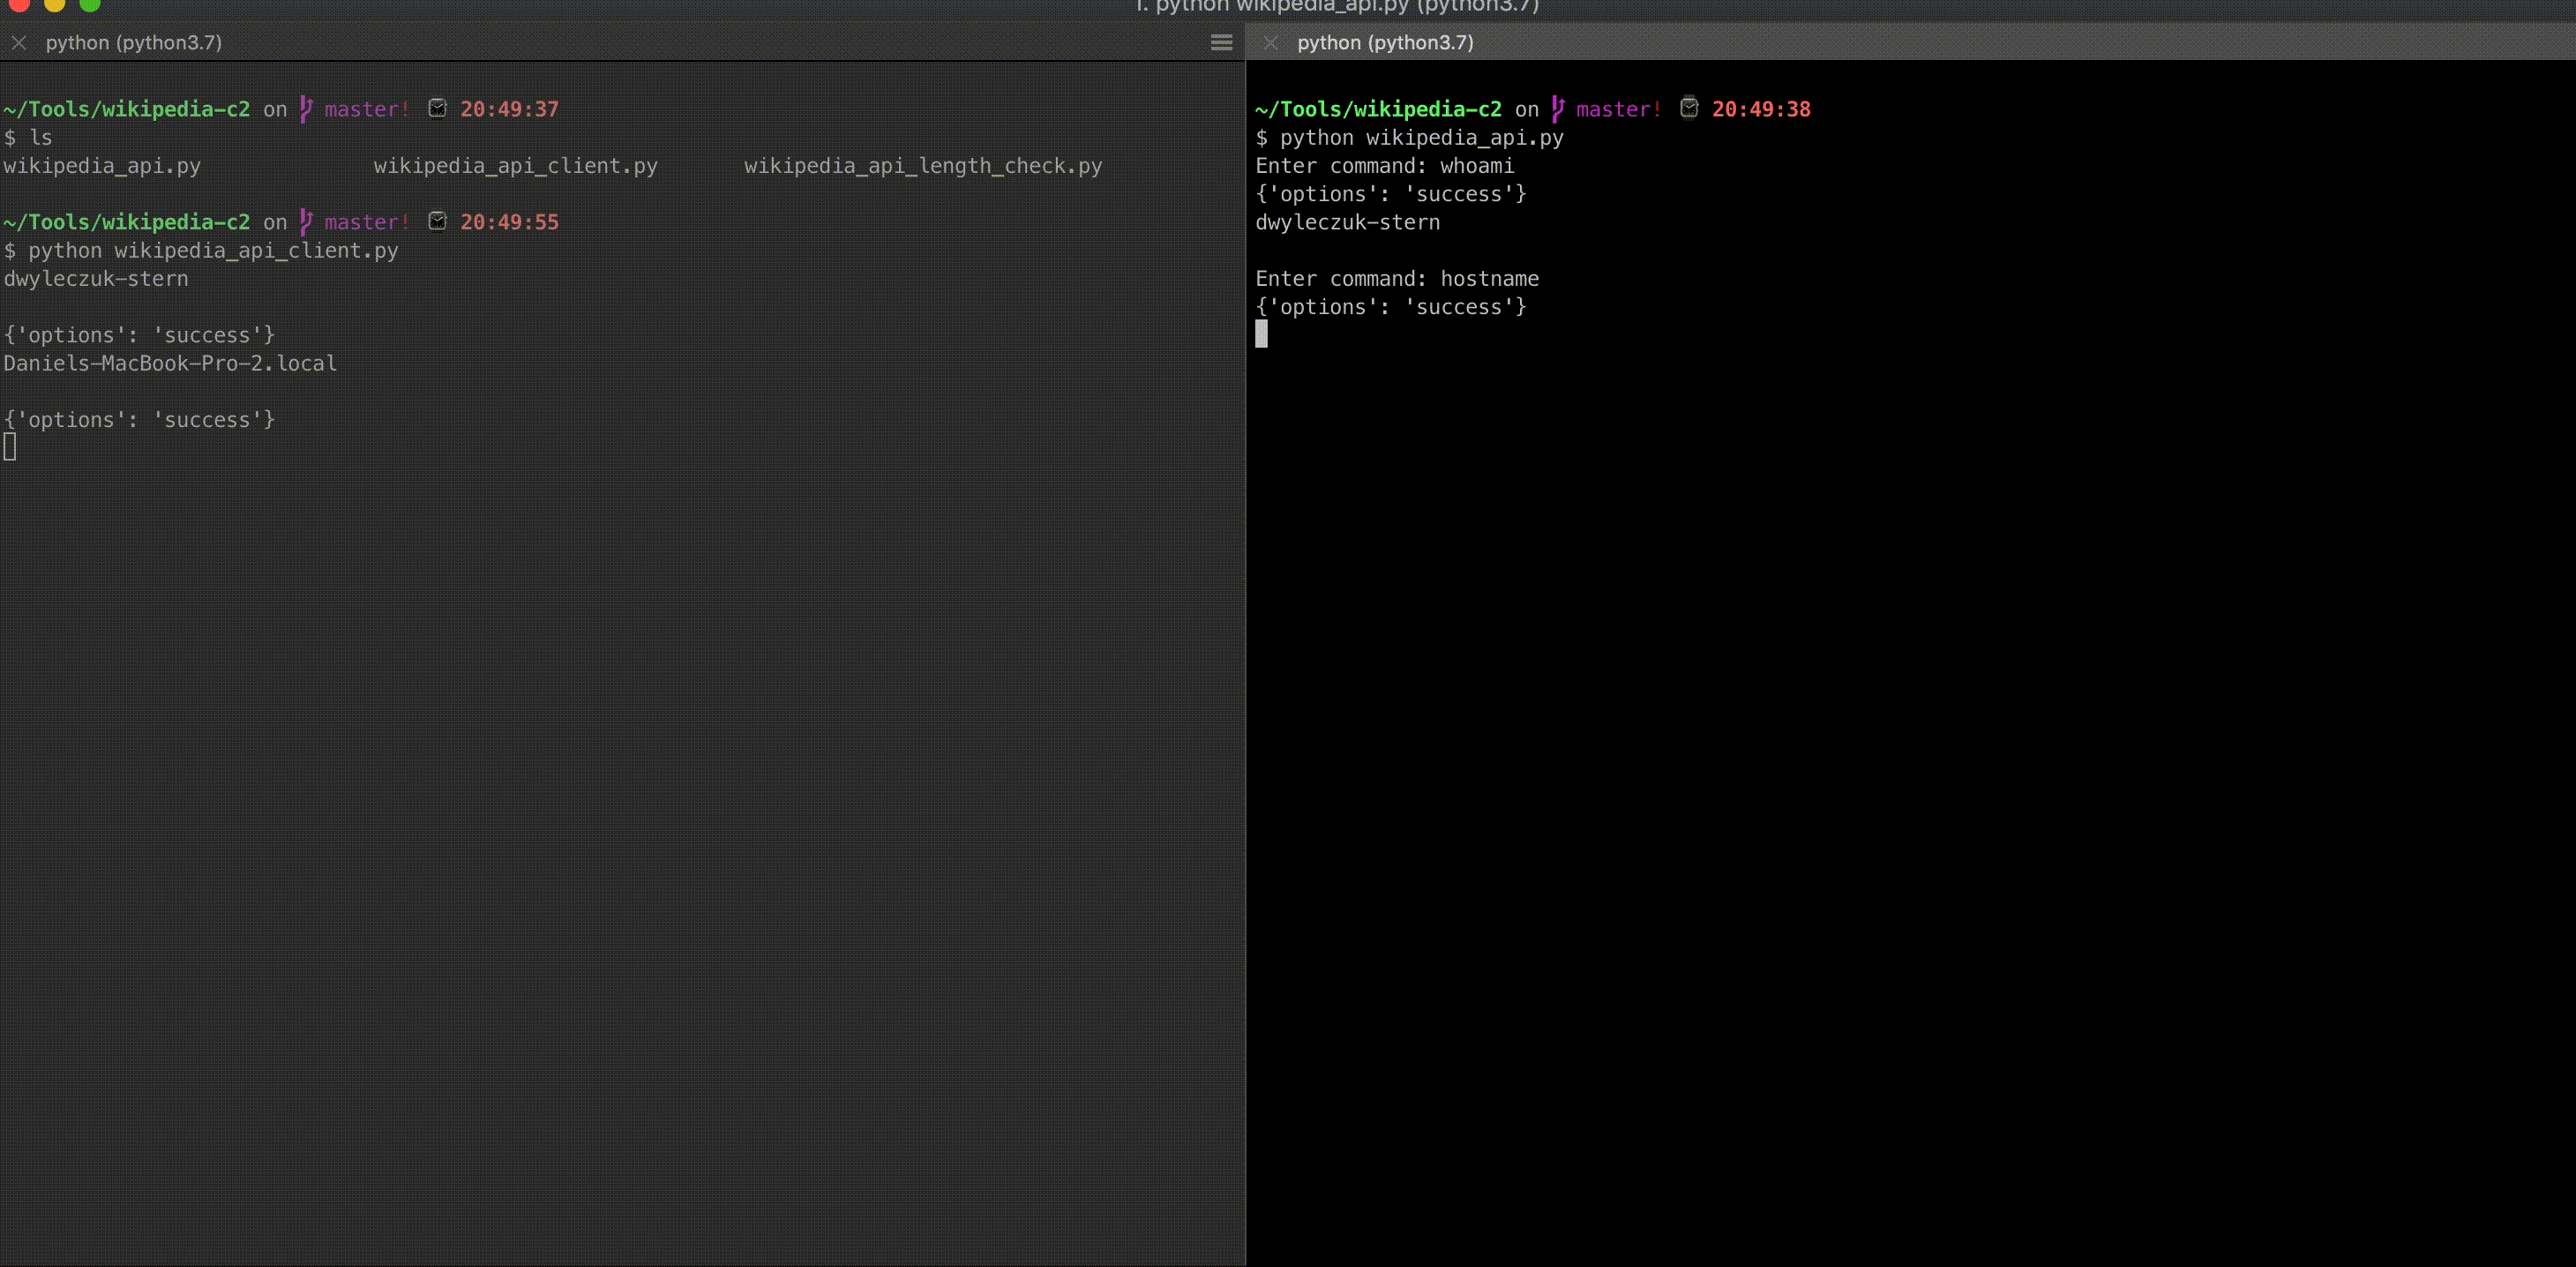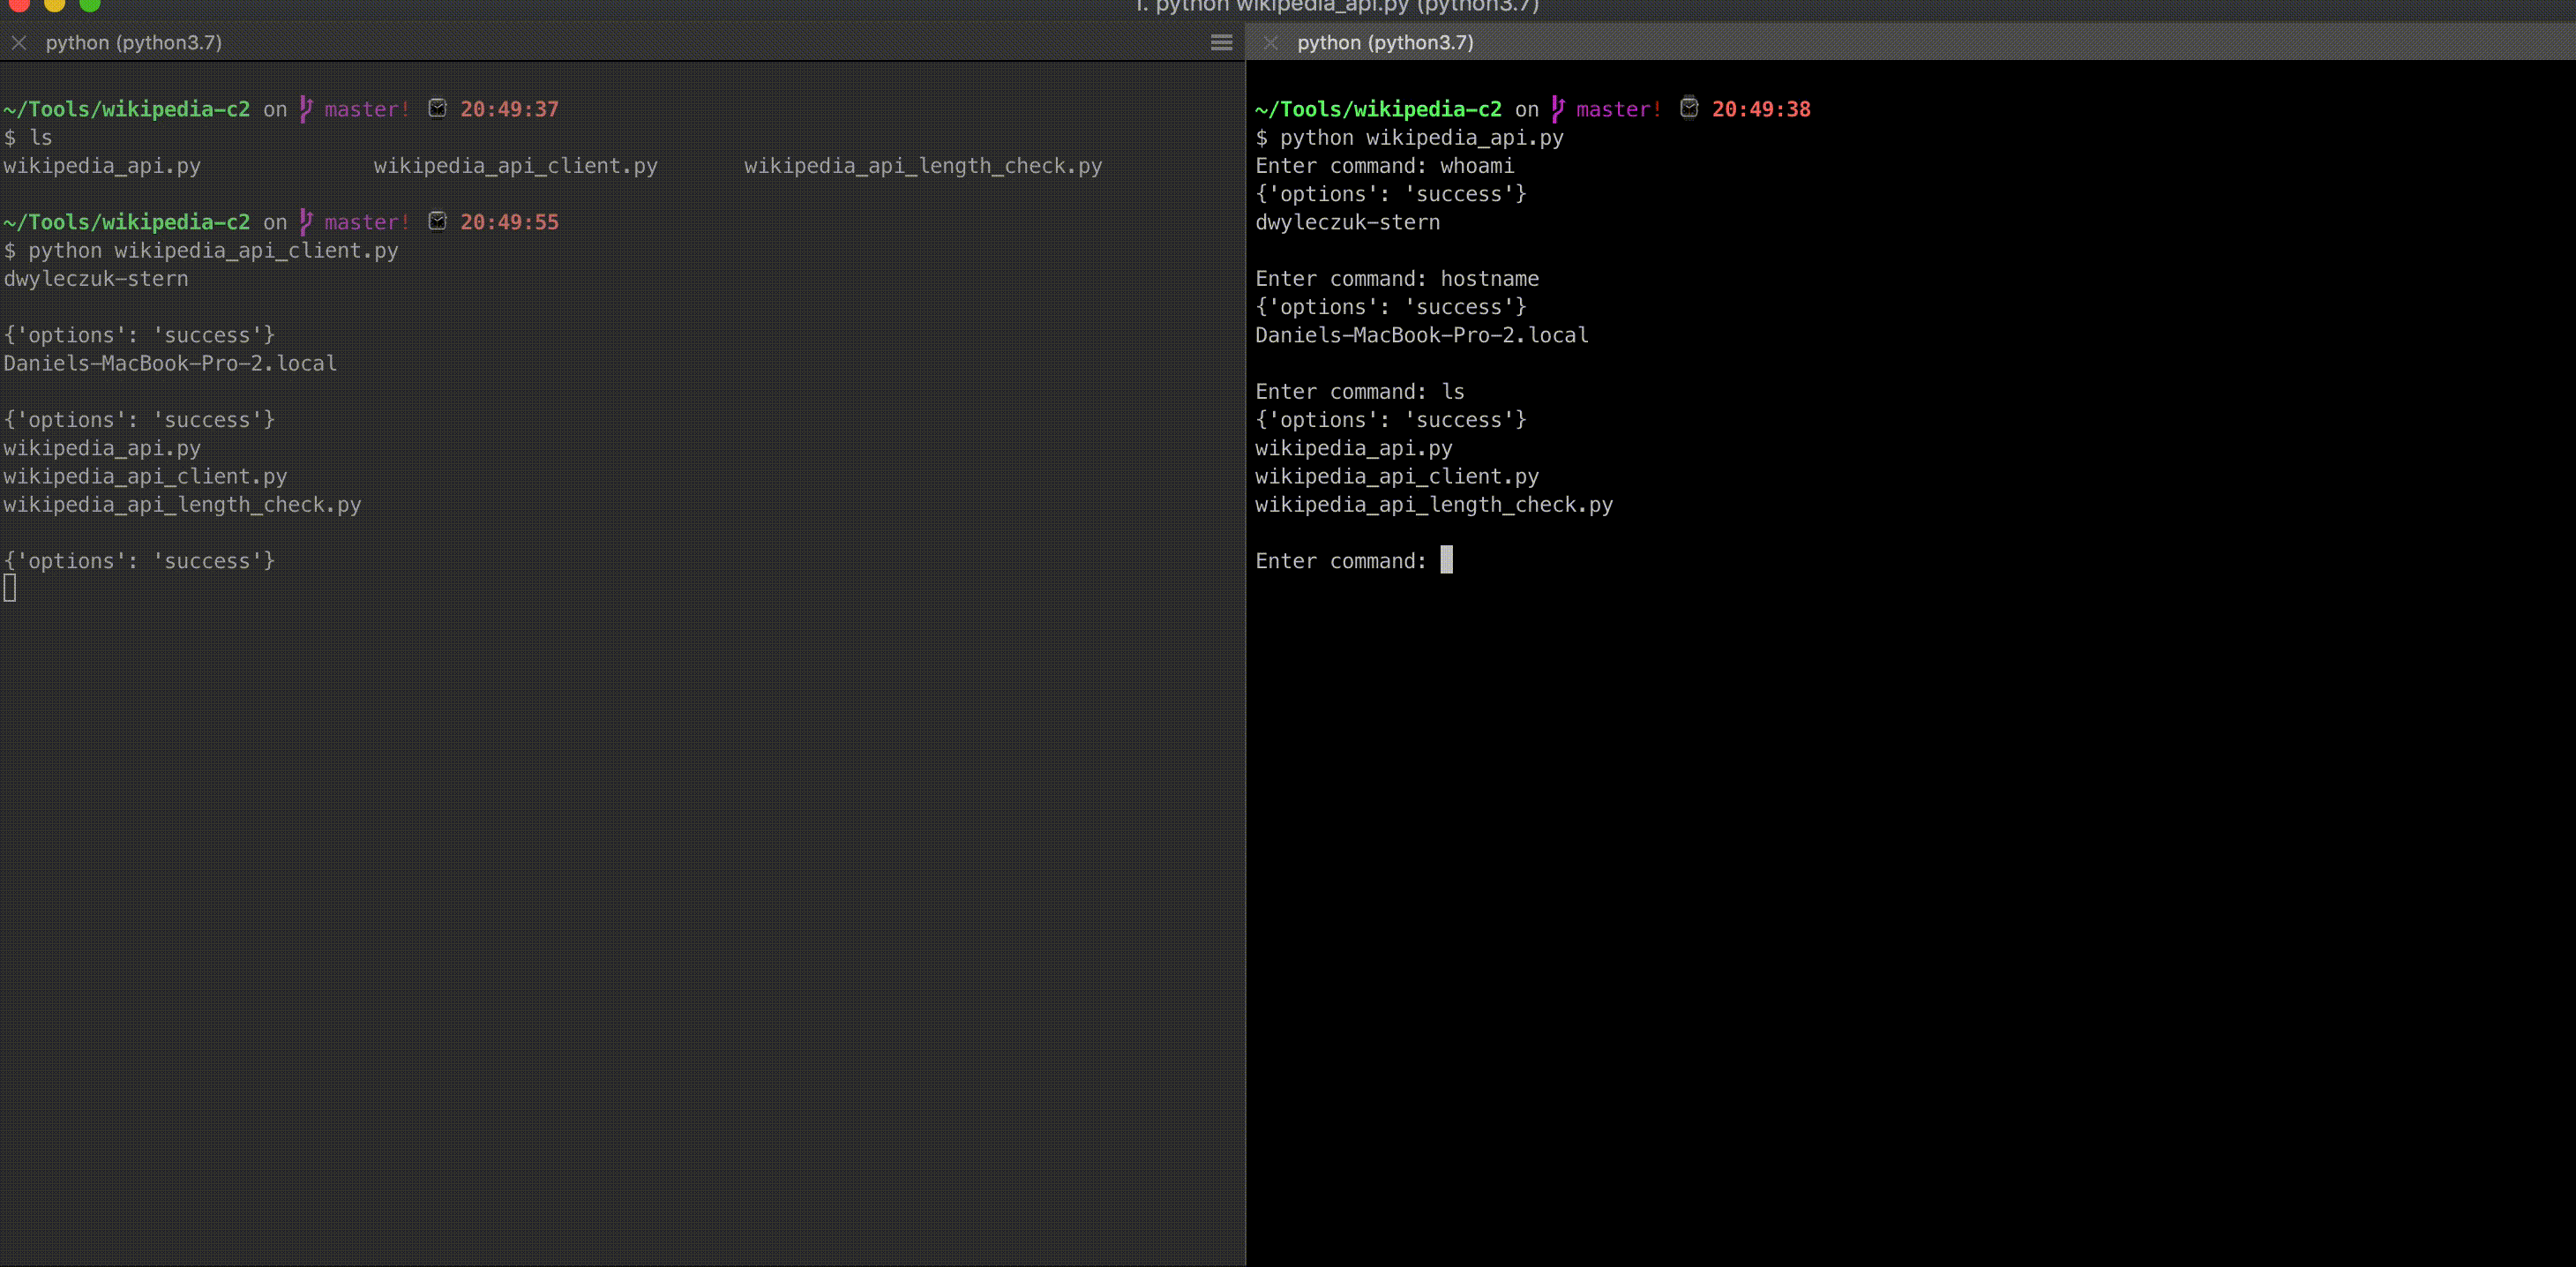
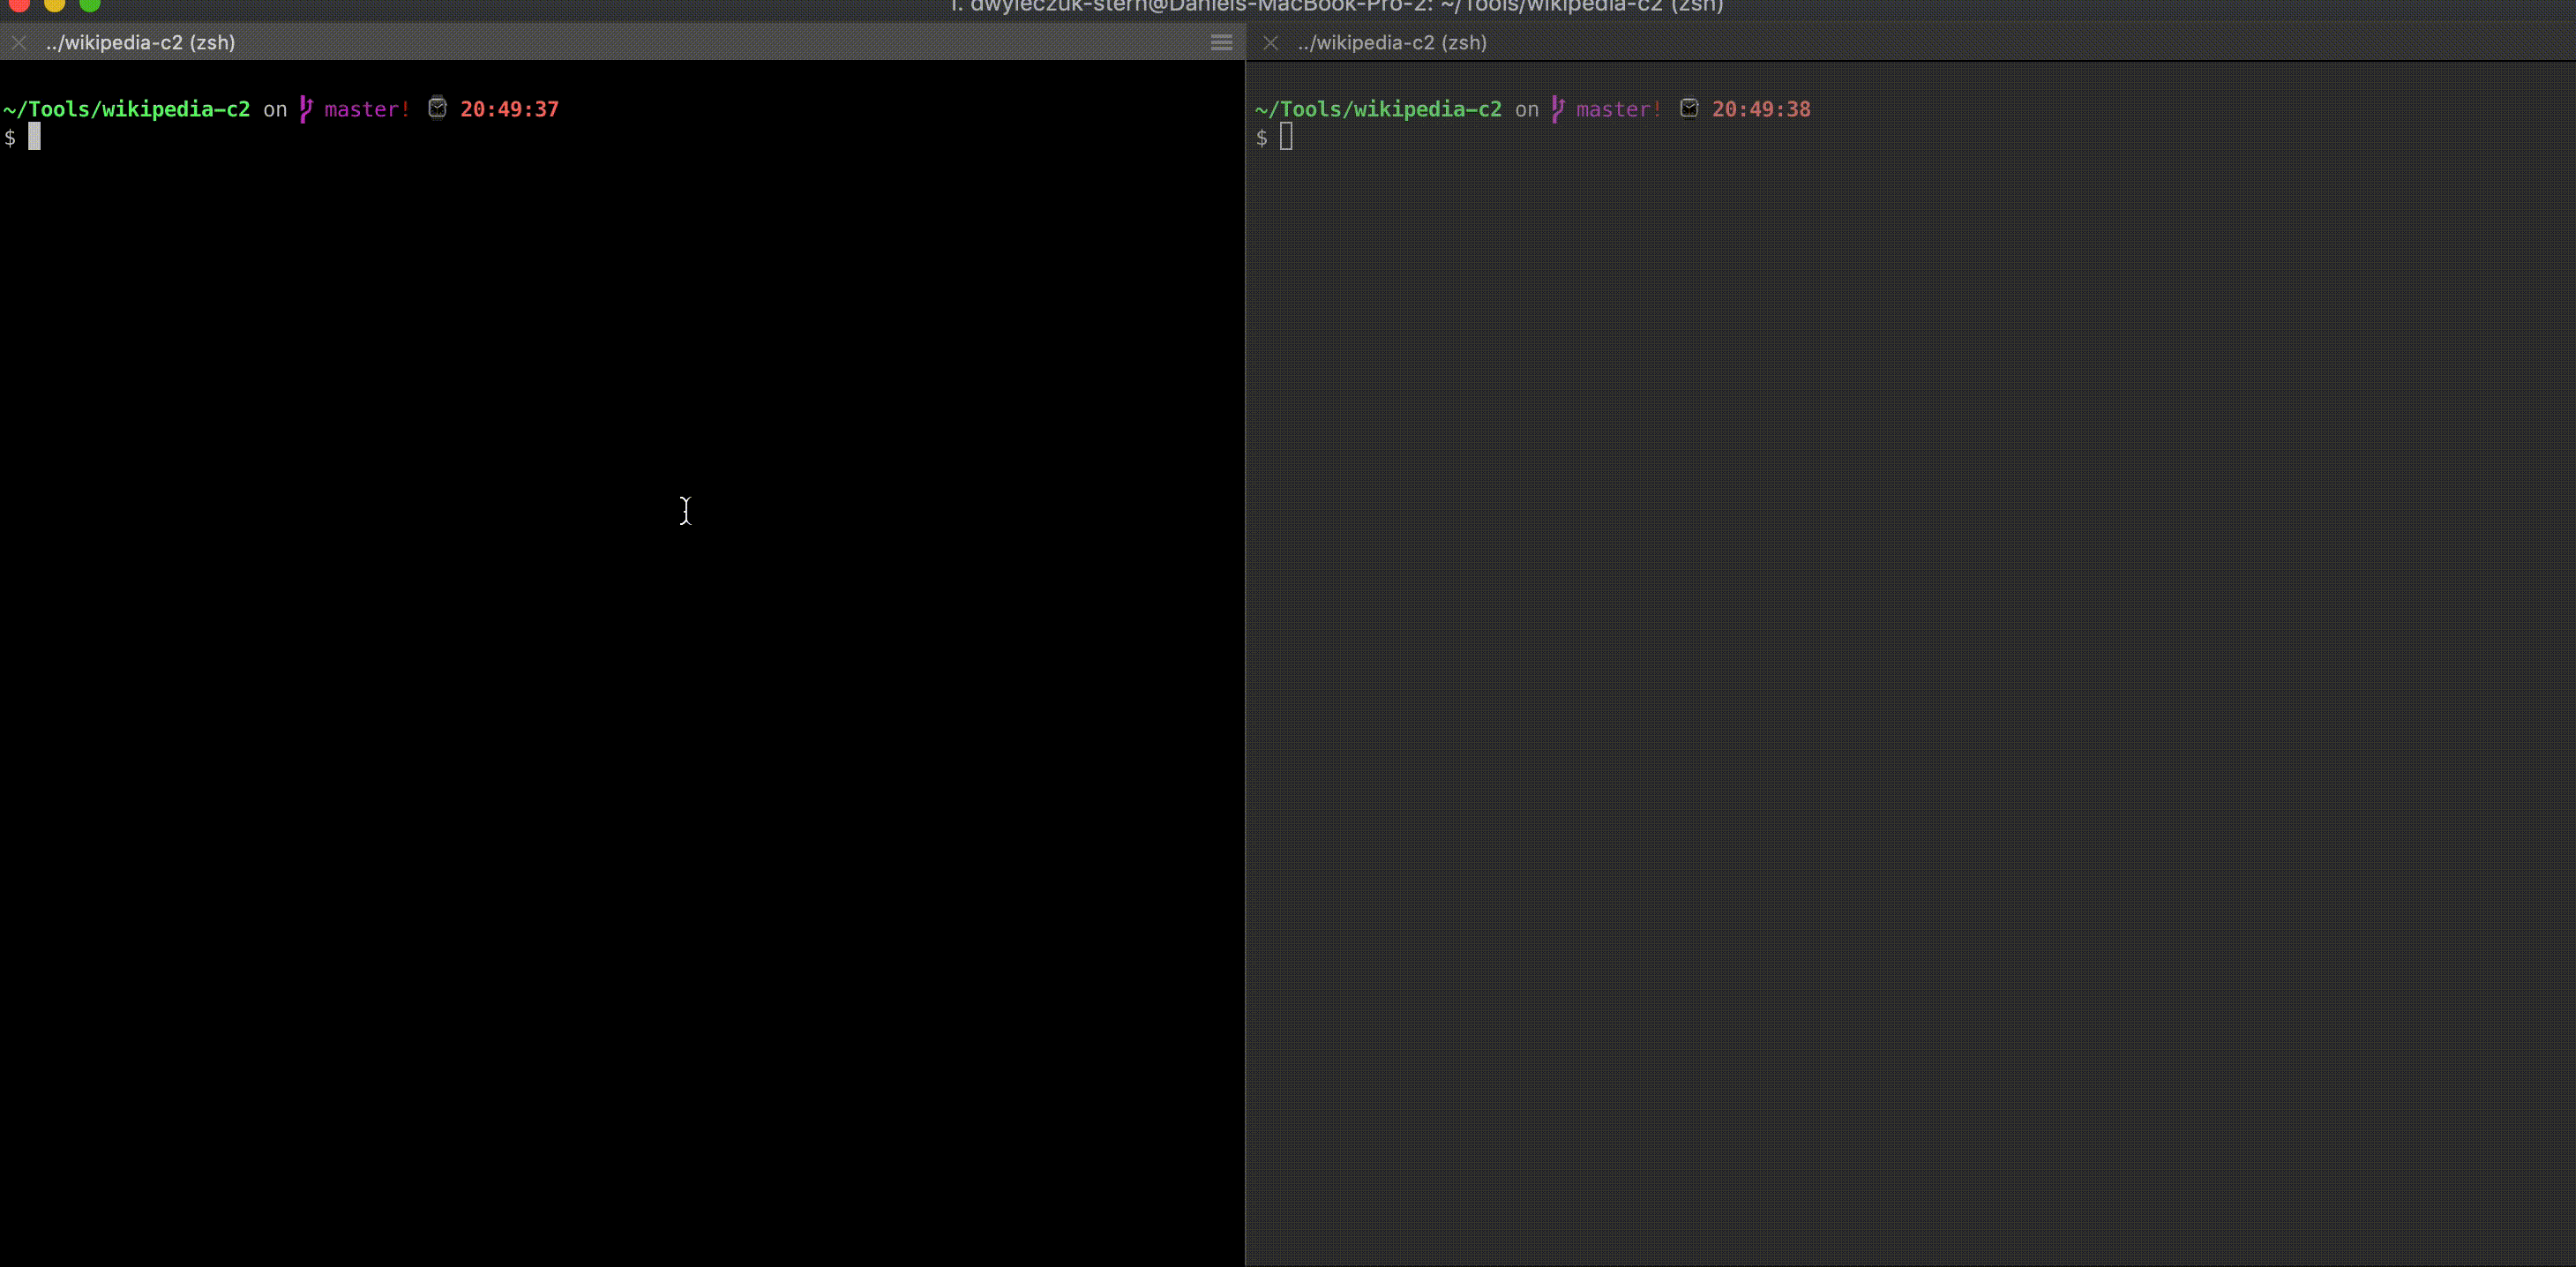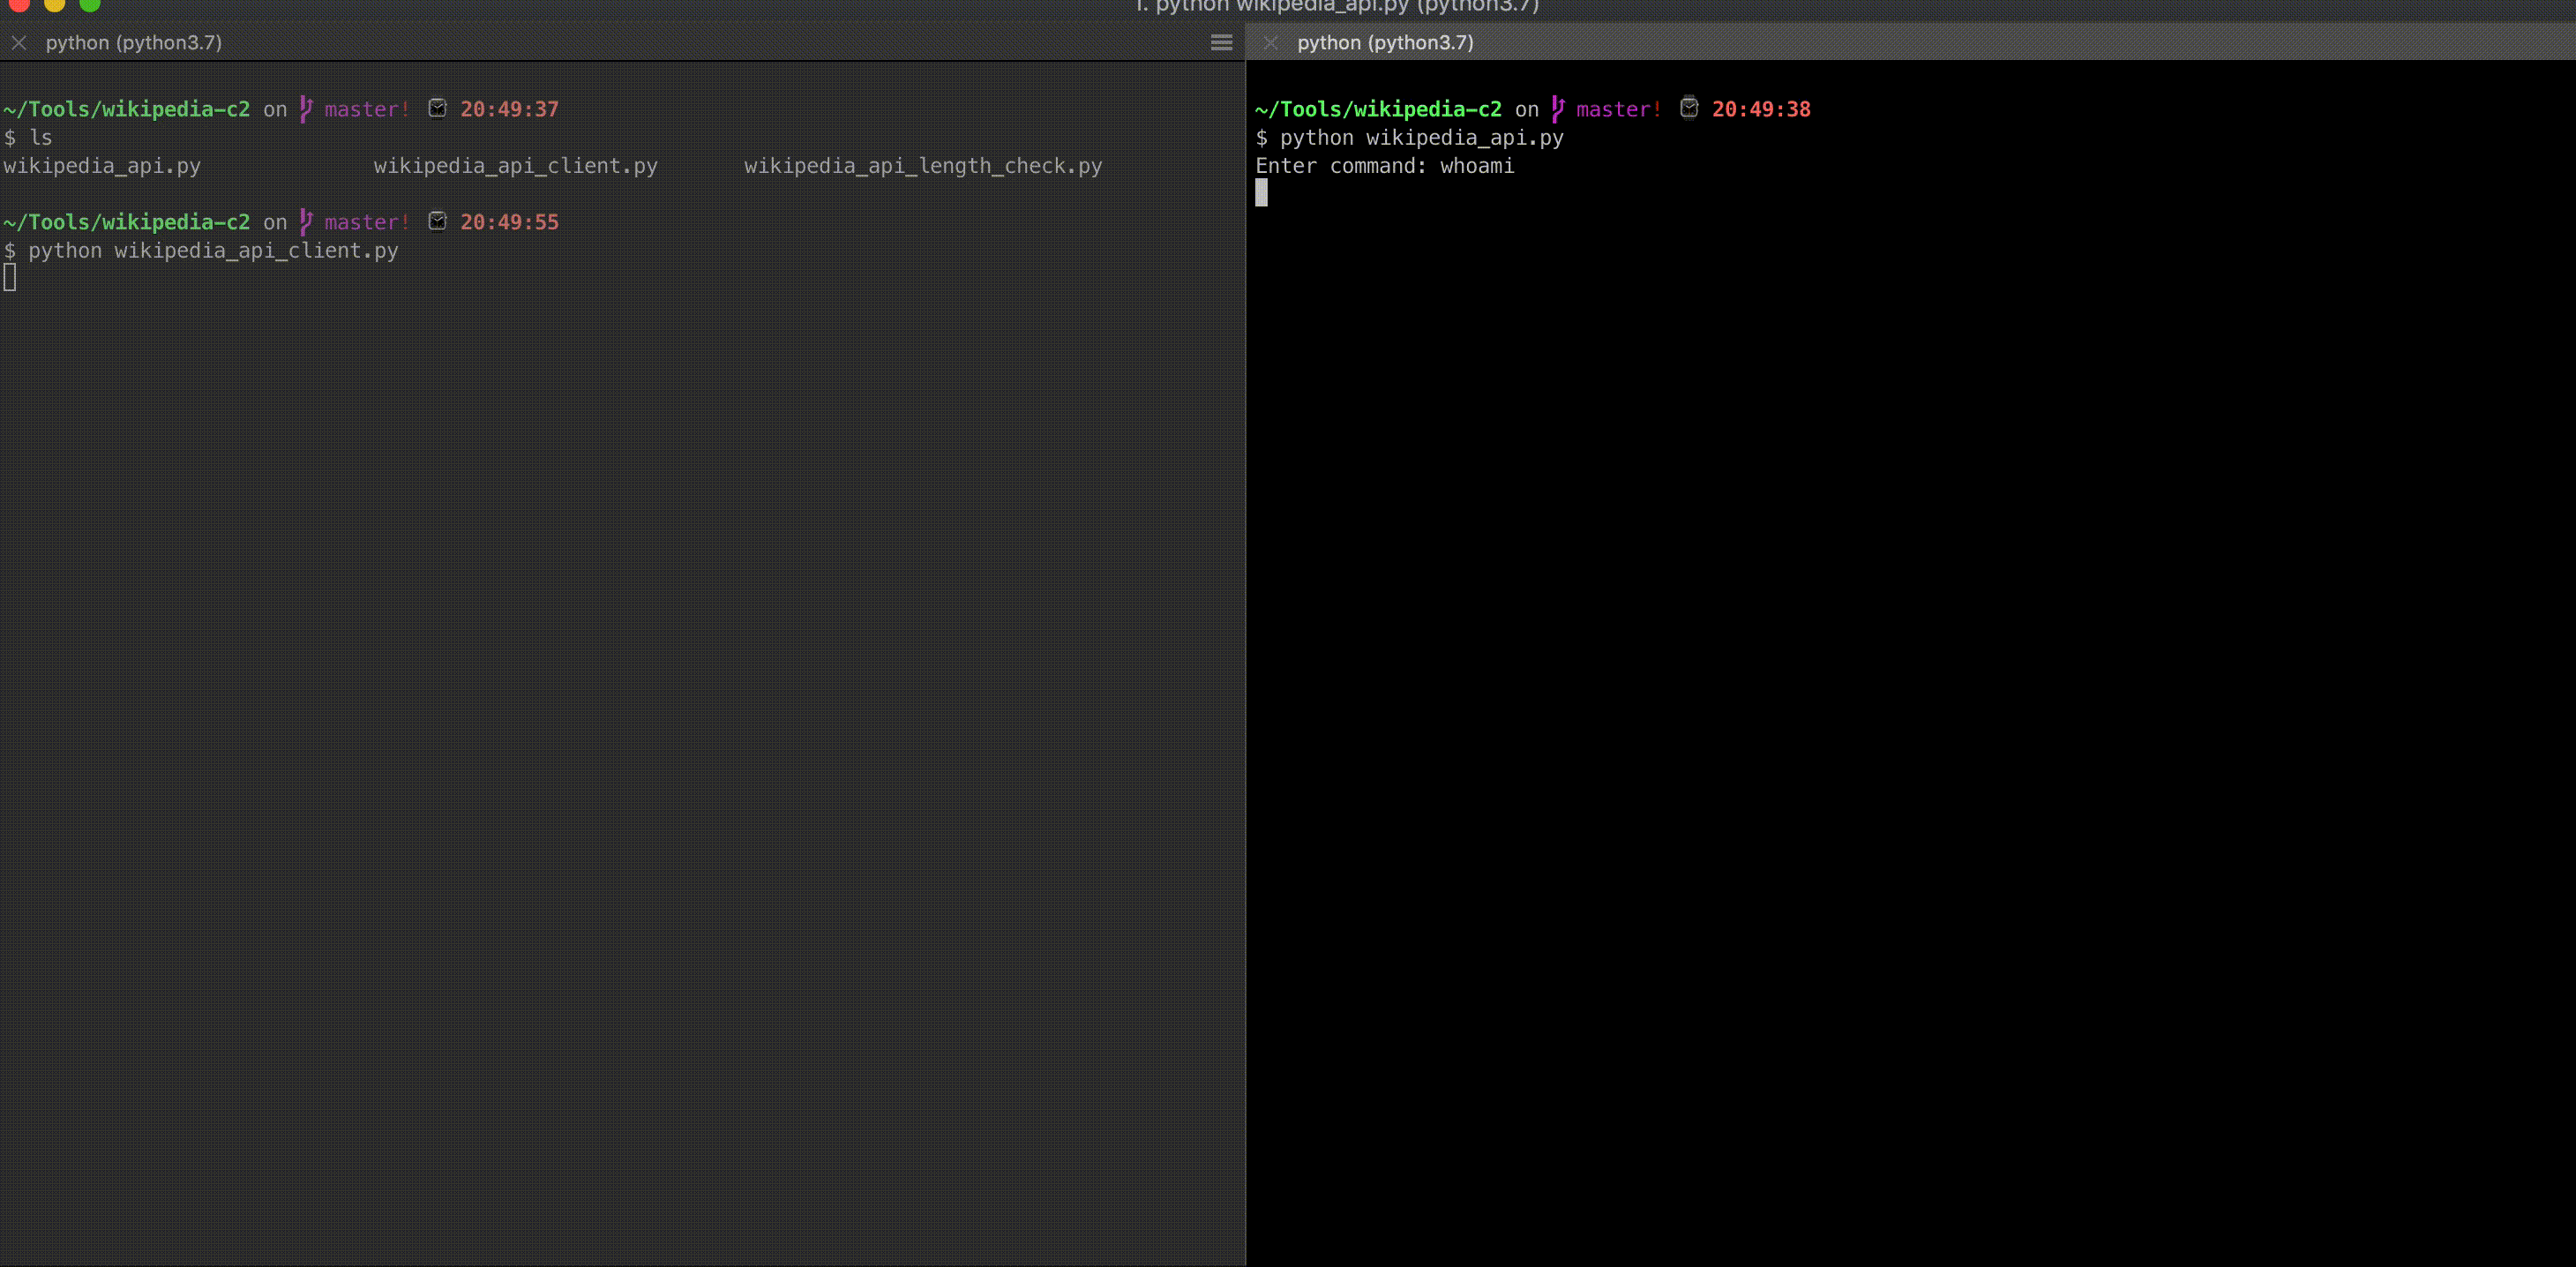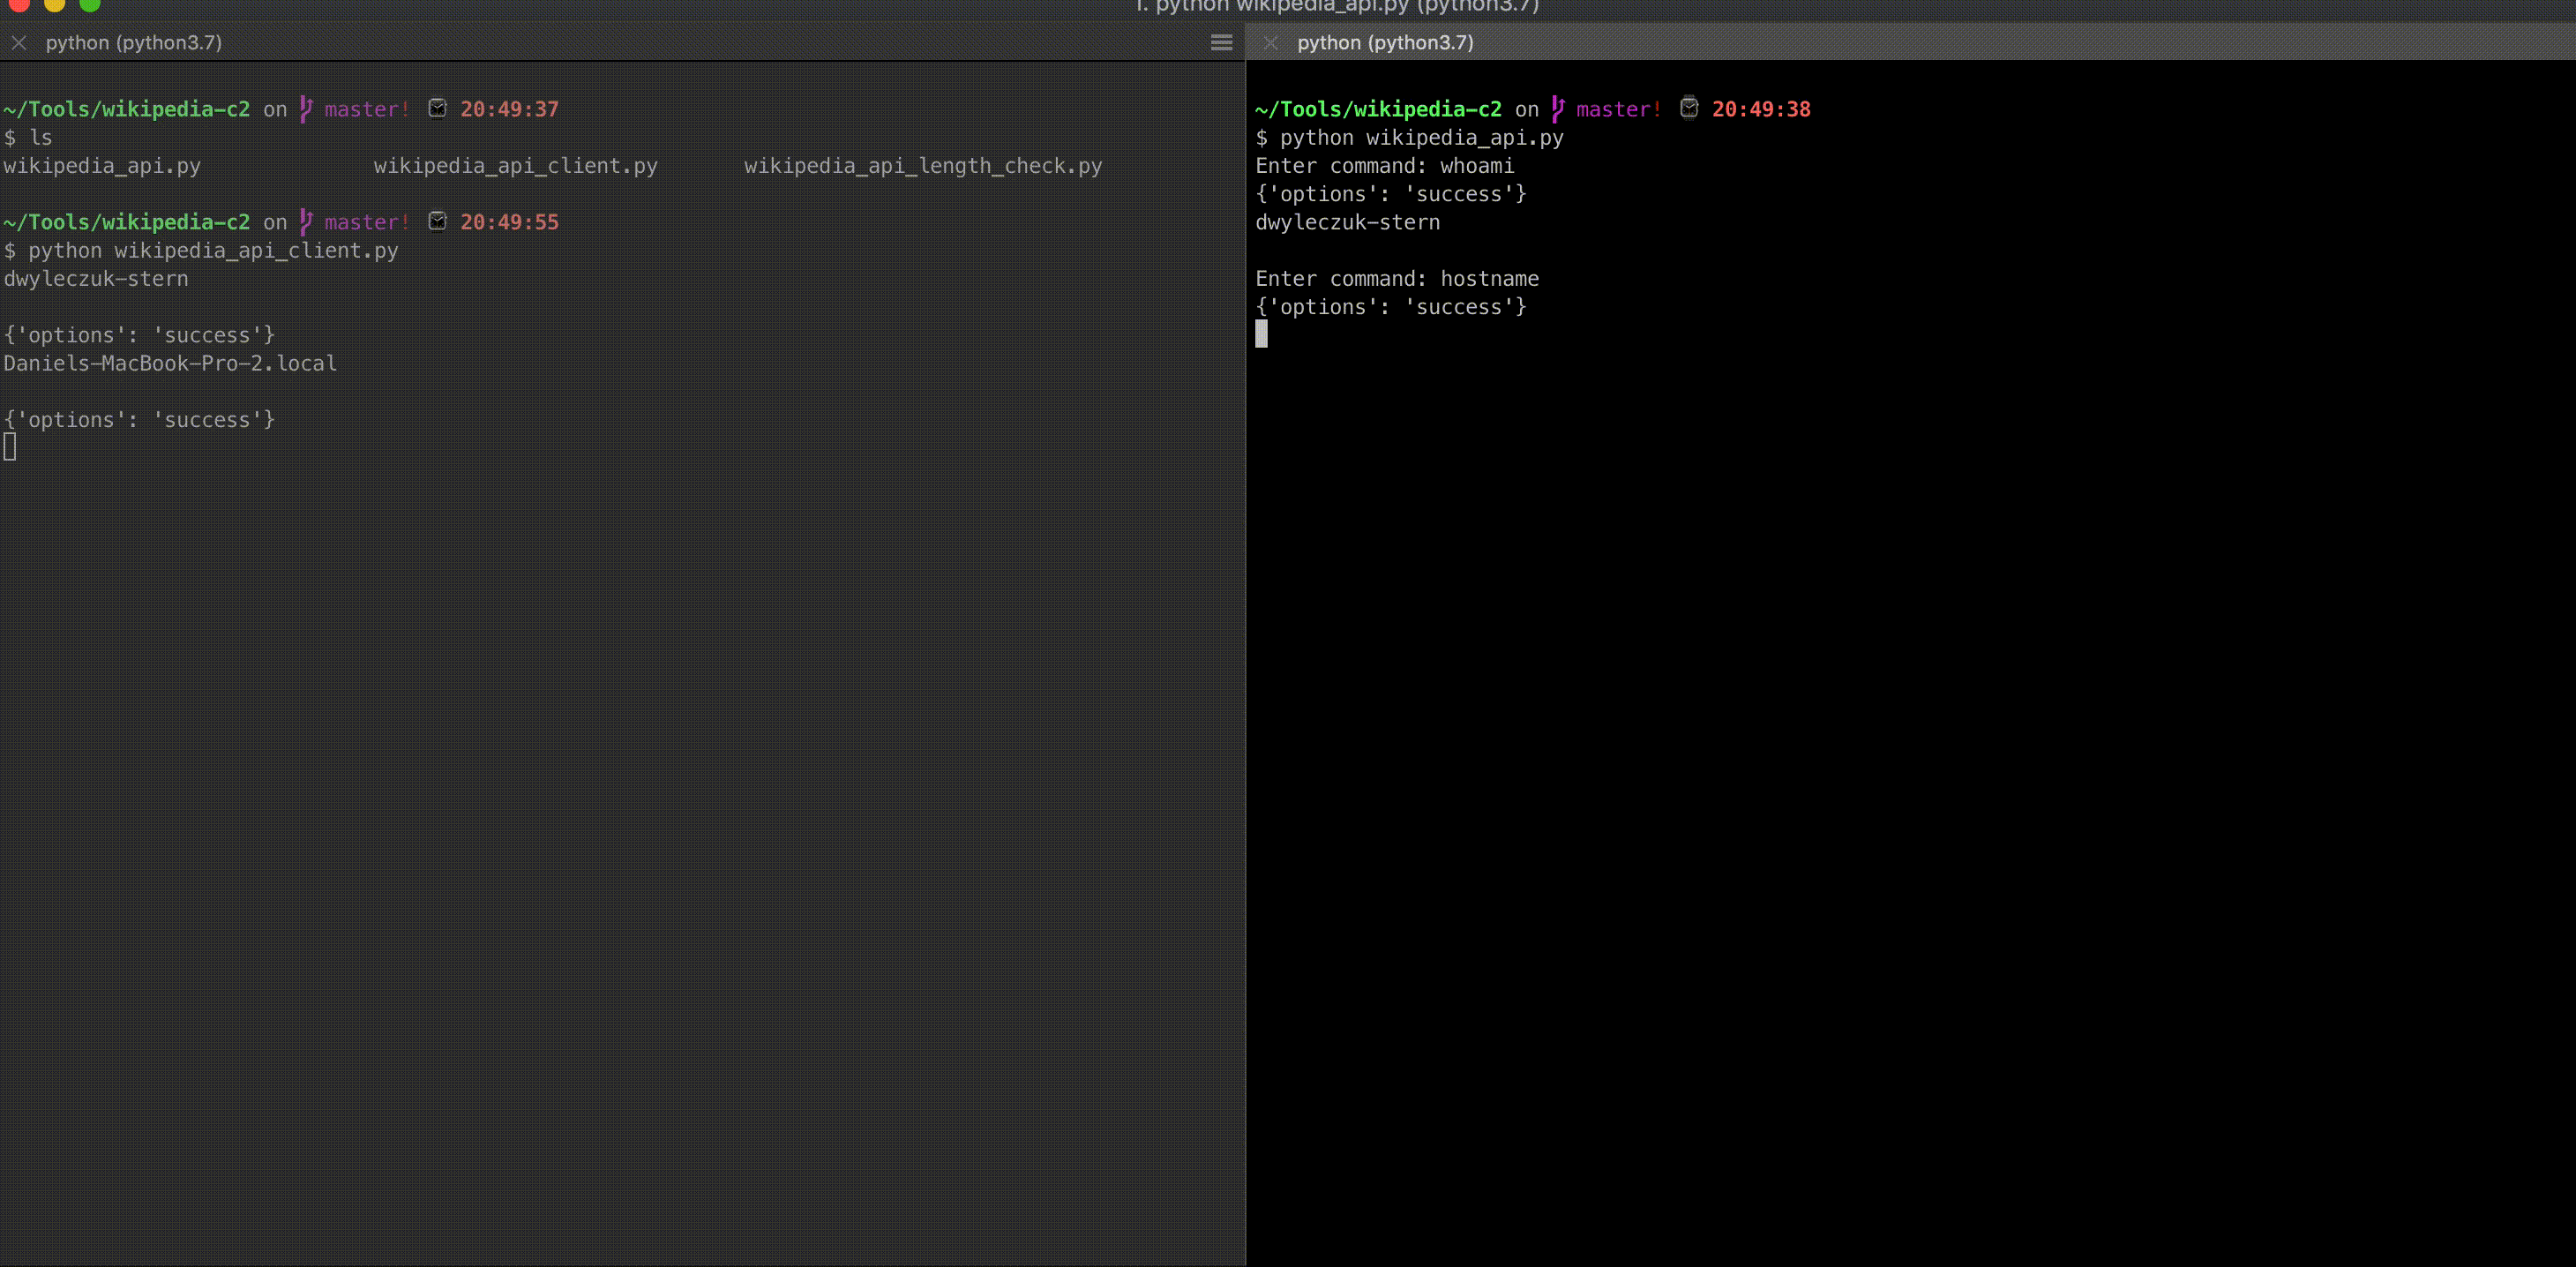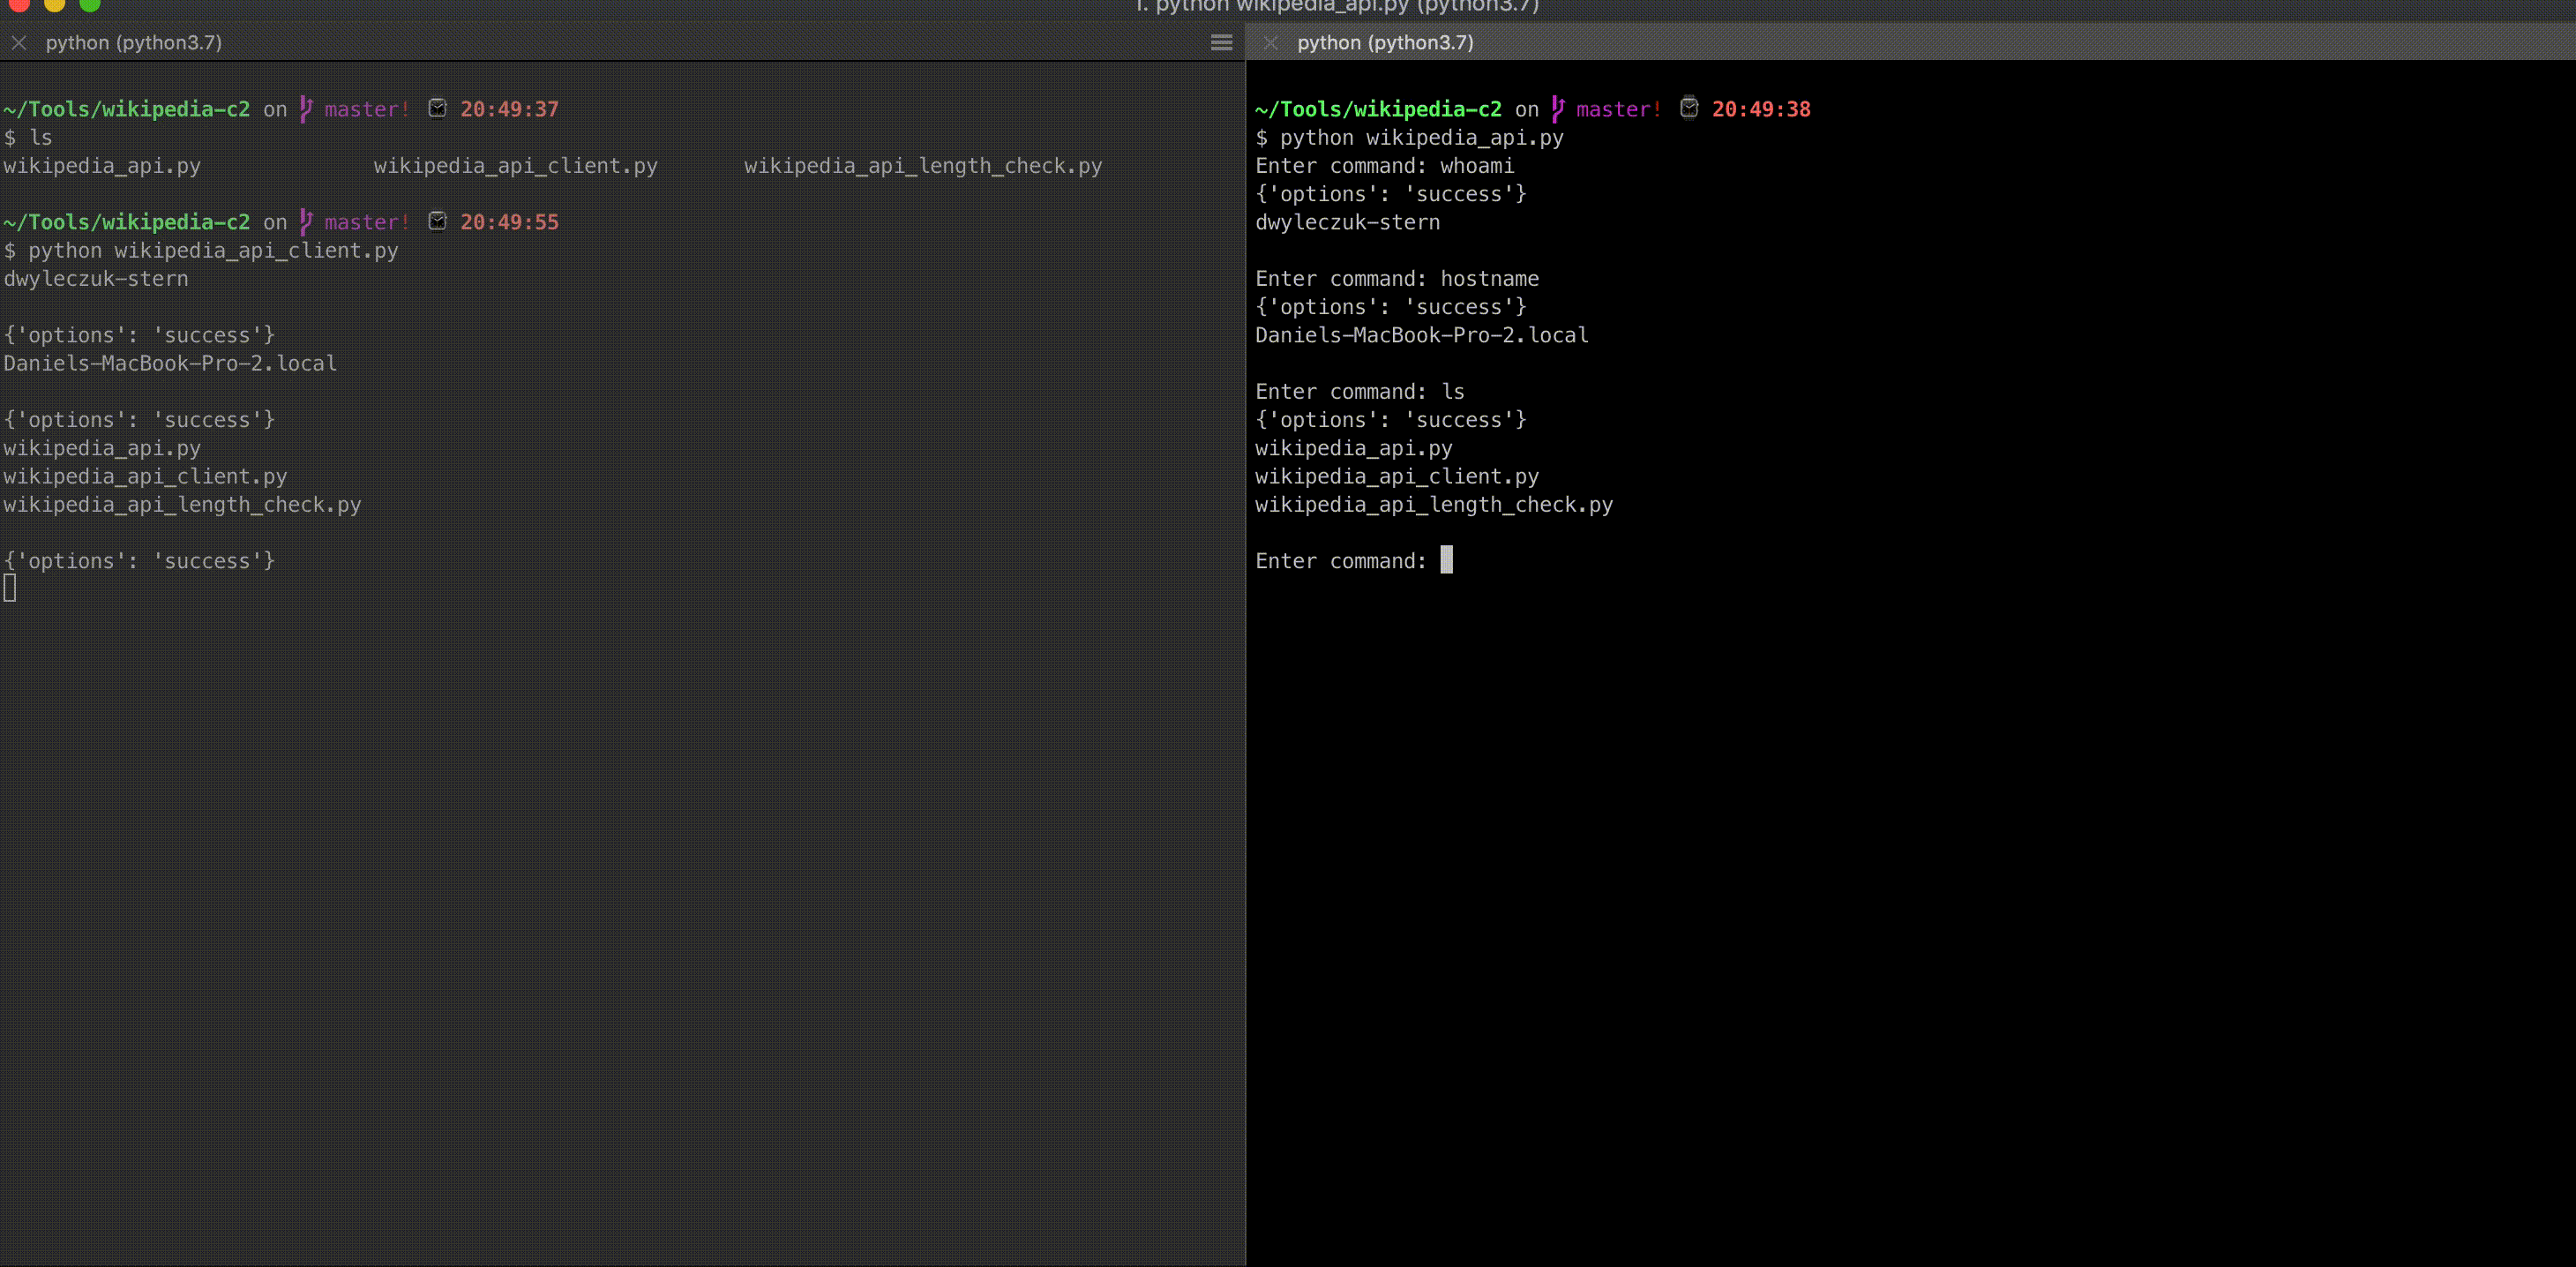
التنفيذ

المؤلفون

  • Daniel Wyleczuk-Stern - dweezy-netsec.github.io

الترخيص

هذا المشروع مرخص بموجب رخصة MIT - راجع ملف LICENSE.md للتفاصيل

الإشادات

  • Josh لإلهامه للنظر في مواقع أخرى يمكن استخدامها للقيادة والتحكم بشكل خفي.

إخلاء المسؤولية

هذا مخصص لأغراض العرض التوضيحي فقط. لا تستخدمه للوصول غير المصرح به. يجب أن يكون أي استخدام لهذه الأداة لأغراض الاختبار مع الحصول على إذن كامل من مالكي النظام. كما أنني لم أطلع على سياسة الاستخدام المقبول لويكيبيديا، لذا يرجى الاطلاع عليها قبل استخدام هذه الأداة في بيئة تشغيلية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →