
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
إثبات مفهوم لاستغلال CVE-2024-55591، يوضح تجاوز المصادقة في واجهات إدارة FortiOS عبر حالة سباق WebSocket لتنفيذ أوامر CLI بدون مصادقة.
 professionallyevil/c4
Cyberdelia، مجموعة من أطر القيادة والتحكم
 0xf4n9x/cve-2023-0669
CVE-2023-0669 يعاني GoAnywhere MFT من ثغرة حقن أوامر قبل المصادقة في License Response Servlet بسبب إلغاء تسلسل كائن عشوائي يتحكم به المهاجم.
 ritiek/rat-via-telegram
أُزيل وفقًا للوائح.
 smokeintheshell/cve-2023-20198
استغلال CVE-2023-20198 PoC
 s4dp4nd4/frida-c2-mcp
خادم MCP من نمط C2 وسيط (Agentic) لأدوات Frida على أندرويد مجذر و iOS مكسور الحماية.
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer تنفيذ التعليمات البرمجية عن بُعد دون مصادقة
 itsmmdoha/ducklogger
أداة تسجيل ضغطات المفاتيح عبر USB تعتمد على ESP32-S3 مع واي فاي، سهلة DIY-able باستخدام أجهزة متوفرة على نطاق واسع.
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
تحليل هندسة عكسية لـ DarkTortilla RAT، وهو برنامج ضار متطور يسرق بيانات بطاقات الائتمان، ويفك تشفير كلمات مرور المتصفح، ويُسرّب البيانات عبر Telegram…
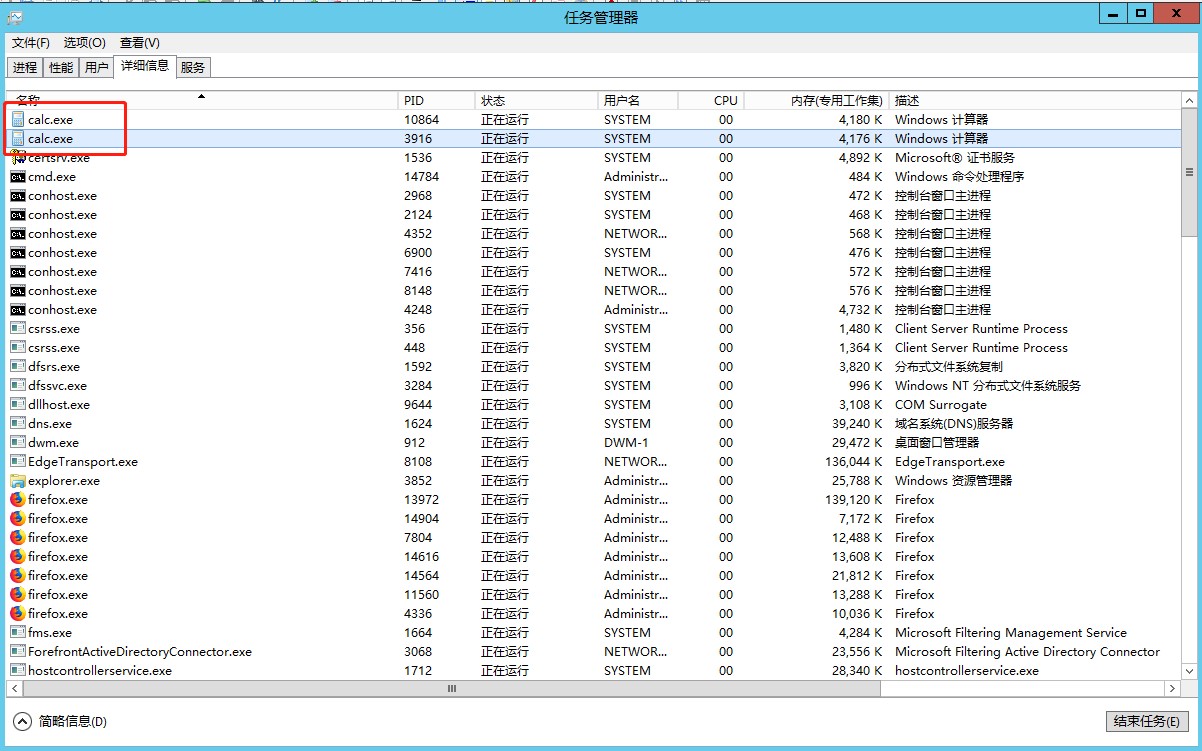 jumbo-wjb/cve-2020-0688
CVE-2020-0688 - Exchange
 xret2pwn/picklec2
إطار عمل C2 مشفر لمرحلة ما بعد الاستغلال والحركة الجانبية، يدعم زرع أدوات PowerShell ووحدات مخصصة لعمليات الفريق الأحمر.
 ahhh/ntp_trojan
حصان طروادة للوصول عن بُعد بعكس الاتصال عبر NTP مكتوب بلغة بايثون، لمختبري الاختراق
 chebuya/havoc-c2-ssrf-poc
CVE-2024-41570: استغلال SSRF في Havoc C2 0.7 Teamserver
 securelayer7/cve-2024-38856_scanner
ماسح واستغلال RCE في Apache OFBiz (CVE-2024-38856)
 truneski/external_c2_framework
واجهة برمجة تطبيقات بايثون للاستخدام مع مواصفات External C2 الخاصة بـ Cobalt Strike.
 luc10/struts-rce-cve-2017-9805
أداة تنفيذ أوامر عن بُعد مبنية بلغة Go تستهدف ثغرة Apache Struts CVE-2017-9805، مع وضعي مسح لهدف واحد أو ملف دفعة للاستغلال الآلي.
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - مُعدَّل لـ PowerShell
 lawndoc/mediator
واجهة خلفية قابلة للتوسعة ومشفرة من البداية إلى النهاية تعمل عبر الشبكات دون الحاجة إلى إعادة توجيه المنافذ.








