Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis — تحليل هندسة عكسية لـ DarkTortilla RAT، وهو برنامج ضار متطور يسرق بيانات بطاقات الائتمان، ويفك تشفير كلمات مرور المتصفح، ويُسرّب البيانات عبر Telegram وSMTP وFTP. | Kitploit
أدوات/GitHubGitHub/kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
هجمات كلمات المرورالهندسة العكسيةتسريب البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةالقيادة والسيطرةاستخبارات التهديدات
GitHub
مشاركة
kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis

DarkTortilla-RAT-Telegram-Exfiltration-Payload-Extraction-Analysis

تحليل هندسة عكسية لـ DarkTortilla RAT، وهو برنامج ضار متطور يسرق بيانات بطاقات الائتمان، ويفك تشفير كلمات مرور المتصفح، ويُسرّب البيانات عبر Telegram وSMTP وFTP.

عرض المستودع
499124منذ 2 أشهرتمت المراجعة من قبل Kitploit

1. سرقة بطاقات الائتمان – استخراج بيانات البطاقات

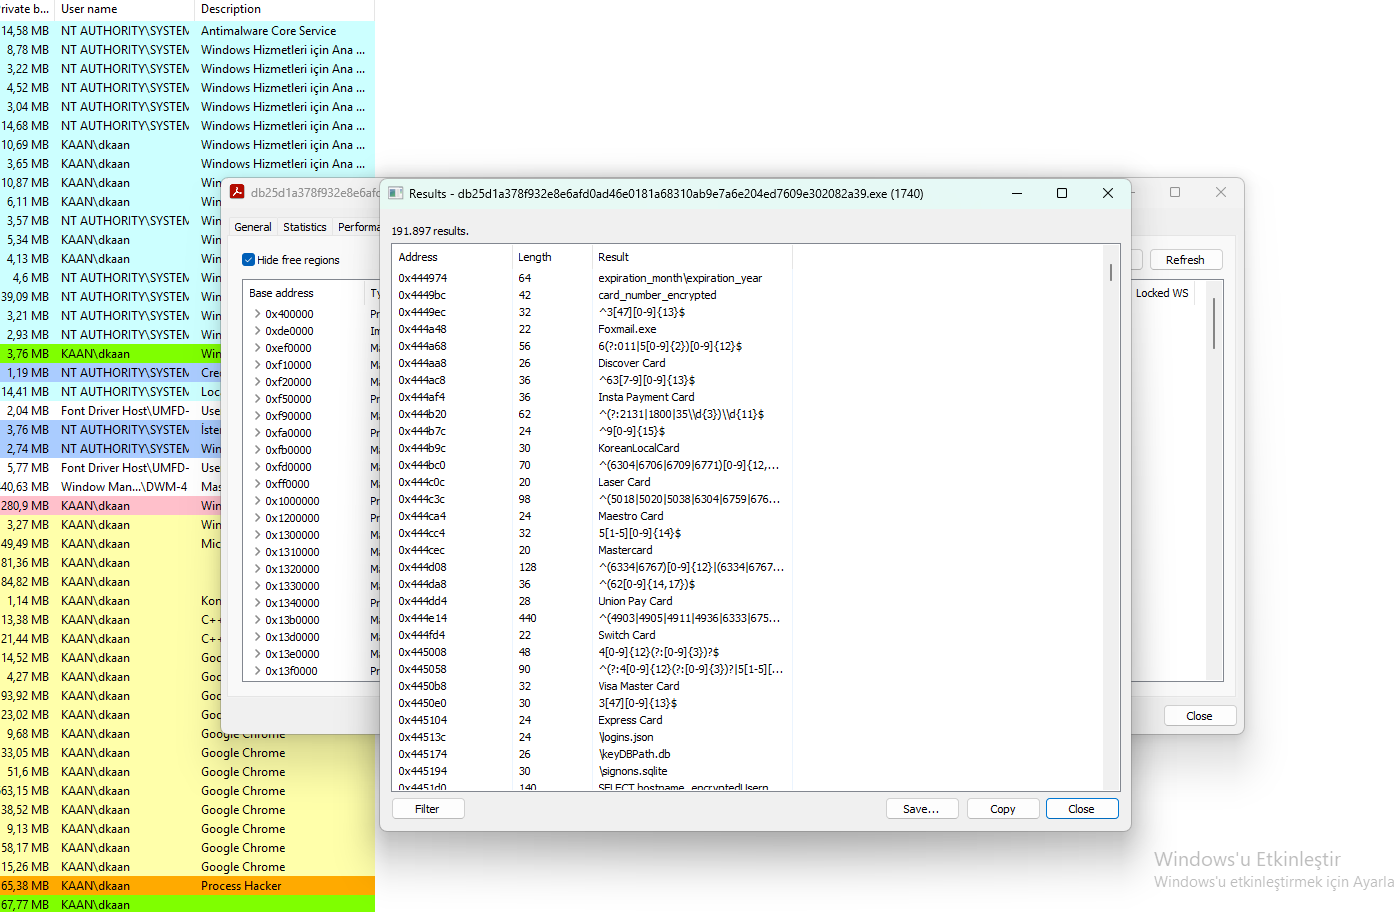
يكشف تحليل ذاكرة Process Hacker أن حصان طروادة DarkTortilla RAT يستهدف معلومات بطاقات الائتمان، بما في ذلك أرقام البطاقات وتواريخ انتهاء الصلاحية وأنواع البطاقات.

السلاسل النصية الرئيسية الملاحظة:

  • card_number_encrypted – أرقام بطاقات مشفرة.
  • expiration_month – شهر انتهاء الصلاحية.
  • expiration_year – سنة انتهاء الصلاحية.
  • Mastercard – يستهدف بطاقات ماستركارد.
  • Visa – يستهدف بطاقات فيزا.
  • Discover Card – يستهدف بطاقات ديسكفر.
  • Union Pay Card – يستهدف بطاقات يونيون باي.
  • American Express – يستهدف بطاقات أمريكان إكسبريس.

لماذا هذا مهم:

  • سرقة البيانات المالية: يسرق البرنامج الخبيث معلومات بطاقات الائتمان.
  • التشفير: يشير card_number_encrypted إلى أن البيانات مشفرة قبل نقلها خارج النظام.
  • نطاق واسع: يدعم أنواعًا متعددة من البطاقات (فيزا، ماستركارد، ديسكفر، يونيون باي، أميكس).

مرجع بصري:

DarkTortilla Credit Card Theft عرض Process Hacker يُظهر سلاسل نصية متعلقة ببطاقات الائتمان (card_number_encrypted, Mastercard, Visa, إلخ).

2. سرقة بيانات المتصفح وعنوان C2 (Binary Ninja)

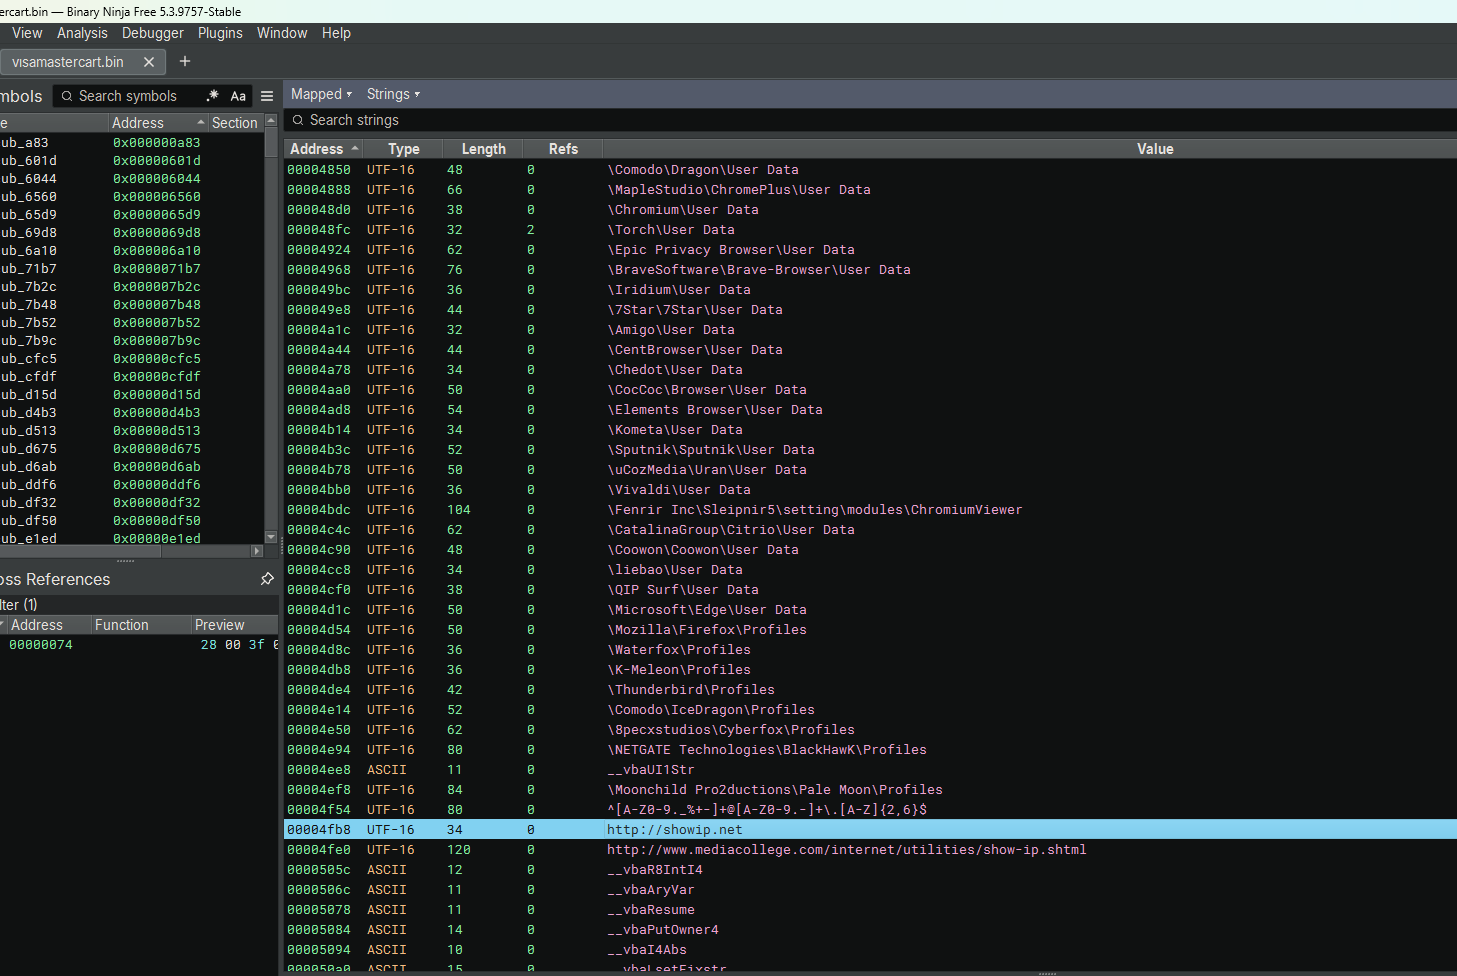
يكشف تحليل Binary Ninja لملف .bin المستخرج أن حصان طروادة DarkTortilla RAT يستهدف ملفات تعريف المتصفحات ويستخدم showip.net كعنوان C2.

الملاحظات الرئيسية:

  • ملفات تعريف المتصفحات: يستهدف كروم، إيدج، فايرفوكس، بريف، أوبرا، والعديد من المتصفحات الأخرى.
  • عنوان C2: showip.net – يُستخدم على الأرجح لاكتشاف عنوان IP وللاتصال بخادم القيادة والتحكم.
  • التعبير النمطي للبريد الإلكتروني: [A-Z0-9._%+-]+@[A-Z0-9.-]+\.[A-Z]{2,6} – لاستخراج عناوين البريد الإلكتروني.
  • دوال VBA: __vbaResume, __vbaAryVar, __vbaPutOwner4 – تشير إلى استخدام VBA/وحدات ماكرو (احتمال تصيد).

لماذا هذا مهم:

  • سرقة البيانات: يسرق ملفات تعريف المتصفحات (ملفات تعريف الارتباط، كلمات المرور، السجل).
  • الاتصال بخادم القيادة والتحكم: يُستخدم showip.net لاكتشاف عنوان IP الخاص بالضحية.
  • استخراج البريد الإلكتروني: يُستخدم التعبير النمطي لاستخراج عناوين البريد الإلكتروني من البيانات المسروقة.

مرجع بصري:

DarkTortilla Browser Data & C2 عرض Binary Ninja يُظهر مسارات ملفات تعريف المتصفحات وعنوان C2 showip.net.

3. فك تشفير المتصفح وتخزين البيانات

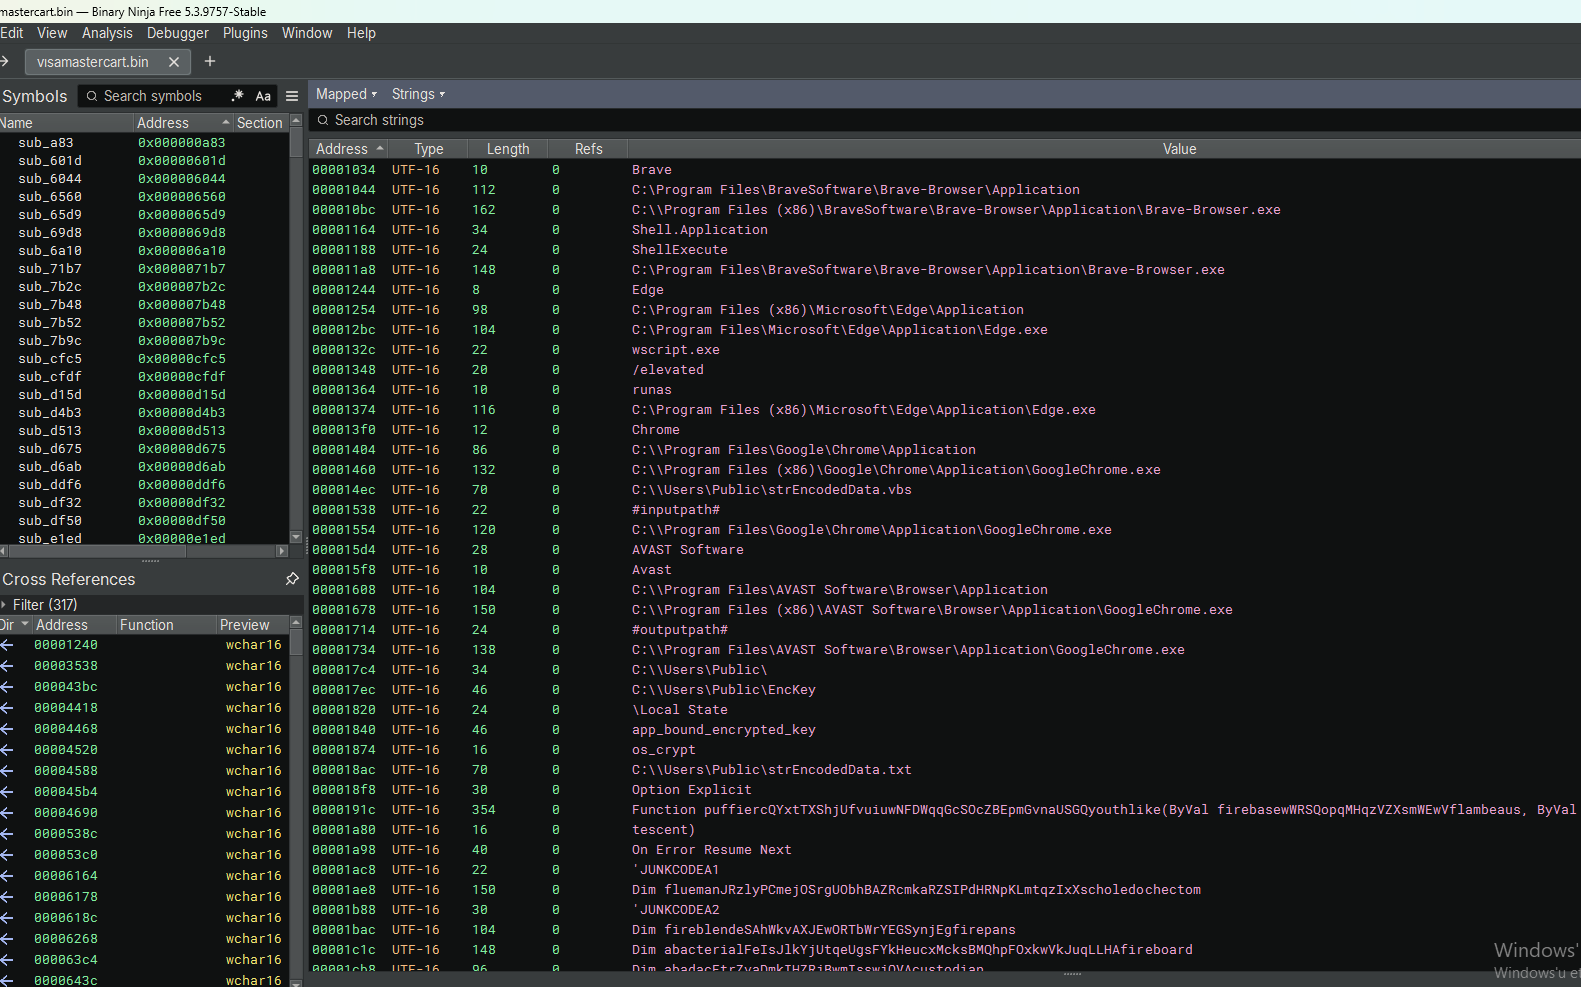
يكشف تحليل Binary Ninja أن حصان طروادة DarkTortilla RAT يستهدف مفاتيح تشفير المتصفحات ويخزن البيانات المسروقة في ملفات مشفرة.

الملاحظات الرئيسية:

  • مسارات المتصفحات: يستهدف كروم، إيدج، بريف، ومتصفح أفاست.
  • مفاتيح التشفير: app_bound_encrypted_key و os_crypt – تُستخدم لفك تشفير كلمات المرور المحفوظة.
  • البيانات المخزنة: C:\Users\Public\strEncodedData.txt – يحتوي على الأرجح على بيانات اعتماد مسروقة.
  • كود VBScript: Option Explicit, On Error Resume Next – يشير إلى استخدام VBScript للاستمرارية أو التنفيذ.
لماذا هذا مهم:

  • فك تشفير كلمات المرور: يستخرج ويستخدم مفاتيح تشفير المتصفحات لفك تشفير كلمات المرور المحفوظة.
  • تخزين البيانات: تُحفظ البيانات المسروقة في ملف لنقلها لاحقًا خارج النظام.
  • هدف واسع: يدعم متصفحات متعددة (كروم، إيدج، بريف، أفاست).

مرجع بصري:

DarkTortilla Browser Decryption عرض Binary Ninja يُظهر مسارات المتصفحات ومفاتيح التشفير (app_bound_encrypted_key) و strEncodedData.txt.

4. قاعدة بيانات SQLite واستخراج بيانات البطاقات

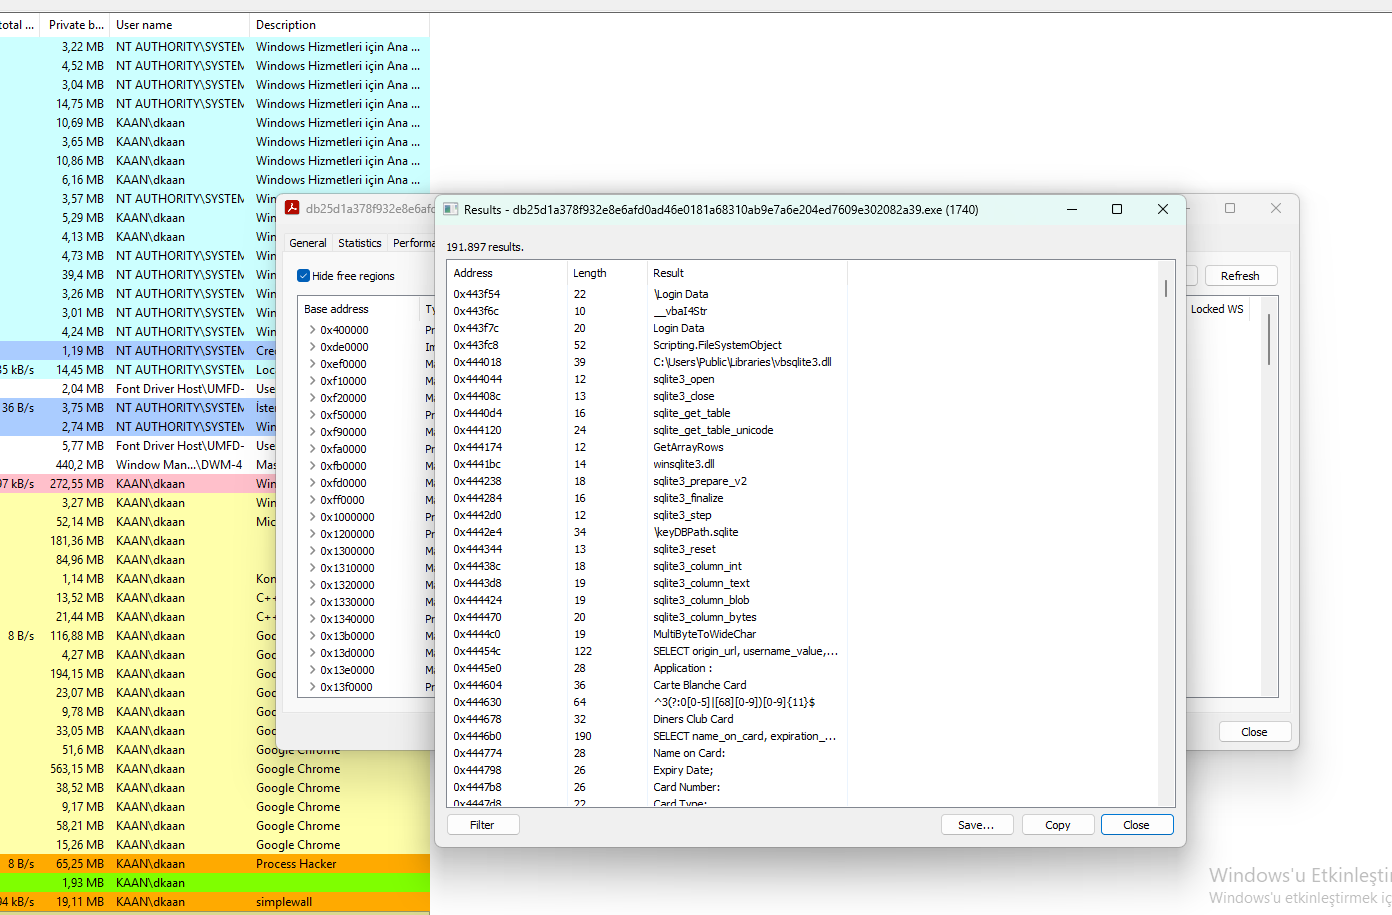
يكشف تحليل سلاسل Process Hacker أن حصان طروادة DarkTortilla RAT يستخدم قواعد بيانات SQLite لاستخراج بيانات اعتماد المتصفحات ومعلومات بطاقات الائتمان.

الملاحظات الرئيسية:

  • بيانات تسجيل الدخول: يستهدف ملفات Login Data الخاصة بالمتصفحات (كلمات المرور).
  • دوال SQLite: sqlite3_open, sqlite3_prepare_v2, sqlite3_step – تُستخدم للاستعلام عن قواعد البيانات.
  • أنواع البطاقات: يضيف Carte Blanche Card و Diners Club Card إلى قائمة الأهداف.
  • المخرجات: يستخرج name_on_card, expiration_*, card_number.
لماذا هذا مهم:

  • سرقة بيانات الاعتماد: يستخرج كلمات المرور المحفوظة من المتصفحات.
  • استخدام SQLite: يسمح للبرنامج الخبيث بقراءة البيانات المنظمة (قواعد بيانات SQLite).
  • تغطية واسعة: يدعم أنواعًا متعددة من البطاقات (فيزا، ماستركارد، أميكس، دينرز كلوب، كارت بلانش).

مرجع بصري:

DarkTortilla SQLite & Card Data عرض Binary Ninja يُظهر دوال SQLite وسلاسل نصية متعلقة بالبطاقات (Carte Blanche Card, Diners Club Card).

5. نقل البيانات عبر تيليجرام وSMTP وFTP

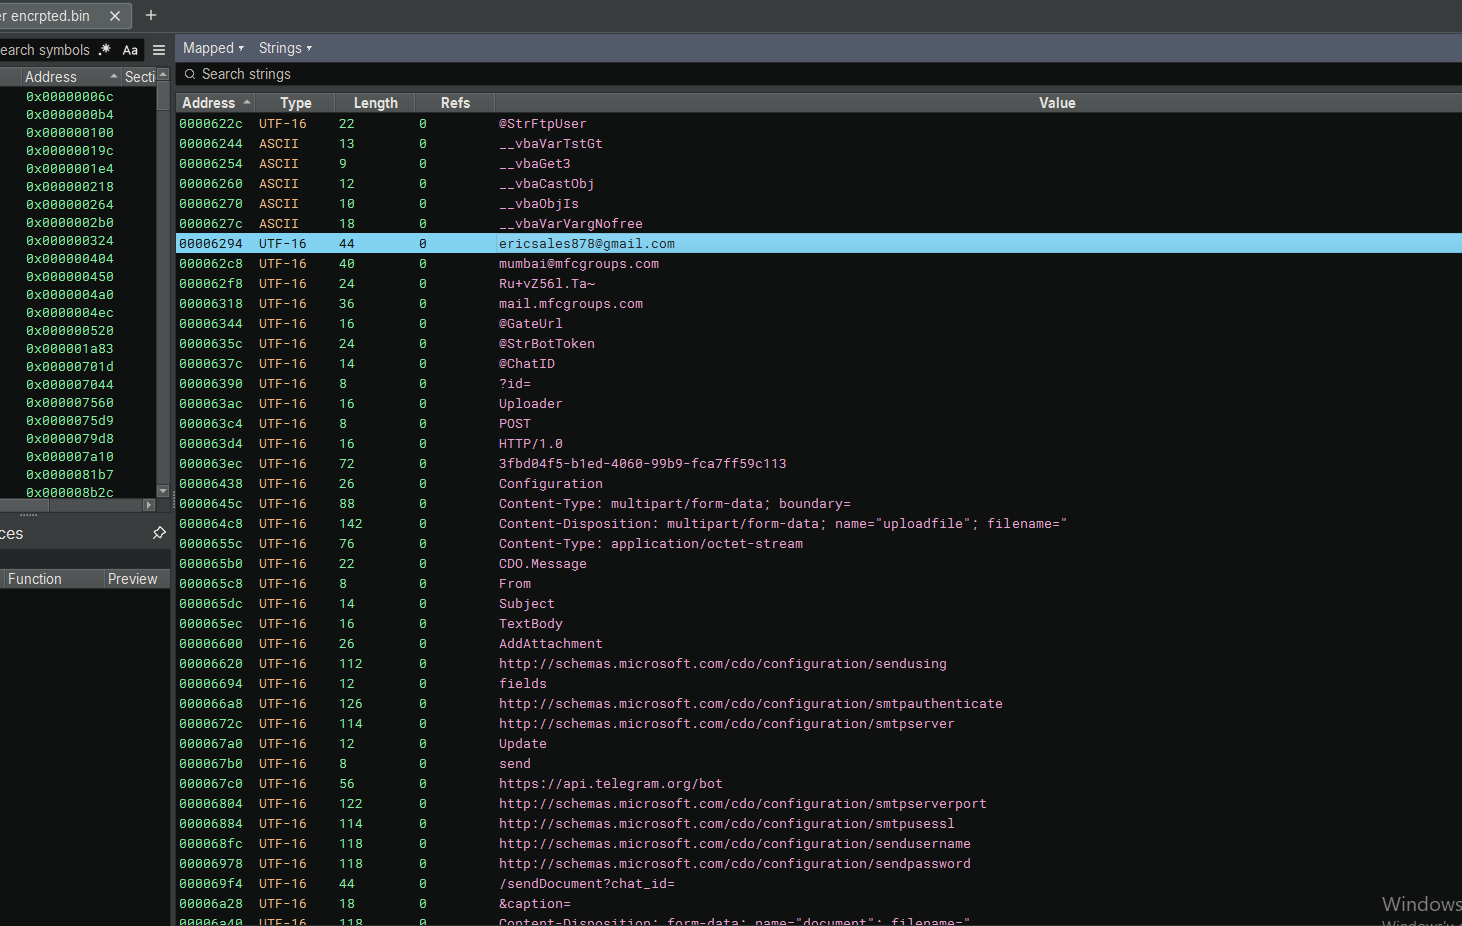
يكشف تحليل Binary Ninja أن حصان طروادة DarkTortilla RAT يستخدم قنوات نقل متعددة: بوت تيليجرام، SMTP (البريد الإلكتروني)، وFTP.

الملاحظات الرئيسية:

  • بوت تيليجرام: https://api.telegram.org/bot مع @StrBotToken و @ChatID – يرسل البيانات المسروقة عبر تيليجرام.
  • SMTP (البريد الإلكتروني): CDO.Message, mail.mfcgroups.com, smtpserver, sendusername, sendpassword – يرسل البيانات عبر البريد الإلكتروني.
  • FTP: @GateUrl, @StrFtpUser – يرفع البيانات عبر FTP.
لماذا هذا مهم:

  • قنوات نقل متعددة: يضمن إرسال البيانات حتى لو تم حظر إحدى القنوات.
  • تيليجرام: إشعارات فورية وتسليم البيانات في الوقت الفعلي.
  • البريد الإلكتروني وFTP: طرق نقل تقليدية للملفات الأكبر حجمًا.

مرجع بصري:

DarkTortilla Telegram SMTP FTP عرض Binary Ninja يُظهر رمز بوت تيليجرام وإعدادات SMTP وسلاسل نصية متعلقة بـ FTP.

الخاتمة

كشف هذا التحليل عن DarkTortilla RAT، وهو حصان طروادة للوصول عن بُعد متطور يجمع بين قدرات واسعة لسرقة البيانات وقنوات نقل متعددة.

النقاط الرئيسية:

  • سرقة بطاقات الائتمان: يستهدف أرقام البطاقات وتواريخ انتهاء الصلاحية ويدعم أكثر من 10 أنواع من البطاقات (فيزا، ماستركارد، أميكس، دينرز كلوب، إلخ).
  • سرقة بيانات المتصفح: يسرق كلمات المرور وملفات تعريف الارتباط وملفات التعريف من أكثر من 20 متصفحًا (كروم، إيدج، فايرفوكس، بريف، أوبرا، إلخ).
  • تجاوز التشفير: يستخدم app_bound_encrypted_key و os_crypt لفك تشفير كلمات مرور كروم/إيدج.
  • قاعدة بيانات SQLite: يستخرج البيانات المنظمة من ملفات Login Data الخاصة بالمتصفحات.
  • نقل البيانات: يرسل البيانات المسروقة عبر بوت تيليجرام، SMTP (البريد الإلكتروني)، وFTP.
  • عنوان C2: showip.net – يُستخدم لاكتشاف عنوان IP وللاتصال بخادم القيادة والتحكم.

توصيات الكشف:

  • حظر نطاقات C2: showip.net, api.telegram.org (إذا أُسيء استخدامها).
  • مراقبة رموز بوتات تيليجرام (@StrBotToken, @ChatID).
  • اكتشاف استخدام دوال SQLite (sqlite3_open, sqlite3_prepare_v2) في العمليات المشبوهة.
  • مراقبة الوصول إلى app_bound_encrypted_key و os_crypt.

تنزيل العينة

عينة DarkTortilla RAT التي تم تحليلها متاحة على MalwareBazaar لمن يرغب في إجراء تحليله الخاص:

🔗 عينة DarkTortilla RAT على MalwareBazaar

الأدوات المستخدمة: Process Hacker, Binary Ninja, x64dbg

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







