
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit

 aws-alchemy/squidmagic
تحليل حركة مرور الشبكة المستندة إلى الويب 🕶 لاكتشاف خوادم القيادة والتحكم المركزية
 weaselsec/godpotato-aggressor-script
سكربت Aggressor لمنصة Cobalt Strike يقوم بأتمتة تصعيد الامتيازات من حساب خدمة Windows إلى صلاحيات SYSTEM عبر GodPotato أثناء عمليات الفريق الأحمر.
 machine1337/win-rat
أداة RAT غير قابلة للاكتشاف بالكامل لنظام ويندوز، تتجاوز جميع أنواع حماية برامج مكافحة الفيروسات وستمنحك شيل سطر أوامر (CMD) في الطرفية الخاصة بك.
 icyguider/newpowerdns
نسخة محدّثة من PowerDNS بواسطة @domchell. تضيف دعمًا للنقل عبر سجلات DNS A وعددًا من الميزات المفيدة الأخرى.
 mr-xn/cve-2024-36401
ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) في تقييم تعبيرات أسماء الخصائص مع طرق متعددة للاستغلال
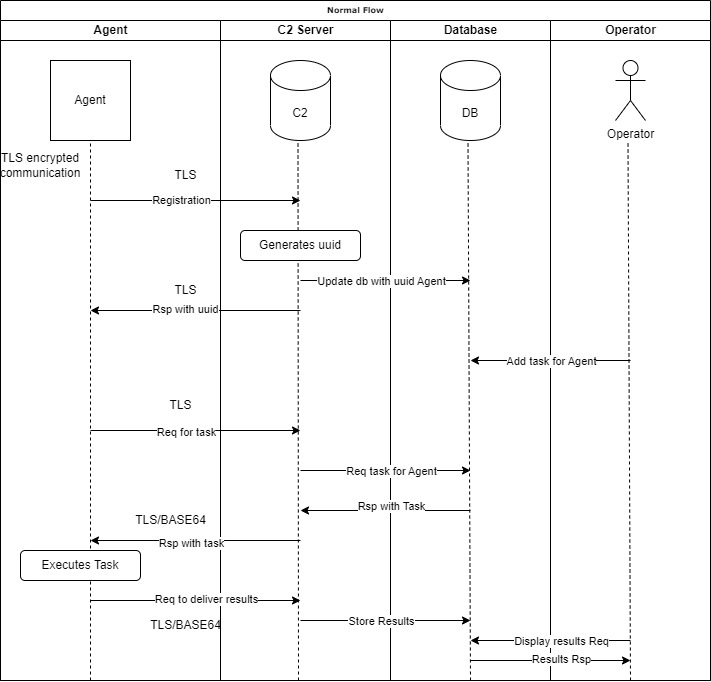 voukatas/commander
إطار عمل للقيادة والتحكم مبني على بايثون مع اتصال TLS مشفر، ودعم عوامل متعددة (بايثون/سي)، وجلسات تفاعلية، ونقل الملفات، وتعتيم AES لعمليات الفريق…
 vikramaditya015/samsung-android-lpe
إثبات المفهوم لـ CVE-2026-20980, CVE-2026-20981, CVE-2026-20982
 cedowens/mythic-macro-generator
نص برمجي Python3 لإنشاء ماكرو لتشغيل حمولة Mythic. المؤلف: سيدريك أوينز
 i5n0rth/cve-2023-33246
استغلال لـ CVE-2023-33246 في Apache RocketMQ. يعدل خصائص التكوين لتنفيذ أوامر عشوائية على الخوادم الضعيفة، مما يتيح تنفيذ التعليمات البرمجية عن بُعد.
 forcefledgling/cve-2023-22518
ثغرة التفويض غير السليم في Confluence Data Center و Server
 darkcodersc/sharpftpc2
قناة تحكم وأوامر مبسطة تعتمد على FTP لربط الأنظمة البعيدة.
 1135/solr_exploit
Apache Solr ثغرة تنفيذ التعليمات البرمجية عن بعد (CVE-2019-0193) استغلال
 woj-ciech/daily-dose-of-malware
النص البرمجي يتيح لك جمع البرمجيات الضارة وخوادم c&c من منصات مفتوحة المصدر مثل Malshare, Malcode, Google, Cymon - vxvault, cybercrime tracker و c2…
 xm0kht4r/phoenix-framework
إطار عمل ما بعد الاستغلال يسيء استخدام المواقع الموثوقة مثل تيليغرام وديسكورد لـ C2.
 vin01/poc-proxycommand-vulnerable
إثبات المفهوم لاستغلال إعدادات proxycommand الضعيفة على عملاء ssh (CVE-2023-51385)
 bishopfox/joro
إطار عمل تعاوني لاستغلال الويب.
 pard0p/remote-bof-runner
Remote BOF Runner هو إطار عمل إضافات لـ Havoc للتنفيذ عن بُعد لملفات Beacon Object Files (BOFs) باستخدام مُحمِّل PIC مبني بـ Crystal Palace.
 nopbrick/seeproxy
وكيل عكسي بلغة Golang مع التحقق من صحة ملفات CobaltStrike malleable profile.








