
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 fox-it/dissect.cobaltstrike
مكتبة Python لتفكيك وتحليل البيانات المتعلقة بـ Cobalt Strike مثل حمولات Beacon وملفات Malleable C2 Profiles
 ttpreport/ligolo-mp
حل التنقل متعدد اللاعبين
 maldevel/canisrufus
باب خلفي خفي لنظام ويندوز مبني على بايثون يستخدم جيتهاب كخادم تحكم وأوامر.
 huntoai/rdroid
[Android RAT] إدارة هاتف الأندرويد الخاص بك عن بُعد باستخدام واجهة PHP
 codextf2/burp2malleable
أداة Python سريعة كتبتها لتحويل طلبات HTTP من burp suite إلى ملفات تعريف Cobalt Strike Malleable C2
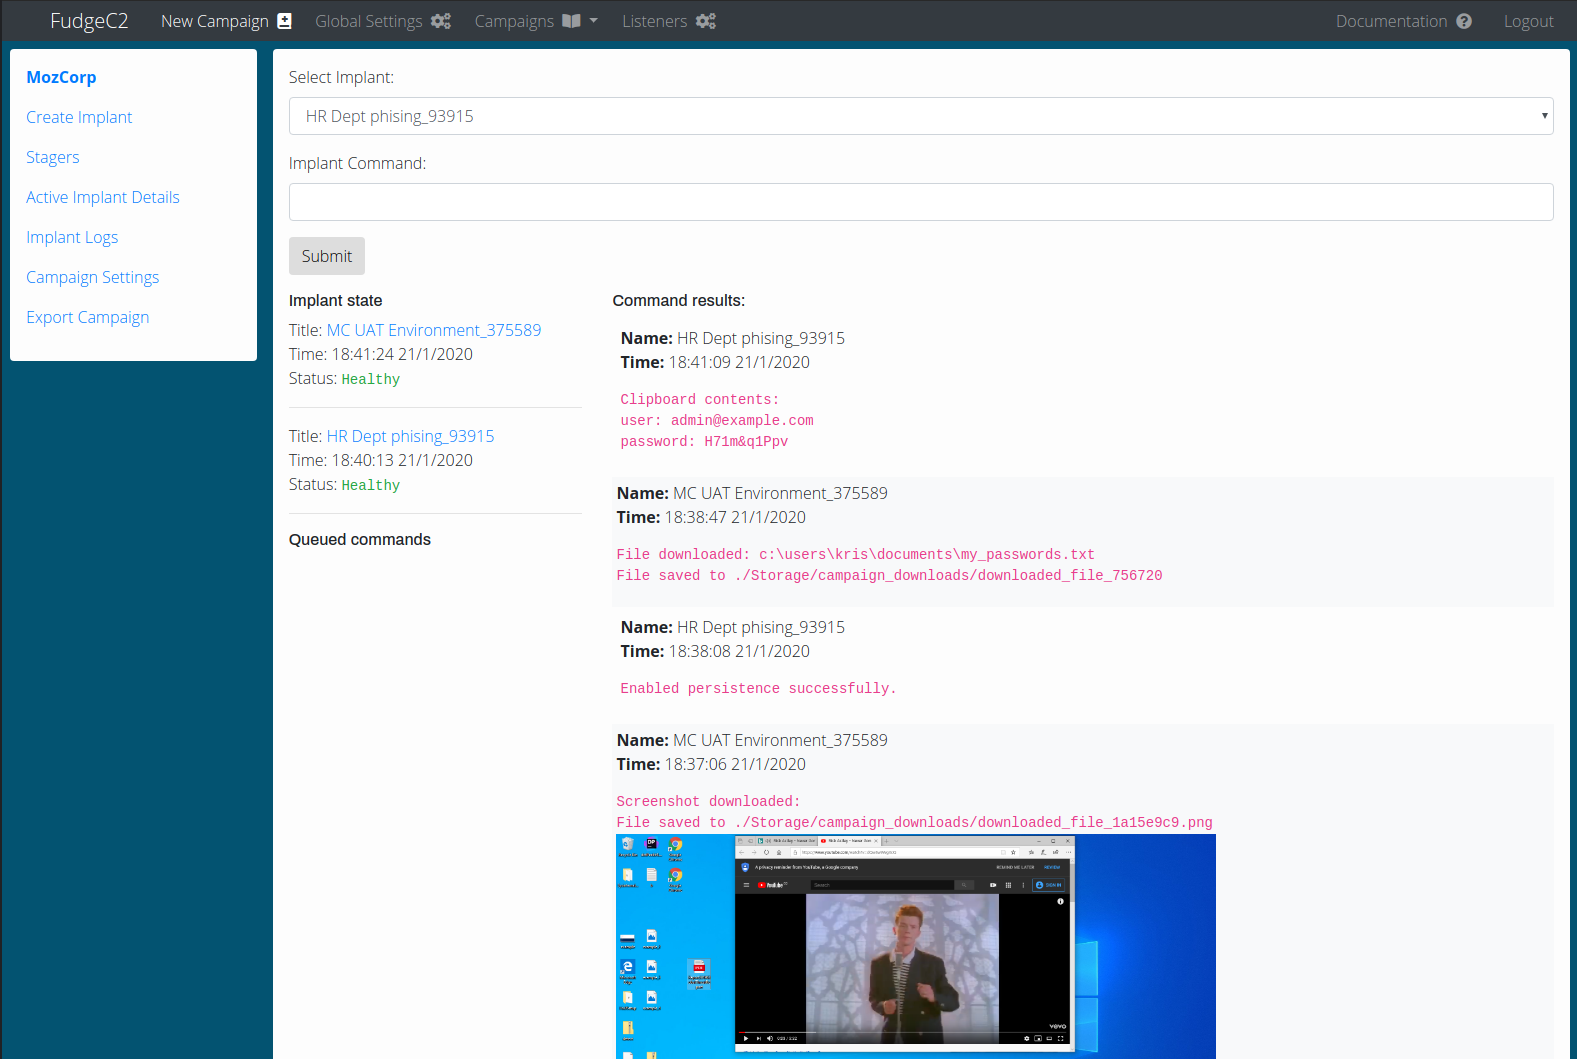 ziconius/fudgec2
FudgeC2 - إطار عمل للتحكم والأوامر مصمم للتعاون الجماعي وأنشطة ما بعد الاستغلال.
 ivan-sincek/powershell-reverse-tcp
نصوص PowerShell للتواصل مع مضيف بعيد
 frkngksl/nimexec
تنفيذ الأوامر بدون ملفات للحركة الجانبية في Nim
 voulnet/cve-2017-8759-exploit-sample
تشغيل عينة استغلال CVE-2017-8759.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
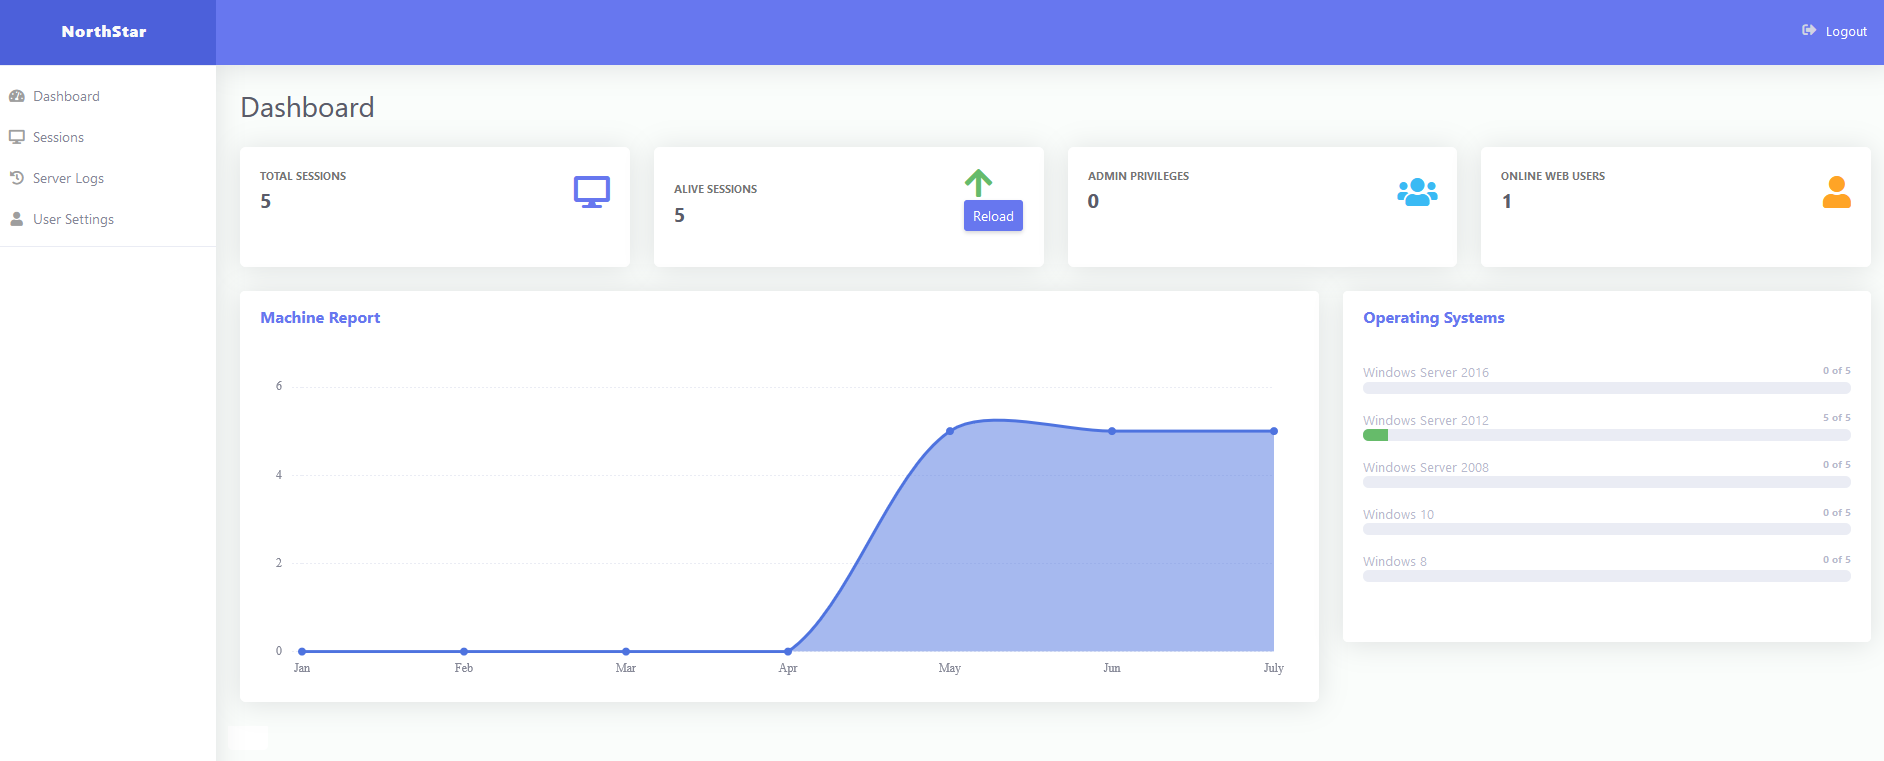 eng1ndes/northstarc2
إطار عمل للتحكم والقيادة قائم على الويب (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware…
 imcpwn/browser-backdoor
BrowserBackdoor هو تطبيق Electron يحتوي على باب خلفي WebSocket بلغة JavaScript ومستمع سطر أوامر بلغة Ruby.
 jonaslejon/ad-autopwn
سلسلة هجوم آلية على Active Directory من عدم المصادقة إلى مسؤول المجال. يجمع أكثر من 25 تقنية بما في ذلك Kerberoast وAD CS ESC1-16 وShadow Credentials…
 leo4j/amnesiac
إطار عمل ما بعد الاستغلال المبني على PowerShell للحركة الجانبية في بيئات Active Directory. ينفذ في الذاكرة عبر قنوات أوامر أنابيب مسماة وأدوات ما بعد…
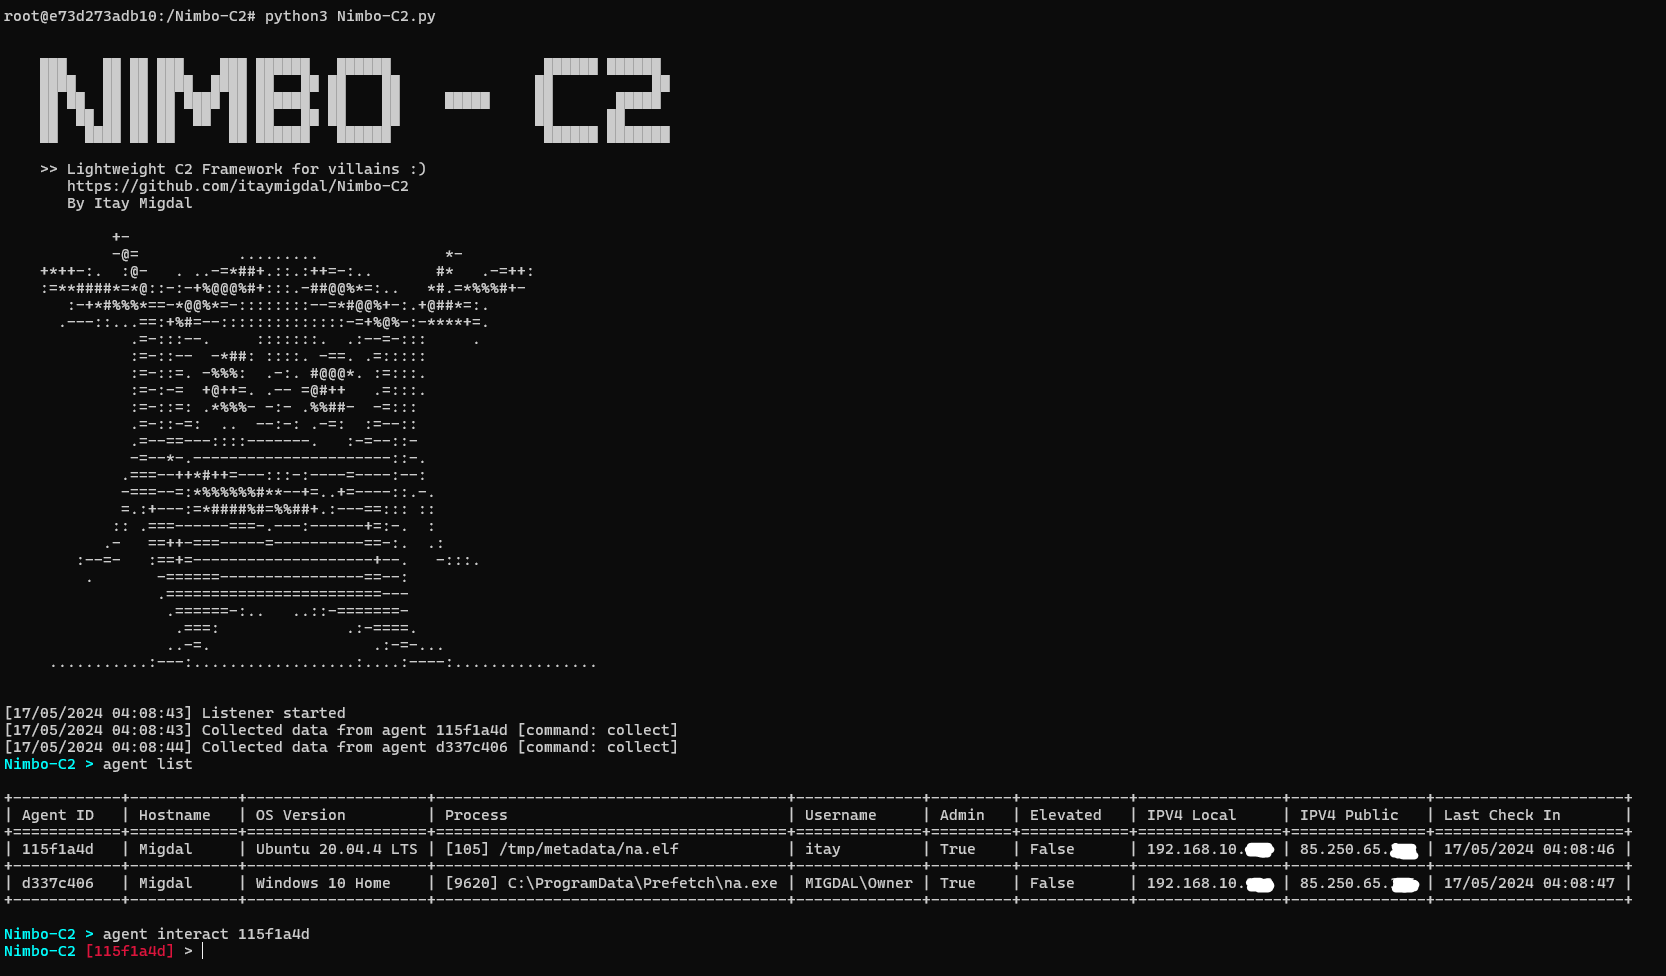 itaymigdal/nimbo-c2
Nimbo-C2 هو إطار عمل C2 آخر (بسيط وخفيف الوزن)
 d00mfist/mystikal
مولد حمولة الوصول الأولي لنظام macOS
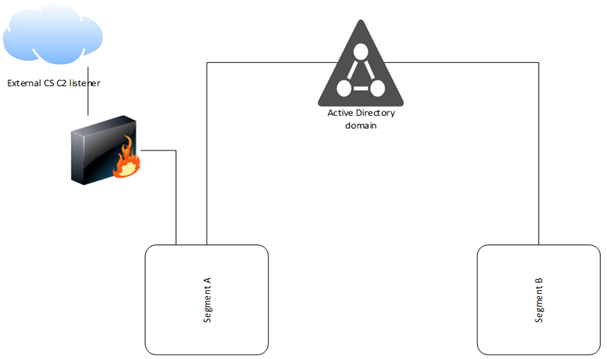 fox-it/ldapfragger
أداة C2 تقوم بتوجيه بيانات Cobalt Strike beacon عبر سمات مستخدم LDAP للقيادة والتحكم الخفية في الشبكات المجزأة.
 jas502n/cve-2020-14882
استغلال RCE غير مصرح به في WebLogic CVE-2020-14882 مع تجاوز التصحيح، وتنفيذ الأوامر، ونشر webshell لاختبار الاختراق.








