
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 gumerzzzindo/cve-2024-47176
استغلال Python لـ CVE-2024-47176 يحقق تنفيذ أوامر عن بعد في CUPS cups-browsed عبر حزم UDP مصممة. يتضمن توصيل حمولة شل عكسية لاختبار الاختراق المصرح…
 gagaltotal/cve-2026-10523-ivanti-sentry
أداة كشف إثبات المفهوم لثغرات تجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد في Ivanti Sentry (CVE-2026-10520، CVE-2026-10523). ترسل طلبات API…
 flags-alt/abyss-c2
إطار C2 كامل التقنيات لاستغلال إنترنت الأشياء (CVE-2020-25078) مع لوحة ويب في الوقت الفعلي، واكتساب أهداف متعدد المصادر، وفحص الثغرات، وما بعد…
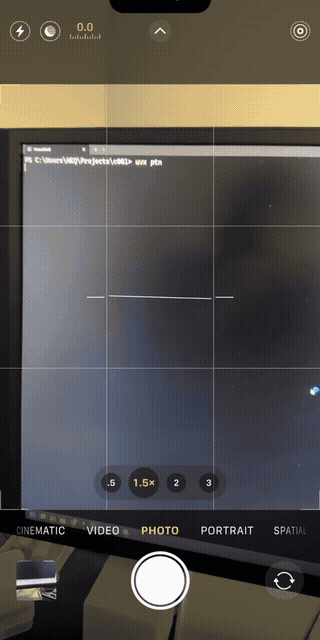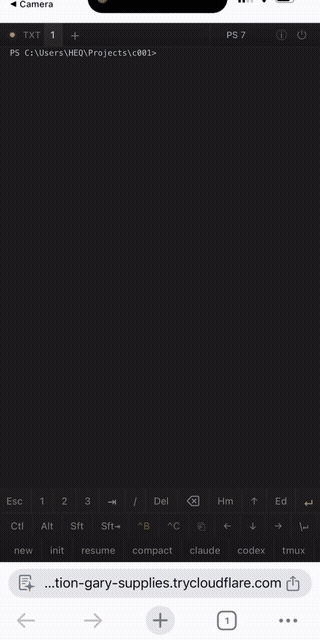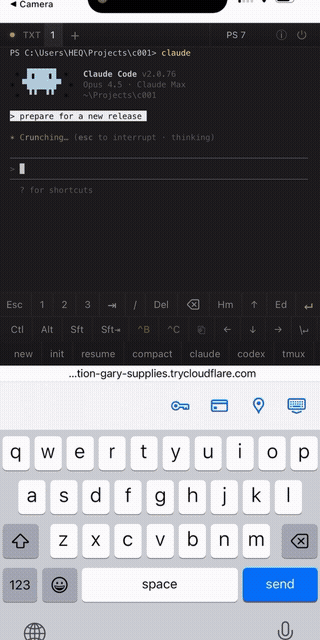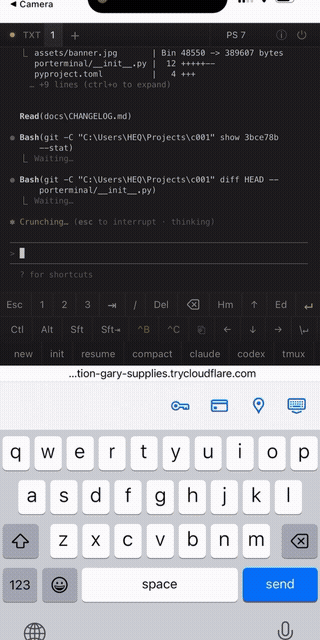 lyehe/porterminal
سريع وبسيط: نفق طرفية ويب/MCP بين هاتفك وجهاز الكمبيوتر
 jstjep00/cve-2023-22496-poc
إثبات المفهوم لـ CVE-2023-22496: Netdata Agent <1.37 حقن أوامر نظام التشغيل عبر registry_hostname
 ja-errorpro/cve-2026-54161
upsmon: حقن أوامر نظام التشغيل عن بُعد (RCE) عبر ups.alarm المتحكم فيه من قبل المهاجم في تنفيذ NOTIFYCMD
 huynambka/cve-2026-26114-poc
إثبات مفهوم لاستغلال CVE-2026-26114، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في Microsoft SharePoint، مع PoC بلغة Python ووحدة Metasploit للاستغلال…
 gagaltotal/cve-2026-57517-cwp
سيناريو ثغرة أمنية في Control Web Panel (CWP) مرتبط بـ CVE-2026-57517
 gagaltotal/cve-2026-48908-sp-page-builder-joomla
CVE-2026-48908 - SP Page Builder Joomla RCE بدون مصادقة
 gagaltotal/cve-2026-44825-apache-solr-scanner
نسخ Apache Solr التي قد تتأثر بـ CVE-2026-44825، والمتعلقة بظروف تنفيذ التعليمات البرمجية عن بُعد (RCE) في Velocity Template.
 daemoncibsec/mcpexec
POC لـ CVE-2026-23744 لـ revshell بايثون
 cybertechajju/cve-2026-59734-poc
حقن أوامر نظام التشغيل في فحص الصحة ← تنفيذ التعليمات البرمجية عن بُعد
 cyberexpert111/blind-ssrf-to-remote-code-execution-shellshock-professional-bug-bounty-report
تقرير احترافي لمكافأة الثغرات يفصل استغلال ثغرة SSRF العمياء المؤدية إلى Shellshock (CVE-2014-6271) تنفيذ التعليمات البرمجية عن بُعد، مؤكدًا عبر رد…
 cyberbelly/poc-cve-2019-1003030
PoC لـ jenkins 2.63 CVE-2019-1003030
 hamzamalik3461/cve-2026-20841
🛠 توضيح تنفيذ التعليمات البرمجية عن بُعد في مفكرة ويندوز عبر روابط ماركداون تستغل بروتوكولات عناوين URL غير الآمنة.
 c0gnit00/cve-2026-69212
python poc، استغلال لـ CVE-2025-69212
 bugresearch/cve-2026-50979
تنفيذ كود عن بُعد مُوثَّق في oPanel عبر مكوّن 'advenced/curl'








