
 #1
أطر عمل C2 والموجهات والمستمعين وأدوات البنية التحتية للقيادة.
موصى به من Kitploit
 arcanum-sec/wraith
إطار عمل لربط المتصفحات مخصص لفرق الاختراق الأخلاقي المصرح لهم والمعلمين. يربط المتصفحات عبر XSS، ويوفر تحكمًا تفاعليًا بعد الاستغلال، والتقاط غنائم…
 mythicagents/xenon
وكيل Mythic لنظام Windows مكتوب بلغة C
 vladko312/sstimap
أداة كشف تلقائي لـ SSTI بواجهة تفاعلية
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 mythicc2profiles/httpx
قابل للتكوين، مدفوع بالمجتمع، ملف تعريف HTTP C2
 samratashok/nishang
Nishang - باور شيل الهجومي لفريق الاختراق الأحمر، اختبار الاختراق والأمن الهجومي.
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
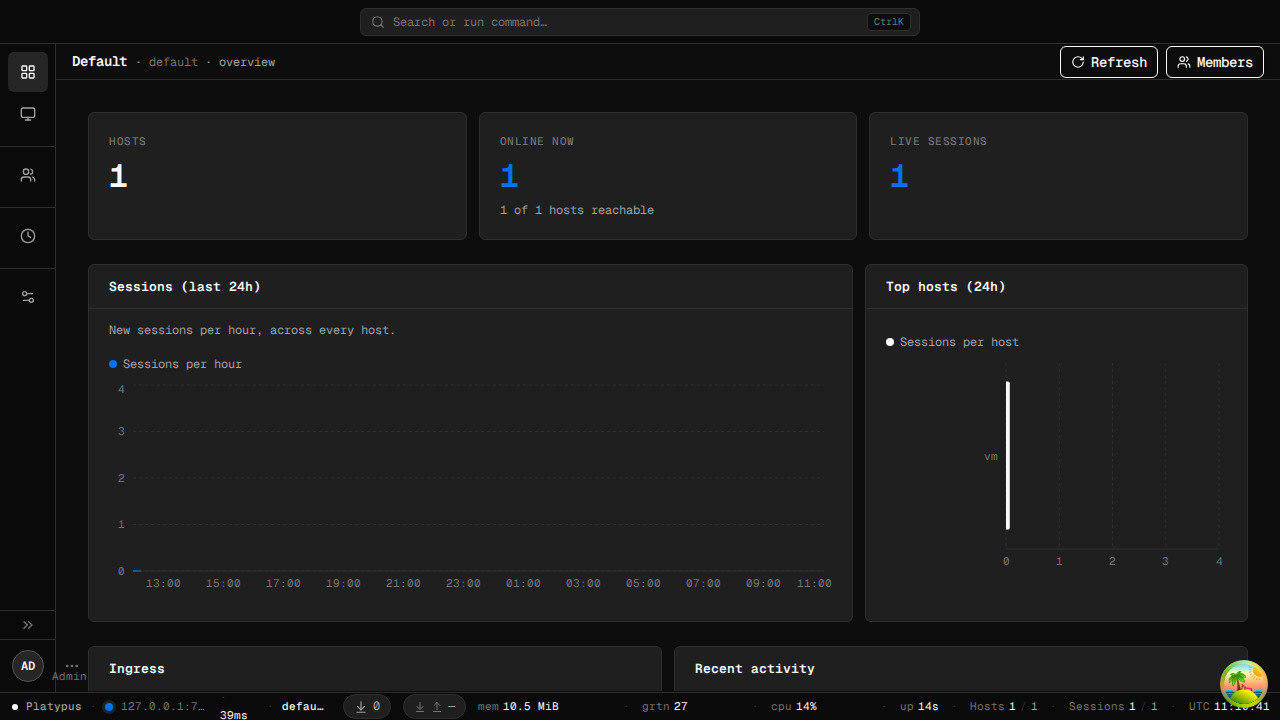 wangyihang/platypus
:hammer: مدير آلات حديث وعابر للمنصات
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 nil0x42/phpsploit
إطار عمل C2 كامل الميزات يستمر بصمت على خادم الويب باستخدام باب خلفي PHP بسطر واحد
 t3l3machus/hoaxshell
مولد ومعالج حمولة شل عكسية لويندوز يستغل بروتوكول http(s) لإنشاء شل عكسية تشبه المنارة.

 vqkro/ultrasploiter
ثنائي واحد يدمج ماسح منافذ، وفهرس Exploit-DB الكامل (47 ألف مدخل) ووحدات استغلال قابلة للتشغيل في أداة واحدة. مكتوب بلغة Rust، ويعمل على Linux…
 bugbasesecurity/pentest-copilot
وكيل اختبار اختراق مدفوع بالذكاء الاصطناعي يتصل بصندوق Kali، ويشغّل أدوات الأمان بشكل مستقل، ويحلل النتائج، ويكرر عبر سير عمل قائم على المتصفح.
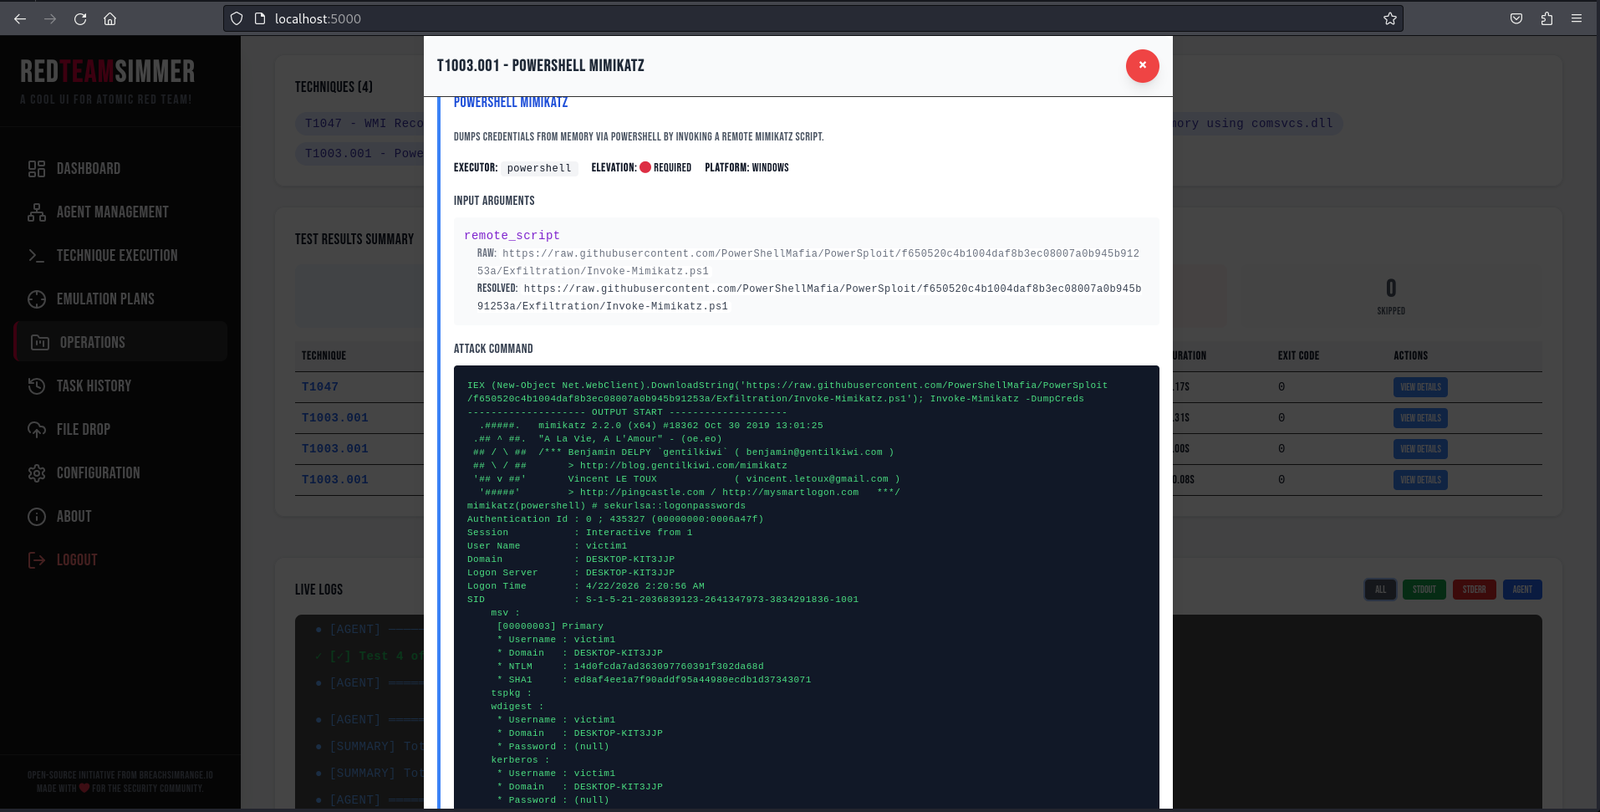 breachsimrange/redteamsimmer
منصة محاكاة الخصوم القائمة على الويب التي تنسّق اختبارات Atomic Red Team عبر نقاط نهاية Windows عبر وكلاء Go، مع ربط MITRE ATT&CK، وخطط محاكاة APT،…
 its-a-feature/mythic
إطار عمل تعاوني متعدد المنصات للفريق الأحمر
 0asylum/cve-2026-31857
CraftCMS به ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) عبر الشروط العلائقية في لوحة التحكم
 yarrick/iodine
Tunnel IPv4 data through DNS servers to bypass firewall restrictions and provide covert network access for penetration testing.
 klezvirus/cve-2021-40444
CVE-2021-40444 - استغلال RCE كامل التسليح لـ Microsoft Office Word







