
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
magento2-template-filter-patch — تصحيح Magento 2 لـ CVE-2022-24086, CVE-2022-24087. يعمل على إصلاح ثغرة تنفيذ الأوامر عن بُعد (RCE) والأخطاء ذات الصلة عن طريق إجراء إفلات عميق لمتغيرات القوالب. إذا لم تتمكن من ترقية Magento أو لا يمكنك تطبيق التصحيحات الرسمية، جرب هذا التصحيح. | Kitploit
أدوات/GitHubGitHub/wubinworks/magento2-template-filter-patch
تحليل الثغرات الأمنيةتحليل الكودالاستغلالأمن الويباختبار الاختراقسوء التكوين
GitHubwubinworks/magento2-template-filter-patch

magento2-template-filter-patch

تصحيح Magento 2 لـ CVE-2022-24086, CVE-2022-24087. يعمل على إصلاح ثغرة تنفيذ الأوامر عن بُعد (RCE) والأخطاء ذات الصلة عن طريق إجراء إفلات عميق لمتغيرات القوالب. إذا لم تتمكن من ترقية Magento أو لا يمكنك تطبيق التصحيحات الرسمية، جرب هذا التصحيح.

عرض المستودعالموقع الإلكتروني
160منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

تصحيح فلتر القالب لماجنتو 2 لثغرات CVE-2022-24086, CVE-2022-24087

تصحيح ماجنتو 2 لثغرات CVE-2022-24086, CVE-2022-24087. يصلح ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) والأخطاء ذات الصلة عن طريق إجراء هروب عميق لمتغيرات القالب. إذا لم تتمكن من ترقية ماجنتو أو لا يمكنك تطبيق التصحيحات الرسمية، جرب هذا التصحيح.
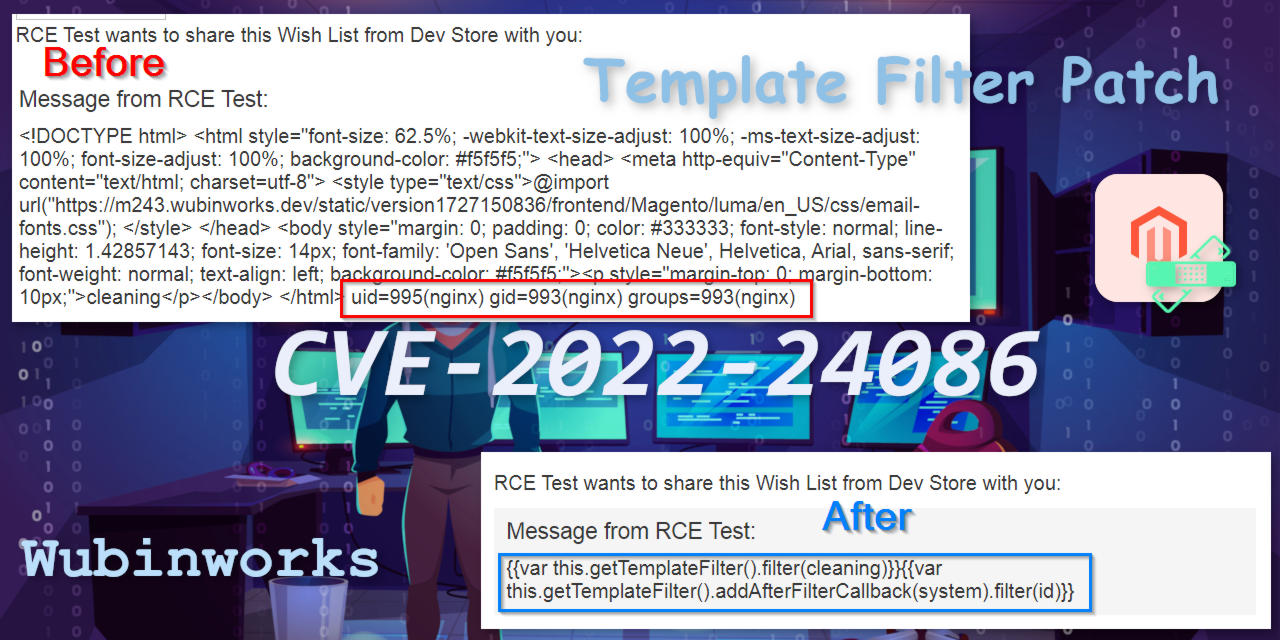
تصحيح Wubinworks لثغرات CVE-2022-24086 CVE-2022-24087

خلفية

CVE-2022-24086(مع CVE-2022-24087) تم اكتشافها في بداية عام 2022.

إصدارات ماجنتو المتأثرة

  • سلسلة 2.3: <=2.3.7-p2
  • سلسلة 2.4: <=2.4.3-p1

المتاجر المتأثرة تحتوي على هذه الثغرة لتنفيذ التعليمات البرمجية عن بُعد (RCE) بدون حل بديل. تم إصدار تصحيحين رسميين منفصلين في فبراير 2022.

ومع ذلك، حتى في أواخر عام 2024، ما زلنا نتلقى استشارات بخصوص هذه المشكلة وتم تحديد أن متاجرهم المخترقة قد تم استغلال هذه الثغرة فيها. تم تنفيذ الهجمات المرصودة عن طريق إدخال سلسلة تحتوي على template directive. عادةً عن طريق استخدام عملية الدفع، والإجراءات التي يمكن أن تؤدي إلى إرسال بريد إلكتروني مع حقول يمكن للمستخدم التحكم فيها، إلخ.

نقوم بإصدار هذا التصحيح بسبب هذا الهجوم الواسع النطاق وبعض المتاجر لا تزال تواجه صعوبات في الترقية إلى الإصدارات غير المتأثرة أو تطبيق التصحيحين الرسميين.

أثناء عمل هذا التصحيح كإضافة، نضع التوافق في الاعتبار. تم اختباره بشكل أساسي على سلسلة ماجنتو 2.4.

الميزات

  • إصلاح ثغرة RCE الناتجة عن بيانات المستخدم الخبيثة (إدخال المستخدم)
  • إصلاح خلل تحليل بيانات المستخدم غير المقصود
  • يحافظ على التوافق قدر الإمكان للقوالب القديمة (انظر قسم توافق القالب أدناه)

توافق القالب

على الرغم من أن التوثيق الرسمي يقول "لم يعد بإمكان استدعاء دوال من المتغيرات سواء من توجيه var أو عند استخدامها كمعاملات"، ولكن كما أكدنا، حتى في أحدث إصدار (2.4.7-p3)، لا يزال استدعاء دالة "Getter" على كائن البيانات ودالة getUrl على كائن قالب البريد الإلكتروني (\Magento\Email\Model\AbstractTemplate) مسموحًا به.

يحافظ هذا التصحيح (الإضافة) أيضًا على الميزات المذكورة أعلاه. لذا {{var data_object.something}} و {{var data_object.getSomething()}} كلاهما صحيح ومتكافئ.

مثال getUrl:

{{var this.getUrl($store,'route_id/controller/action',[_query:[param1:$obj.param1,param2:$obj.param2],_nosid:1])}}

باختصار، بعد تثبيت هذه الإضافة:

  • لا يمكن الوصول إلى الكائنات التي ليست من نوع \Magento\Framework\DataObject أو نسخة منه
  • يُسمح فقط بدوال "Getter" على \Magento\Framework\DataObject ونسخه التابعة
  • دالة getUrl تعمل فقط على this

معلومات تقنية

النهج الرسمي

>=2.4.3-p2

تمت إزالة LegacyResolver لإيقاف RCE.

>=2.4.4-p2 || >=2.4.5-p1

قدّمت "توجيه مؤجل مع توقيع" للقالب الفرعي. لسنا متأكدين مما إذا كان له أي تحسين أمني.

Latest(2.4.7-p3)

لا يزال يحتوي على خلل غير مُصلح (#39353).

نهجنا

استخدام "هروب عميق لمتغيرات القالب" قبل عملية تصفية القالب. سيتلقى LegacyResolver بيانات المستخدم المهربة فقط وبالتالي يمكن الاحتفاظ به.

المتطلبات

ماجنتو 2.3 أو 2.4

التثبيت

composer require wubinworks/module-template-filter-patch

♥

إذا أعجبتك هذه الإضافة أو ساعدتك، يرجى ★نجمة☆ هذا المستودع.

قد يعجبك أيضًا:
تصحيح ماجنتو 2 لثغرة CVE-2024-34102 (المعروفة بـ Cosmic Sting)
أمان XML المحسن لماجنتو 2
مدير مفتاح التشفير CLI لماجنتو 2
تصحيح المصادقة JWT لماجنتو 2

إضافة تعطيل تغيير البريد الإلكتروني للعميل لماجنتو 2
إضافة تعطيل العميل لماجنتو 2

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





