
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
نشرة أمنية لـ CVE-2026-66731 تتضمن تحليل السبب الجذري، واستغلال PoC، واقتراحات إصلاح لخلل محلل الترميز المجزأ لـ HTTP/1.1 في facil.io.
 mehdichyhab/cve-2025-64512-exploit
CVE-2025-64512 - استغلال تنفيذ التعليمات البرمجية عن بُعد في pdfminer.six
 oscerd/cve-2026-46590
مُعيد إنتاج لـ CVE-2026-46590: إلغاء التسلسل غير الآمن لدورة حياة المفاتيح في Apache Camel camel-pqc (ترحيل ملف .key القديم عبر ObjectInputStream في…
 razureink/cve-2024-50330-ivanti_epm_sqli_reproduction
إعادة إنتاج CVE: cve-2024-50330-ivanti_epm_sqli_reproduction
 oscerd/cve-2026-46457
أداة إعادة إنتاج لثغرة CVE-2026-46457 — حقن الترويسة الواردة في مكوّن camel-nats من Apache Camel (حقن ترويسة التحكم في Camel عبر ناشر NATS؛…
 p4x1s/cve-2023-33829-poc
SCM Manager XSS
 lucifer0xf/wp2shell-wordpress-town
يتيح تنفيذ التعليمات البرمجية عن بُعد دون مصادقة (RCE) في نواة ووردبريس (WordPress Core) للمهاجمين تنفيذ تعليمات برمجية عشوائية دون تسجيل الدخول عبر…
 toanln-cov/cve-2026-78071
Stored XSS عبر عنوان الموقع في DPCalendar Free
 squeeze440/gortex-poc
PoC — تتبع الروابط الرمزية للكشف عن محتوى خارج المستودع عبر search_text في Gortex (GHSA-6vhf-4wcm-2r83, CVE-2026-87003, CVSS 5.5).
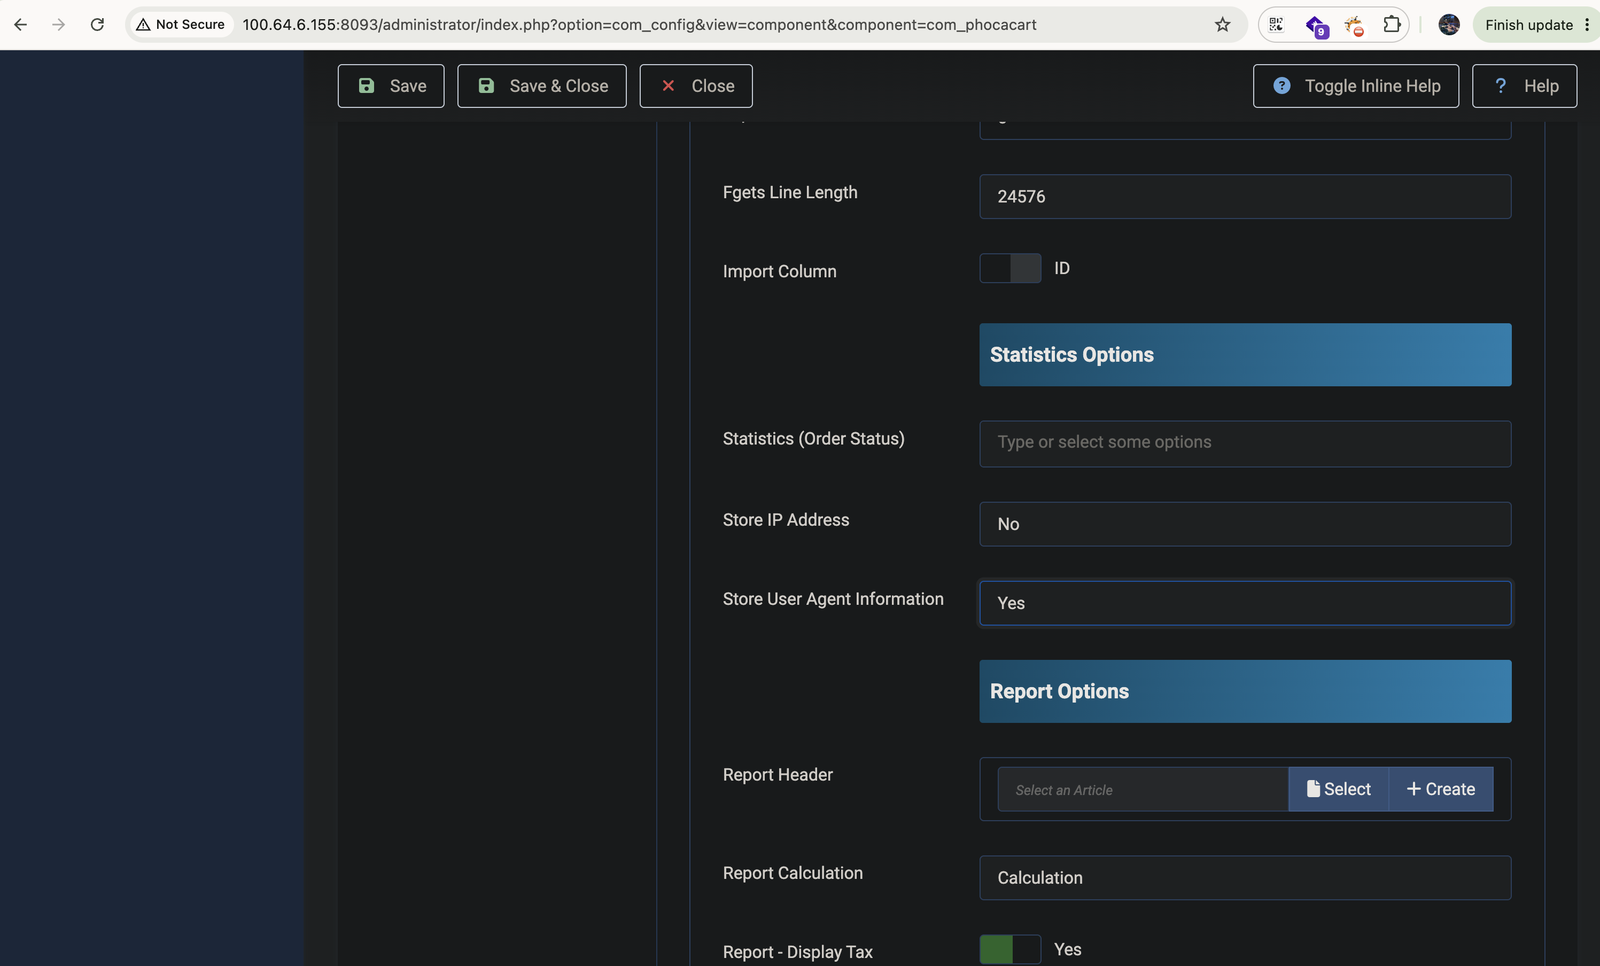 toanln-cov/cve-2026-76564
XSS مخزّن عبر User-Agent في عرض الطلبات في لوحة إدارة PhocaCart
 whu-enjoy/cve-2015-8660
يحتوي هذا الكود على كود استغلال الثغرة CVE-2015-8660، إلى جانب التعليقات، والكود المصدري الذي تظهر فيه المشكلة، والكود بعد تطبيق التصحيح.
 ludovicpatho/cve-2022-22965_spring4shell
قد يكون تطبيق Spring MVC أو Spring WebFlux الذي يعمل على JDK 9+ عرضة لتنفيذ التعليمات البرمجية عن بُعد (RCE) عبر ربط البيانات. يتطلب الاستغلال المحدد…
 romain-deperne/cve-2026-33980
إثبات مفهوم للاستغلال في حقن KQL في adx-mcp-server عبر المعامل table_name، مما يتيح تسريب البيانات وتنفيذ أوامر تدميرية في Azure Data Explorer.
 saku0512/cve-2026-72815-poc
عرض Go محلي لإثبات المفهوم يوضح CVE-2026-72815، وهو خلل انتحال IP عبر X-Forwarded-For في go-chi/chi middleware.RealIP يتجاوز قوائم التحكم بالوصول…
 entr0pie/demo-cve-2022-22947
توضيح لاستغلال CVE-2022-22947 لـ Spring Cloud Gateway، يقدم إثبات مفهوم لاختبار الأمان وتحليل الثغرات.
 squeeze440/obsidian-note-toolbar-poc
PoC — تنفيذ JavaScript عشوائي مدفوع بـ frontmatter في Note Toolbar لـ Obsidian (GHSA-q8cw-3m8c-5pf2, CVE-2026-87002, CVSS 7.0).
 nixon-h/cve-2025-68147-ospos-stored-xss
مستودع PoC لـ CVE-2025-68147: تخزين نص برمجي عبر المواقع (XSS) في OpenSourcePOS. تسمح الثغرة بتصعيد الامتيازات عبر حقن جافاسكربت خبيث في وحدة إعدادات…
 nice1st/cve-2023-24998
اختبار الثغرات الأمنية في Apache Commons FileUpload








