
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 ockeghem/cve-2015-6835-checker
سكريبت PHP لاكتشاف CVE-2015-6835 (ثغرة إلغاء تسلسل الجلسة) من خلال تحليل الكود المصدري لاستدعاءات unserialize() غير الآمنة في معالجات الجلسة.
 oscerd/cve-2026-55994
مُعيد إنتاج إثبات المفهوم لـ CVE-2026-55994 (Apache Camel camel-iggy): ينسخ المستهلك رؤوس المستخدم لرسالة Iggy إلى Exchange دون تصفية، لذا فإن…
 p33d/cve-2024-43363
نص استغلال بايثون لاختبار حالات Cacti بحثًا عن CVE-2024-43363 RCE عبر تسميم السجلات. يتحقق من الإصدار، ويحقن حمولة PHP في أسماء الأجهزة، ويتحقق من…
 jax7sec/cve-2021-44529
استغلال لثغرة CVE-2021-44529، وهي ثغرة حقن كود في Ivanti EPM Cloud Service Appliance تسمح بتنفيذ كود عشوائي غير مصادق عليه بصلاحيات المستخدم nobody.
 george0papasotiriou/cve-2026-21012-rust-serde-deserialization-of-untrusted-enum-variant-injection-
يوضح CVE-2026-21012، وهو خلل في إلغاء تسلسل البيانات في مكتبة serde بلغة Rust، حيث يمكن لـ JSON غير الموثوق أن يُطلق متغيرات enum غير مقصودة وإجراءات…
 sourcegraph/log4j-cve-code-search-resources
استخدام البحث في الكود للمساعدة في إصلاح/تخفيف log4j CVE-2021-44228
 squeeze440/openlore-poc
PoC — اجتياز المسار عبر حقل نطاق مشتق من LLM غير معقّم في OpenLore (GHSA-5j8x-q7q6-58j5، CVE-2026-87001، CVSS 4.7).
 lauxjpn/corruptqueryaccessworkaround
أحدث حل بديل لخطأ "Query is corrupt" الذي ظهر مع CVE-2019-1402
 oscar-collado/langflow-cve-2026-17633-poc
PoC لـ CVE-2026-17633 — تنفيذ أوامر عن بُعد (RCE) بعد المصادقة في IBM Langflow OSS 1.0.0–1.10.3 عبر نقطة نهاية custom_component. يتضمن بحث تجاوز ماسح…
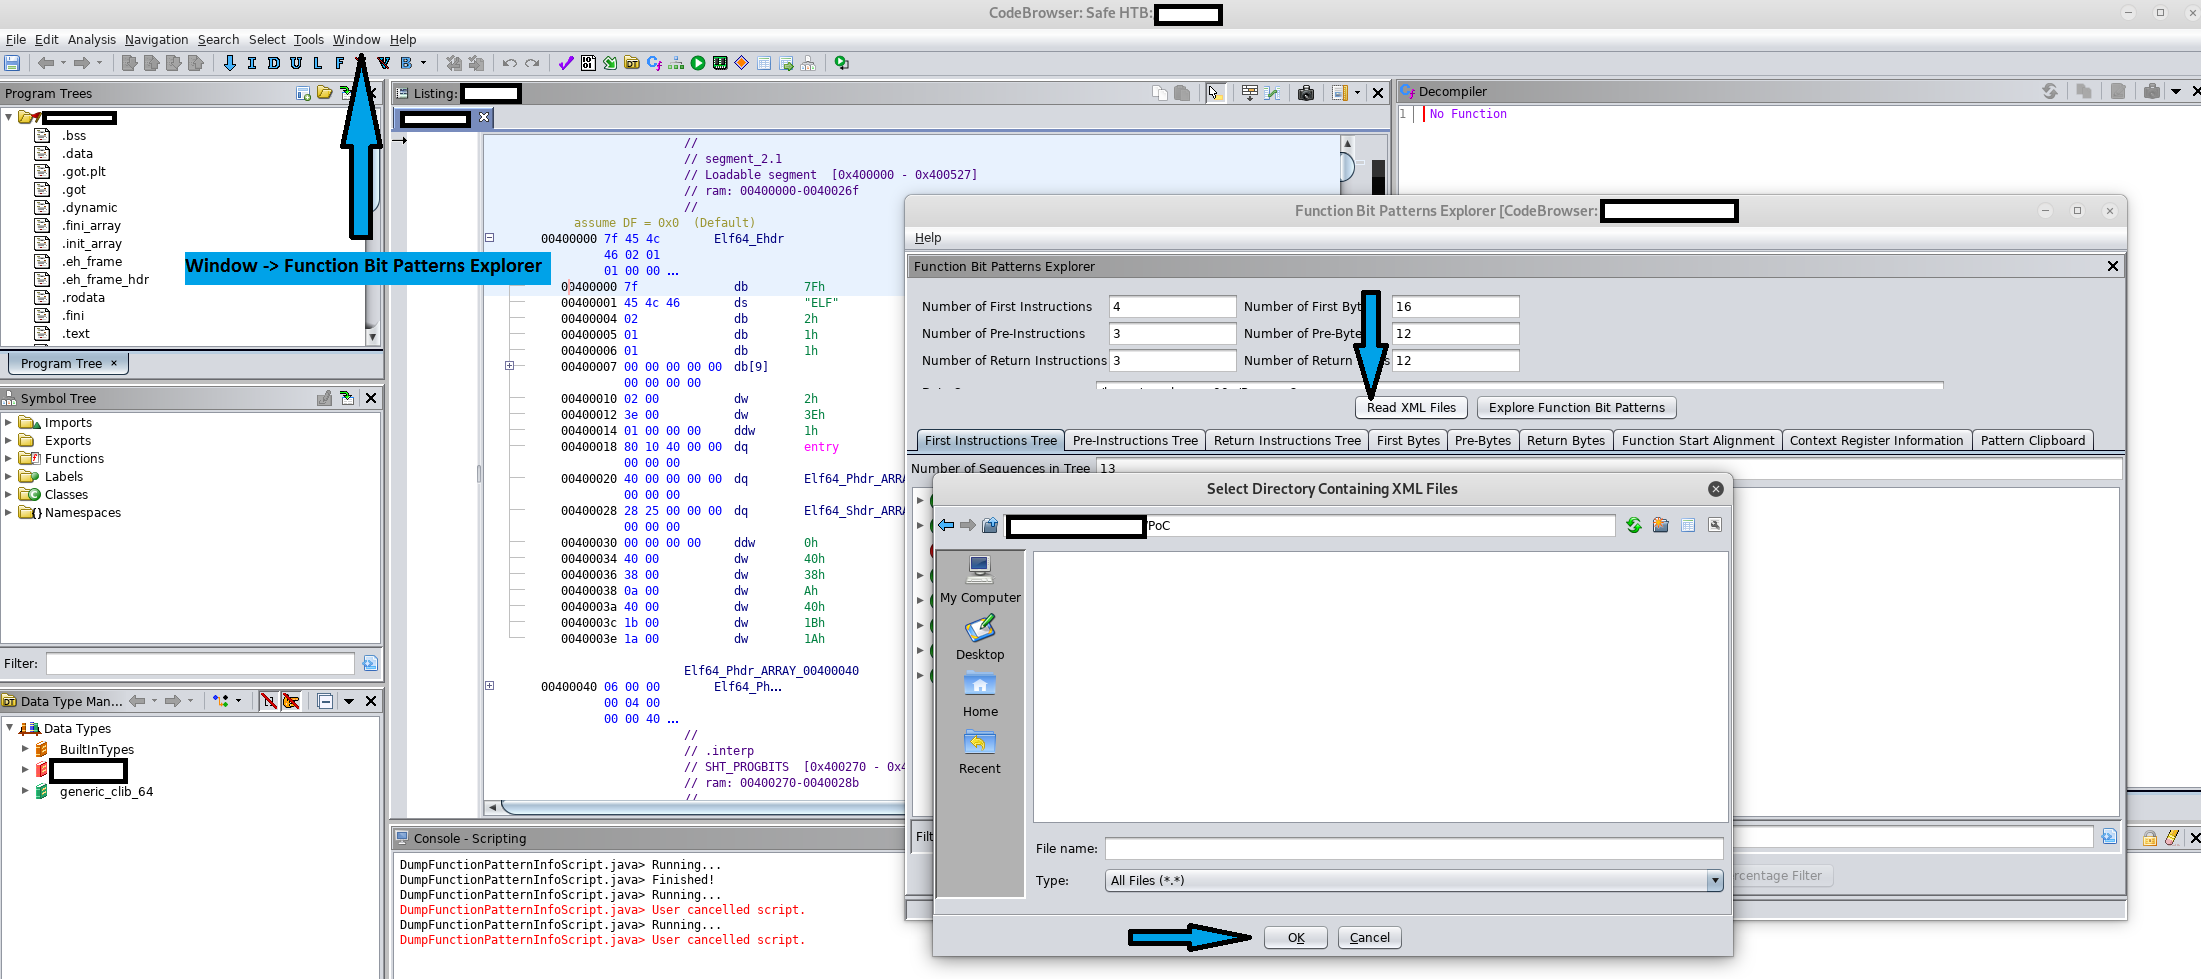 purpleracc00n/cve-2019-16941
PoC لـ CVE-2019-16941
 hunthubspace/cve-2024-3105-poc
استغلال PoC لثغرة CVE-2024-3105 - إضافة Woody code snippets – Insert Header Footer Code, AdSense Ads لووردبريس: تنفيذ كود عن بُعد (RCE)
 kxisxr/bash-script-cve-2018-16763
يسمح FUEL CMS 1.4.1 بتقييم كود PHP عبر معامل filter في المسار pages/select/ أو معامل data في المسار preview/. يمكن أن يؤدي هذا إلى تنفيذ التعليمات…
 0xmrma/cve-2026-14361
كان المساعد writeToFile في Consul Template يفتح وجهة يقدّمها المُشغِّل مباشرةً ويتبع مكوّنات المسار المرتبطة، مما سمح للمخرجات المُولَّدة بالخروج عن…
 gavmor/x86-cpp-reversing-skill
مهارة Claude Code لهندسة عكسية لثنائيات C++ x86 ذات 32 بت وترتيب البايتات الصغير (جداول الدوال الافتراضية، RTTI، استعادة الوراثة)
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137 تخفيف طارئ مؤقت لـ CVE-2026-60137 و CVE-2026-63030 (wp2shell)
 dottak/cve-2025-22783
إثبات المفهوم لـ CVE-2025-22783
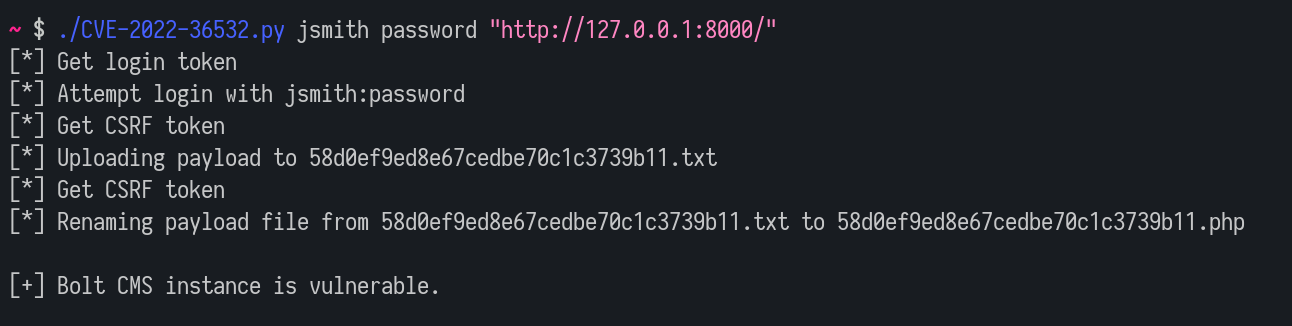 lutrasecurity/cve-2022-36532
إثبات مفهوم لاستغلال CVE-2022-36532 يتيح تنفيذ الأوامر عن بُعد عبر رفع الملفات في Bolt CMS الإصدار 5.1.12 وما دون.
 iamsanjay/cve-2022-42899
استغلال إثبات المفهوم لـ CVE-2022-42899، يوضح تنفيذ كود عن بُعد في Apache Commons Text 1.5-1.9 عبر استيفاء StringSubstitutor بحمولات…








