
 #1

 nyameeeain/cve-2022-28171-poc
استغلال Python لـ CVE-2022-28171 يستهدف أجهزة Hikvision Hybrid SAN، ويقوم بأتمتة حقن SQL الأعمى وحقن الأوامر لتحقيق تنفيذ التعليمات البرمجية عن بُعد.
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server ثغرة مفتاح تشفيري ثابت لتنفيذ التعليمات عن بُعد (RCE)
 motikan2010/cve-2023-6553-poc
استغلال إثبات المفهوم بلغة Python لـ CVE-2023-6553، يوضح تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه عبر سلسلة مرشحات PHP في إضافة Backup Migration…
 barrersoftware/opencode-secure
نسخة مشتقة من OpenCode معززة أمنياً - تعمل على إصلاح CVE-2026-22812 (CVSS 8.8 RCE) الذي يرفض المشروع الأصلي تصحيحه

 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601، أو ما يُشار إليه عادةً باسم CurveBall، هي ثغرة أمنية لا يتم فيها التحقق بشكل صحيح من توقيع الشهادات…
 vighnesh91/-logicsentry-ai
محرك فرز SAST/DAST يعمل دون اتصال بالإنترنت، يقوم بتحليل الشيفرة المصدرية وإعادة تشغيل حركة مرور HAR لاكتشاف عيوب منطق الأعمال، وBOLA، وحالات…
 pqcworld/pqaudit
مسح قواعد الأكواد بحثًا عن تشفير معرض للخطر أمام الحوسبة الكمية. كشف RSA، ECDSA، Ed25519، ECDH قبل Q-Day. إخراج CycloneDX CBOM + SARIF.
 bob11vrdp/cve-2022-39425
CVE-2022-39425 PoC
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - رفع ملفات عشوائي غير مصادق عليه
 smileostrich/text4shell-scanner
ماسح الثغرات الأمنية لـ CVE-2022-42889 (Text4Shell)
 zoly-zoly/cve-2025-3248
تحليل تعليمي واستغلال إثبات المفهوم لـ CVE-2025-3248، وهي ثغرة حرجة لحقن الأكواد دون مصادقة في Langflow، بما في ذلك إرشادات التخفيف.
 suhanmen/sew
يُضمّن ويكتشف علامات مائية مفتاحية قائمة على الأسلوب في شيفرة Python وJava وC++ المولّدة بواسطة LLM عبر إعادة كتابة CST، مع الحفاظ على الصحة الوظيفية…
 nulldreams/cve-2017-16082
NodeJS + Postgres (تنفيذ التعليمات البرمجية عن بُعد) 🛰
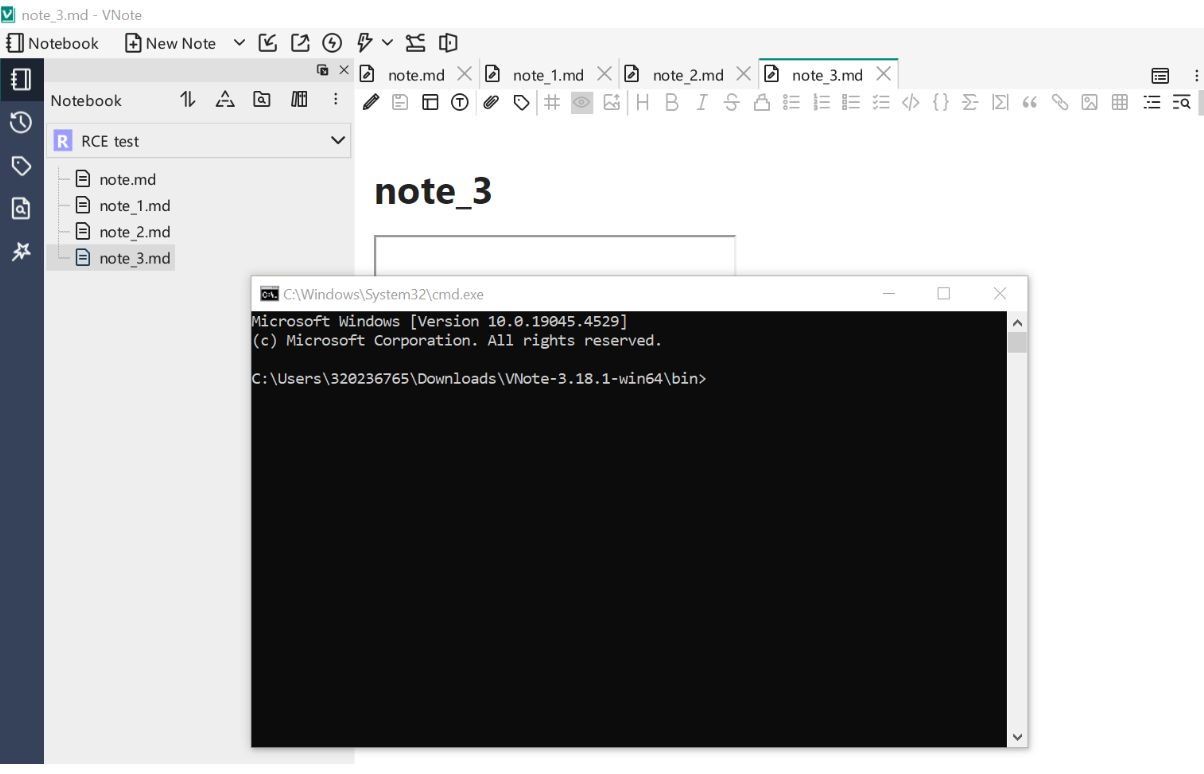 sh3bu/cve-2024-41662
XSS عبر Markdown يؤدي إلى RCE في VNote الإصدار <=3.18.1
 rvzsec/cve-2023-46818
CVE-2023-46818 - استغلال PoC لحقن كود PHP في ISPConfig (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC









