
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الكود

أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.

موصى به من Kitploit

أفضل الأدوات

10 محدد
semgrep preview#1

semgrep

GitHubsemgrep/semgrep
16.2kمنذ 5 أيام
codeql preview#2

codeql

GitHubgithub/codeql
10.3kمنذ 13س 59د
sonarqube preview#3

sonarqube

GitHubsonarsource/sonarqube
11.1kمنذ 16س 13د
infer preview#4

infer

GitHubfacebook/infer
15.7kمنذ 2 أيام
ghidra preview#5

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 13س 9د
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5kمنذ 2س 48د
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 13س 37د
bandit preview#8

bandit

GitHubpycqa/bandit
8.2kمنذ 8 أيام
gosec preview#9

gosec

GitHubsecurego/gosec
8.9kمنذ 16س 33د
bearer preview#10

bearer

GitHubbearer/bearer
2.7kمنذ 4 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2176 نتائج
Magento-APSB22-48-Security-Patches preview

Magento-APSB22-48-Security-Patches

GitHubemicoecommerce/magento-apsb22-48-security-patches

يحتوي هذا المستودع على تصحيحات أمنية محتملة للثغرة الأمنية Magento APSB22-48 و CVE-2022-35698.

static-analysisvulnerability-analysiscode-analysis+3
37منذ 3 سنوات
GiveMeSecrets preview

GiveMeSecrets

GitHubjosue87/givemesecrets

استخدم التعبيرات النظامية للحصول على معلومات حساسة من مستودع معين (GitHub، pip أو npm).

vulnerability-analysiscode-analysisinformation-gathering+1
37منذ 7 سنوات
tooling-playground preview

tooling-playground

GitHubdr4k0nia/tooling-playground

مجموعة من السكربتات والأدوات الصغيرة لإزالة التعتيم وتحليل البرمجيات الخبيثة.
static-analysiscode-analysisreverse-engineering+1
67منذ 3 سنوات
CVE-2022-42889-PoC preview

CVE-2022-42889-PoC

GitHubseanwrightsec/cve-2022-42889-poc

إثبات المفهوم لثغرة Apache commons-text CVE-2022-42889.

vulnerability-analysiscode-analysisexploitation+3
34منذ 4 سنوات
oversight preview

oversight

GitHubrakosn1cek/oversight

مدقق أمان خفيف الوزن وصندوق حماية لسكربتات الصدفة. يجمع Oversight بين محرك تحليل ثابت (Rust) وآلية فرض ديناميكية (Linux Landlock) للحفاظ على أمان…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+7
39منذ 12 أيام
jsecret preview

jsecret

GitHubraoufmaklouf/jsecret

ماسح ثابت سريع مبني على لغة Go لاكتشاف البيانات الحساسة (مفاتيح API، رموز، كلمات مرور) في ملفات JavaScript وشيفرة المصدر باستخدام أنماط regex.

static-analysisvulnerability-analysiscode-analysis+2
41منذ 2 سنوات
wslink-vm-analyzer preview

wslink-vm-analyzer

GitHubeset/wslink-vm-analyzer

WslinkVMAnalyzer هي أداة لتسهيل تحليل الكود المحمي بآلة افتراضية موجودة في برمجية Wslink الخبيثة.
code-analysisreverse-engineeringmalware-analysis+1
48منذ 4 سنوات
exocomp preview

exocomp

GitHubcookiengineer/exocomp

بيئة متعددة الوكلاء ذاتية الاستضافة لـ Go مع وكلاء اختبار اختراق مدعومين بنماذج اللغة الكبيرة (exploiter, reverser, threathunter, webscanner) تعمل…
vulnerability-analysiscode-analysisexploitation+8
15منذ 29 أيام
sloppy-joe preview

sloppy-joe

GitHubbrennhill/sloppy-joe

Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
static-analysisvulnerability-scannerscode-analysis+5
32منذ 9 أيام
MakerChecker preview

MakerChecker

GitHubmakerchecker/makerchecker

بوابة أمان مفتوحة المصدر وماسح ثابت للوكلاء الذكاء الاصطناعي. فرض التحكم في الوصول القائم على الأدوار (RBAC)، موافقات الإنسان في الحلقة، فصل…

authentication-authorizationstatic-analysiscode-analysis+7
51منذ 4 أشهر
CVE-2025-53770 preview

CVE-2025-53770

GitHubmuhammadwaseem29/cve-2025-53770

تنفيذ رمز عن بُعد دون مصادقة عبر إلغاء التسلسل غير الآمن في Microsoft SharePoint Server (CVE-2025-53770)
vulnerability-analysiscode-analysisexploitation+3
58منذ سنة واحدة
Log4JShell-Bytecode-Detector preview

Log4JShell-Bytecode-Detector

GitHubcodeshield-security/log4jshell-bytecode-detector

ماسح البايت كود المحلي لثغرة Log4JShell (CVE-2021-44228)
static-analysisvulnerability-scannerscode-analysis+3
49منذ 4 سنوات
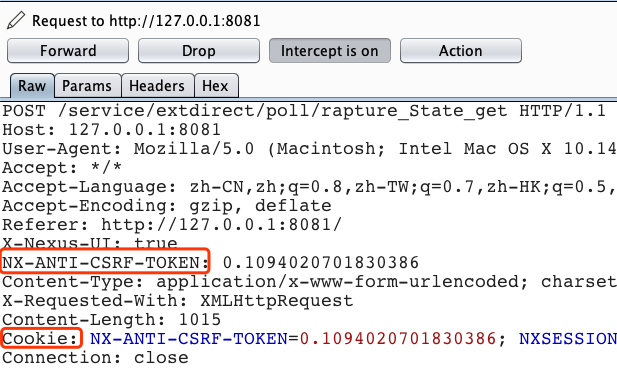
CVE-2020-10199_CVE-2020-10204 preview

CVE-2020-10199_CVE-2020-10204

GitHubmagicming200/cve-2020-10199_cve-2020-10204

أداة فحص بنقرة واحدة للثغرات CVE-2020-10199 و CVE-2020-10204، مع واجهة رسومية. أداة الثغرات CVE-2020-10199 و CVE-2020-10204 مع واجهة رسومية.

vulnerability-scannersvulnerability-analysiscode-analysis+3
25منذ 6 سنوات
TrojanSourceFinder preview

TrojanSourceFinder

GitHubariary/trojansourcefinder

🔎 ساعد في العثور على ثغرة Trojan Source في الكود 👀 . مفيد لمراجعة الكود في مشروع مع عدة مساهمين (CI/CD)

static-analysisvulnerability-scannerscode-analysis+1
47منذ 2 سنوات
CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit preview

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

GitHubm4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit

PoC لـ CVE-2026-3891 — رفع ملفات تعسفي غير مصادق عليه يؤدي إلى تنفيذ تعليمات برمجية عن بُعد في Pix for WooCommerce <= 1.5.0
vulnerability-analysiscode-analysisexploitation+2
20منذ 3 أشهر
phpcms-2008-CVE-2018-19127 preview

phpcms-2008-CVE-2018-19127

GitHubab1gale/phpcms-2008-cve-2018-19127

إثبات مفهوم لاستغلال ثغرة CVE-2018-19127 في phpcms 2008، يوضح تنفيذ الأكواد عن بُعد عبر معامل قالب مُصمم خصيصًا يؤدي إلى رفع قشرة ويب.

payload-generationvulnerability-analysiscode-analysis+3
41منذ 7 سنوات
AetherVM preview

AetherVM

GitHubaethervm/aethervm

منصة تحليل ومحاكاة ثنائية أصلية لـ LLVM تقوم برفع كود الآلة AArch64 و x86_64 إلى LLVM IR لأغراض الأدوات، وإزالة التشويش، والاستعادة أثناء التشغيل.

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
25منذ 5 أيام
vimana-framework preview

vimana-framework

GitHubs4dhul4bs/vimana-framework

Vimana هي أداة أمنية تجريبية تهدف إلى توفير موارد لتدقيق تطبيقات الويب المبنية بلغة Python.

vulnerability-analysiscode-analysisweb-security+1
38منذ 5 سنوات
السابق1…272829…100التالي








