
 #1
أدوات تحليل الكود الثابت والديناميكي و SAST و DAST ومراجعة الكود.
موصى به من Kitploit

 github/codeql
CodeQL: المكتبات والاستعلامات التي تدعم باحثي الأمن حول العالم، بالإضافة إلى فحص الكود في GitHub Advanced Security
 ch0pin/rdx
A native APK and DEX decompiler written in Rust

 gitguardian/ggshield
اكتشف وتحقق من أكثر من 500 نوع من الأسرار المضمنة باستخدام فحوصات متقدمة. استخدمه كخطاف pre-commit hook أو GitHub Action أو CLI للكشف الاستباقي عن…
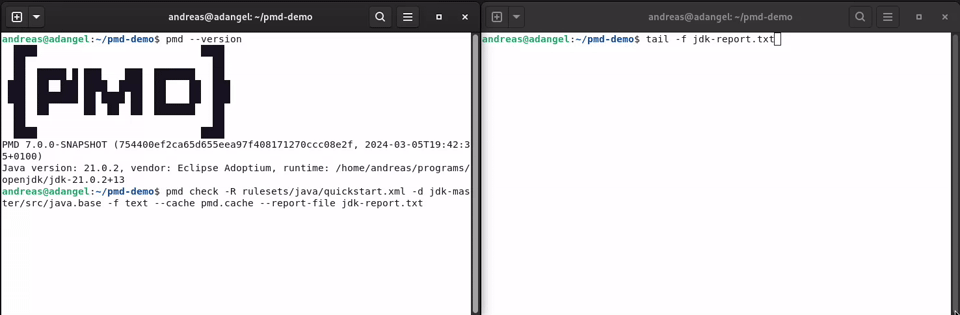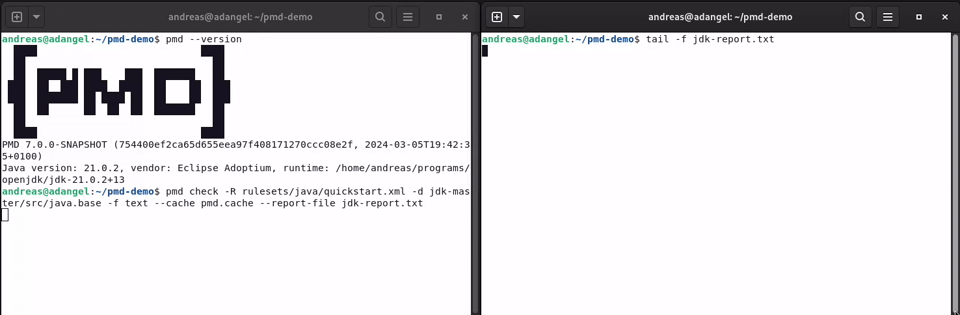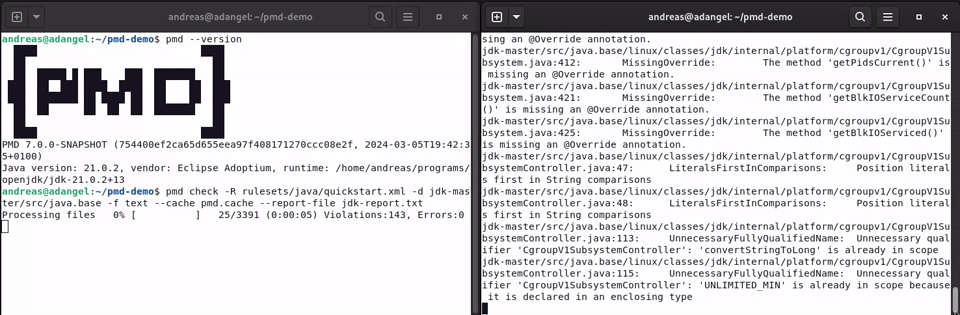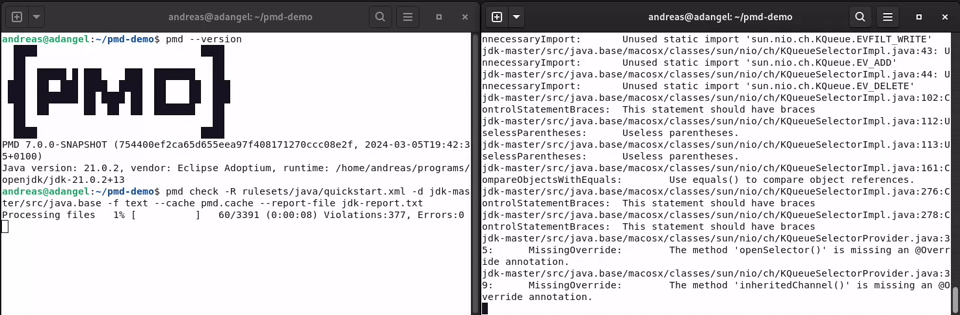
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 pyca/cryptography
cryptography هي حزمة مصممة لتوفير البدائيات التشفيرية والوصفات الجاهزة لمطوري بايثون.
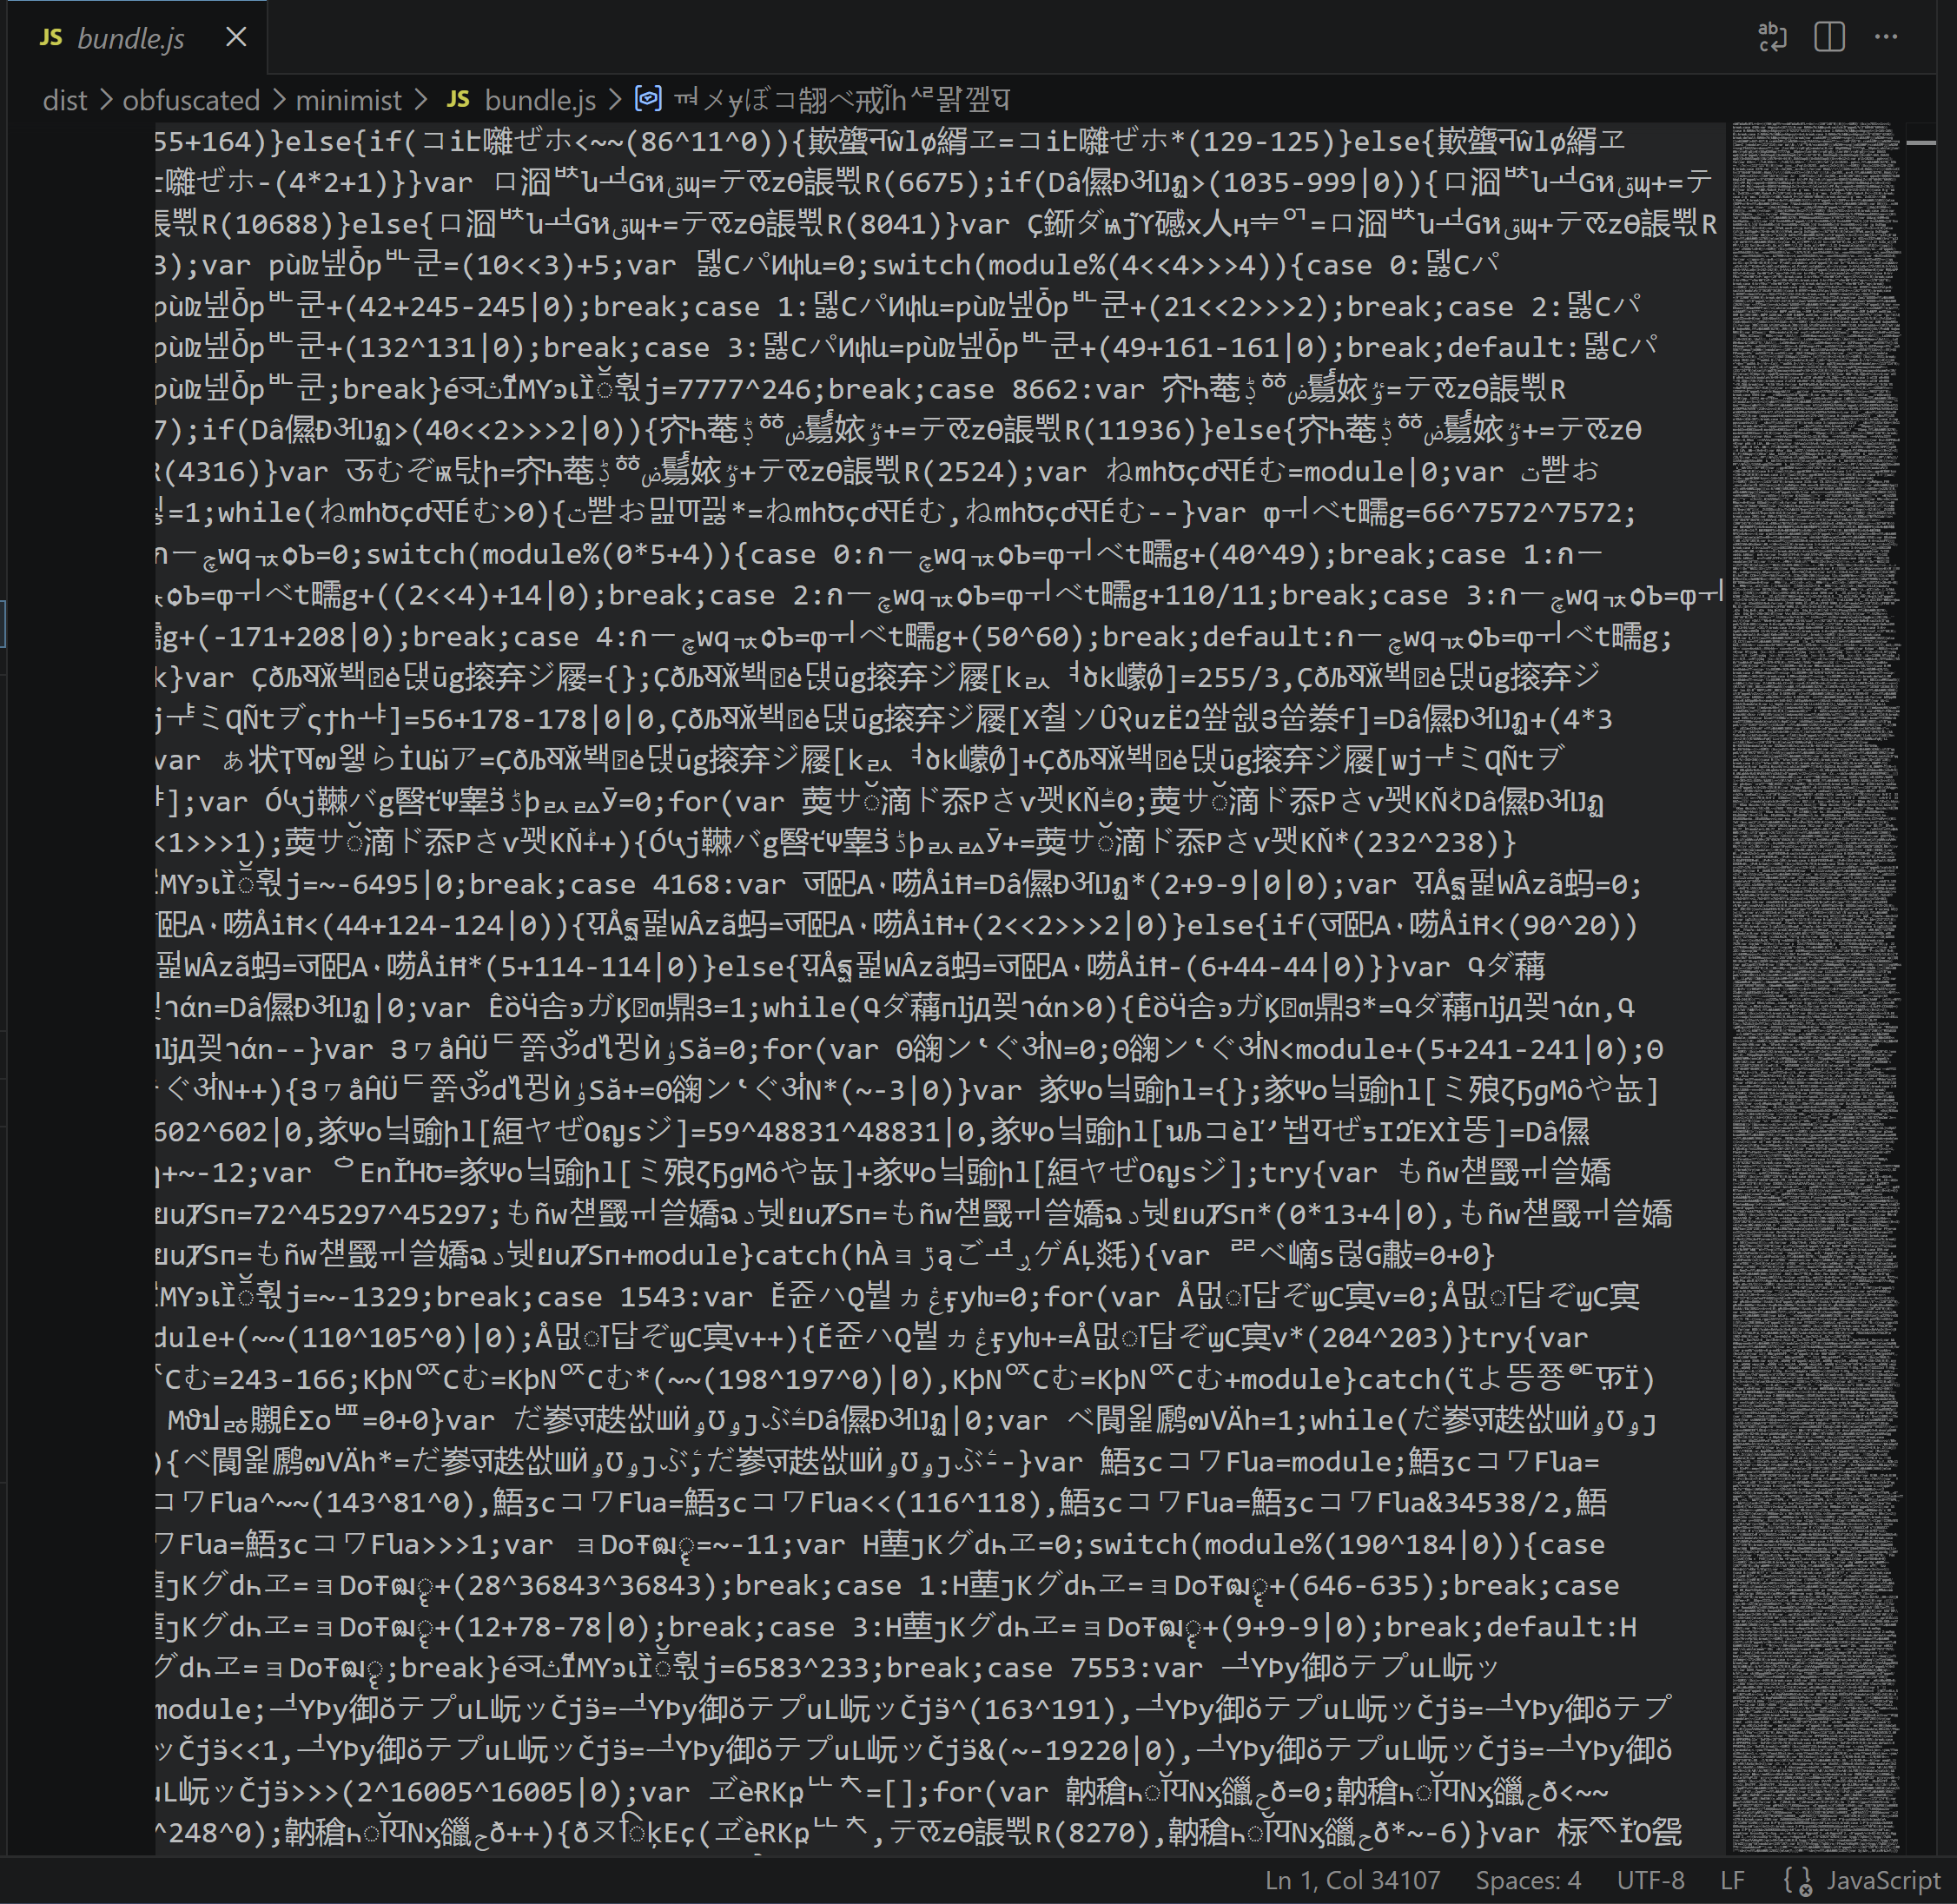 nstarke/egodeath
أداة تعمية لجافا سكريبت تعتمد على تقنيات تعمية التمييز التشفيري
 snyk/cli
يقوم Snyk CLI بفحص ومراقبة مشاريعك بحثًا عن الثغرات الأمنية.
 lifting-bits/sleigh
بناء CMake لمكتبة مواصفات معالج SLEIGH الخاصة بـ Ghidra، مما يوفر محركات تفكيك مستقلة ومحركات رفع p-code لأدوات الهندسة العكسية.
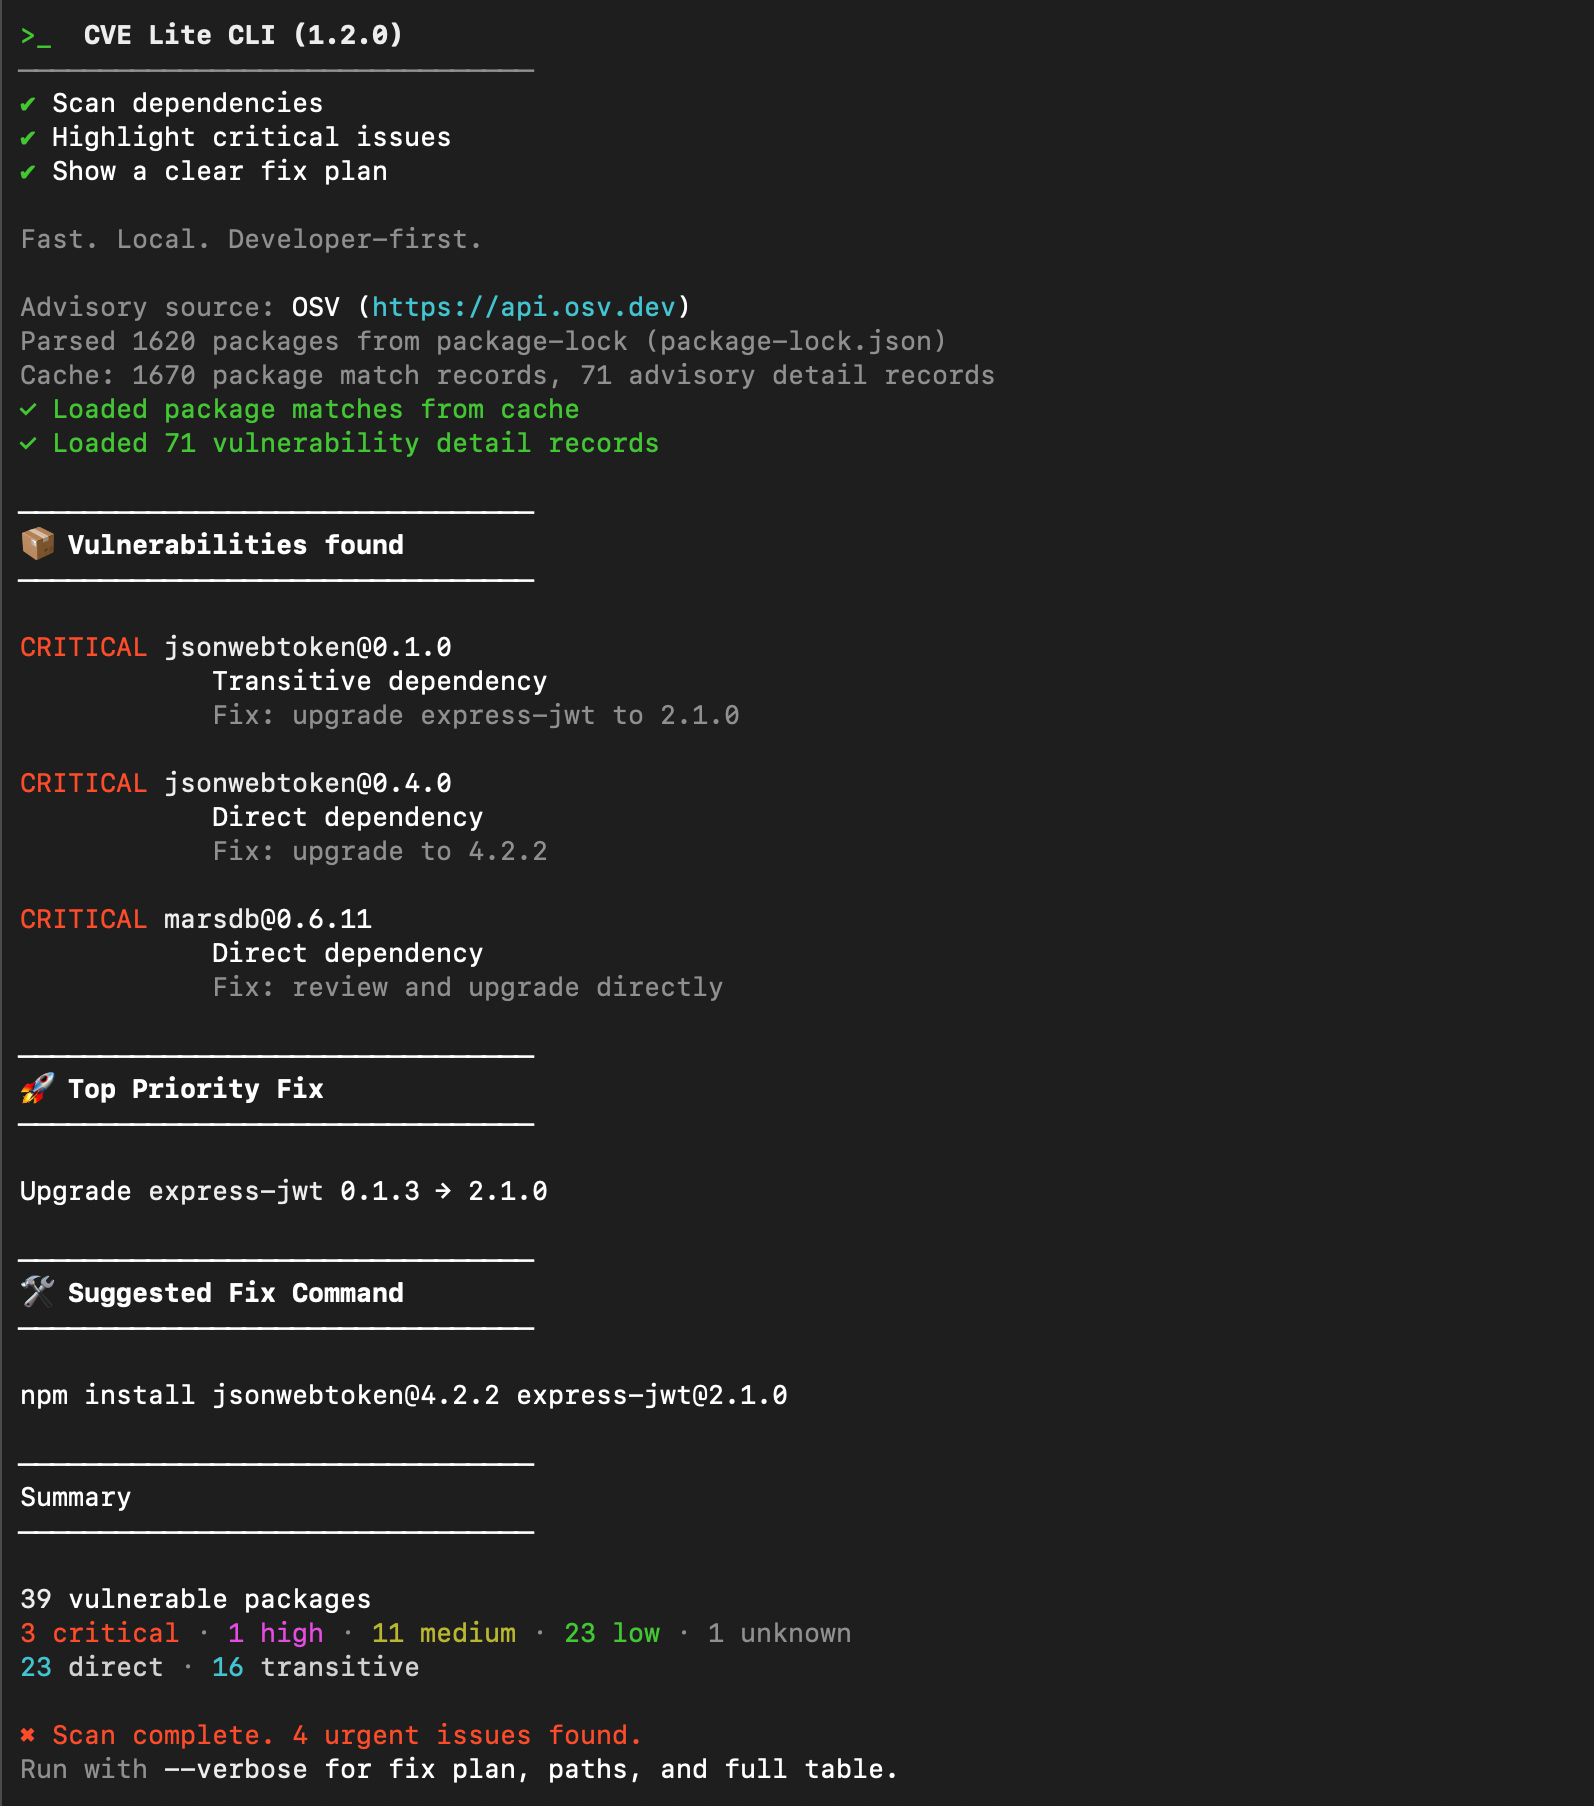 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
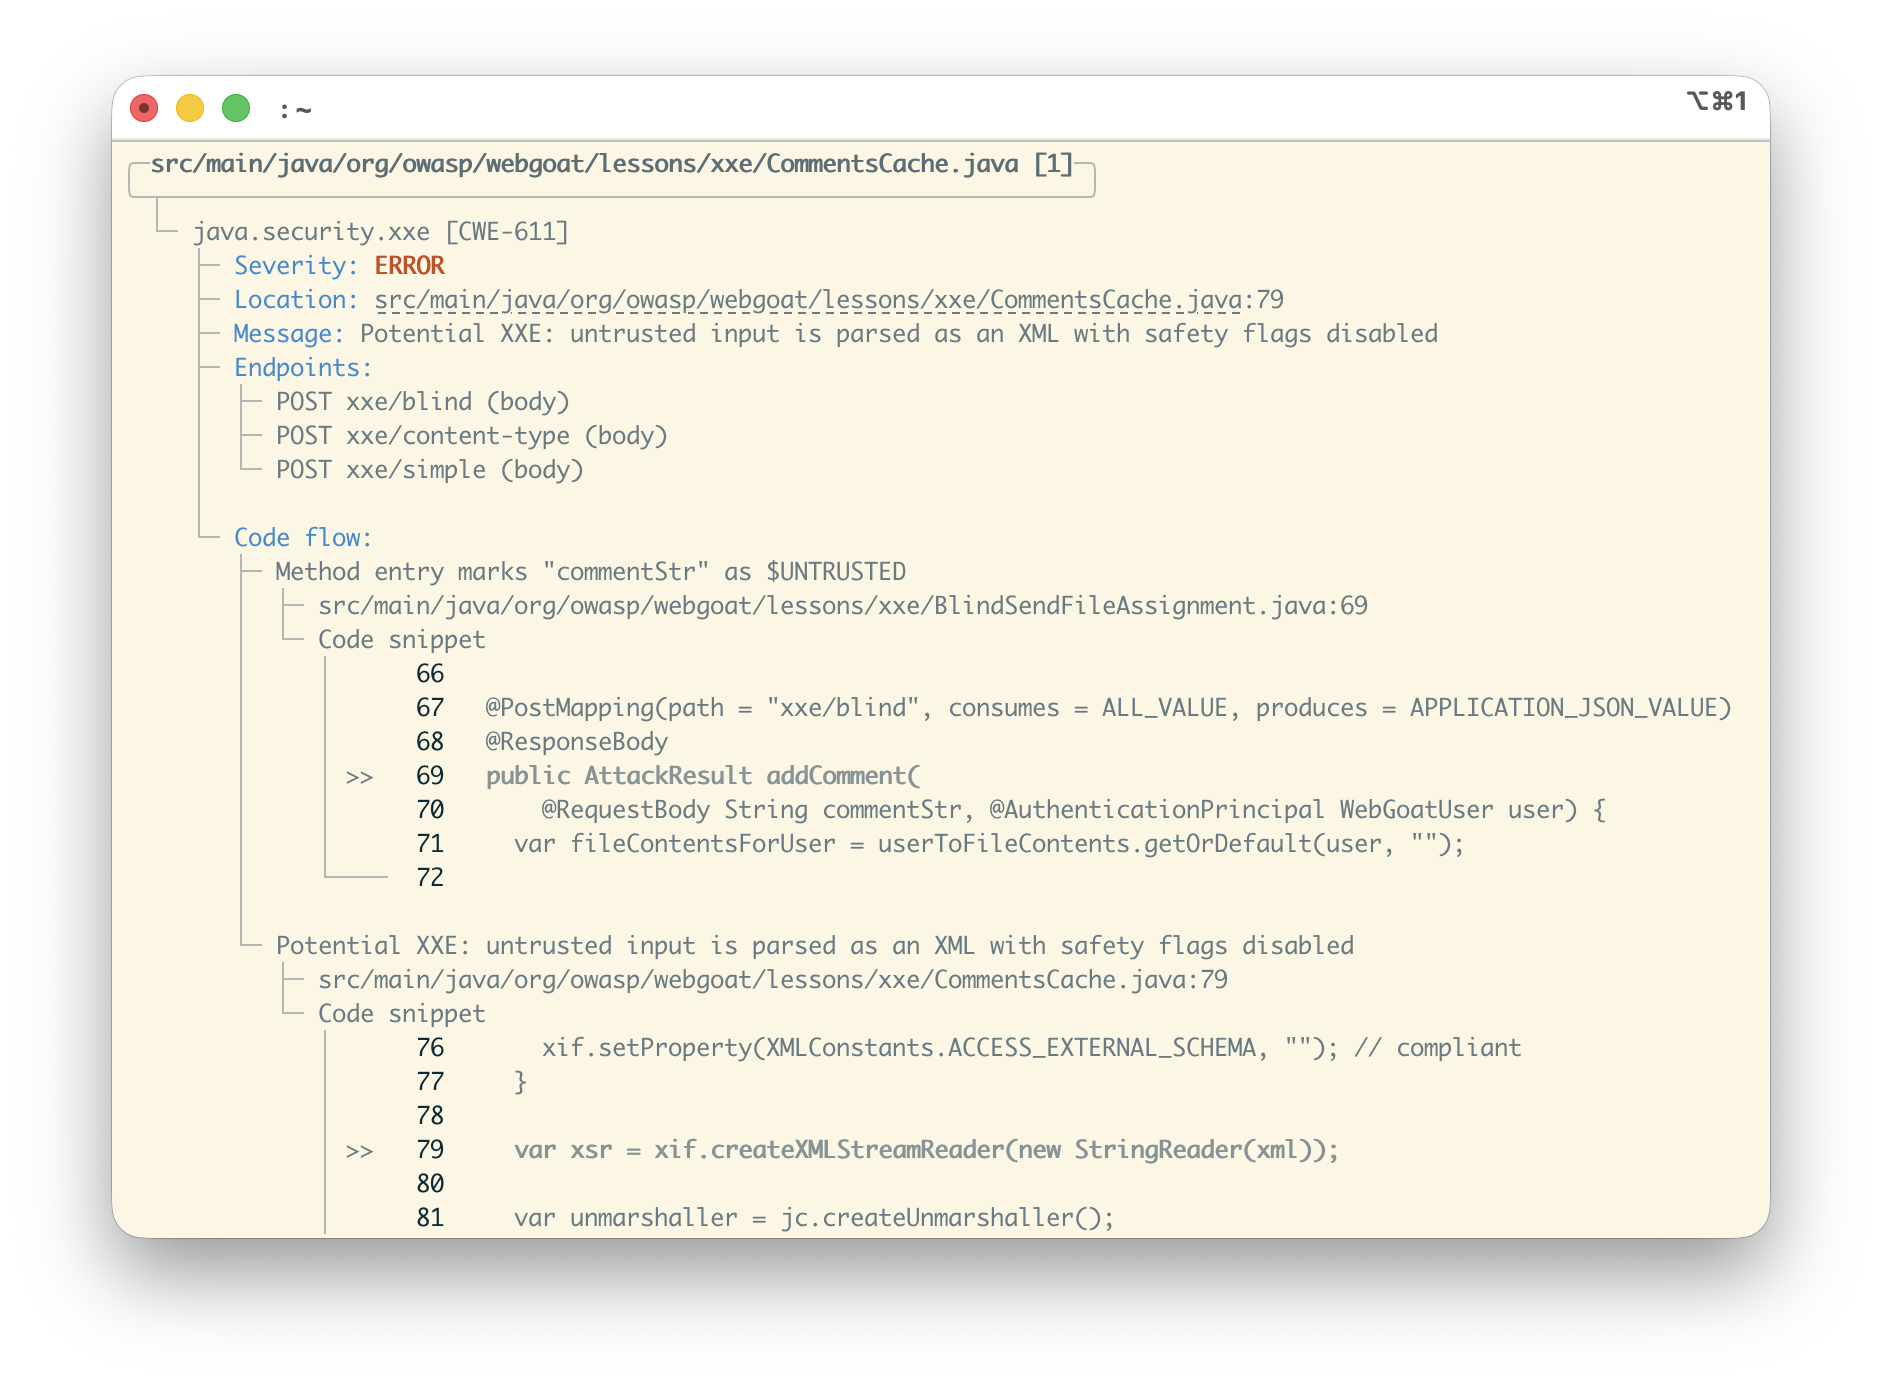 seqra/opentaint
محرك تحليل التلوث البيني الرسمي لأمن التطبيقات. يتتبع البيانات غير الموثوقة عبر حدود الوظائف، طبقات الثبات، والكود غير المتزامن. جاهز للوكيل الذكي مع…
 owasp/owasp-java-encoder
The OWASP Java Encoder is a Java 1.5+ simple-to-use drop-in high-performance encoder class with no dependencies and little baggage. This project will…

 gitlab-org/security-products/sast-rules
مستودع قواعد Semgrep منظم لـ GitLab SAST، يوفر أنماط تحليل ثابتة لاكتشاف الثغرات الأمنية عبر لغات برمجة متعددة مع تكامل CI/CD.
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 nodesecure/js-x-ray
ماسح SAST مفتوح المصدر لجافاسكريبت و Node.js. محلل ثابت لكشف أكثر الأنماط الخبيثة شيوعاً 🔬.
 nationalsecurityagency/ghidra
Ghidra هو إطار عمل لهندسة عكسية للبرمجيات (SRE)
 aquasecurity/trivy
اكتشف الثغرات الأمنية وسوء التكوين والأسرار وقائمة مكونات البرمجيات (SBOM) في الحاويات وKubernetes ومستودعات الأكواد والسحابات والمزيد





