Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
opentaint — محرك تحليل التلوث البيني الرسمي لأمن التطبيقات. يتتبع البيانات غير الموثوقة عبر حدود الوظائف، طبقات الثبات، والكود غير المتزامن. جاهز للوكيل الذكي مع إعادة تشغيل القواعد الحتمية. بديل مفتوح المصدر لـ Semgrep Pro و CodeQL. | Kitploit
أدوات/GitHubGitHub/seqra/opentaint
التحليل الثابتماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةتحليل الكودأمن الويبDevSecOpsأمن سلسلة التوريدالتعلم والتعليمأمن واجهات برمجة التطبيقاتأمن الذكاء الاصطناعي
GitHub
1271063منذ 6س 24دتمت المراجعة من قبل Kitploit
seqra/opentaint

opentaint

محرك تحليل التلوث البيني الرسمي لأمن التطبيقات. يتتبع البيانات غير الموثوقة عبر حدود الوظائف، طبقات الثبات، والكود غير المتزامن. جاهز للوكيل الذكي مع إعادة تشغيل القواعد الحتمية. بديل مفتوح المصدر لـ Semgrep Pro و CodeQL.

عرض المستودعالموقع الإلكتروني
مشاركة

OpenTaint

محرك تحليل التلوث مفتوح المصدر لعصر الذكاء الاصطناعي

تحليل التلوث الرسمي لأمن التطبيقات — يكتشف ما تفوّته محركات مطابقة أنماط AST، ويتيح لوكلاء نماذج اللغة الكبيرة تفعيل الثغرات كقواعد، ويتوسّع حيث لا يستطيع أيٌّ منهما بمفرده.

إصدار GitHub Go Report Card الرخصة: Apache 2.0 إصدار Go Discord

English | 简体中文 | 繁體中文 | 한국어 | Deutsch | Español | Français | Italiano | Dansk | 日本語 | Polski | Русский | Bosanski | العربية | Norsk | Svenska | Português (Brasil) | ไทย | Türkçe | Українська | বাংলা | हिन्दी | Ελληνικά | Tiếng Việt | Bahasa Indonesia
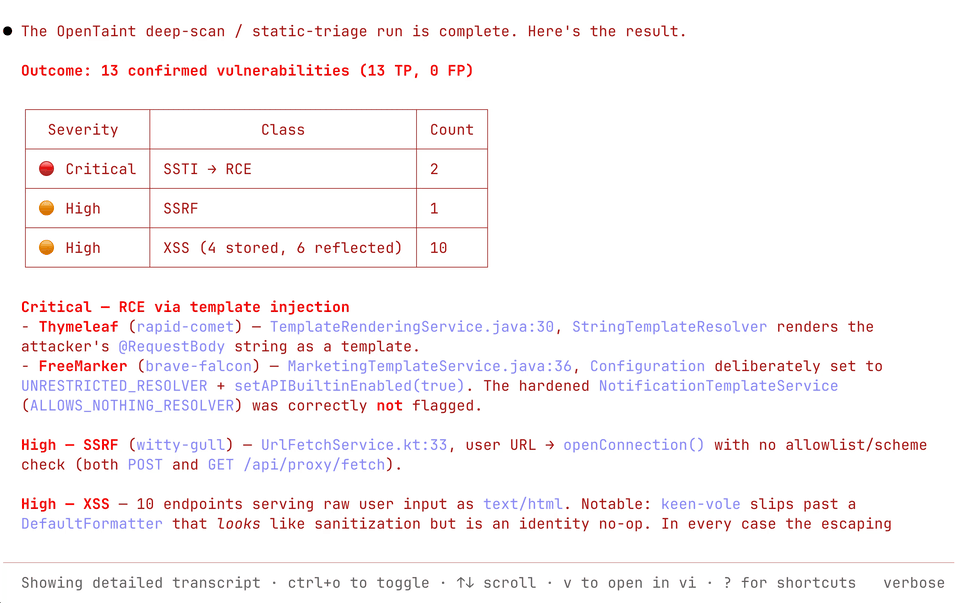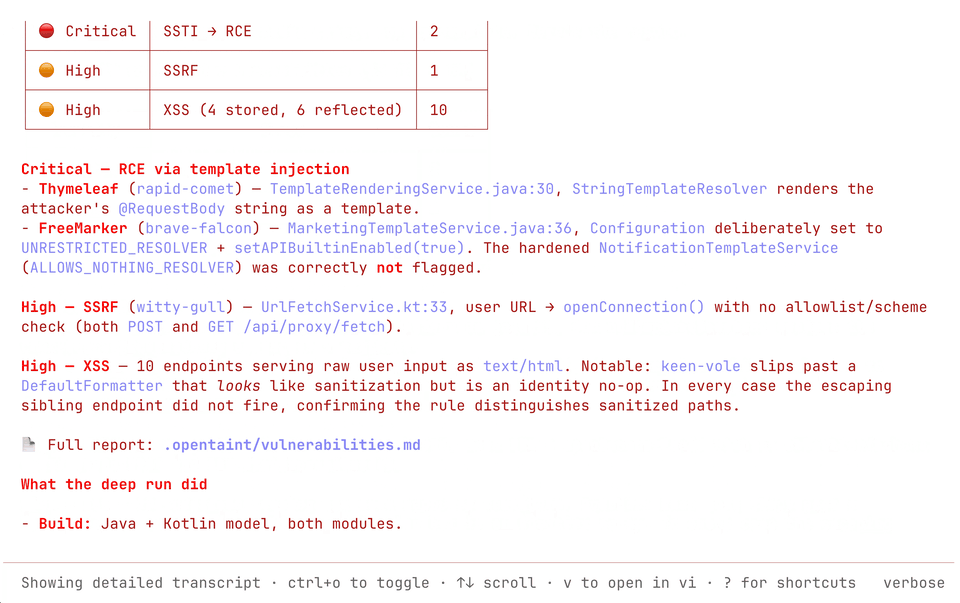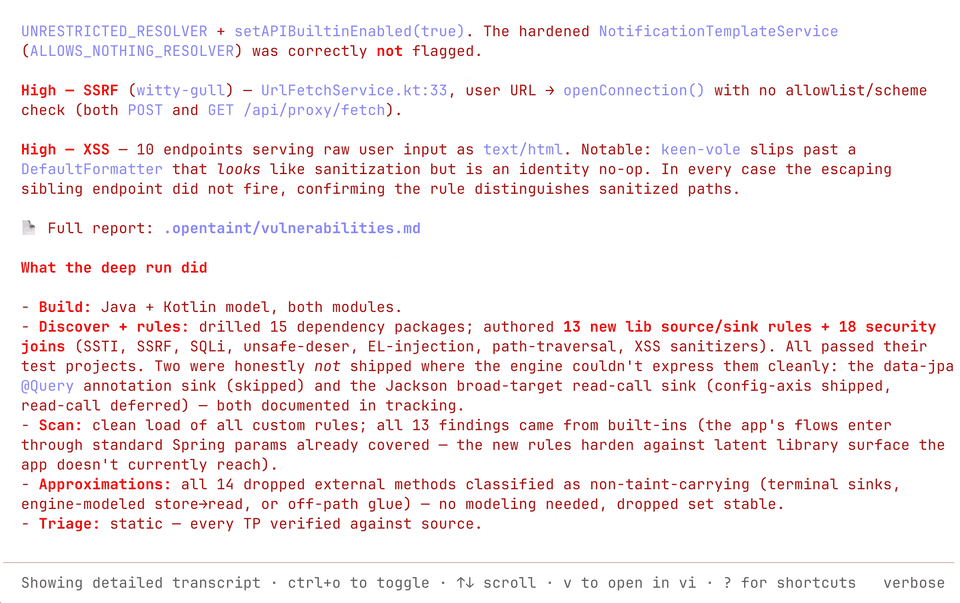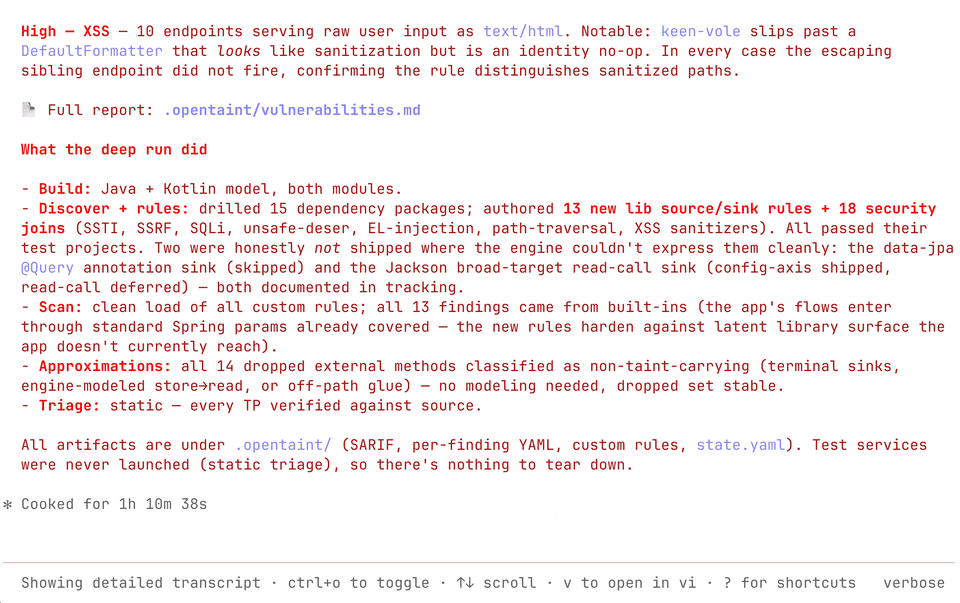
ملخص نتائج OpenTaint

التقنيات والتكاملات المدعومة

Java     Kotlin     Spring     GitHub      GitLab

أكثر محرك تحليل taint شمولاً لتطبيقات Spring

خارطة الطريق

Python     Go     C#     JavaScript     TypeScript

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →