
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit

 sne-m23-sn/vulnerable-docker-engine
يقدم هذا الاستغلال نظرة متعمقة على الثغرة الأمنية CVE-2021-41091 ويوفر دليلاً خطوة بخطوة حول كيفية استخدام نص الاستغلال لتحقيق تصعيد الامتيازات على…
 ahndrewalters/projectsecurity-homelab
معمل منزلي عملي يحاكي ثغرة Log4Shell (CVE-2021-44228). انشر حاويات Docker لبناء هدف ضعيف وجهاز مهاجم، ونفذ الاستغلال، ونفذ إجراءات التخفيف الأمنية.…
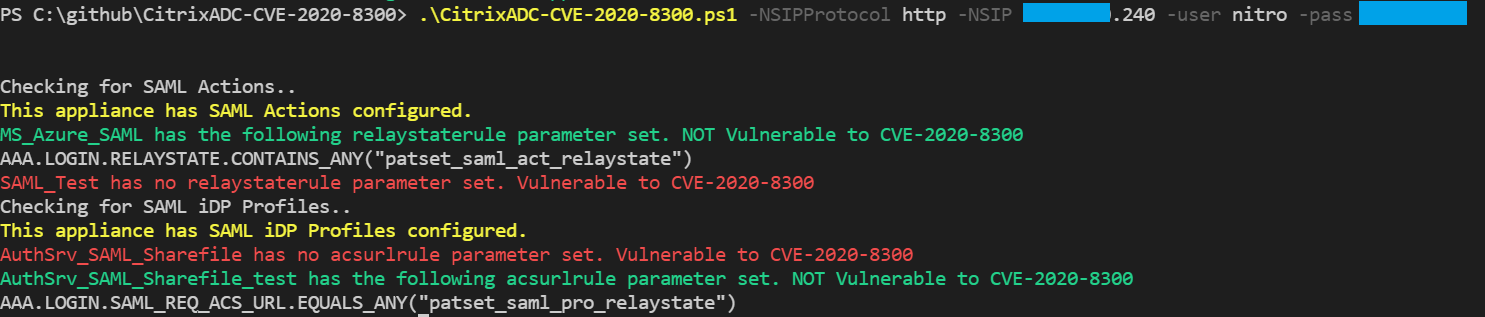 stuartcarroll/citrixadc-cve-2020-8300
اكتشاف إجراء SAML في Citrix ADC أو تكوين ملف iDP SAML المعرّض للثغرة CVE-2020-8300 باستخدام Citrix ADC NITRO API
 completetech-security/copyescape-check
مدقّق أدلة CopyEscape لـ Docker دون اتصال لـ CVE-2026-17106. أدلة إصدار Docker وتكوين البناء. Python مستقل؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.
 craig-m-unsw/omigod-lab
مختبر اختبار لآلة افتراضية (VM) مبني على Vagrant للتعلّم عن CVE-2021-38647 في وكيل Open Management Infrastructure (المعروف أيضًا باسم "omigod").

 divyanshukumar0014/shipproof
إدارة تغييرات SOC 2 الآلية لـ GitLab CI.
 completetech-security/docker-hub-ghostpat-check
مدقّق أدلة Offline Docker Hub PAT للثغرة CVE-2026-105445. يقتصر على الأدلة المقدَّمة فقط؛ لا جمع للرموز ولا تسجيل دخول ولا طلبات API. تقارير بصيغ…
 benzamir/cve-2026-7791
تصعيد الامتيازات المحلي في Amazon WorkSpaces عبر TOCTOU وكتابة ملف تعسفي
 taroballzchen/cve-2023-28432-metasploit-scanner
ماسح ضوئي لثغرة كشف المعلومات في MinIO بواسطة metasploit
 rajsidwadkar/uap-protocol
بروتوكول نقل موحد يركز على الأمان للوصول إلى الأدوات وتنسيق الوكلاء. يلغي UAP ثغرات CVE-2025-49596 وتسميم أدوات MCP باستخدام بطاقات القدرة الموقعة بـ…
 baymaxpop23/attackmapper
attackmapper
 jeffbryner/log4j-docker-vaccine
حل docker compose لتشغيل بيئة تطعيم للثغرة log4j2 CVE-2021-44228
 theleopard65/cve-2021-3156-baron-samedit
مختبر Docker بسيط وإعداد استغلال لـ CVE-2021-3156 - "Baron Samedit".
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
هذا هو إثبات مفهوم بسيط (PoC) يتيح لك إبراز خطورة ثغرة Telnet الجارية والمستغلة بنشاط في الوقت الحالي. لماذا ما زال الناس يستخدمون Telnet... هذا أمر…
 andypitcher/check_struts
محلل إصدار Apache Struts (Ansible) استنادًا إلى CVE-2017-5638
 yamory/cve-2021-32804
بيئة إعادة إنتاج قائمة على Docker لـ CVE-2021-32804، وهي ثغرة من نوع اجتياز المسار في node-tar تؤثر على npm، مع نصوص استغلال خطوة بخطوة.
 edtrackai/nextjs-supabase-stripe-security-checker
ماسح أمان ثابت محلي لتطبيقات Next.js وSupabase وStripe: 24 فحصًا قائمًا على AST للمفاتيح المسربة، وغياب RLS والصلاحيات، وخطافات الويب غير الآمنة.…
 joebeeton/cve-2024-4701-poc
POC لـ CVE-2024-4701








