مدقّق أدلة CopyEscape لـ Docker دون اتصال لـ CVE-2026-17106. أدلة إصدار Docker وتكوين البناء. Python مستقل؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.



Docker copy destination escape
CVE-2026-17106 · فرز الإصدارات دون اتصال
copyescape-check هو المستودع المخصص لـ CVE-2026-17106 (الاسم المستعار GHSA-hfg8-hc9c-6c3h)، وهو ثغرة تُمكّن أرشيفًا مصممًا بعناية من جعل عملية النسخ للخارج عبر docker cp (وغيرها من عمليات الاستخراج في moby/go-archive) تكتب خارج الوجهة المقصودة.
وهو أداة مستقلة بلغة Python 3.10+ تعتمد على المكتبة القياسية فقط، تقارن الإصدارات المُبلَّغ عنها من قِبل المشغّل لـ Docker Engine/CLI وDocker Desktop وmoby/go-archive مع الإصلاحات المنشورة، وتُبلّغ عن عدم اليقين بصدق. لا تُجري أي طلبات شبكة، ولا تُشغّل أي كود من Docker أو التطبيقات، ولا تختبر قابلية الاستغلال أبدًا. من CompleteTech LLC.
[!IMPORTANT] مقارنة الإصدارات دليلٌ وليست حالة تشغيل موثّقة. نتيجة
potentially_affectedليست تأكيدًا لقابلية الاستغلال، وfixed_version_reportedليست ضمانًا للسلامة ولا تصحيحًا منشورًا موثّقًا. لا يمكن اكتشاف الإصلاحات الخلفية من المورّد أو البِنى المخصصة من سلسلة إصدار.
| الحقل | النطاق |
|---|---|
| معرّف الاستغلال | CVE-2026-17106 |
| الأسماء المستعارة لنفس الاستغلال | GHSA-hfg8-hc9c-6c3h |
| تاريخ مراجعة القواعد مقابل المصادر الأولية | 2026-10-24 |
| حالة التنفيذ | مُنفَّذ (فرز الإصدارات دون اتصال) |
الأسماء المستعارة والمنتجات المتأثرة المتعددة تُعرّف نفس هذا الاستغلال؛ وهي لا تُنشئ نطاقات فحص إضافية. تنتمي إصلاحات الثغرات المختلفة إلى مستودعات مستقلة.
python3، استبدله في الأوامر أدناه.python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
في الأمر الأول، Engine 29.6.2 أقل من الإصلاح المُبلَّغ عنه (potentially_affected)، وgo-archive 0.2.5 يقع في نطاق تختلف فيه المصادر (unknown، غير آمن أبدًا).
شغّل python copyescape_check.py --help للاطلاع على طريقة الاستخدام ورموز الخروج، وpython copyescape_check.py --tool-version للحصول على إصدار أداة الفحص. شغّل الاختبارات باستخدام python -m unittest -v. المدخلات والحقول وتنسيقات المخرجات موثّقة في المرجع.
تُظهر الصور تقرير HTML المُنشأ من المدخلات الاصطناعية ذات الأسماء المحجوزة في docs/example-inventory.json؛ والمخرج موجود في docs/example-report.html. وهي مثال على المخرج الفعلي لأداة الفحص، وليست تقييمًا لأي نظام.
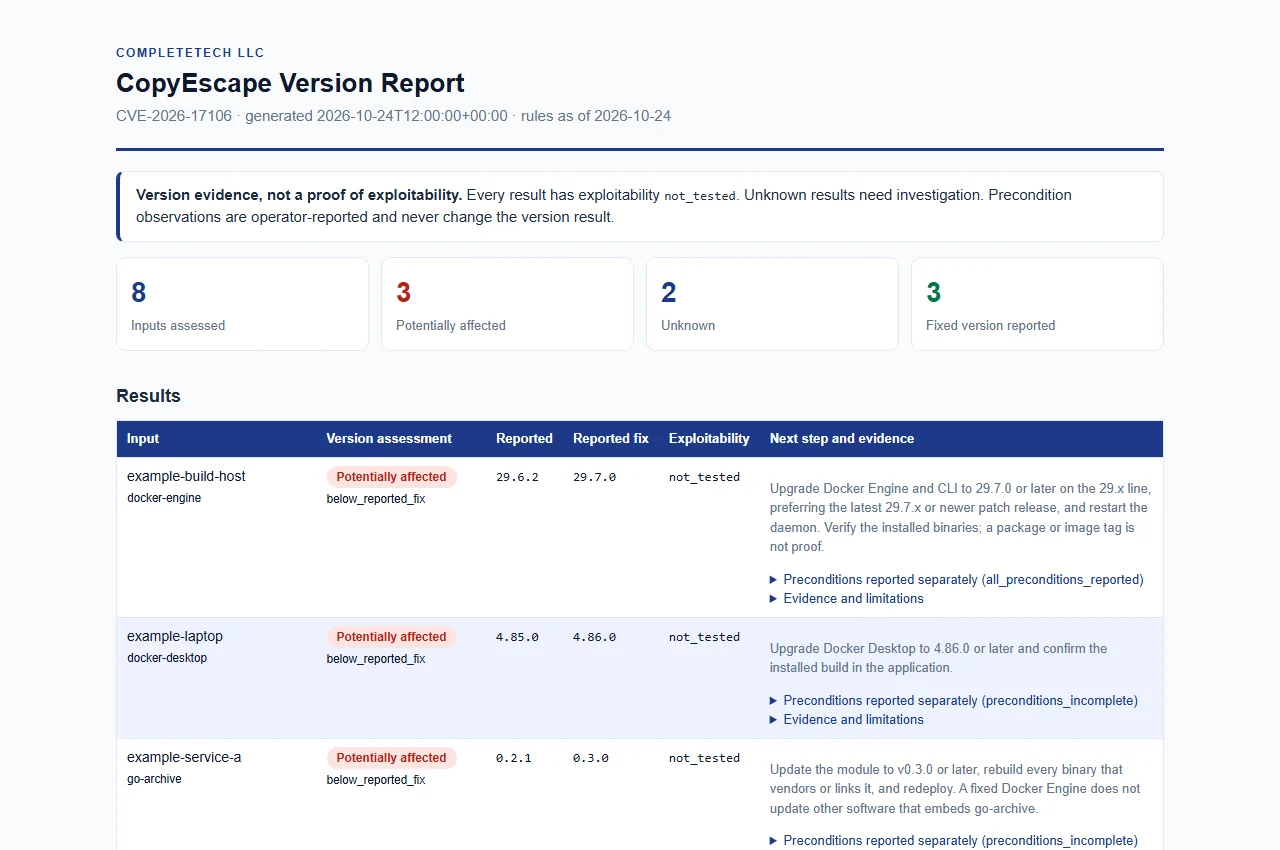
مثال اصطناعي مُنشأ من مدخلات مُختلقة؛ ليس تقييمًا حقيقيًا.
copyescape_status (حالة الإصدار) منفصل عن ملاحظات الشروط المسبقة وعن قابلية الاستغلال.
| الحالة | المعنى |
|---|---|
potentially_affected | الإصدار العادي المُبلَّغ عنه أقل من الإصلاح المُبلَّغ عنه على خط الإصدار الوحيد الذي تغطيه المصادر. ليس تأكيدًا لقابلية الاستغلال. |
fixed_version_reported | الإصدار العادي المُبلَّغ عنه يلبي الإصلاح المُبلَّغ عنه. ليس ضمانًا بأن البناء المنشور مُرقَّع. |
unknown | إصدارات مفقودة أو مشوّهة أو ما قبل الإصدار أو مؤهَّلة أو خاصة بالبائع/بناء مخصص أو متعارضة أو ذات نطاق متنازع عليه أو على خط غير مغطى. راجع هذه؛ فهي لا تغيّر رمز الخروج أبدًا. |
not_tested لكل نتيجة.docker cp أو استخراج go-archive، صلاحيات الكتابة على نظام ملفات المضيف) يمكن تقديمها كملاحظات من المشغّل. تُبلَّغ إلى جانب نتيجة الإصدار ولا تغيّرها أبدًا.unsupported_runtime غير مستخدم: فمصادر البائع التي تمت مراجعتها لا تنشر أدلة دورة الحياة لهذه المكونات في هذا السياق.x.y.z (مع v بادئة اختيارية)؛ وكل ما عدا ذلك يبقى unknown.القائمة الكاملة لأسباب حالة الإصدار وحقول التقرير موجودة في المرجع.
تمت المراجعة في 2026-10-24 مقابل المصادر الأولية أدناه. القواعد عبارة عن لقطة غير متصلة مؤرخة (rules_as_of يظهر في كل تقرير)؛ أعد التحقق من التنبيهات قبل الاعتماد على نسخة قديمة من هذه الأداة.
| المكوّن | الإصدار المُصلَح المُبلَّغ عنه | الخط المُقيَّم | المصدر |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | ملاحظات إصدار Docker Engine v29 |
| Docker Desktop | 4.86.0 | 4.x | إعلانات أمان Docker |
moby/go-archive | 0.3.0 | 0.x | تنبيهات الناشر وGitHub المراجَعة |
معالجة الحدود والقيود:
go-archive v0.3.0) ضمن 29.7.0 (2026-07-30). تدّعي بعض تقارير المجتمع أنه 29.7.2؛ وتُظهر الملاحظات الرسمية أن 29.7.1 و29.7.2 لا يصلحان سوى الانحدارات التي أُدخلت في 29.7.0، لذا فإن 29.7.0 هو الحد الفاصل. لا تذكر الملاحظات أقدم إصدار Engine متأثر، ولا يُدرج أي إصلاح لـ 28.x أو أقدم، لذا فإن الإصدارات الرئيسية الأخرى unknown. تعامل مع Engine 28.x وأقدم كخط غير مُقيَّم، ومن المحتمل أنه غير مُرقَّع، يجب التحقق منه مع Docker، وليس على أنه "على الأرجح سليم".docker container cp على أنها مُصلحة في 4.86.0. لا يُذكر أقدم إصدار Desktop متأثر، لذا فإن الإصدارات الرئيسية الأخرى unknown.moby/go-archive: تُدرج استشارة الناشر المتأثر <0.2.2؛ ويُدرج الإدخال المُ راجَع على GitHub <0.3.0؛ وكلاهما يذكر 0.3.0 كإصدار مُرقَّع. لذلك فإن الإصدارات >=0.2.2 <0.3.0 هي unknown، وليست آمنة أبدًا. (لم يُعثر على وسم v0.2.2 في المستودع، لكن المدقق لا يمكنه الاعتماد على ذلك.) لا يقوم Docker Engine المُرقَّع بتحديث البرامج الأخرى التي تُضمِّن go-archive.







