
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 moisestapia/twapt
انشر مختبرك الخاص لاختبار اختراق تطبيقات الويب باستخدام docker وdocker-compose، وwebgoat، وdvwap، وbwapp، وJuice Shop
 himazawa/bento
Bento Toolkit هي حاوية خفيفة مبنية على فيدورا لاختبارات الاختراق وCTF مع إضافة جميلة لتطبيقات GUI.
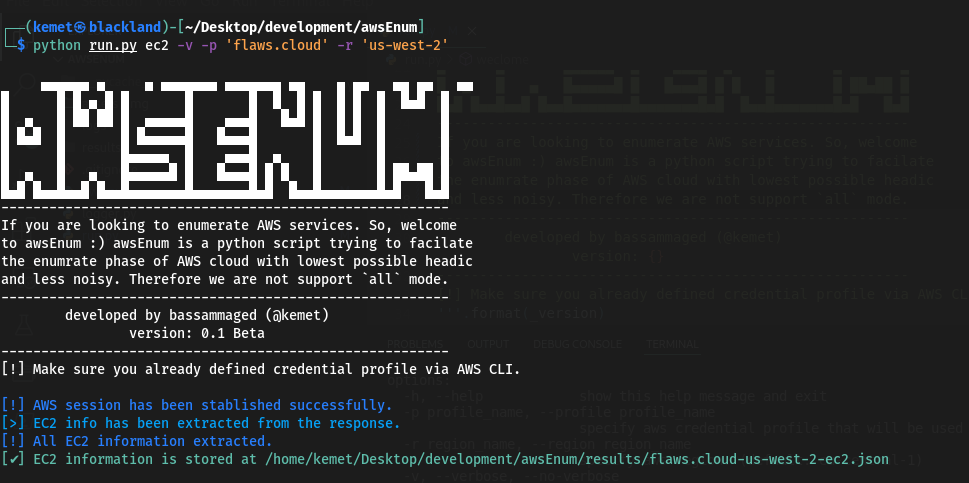 bassammaged/awsenum
تعداد موارد السحابة في AWS بناءً على بيانات الاعتماد المقدمة
 fksvs/siper
جدار ناري خفيف وسريع يعتمد على XDP
 xenoncyber/envy
أداة تعتمد على الطرفية لإدارة الأسرار مع دعم TUI وCLI
 ph33rr/cirrusgo
أداة سريعة لمسح تطبيقات SAAS و PAAS مكتوبة بلغة Go
 wh04m1001/cve-2023-36723
إثبات مفهوم لاستغلال CVE-2023-36723، وهي ثغرة إنشاء دليل عشوائي في Windows Container Manager، مما يتيح تصعيد الامتيازات إلى SYSTEM عبر إساءة استخدام…
 synacktiv/ipspinner
يعمل IPSpinner كوكيل محلي يعيد توجيه الطلبات عبر خدمات خارجية.
 0xdea/advisories
مجموعة من النشرات الأمنية العامة الخاصة بي.
 sda-se/cluster-image-scanner
اكتشف الثغرات الأمنية وسوء تكوين صور الحاويات في بيئات الإنتاج.
 capsulerun/vpod
صناديق رمل Linux خفيفة الوزن وآمنة للعمليات غير الموثوقة. تعمل في المتصفح وعلى الخادم.
 horizon3ai/h3-cli
أداة CLI لواجهة برمجة تطبيقات Horizon3.ai
 mathaix/openclawmachines
قم بإدارة OpenClaw في فريقك (Enterprise) من خلال توفير البنية التحتية للحوسبة، وتكامل الأدوات، والمصادقة، والمبادئ الأمنية الأساسية.
 stafordtituss/hazprone
إطار عمل لاختبار الاختراق السحابي ينشر موارد AWS قابلة للاختراق حسب الطلب مع سيناريوهات قائمة على المهام لتعليم مهارات اختبار الاختراق العملي…
 angelorc/vmsan
Firecracker مبسّط. قم بتشغيل microVMs آمنة في أجزاء من الثانية، من التثبيت إلى shell تفاعلي بأمر واحد.
 sap8899/reportly
AzureAD/EntraID user activity reporter for blue teams. أدخل مستخدمًا مشبوهًا وإطارًا زمنيًا لتلقي تقرير مفصل عن معلومات المستخدم والإجراءات وسجلات…
 nccgroup/kubetcd
استغلال ما بعد الاختراق لخادم etcd المُخترَق، وتحقيق استمرارية الوصول وصدفة عن بُعد إلى العُقد.








