Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
reportly — AzureAD/EntraID user activity reporter for blue teams. أدخل مستخدمًا مشبوهًا وإطارًا زمنيًا لتلقي تقرير مفصل عن معلومات المستخدم والإجراءات وسجلات تسجيل الدخول للمساعدة في التحقيق في الحوادث السحابية. | Kitploit
أدوات/GitHubGitHub/sap8899/reportly
جمع المعلوماتأمن السحابةإدارة الهوية والوصول (IAM)الاستجابة للحوادثتحليل السجلات
GitHubsap8899/reportly

reportly

AzureAD/EntraID user activity reporter for blue teams. أدخل مستخدمًا مشبوهًا وإطارًا زمنيًا لتلقي تقرير مفصل عن معلومات المستخدم والإجراءات وسجلات تسجيل الدخول للمساعدة في التحقيق في الحوادث السحابية.

عرض المستودع
961243منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

logo

Reportly هي أداة تقرير نشاط مستخدم EntraID.

حول الأداة

هذه أداة ستساعد الفرق الزرقاء أثناء حادث سحابي. عند تشغيل الأداة، سيدخل الباحث كمدخل مستخدم مشبوه وإطار زمني وسيحصل على تقرير يفصل ما يلي:

  1. معلومات عن المستخدم
  2. الإجراءات التي قام بها المستخدم
  3. الإجراءات التي تمت على المستخدم
  4. سجلات تسجيل الدخول والفشل الخاصة بالمستخدم

الاستخدام

عند تشغيل الأداة، سيظهر رابط للمصادقة ورمز جهاز، اتبع الرابط وأدخل الرمز للمصادقة. image
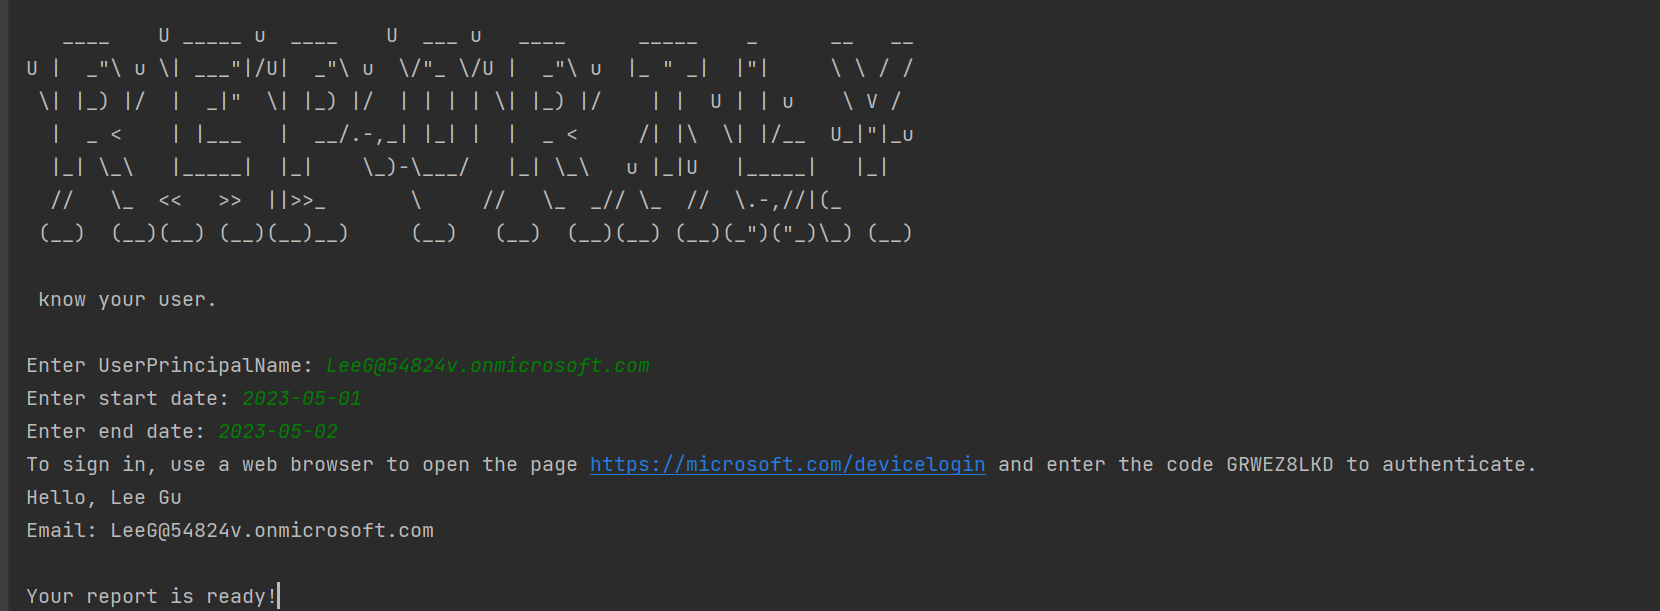
أدخل اسم المستخدم الرئيسي (User Principal Name) لمستخدم مشبوه.
أدخل وقت البداية والنهاية بالتنسيق التالي: 2022-11-16
أوصي بمدى لا يتجاوز أسبوعًا.

عندما يصبح التقرير جاهزًا، ستطبع الأداة "تقريرك جاهز!". يتم إنشاء التقارير في دليل الملف التنفيذي افتراضيًا.

مرفق مثال تقرير "report_example.html"

التثبيت

لاستخدام الأداة، ستحتاج إلى تطبيق EntraID مع الأذونات المفوّضة التالية لواجهة برمجة تطبيقات Microsoft Graph:
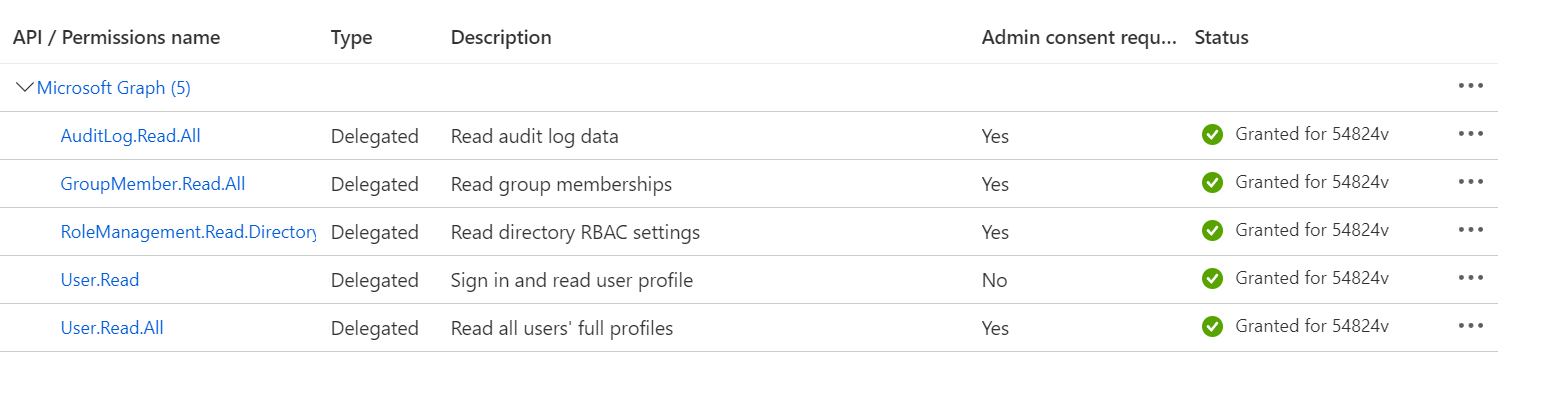
  • AuditLog.Read.All
  • GroupMember.Read.All
  • RoleManagement.Read.Directory
  • User.Read
  • User.Read.All

    لا تنس منح موافقة المسؤول image

لإنشاء تطبيق، انتقل إلى علامة التبويب "تسجيل التطبيق" واختر خيار "تسجيل جديد".
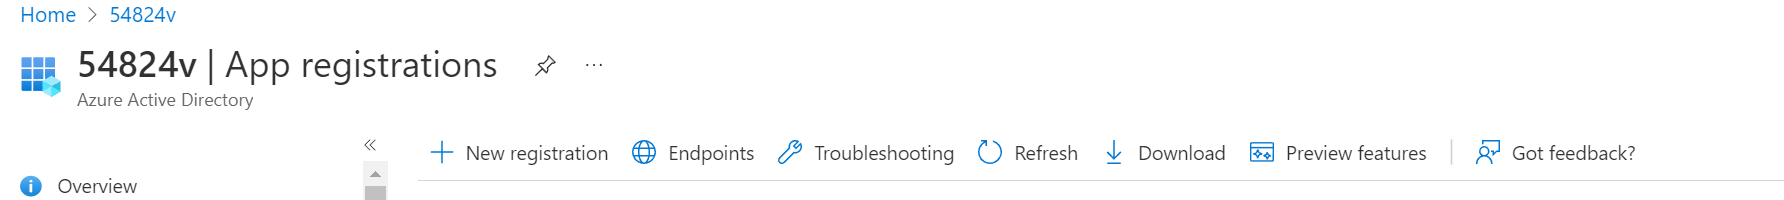
image


أيضًا، عند إنشاء التطبيق، تأكد من تحديد الخيار التالي كـ "نعم": image
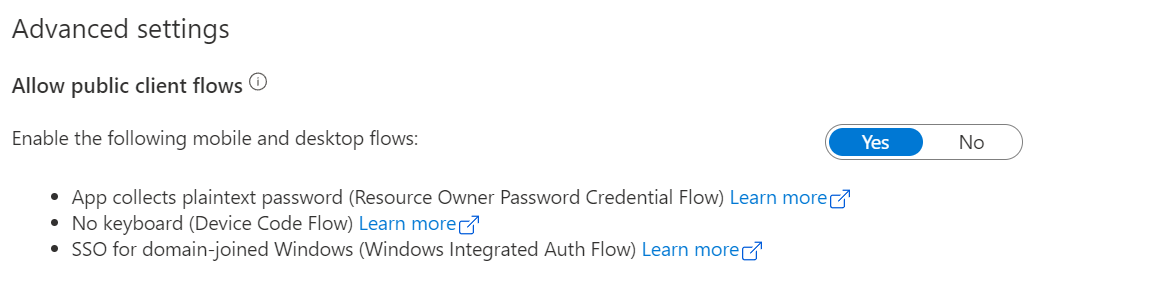
  • يمكنك العثور على هذه الخاصية ضمن علامة التبويب "المصادقة" الخاصة بالتطبيق.


أضف سرًا للتطبيق. image

  • انتقل إلى "الشهادات والأسرار"
  • أضف سرًا
  • انسخ السر على الفور إلى ملف التكوين (بعد مشاهدته مرة واحدة، يختفي)

بعد إنشاء التطبيق، تحتاج إلى ملء ملف config.cfg: clientId = معرف التطبيق clientSecret = سر التطبيق tenantId = معرف المستأجر


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →