
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 arkadiyt/aws_public_ips
جلب جميع عناوين IP العامة المرتبطة بحساب AWS الخاص بك. يعمل مع IPv4/IPv6، وشبكات Classic/VPC، وعبر جميع خدمات AWS.
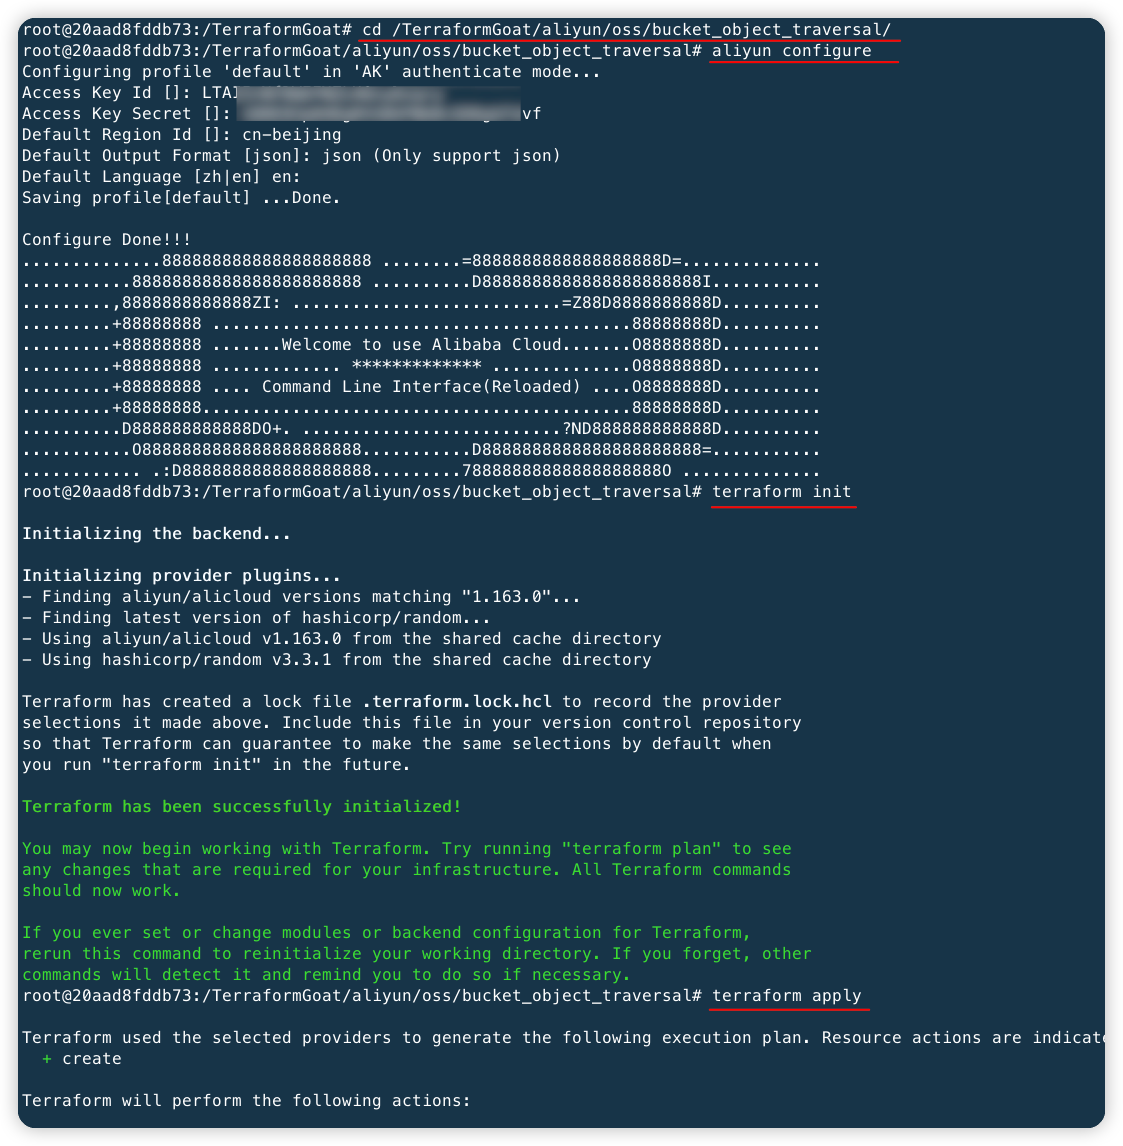 hxsecurity/terraformgoat
أداة نشر متعددة السحابات مصممة لتكون ضعيفة عن قصد باستخدام Terraform لإنشاء بنية تحتية سحابية غير آمنة عمداً للتدريب والممارسة الأمنية.
 qsecure-labs/overlord
واجهة سطر أوامر مبنية بلغة بايثون لنشر بنية تحتية للفريق الأحمر بشكل آلي على AWS وDigital Ocean، مع دعم نمطي لـ C2 وخوادم البريد الإلكتروني وتوصيل…
 voulnet/barq
barq: إطار العمل لما بعد الاستغلال في سحابة AWS!
 pompelmi/pompelmi
ClamAV فحص مكافحة الفيروسات لـ Node.js — فحص رفع الملفات باستدعاء دالة واحدة. لا تبعيات. أحكام Typed Symbol. محلي أو Docker/clamd.
 rajanagori/nightingale
Nightingale Docker for Pentesters هي بيئة حاويات شاملة مصممة خصيصًا لاختبار الاختراق وتقييم الثغرات الأمنية. تأتي مُعدة مسبقًا بجميع الأدوات والمرافق…
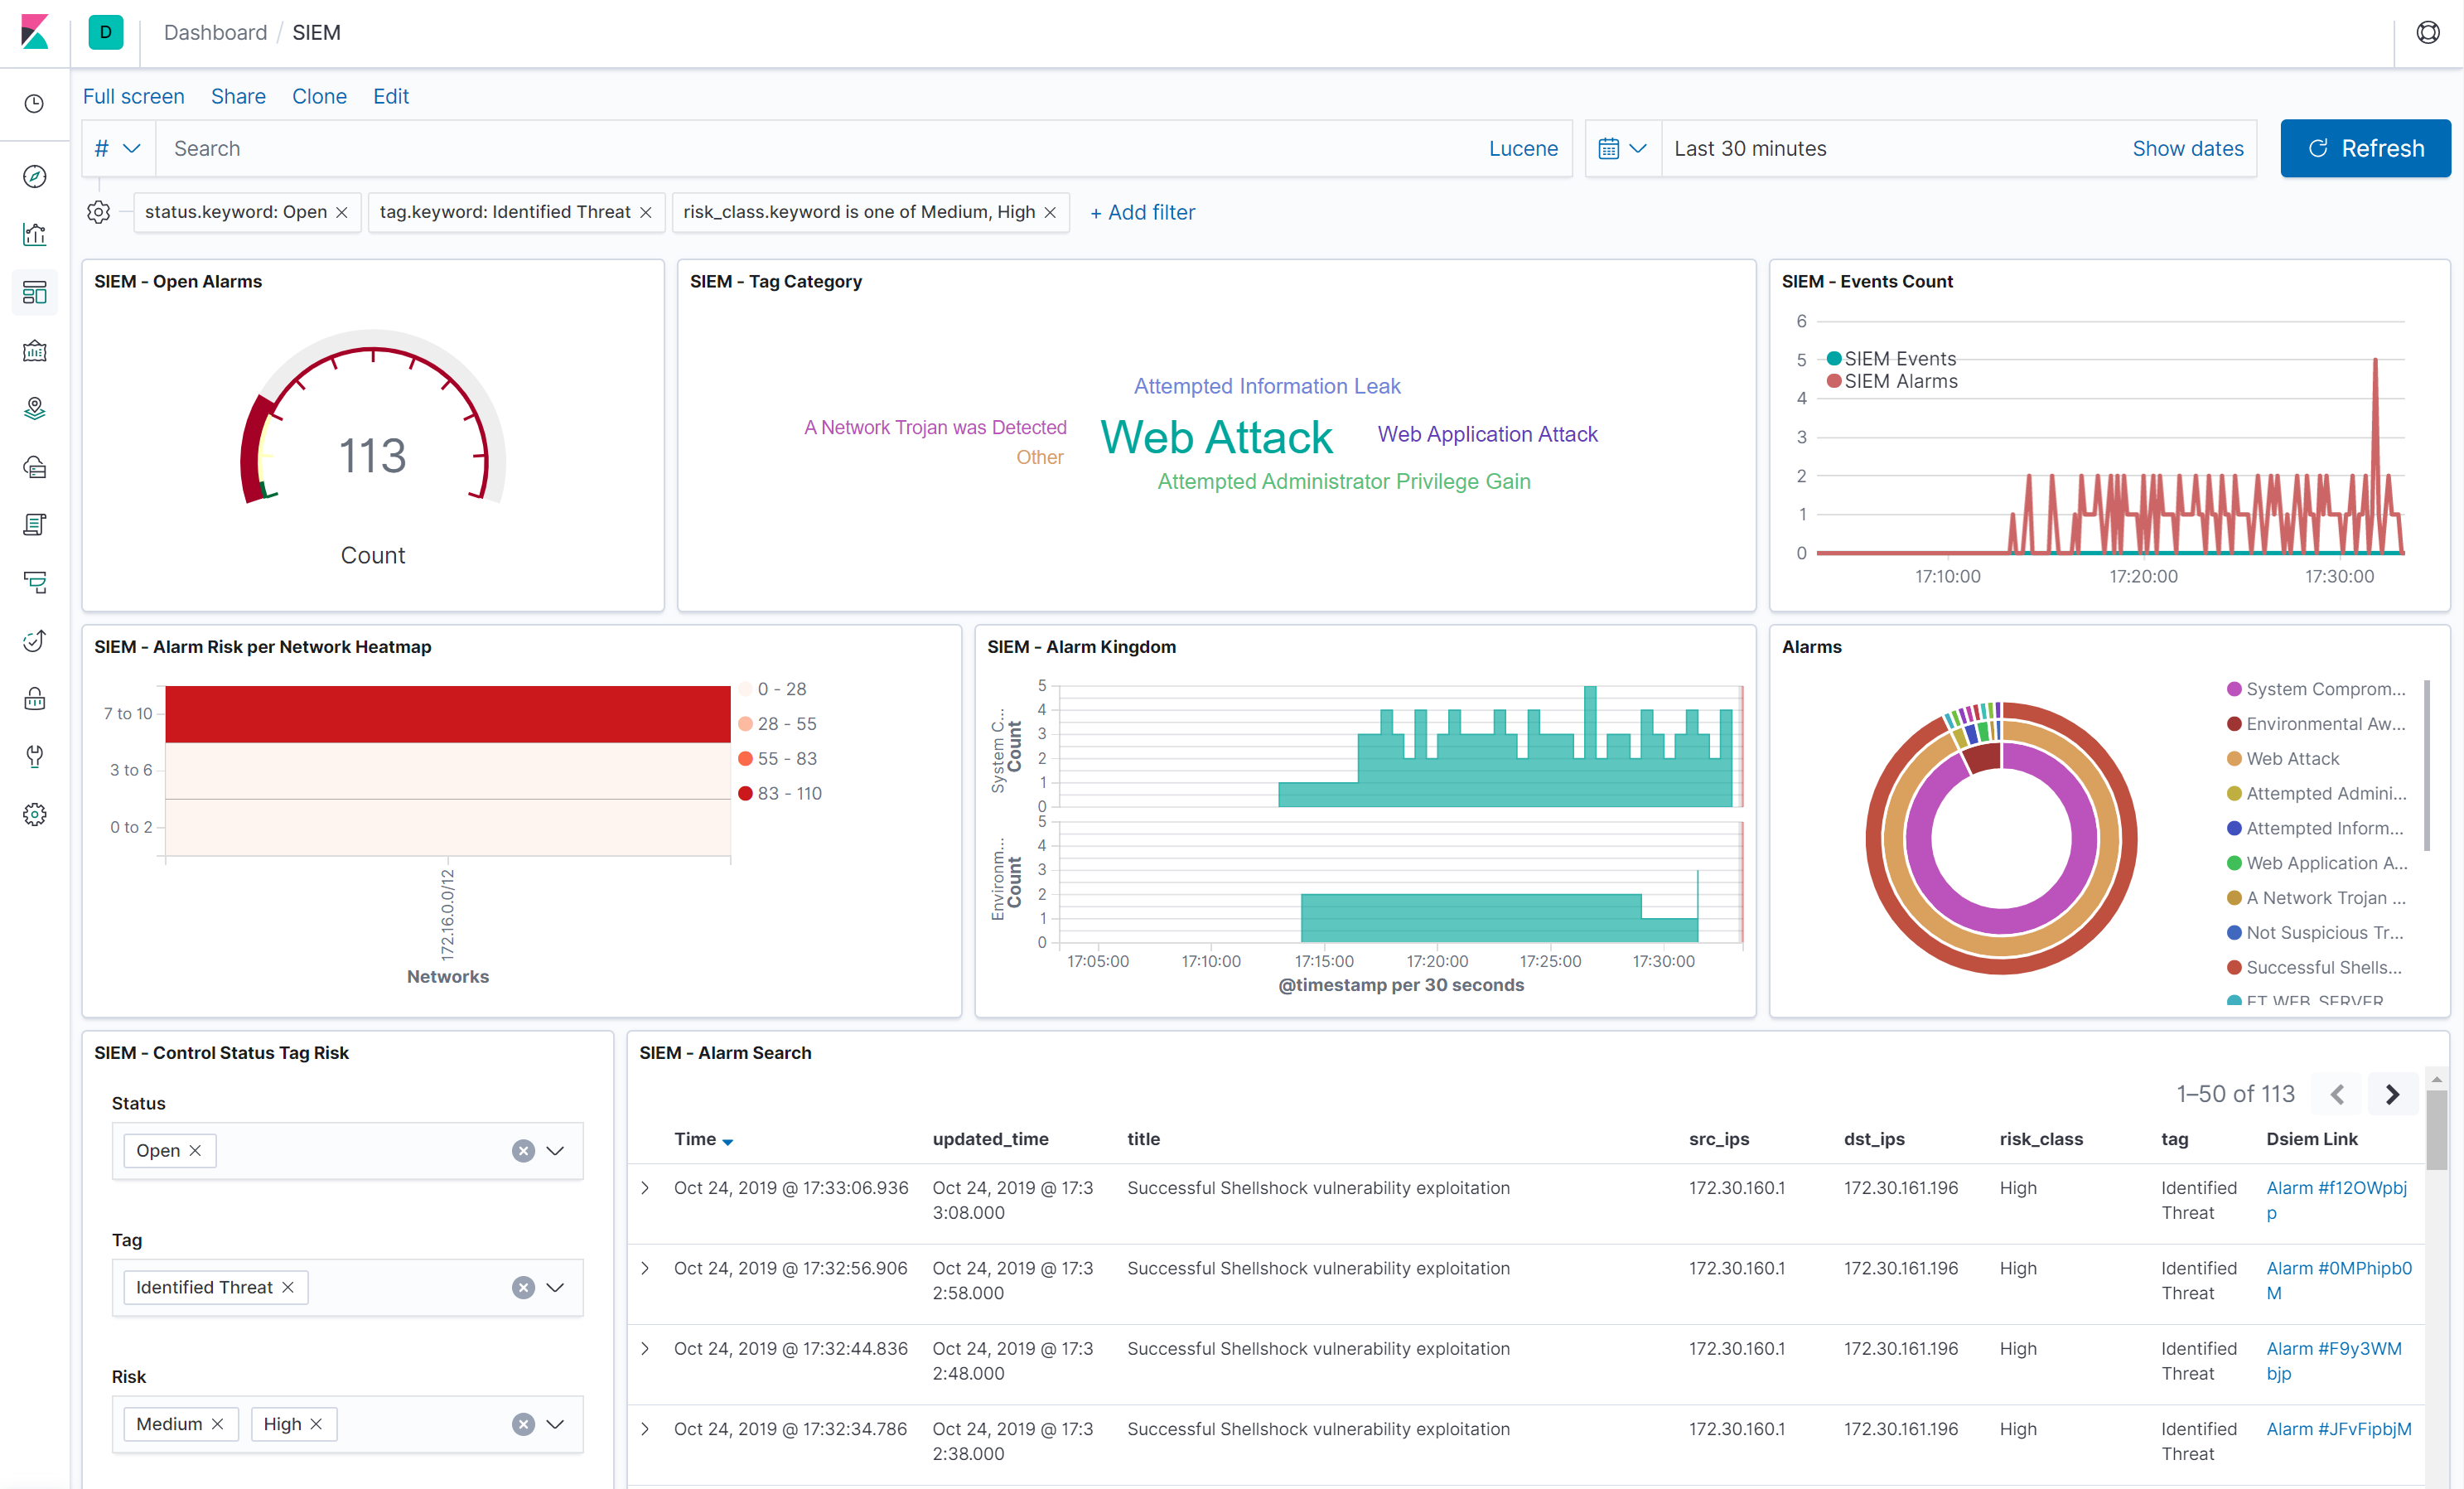 defenxor/dsiem
محرك ربط أحداث الأمان لمجموعة ELK
 joelgmsec/cloudtopolis
اختراق كلمات المرور بدون بنية تحتية
 hardenedlinux/harbian-audit
تدقيق توزيعة دبيان/جنو لينكس المشددة
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/cornucopia
ملفات المصدر والأدوات اللازمة لبناء حزم OWASP Cornucopia بلغات متعددة
 dev-sec/chef-ssh-hardening
هذا الكوكبوك الخاص بـ Chef يوفر إعدادات آمنة لكل من ssh-client و ssh-server.
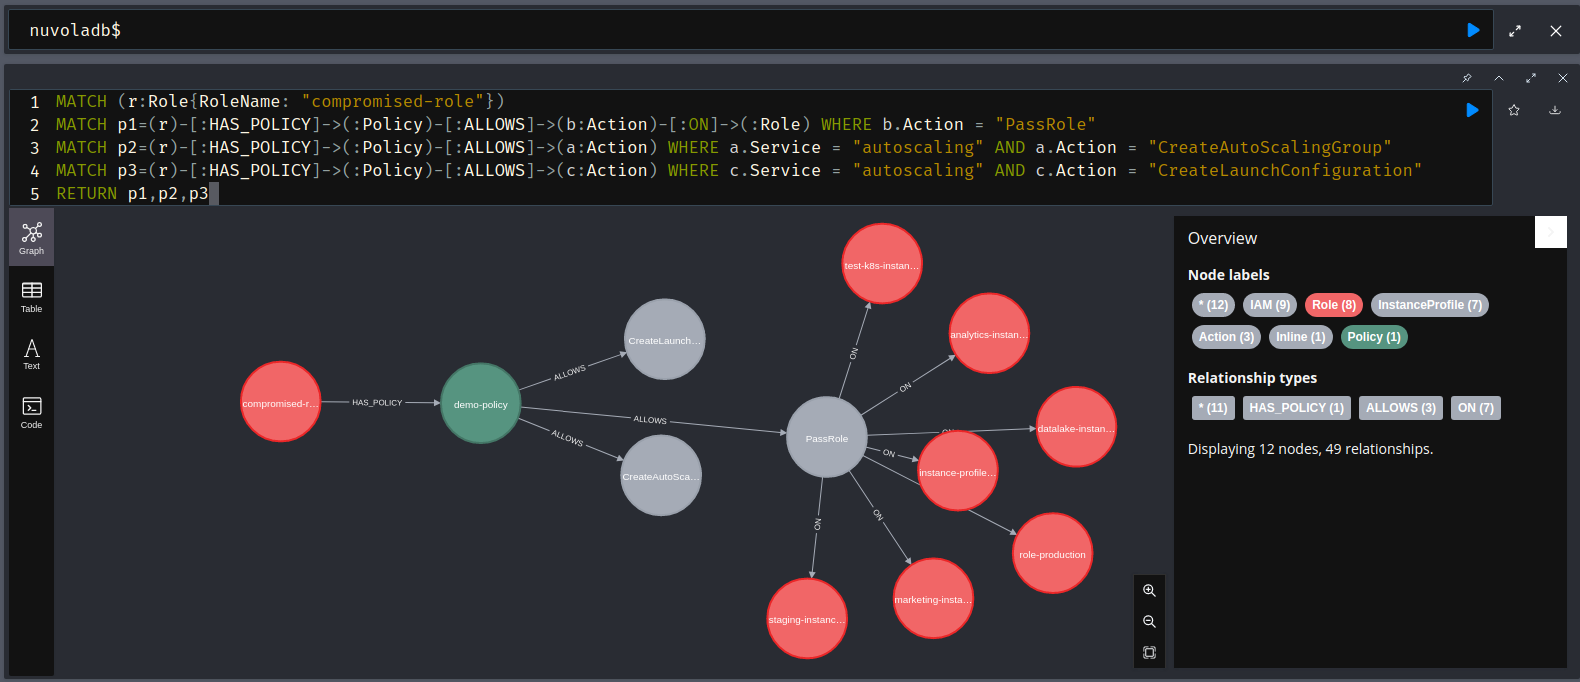 primait/nuvola
أداة تحليل أمان AWS مبنية على الرسم البياني تقوم بتفريغ تكوينات السحابة، واكتشاف التكوينات الخاطئة، ورسم مسارات الهجوم باستخدام التوأم الرقمي لـ…
 rderaison/bromure
عزل مناسب للتطوير البرمجي الوكيل وتصفح الويب
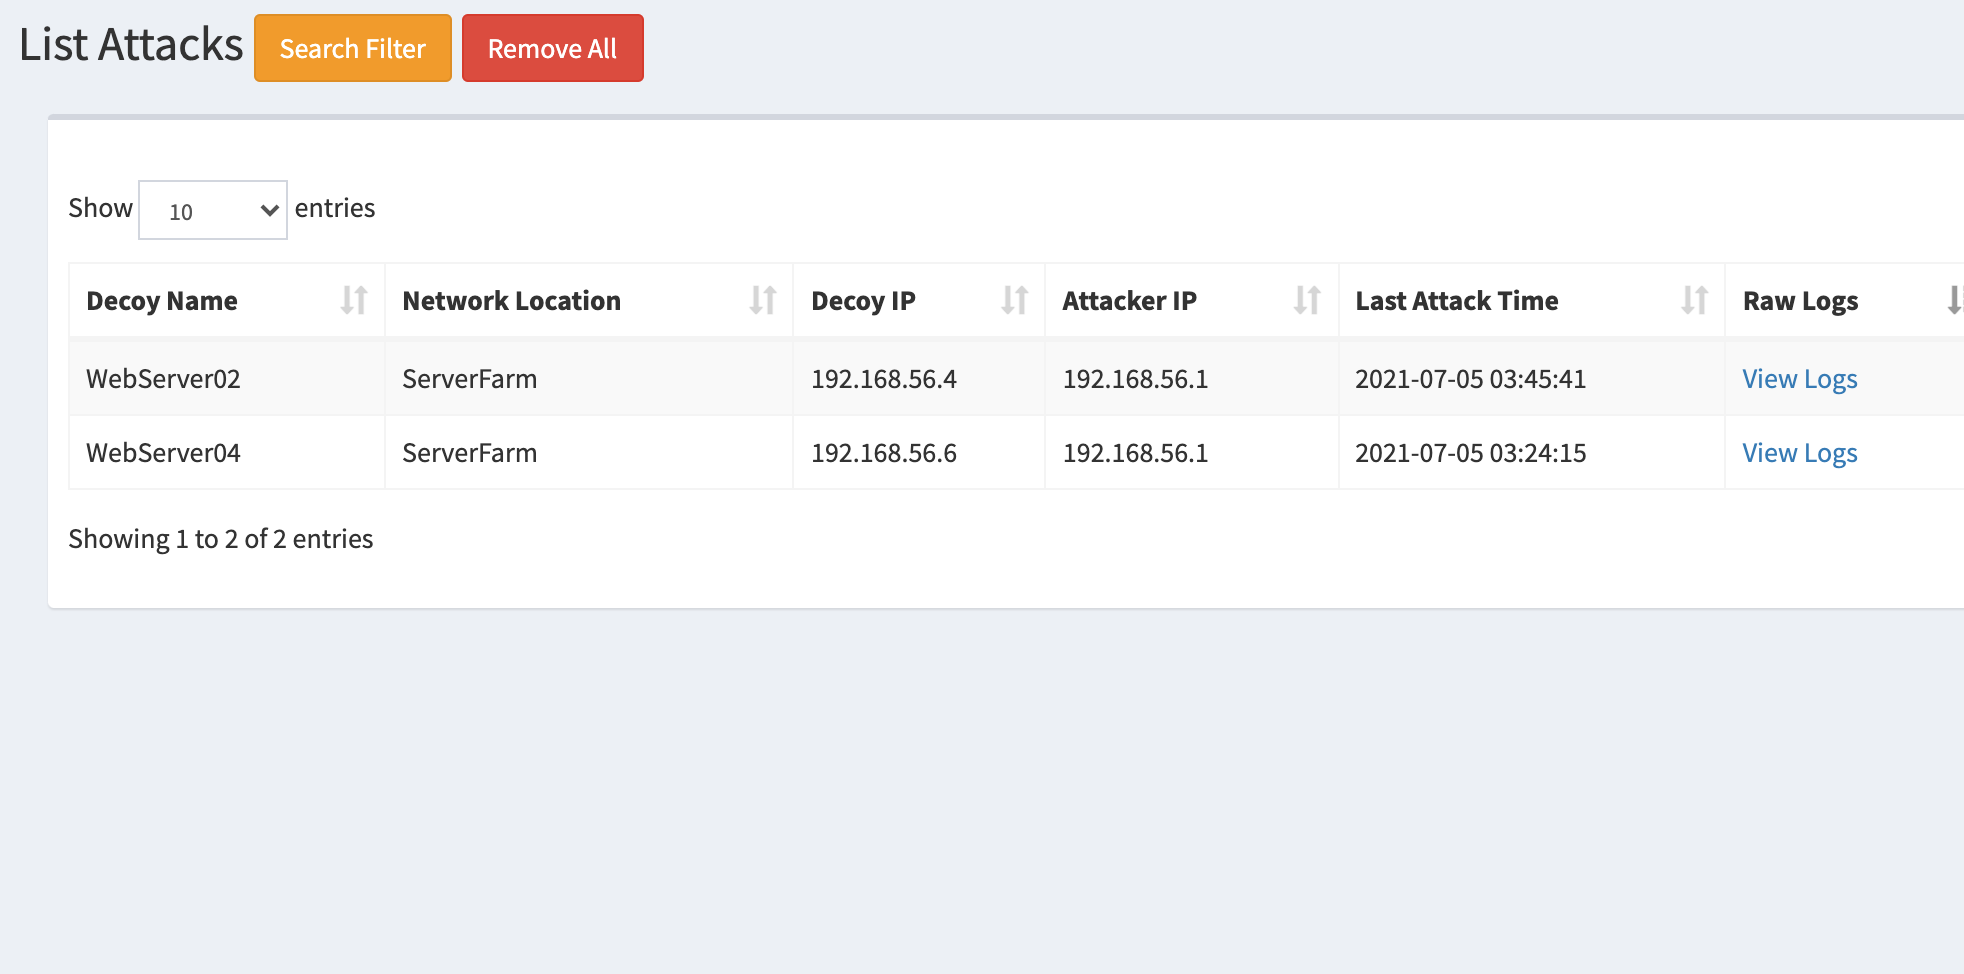 bhdresh/dejavu
DejaVU - إطار خداع مفتوح المصدر
 elttam/semgrep-rules
قواعد التحليل الثابت للأمان لاكتشاف الثغرات ومراجعة الكود الموجهة للتدقيق عبر Java وGo وPython وC# وKotlin وPHP وKubernetes وGitHub Actions.
 evict/poc_cve-2018-1002105
إثبات مفهوم لاستغلال CVE-2018-1002105 يستهدف خادم واجهة برمجة تطبيقات Kubernetes. يدعم تصعيد الامتيازات المصادق عليه وغير المصادق عليه لاستخراج…








