
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 antisnatchor/phishlulz
مجموعة أدوات حملة تصيد آلية تقوم بإنشاء مثيلات EC2 مخصصة من AWS مع دمج PhishingFrenzy و BeEF، بالإضافة إلى أدوات اكتشاف النطاقات الفرعية واستخراج…
 batfish/pybatfish
عميل بايثون لـ Batfish، أداة تحليل تكوين الشبكات التي تتحقق من الأمان والموثوقية والامتثال من خلال نمذجة سلوك الشبكة من تكوينات الأجهزة قبل النشر.
 optiopay/klar
دمج Clair و Docker Registry
 brompwnie/botb
أداة تحليل واستغلال للحاويات لمختبرّي الاختراق والمهندسين.
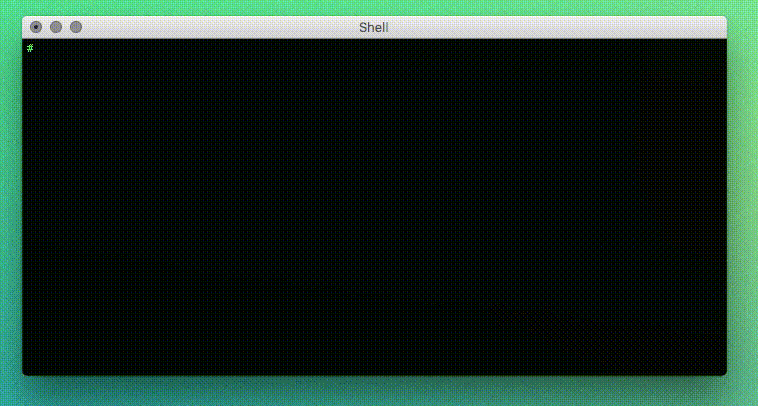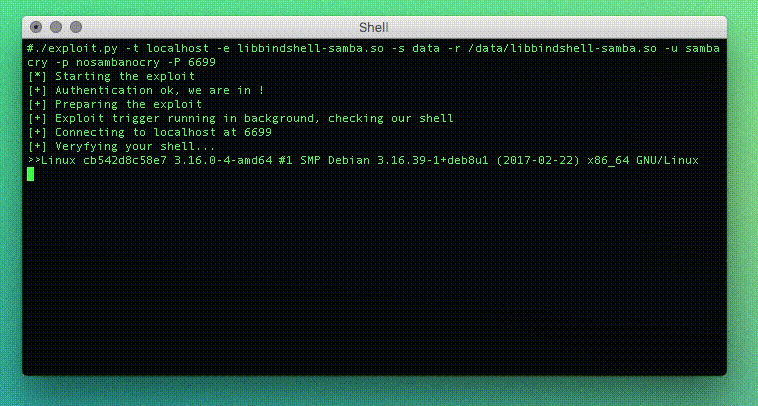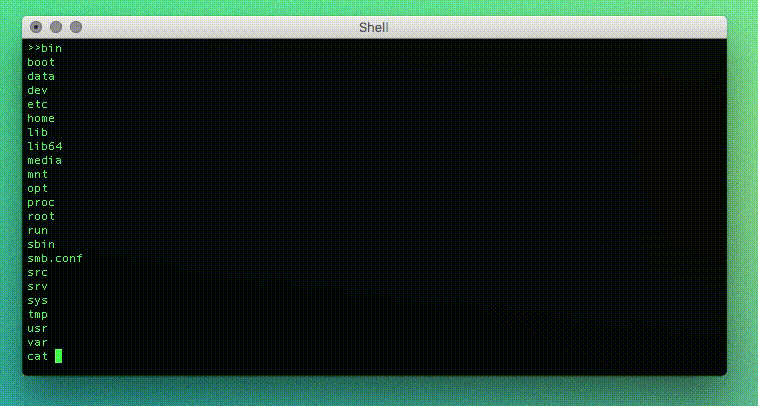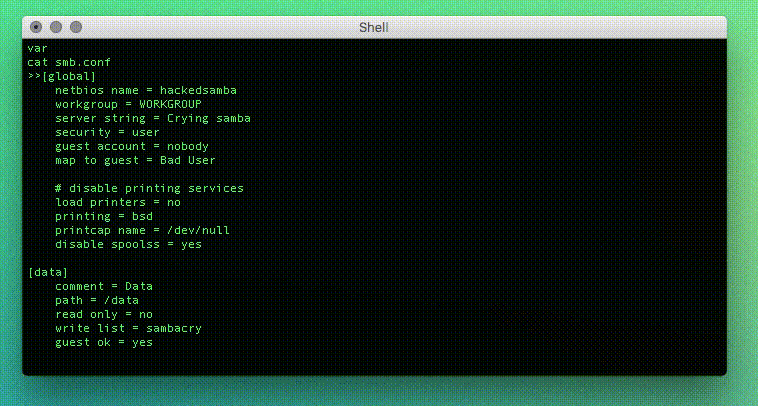 opsxcq/exploit-cve-2017-7494
استغلال SambaCry وحاوية ضعيفة (CVE-2017-7494)
 git-pkgs/proxy
A lightweight caching proxy for package registries.
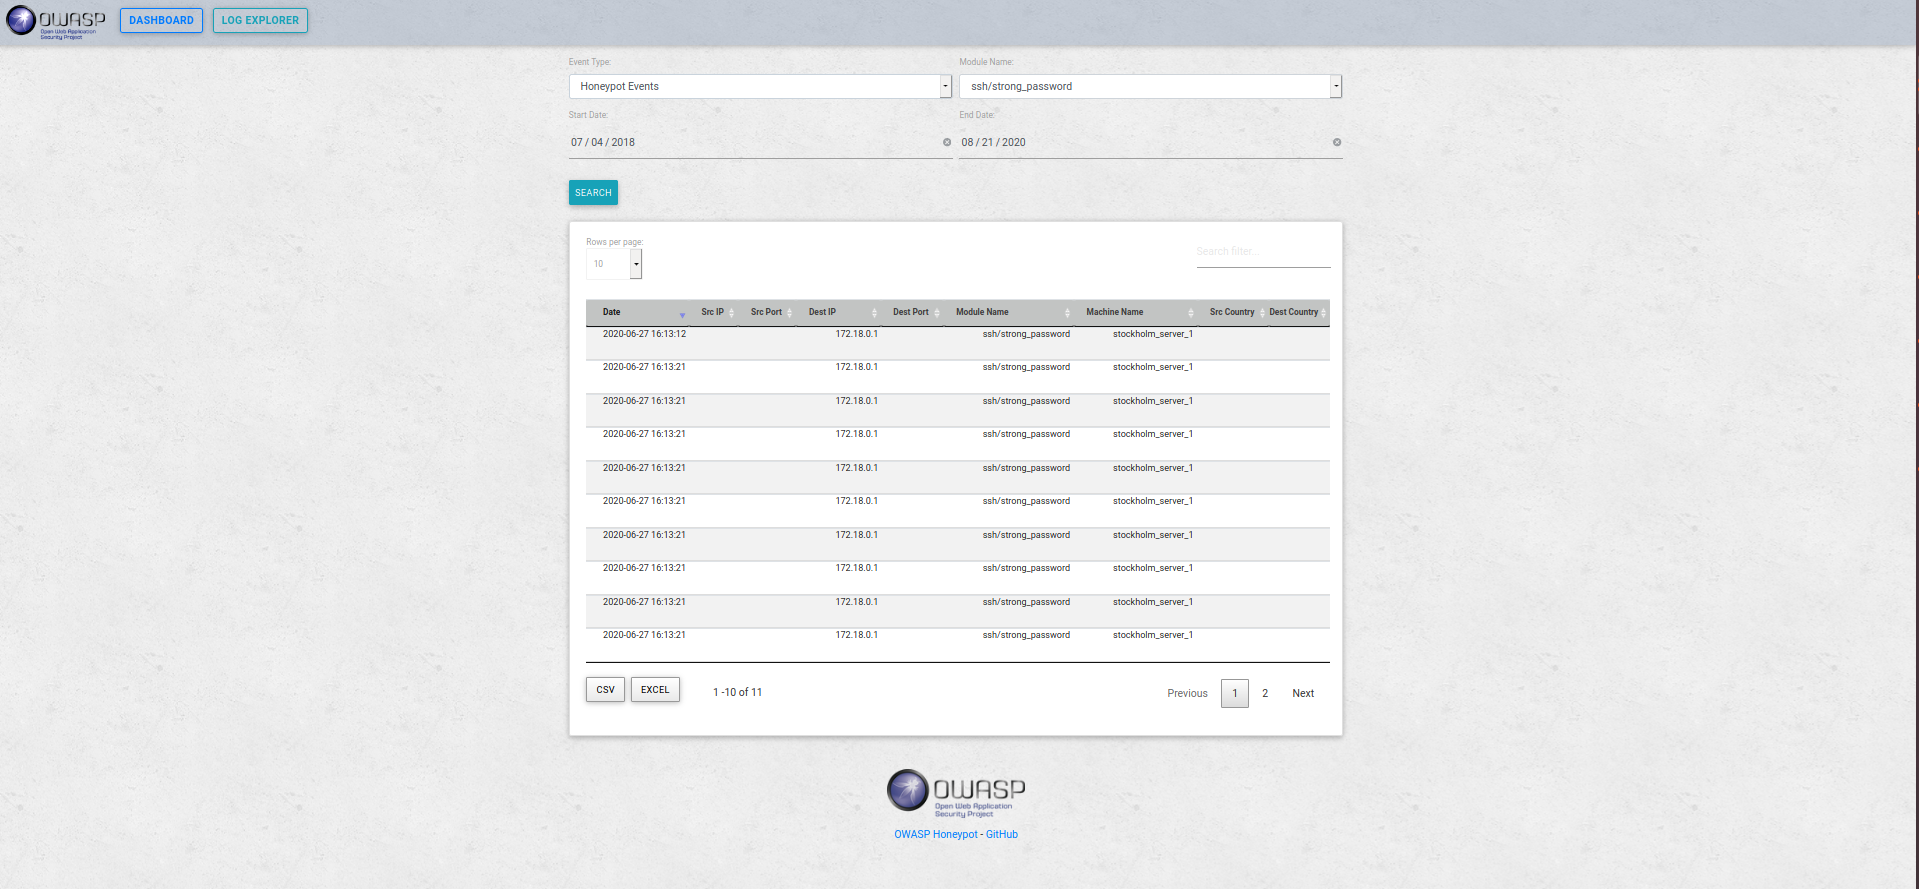 owasp/python-honeypot
OWASP Honeypot، إطار عمل خداع آلي.
 gl4ssesbo1/nebula
Nebula هو إطار عمل C2 قائم على السحابة، يقدم حاليًا الاستكشاف والتعداد والاستغلال والاستغلال اللاحق على AWS، ولكن لا يزال العمل جاريًا للسماح باختبار…
 canyonroad/agentsh
أمان طبقة التنفيذ (ELS) لوكلاء الذكاء الاصطناعي — شل مدعومة بالسياسات مع تدقيق.
 afshinm/zerobox
وضع عزل خفيف الوزن ومتعدد المنصات للعمليات، مدعوم بواسطة وقت تشغيل OpenAI Codex. اعزل أي أمر مع تحكمات الملفات والشبكة والبيانات الاعتمادية.
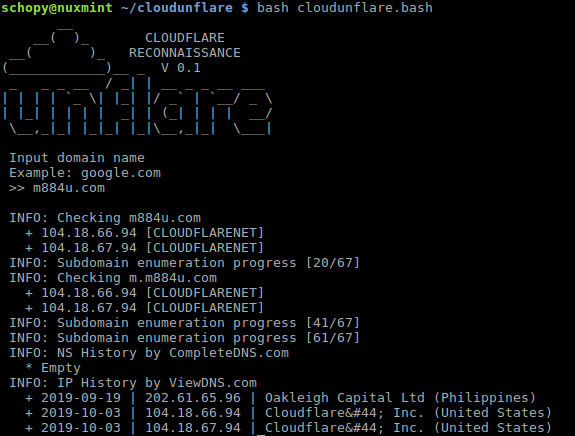 greycatz/cloudunflare
استطلاع عنوان IP الحقيقي لتجاوز Cloudflare
 aker-gateway/aker
مضيف وسيط SSH / مضيف القفز / خادم القفز
 horizon3ai/cve-2021-38647
إثبات مفهوم لاستغلال CVE-2021-38647 (OMIGOD)، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة في وكيل OMI الذي يُنشر عادةً على خوادم Azure Linux.
 openpcc/openpcc
إطار عمل مفتوح المصدر للاستدلال الخاص بالذكاء الاصطناعي القابل للتحقق
 jingkaihe/matchlock
صندوق رمل صغير VM مؤقت لوكلاء الذكاء الاصطناعي مع قائمة السماح بالشبكة، وحقن الأسرار عبر وكيل MITM، وعزل على مستوى VM. يتم التشغيل في أقل من ثانية،…
 arkadiyt/aws_public_ips
جلب جميع عناوين IP العامة المرتبطة بحساب AWS الخاص بك. يعمل مع IPv4/IPv6، وشبكات Classic/VPC، وعبر جميع خدمات AWS.
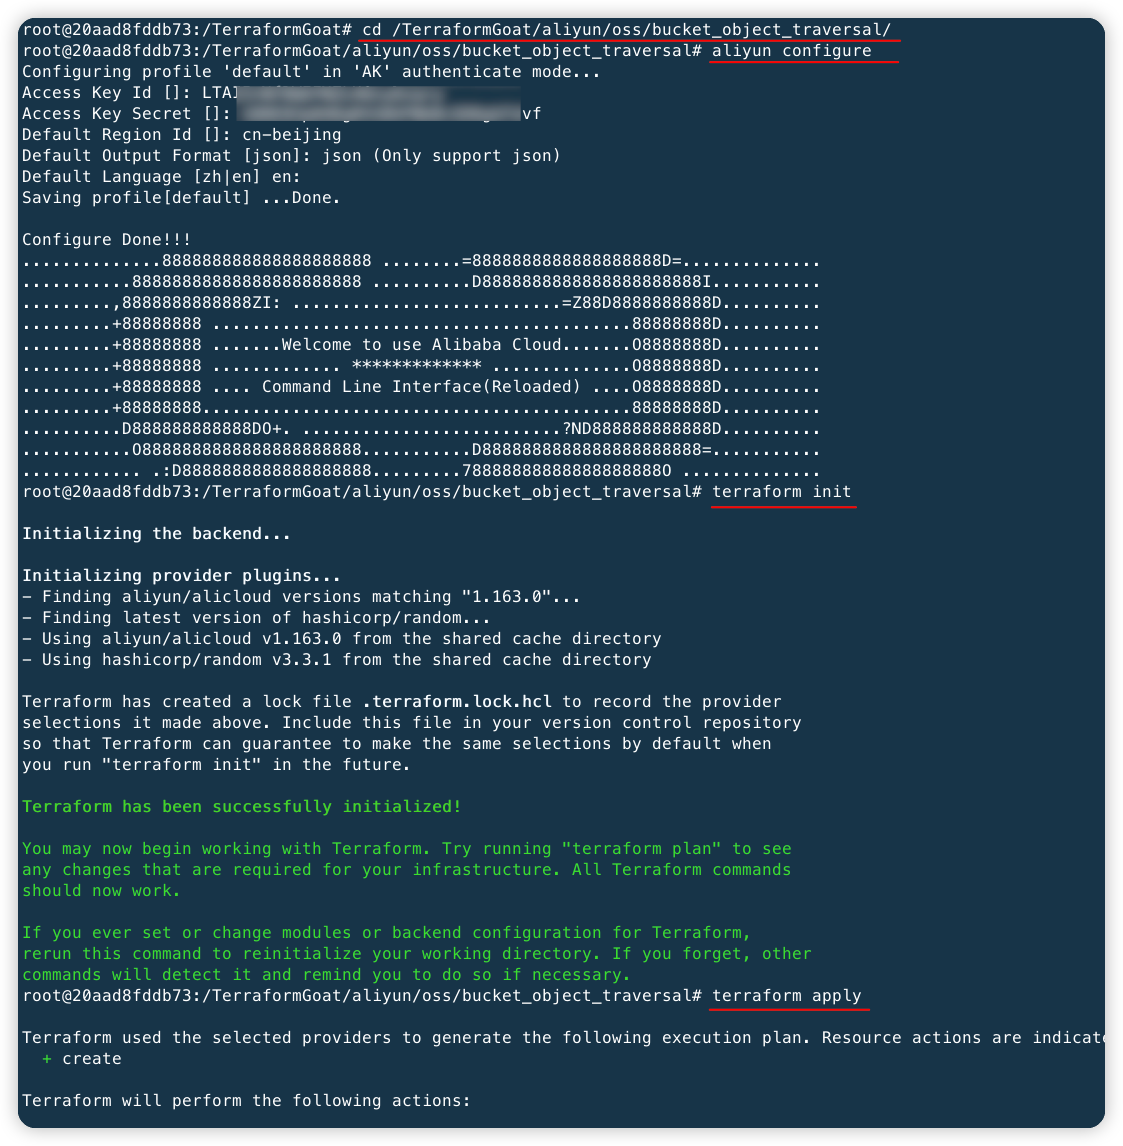 hxsecurity/terraformgoat
أداة نشر متعددة السحابات مصممة لتكون ضعيفة عن قصد باستخدام Terraform لإنشاء بنية تحتية سحابية غير آمنة عمداً للتدريب والممارسة الأمنية.
 qsecure-labs/overlord
واجهة سطر أوامر مبنية بلغة بايثون لنشر بنية تحتية للفريق الأحمر بشكل آلي على AWS وDigital Ocean، مع دعم نمطي لـ C2 وخوادم البريد الإلكتروني وتوصيل…








